Unternehmen, die KI-Anwendungen und -Agenten einsetzen, müssen flexibel sein, damit ihre Sicherheitsmaßnahmen mit den sich weiterentwickelnden Anwendungsfällen, Richtlinien und Vorschriften Schritt halten. Mit F5 AI Guardrails profitieren Unternehmen bereits von leistungsstarken defensiven Guardrails, die Bedrohungen abwehren, Datenlecks verhindern und Sicherheitsrichtlinien in Echtzeit durchsetzen. Dank der Versionierung benutzerdefinierter Scanner sind diese Kontrollen jetzt flexibler, besser testbar und anpassungsfähiger als je zuvor.
Was die Versionierung benutzerdefinierter Scanner ist und wie sie funktioniert
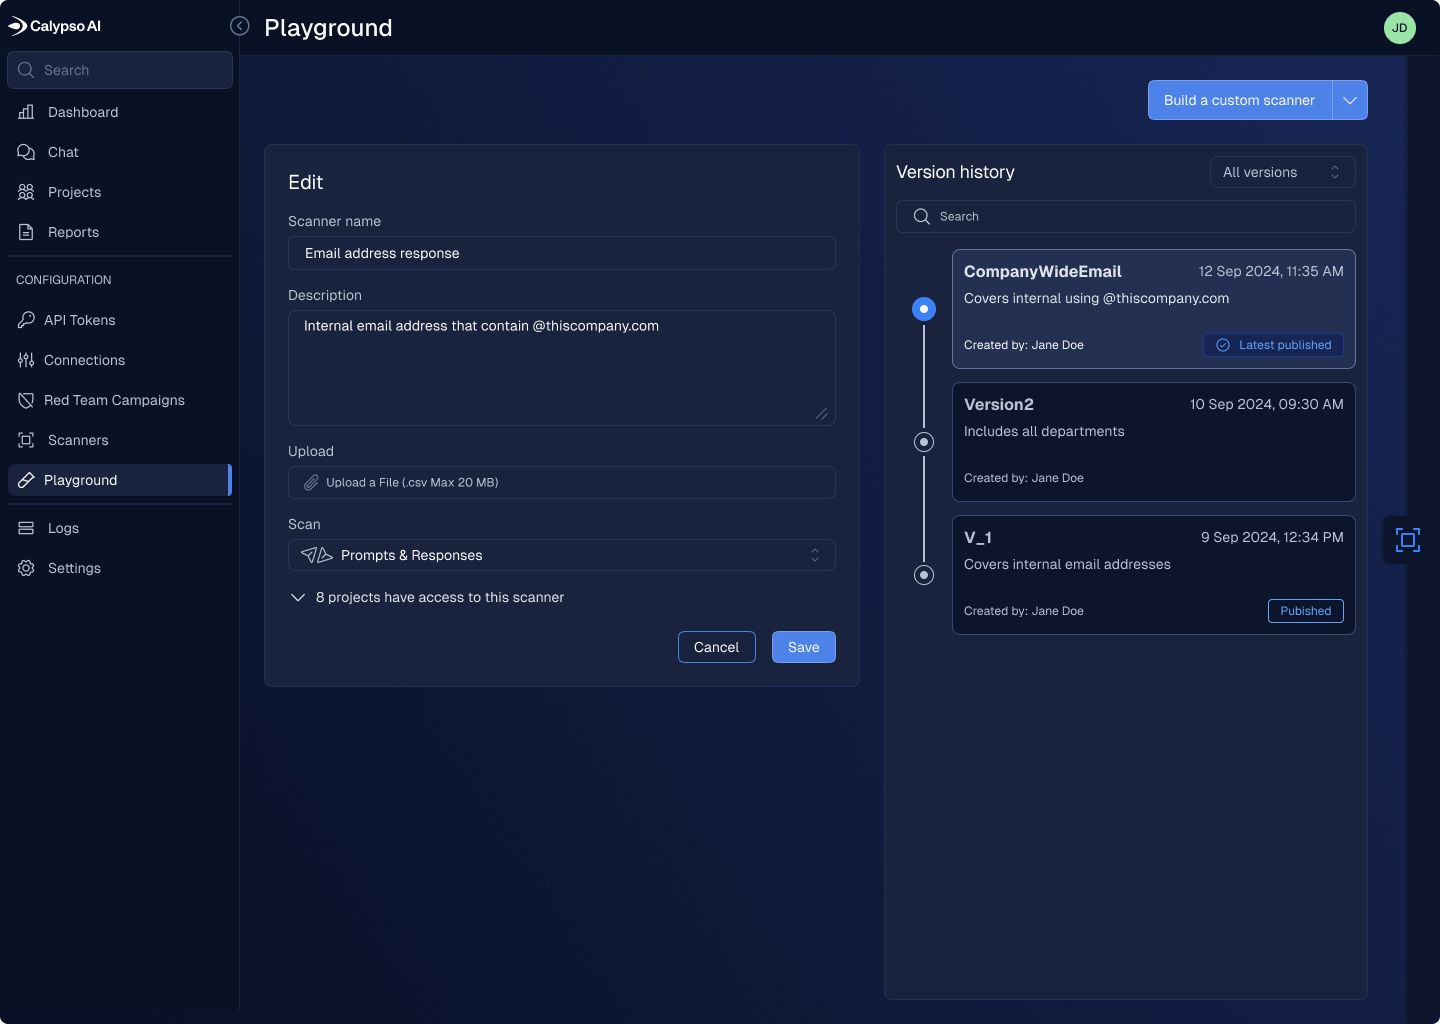
Die Versionierung benutzerdefinierter Scanner ist eine neue Funktion in AI Guardrails und ermöglicht Sicherheitsteams die vollständige Kontrolle über den gesamten Lebenszyklus ihrer KI-Scanner. Damit können Sie:
- Erstellen Sie unbegrenzt viele Versionen desselben Scanners und verwenden Sie dabei entweder benutzerdefinierte oder automatisch hochgezählte Namen.
- Mehrere Versionen gleichzeitig testen und so Erkennungsleistung und Abdeckung vergleichen.
- Versionen veröffentlichen und zurücksetzen – ohne laufende Projekte zu beeinträchtigen.
- Versionskontrolle erzwingen – entweder auf Projektebene oder indem Sie Projekten erlauben, unterschiedliche Versionen desselben Scanners auszuführen.
- Versionsverlauf filtern – so können Sie veröffentlichte und unveröffentlichte Versionen schnell anzeigen und sehen, welche Projekte auf die einzelnen Versionen zugreifen können.
Dank der Versionierung können Sicherheitsteams die Erkennungsgenauigkeit kontinuierlich verbessern und Updates zuverlässig bereitstellen – in der Gewissheit, dass Produktivanwendungen weiterhin geschützt sind.
Warum Versionierung wichtig ist
Die Versionierung benutzerdefinierter Scanner bietet Unternehmen mehr Agilität und Präzision bei ihren KI-Sicherheitsmaßnahmen. Durch einfache Iterationen, parallele Tests und die kontrollierte Bereitstellung von Scanner-Updates können Sicherheitsteams ihre Abwehr kontinuierlich stärken, während neue Erkennungslogiken entwickelt werden. Dank dieser Flexibilität können Teams die Scanner-Versionen auf projektspezifische Anforderungen abstimmen und so sicherstellen, dass jede Anwendung das jeweils angemessene Schutzniveau erhält. Gleichzeitig optimiert der strukturierte Ansatz für Tests und Verbesserungen die Erkennungsleistung. Das Ergebnis ist ein anpassungsfähigeres, widerstandsfähigeres und unternehmenstaugliches KI-Abwehrtool, mit dem die Sicherheitsmaßnahmen neuen Bedrohungen stets einen Schritt voraus bleiben.
Anwendungsfälle
Die Versionierung benutzerdefinierter Scanner ermöglicht es Unternehmen, ihre KI-Sicherheitslage auf eine Weise zu stärken, die zuvor nicht möglich war.
Schnelle Reaktion auf neu auftretende Bedrohungen
Wenn ein neuer adversarialer Prompt oder eine neue Jailbreak-Technik auftaucht, können Sicherheitsteams umgehend eine neue Scanner-Version entwickeln, um sie zu erkennen. Dank der Versionierung kann dieser Scanner parallel zur aktuellen Produktivversion getestet, hinsichtlich seiner Genauigkeit verglichen und veröffentlicht werden, sobald er einsatzbereit ist – ohne Ausfallzeiten oder betriebliche Risiken. Dadurch wird KI-Sicherheit von einem reaktiven zu einem adaptiven Ansatz, sodass Teams neuen Bedrohungen bei ihrem Auftreten souverän begegnen können.
Änderungen an Vorschriften und Richtlinien
Ein weiterer wichtiger Anwendungsfall ist die Anpassung an regulatorische und politische Änderungen. Unternehmen sehen sich heute mit einer sich ständig wandelnden Compliance-Landschaft konfrontiert, die von Datenschutzvorschriften bis hin zu neuen KI-spezifischen Regelungen wie dem EU AI Act reicht. Mit der Versionierung benutzerdefinierter Scanner können Unternehmen neue Erkennungslogiken oder richtlinienkonforme Scanner schnell und systematisch einführen. Teams können aktualisierte Versionen gezielt für ausgewählte Projekte oder Umgebungen bereitstellen, ihre Leistung validieren und sie anschließend unternehmensweit skalieren. So lässt sich die Einhaltung von Vorschriften gewährleisten, ohne Innovationen auszubremsen.
Umgebungsspezifische Anpassung
Schließlich ist die umgebungsspezifische Anpassung für große Unternehmen, die mit mehreren Teams, in verschiedenen Regionen oder mit unterschiedlichen Anwendungstypen arbeiten, von entscheidender Bedeutung. Einzelne Geschäftsbereiche können jeweils eigene Risikoprofile oder regulatorische Verpflichtungen haben. Mit Custom Scanner Versioning kann jede Umgebung die Scanner-Version ausführen, die ihren Anforderungen am besten entspricht, während Transparenz und Kontrolle zentral gewährleistet bleiben. So können Sicherheitsverantwortliche ihre Teams dazu befähigen, lokale Innovationen voranzutreiben, ohne die globale Governance zu beeinträchtigen.
Unternehmensweite KI-Abwehr mit mehr Agilität voranbringen
Custom Scanner Versioning hebt AI Guardrails auf ein neues Niveau, indem es Sicherheitsteams mehr Präzision und Flexibilität bei der Verwaltung und Weiterentwicklung ihrer KI-Schutzmaßnahmen bietet. Durch die Möglichkeit, neue Scanner nahtlos zu testen, zu versionieren und bereitzustellen, können Unternehmen ihre Erkennungslogik optimieren, auf neu auftretende Bedrohungen reagieren und sich an veränderte Compliance-Anforderungen anpassen – ohne dabei Produktionsabläufe zu beeinträchtigen.
Diese Funktion stärkt eine bereits dynamische KI-Sicherheitslösung und versetzt Unternehmen in die Lage, angesichts einer sich ständig wandelnden KI-Bedrohungslandschaft proaktiv, agil und widerstandsfähig zu bleiben.
Über den Autor

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]