Seit mehreren Jahren haben meine Kollegin Cindy Borovick und ich im Rahmen unserer State of Application Delivery -Umfragen Tausende von Antworten von IT-Fachleuten aus aller Welt erhoben, zusammengestellt und analysiert. Der Schwerpunkt dieser Umfrage liegt – wie es sich für F5 absolut gehört – darauf, die Landschaft der Anwendungsdienste besser zu verstehen. Wenn wir die Ergebnisse veröffentlichen, wird uns von Personen, die mit der Technologie nicht so vertraut sind, häufig dieselbe Frage gestellt: „Was sind Anwendungsdienste?“
Das ist eine gute Frage, die eine Antwort verdient. Und ein Bild. Denn was wäre ein Tech-Blog ohne Bild? Langweilig. Genau das wäre er: langweilig.
Die einfachste Antwort auf diese Frage lautet: „Ein App-Service ist ein beliebiger, im Netzwerk gehosteter Dienst, der Anwendungsdaten überprüft, verändert, ablehnt oder weiterleitet.“ Oder wie ich es jemandem außerhalb der IT erklären würde: „Ein App-Service ist ein Wegpunkt, der in Ihrem Navigationssystem zwischen Ihrem Standort und Ihrem Ziel festgelegt ist.“ Denn genau das sind App-Services: Wegpunkte im Datenpfad.
DEN DATENPFAD ANALYSIEREN
Der Datenpfad erstreckt sich über lokale Netzwerke, das Internet und Unternehmensnetzwerke. Er bezeichnet die Route, die jedes einzelne Paket auf dem Weg von Punkt A (Client) zu Punkt B (App) nimmt. Beim Durchlaufen dieses Datenpfads müssen Pakete eine Reihe von Geräten und Diensten passieren, die Netzwerk- und Anwendungsfunktionen bereitstellen – vom einfachen Routing bis hin zur komplexen kryptografischen Verarbeitung. In unseren Umfragen erfassen wir sechsundzwanzig (26) verschiedene Dienste, die Anwendungen und Benutzer in den Bereichen Sicherheit, Leistung, Identitäts- und Zugriffsverwaltung, Mobilität und Verfügbarkeit unterstützen. Alle diese Dienste werden im Datenpfad bereitgestellt. Das bedeutet, dass Anwendungsanfragen und -antworten diese Dienste durchlaufen müssen, um ihr Ziel zu erreichen – sei es der Client (ausgehend) oder die App (eingehend).
Jede Anwendung stellt andere Anforderungen und hat andere Bedürfnisse. Daher verfügt wahrscheinlich jede Anwendung über einen eigenen, individuellen Datenpfad und eine Reihe von App-Services, die diese Anforderungen und Bedürfnisse erfüllen. Einige davon können geschäftlich bedingt sein, andere durch Vorschriften. Unabhängig von ihrem Ursprung müssen sie erfüllt werden. Genau deshalb gibt es App-Services.
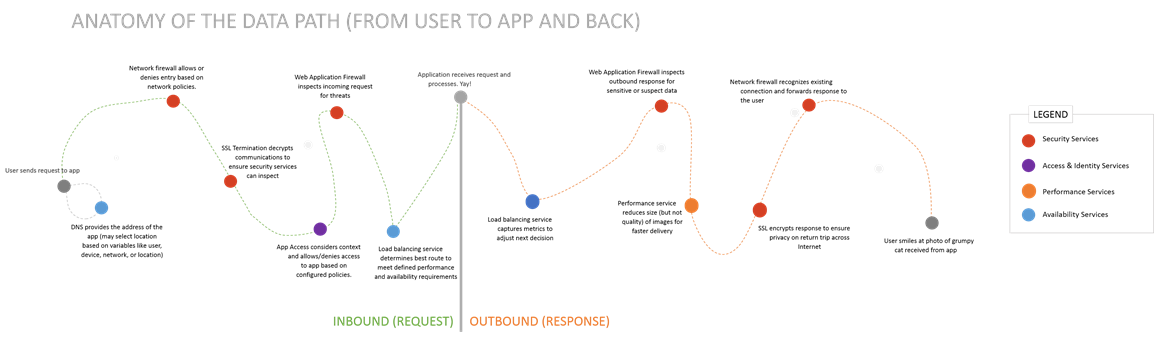
Aus diesem Grund zählen wir auch netzwerknahe Dienste wie „Netzwerk-Firewalls“ zu den Anwendungsdiensten. Netzwerk-Firewalls weisen den geringsten Anwendungsbezug auf und berücksichtigen in der Regel nur Ports und IP-Adressen, dennoch sind sie anwendungsbezogen. Außerdem gehören sie zu den Diensten, die der Datenpfad durchlaufen muss. Von den von uns erfassten Anwendungsdiensten werden sie am häufigsten eingesetzt: 83 % der Befragten gaben an, derzeit mindestens eine Netzwerk-Firewall im Einsatz zu haben.
Nach der Netzwerk-Firewall durchläuft der Datenpfad eine Vielzahl von Anwendungsdiensten. Interessanterweise muss der eingehende Datenpfad nicht mit dem ausgehenden Datenpfad identisch sein. Deshalb habe ich sie im obligatorischen Diagramm getrennt dargestellt. Tatsächlich kommt es in der heutigen hochgradig programmierbaren Welt immer häufiger vor, dass der Datenpfad nicht nur von Anwendung zu Anwendung, sondern auch von Anfrage zu Anfrage variiert. Netzwerke von Dienstanbietern stellen bekanntlich hohe Anforderungen an die Geschwindigkeit. Ebenso wenig, wie wir die durch die Lichtgeschwindigkeit bedingten Grenzen der Datenübertragungsraten ignorieren können, dürfen wir außer Acht lassen, dass jedes Mal, wenn ein Dienst eine Anfrage oder Antwort prüft, zumindest eine gewisse Latenz (Verzögerung) hinzukommt. Daher sind die Betreiber von Dienstanbieternetzwerken zu Experten für dynamische Dienstverkettung geworden, bei der der Datenpfad in Echtzeit an die aktuell übertragenen Anwendungsdaten angepasst wird.
Unternehmensnetzwerke sind in der Regel weniger flexibel konzipiert, dennoch unterscheiden sich die eingehenden und ausgehenden Datenpfade im Hinblick auf Anwendungsdienste häufig. Ein gutes Beispiel dafür ist die Sicherheit. Ein kurzer Blick auf die Strategien zum Schutz der Datenpfade, die die Befragten in unserer jüngsten Umfrage einsetzen, zeigt Unterschiede darin, wie häufig eingehende und ausgehende Datenpfade durch Anwendungsdienste geschützt werden. So schützt beispielsweise ein Sicherheitsdienst wie eine Web Application Firewall etwas häufiger eingehende Anfragen als ausgehende Antworten. Daher können eingehende Anfragen einen anderen Weg nehmen als die zugehörigen ausgehenden Antworten.
APP-DIENSTE
App-Dienste decken somit die gesamte Bandbreite an „Funktionen“ ab, die in einem Netzwerk zu finden sind. Ihnen allen ist eine Definition gemeinsam: Der Datenpfad verläuft durch den Dienst (eingehend, ausgehend oder in beide Richtungen), sodass Anwendungsdaten geprüft, abgelehnt, weitergeleitet oder verändert werden können. Der Zusatz „Anwendungs-“ ist entscheidend, da andernfalls auch Komponenten wie Switches und Router einbezogen werden müssten. Diese verarbeiten nur selten Anwendungsdaten und sind stattdessen darauf ausgelegt, Pakete auf Grundlage von Netzwerkdaten so schnell und effizient wie möglich weiterzuleiten.
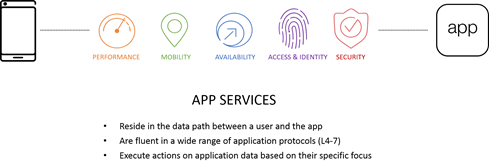
Zu den Anwendungsdiensten gehören unter anderem DNS, Lastverteilung, Web Application Firewalls, Netzwerk-Firewalls, SSL-VPN, Caching, TCP-Optimierung und SSL/TLS-Offloading-Dienste. Die meisten Unternehmen nutzen im Durchschnitt mindestens 14 der 26 von uns erfassten Dienste, wobei 2017 fast drei Viertel (74 %) mindestens zehn Anwendungsdienste einsetzten. Dadurch wirkt meine beigefügte Abbildung etwas zu stark vereinfacht, da sie den umfangreichen Bereitstellungen von Anwendungsdiensten in realen Umgebungen nicht gerecht wird. Der geschwungene Verlauf des Datenpfads ist hingegen realistisch, denn Kabel verlaufen nach oben, darüber hinweg und durch alle möglichen physischen Hindernisse, Racks und Patchpanels. Wirklich. Es sind nicht die geraden Linien, die wir in Diagrammen so gerne darstellen.
Wir (F5) fragen in unserer jährlichen Umfrage nach App-Services, weil genau das unsere Aufgabe ist: Wir stellen Unternehmen App-Services bereit, damit ihre Anwendungen zuverlässig funktionieren – ob in der Cloud, im Rechenzentrum (oder irgendwo dazwischen). Im Laufe der Jahre sind diese Services zu unverzichtbaren Bestandteilen von App-Bereitstellungen geworden und nicht mehr nur zu optionalen Extras. Skalierbarkeit, Geschwindigkeit und Sicherheit sind für Anwendungen längst keine Option mehr, sondern grundlegende Anforderungen, die in den meisten Fällen den Einsatz von App-Services erforderlich machen.
Ob Sie sich dessen bewusst sind oder nicht (und in den meisten Fällen ist zu hoffen, dass Sie es nicht sind): Nahezu jede Anfrage an eine App – ob über eine API oder eine URL im Browser – durchläuft mindestens einen App-Service, wahrscheinlich sogar mehrere. Ob Skalierbarkeit, Sicherheit oder Performance: Anwendungen sind heute sicherer und schneller, weil sie durch App-Services unterstützt werden.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...