
In den letzten Jahren haben Formjacking- und Magecart-Angriffe stark zugenommen und zählen inzwischen zu den größten Bedrohungen im E-Commerce und digitalen Zahlungsverkehr. Diese clientseitigen Angriffe greifen unbemerkt sensible Daten wie Kreditkartennummern, Anmeldedaten und personenbezogene Daten (PII) direkt aus den Browsern der Nutzer ab, ohne dabei jemals die Server des Unternehmens zu berühren. Die Angriffe umgehen herkömmliche Perimeter- und serverseitige Schutzmaßnahmen, indem sie schädliches JavaScript in Skripte von Drittanbietern oder direkt in den Frontend-Code einschleusen.
Formjacking und Magecart verstehen
Beim Formjacking wird schädliches JavaScript in Onlineformulare eingeschleust, um Benutzereingaben direkt im Browser abzugreifen. Dabei werden häufig Schwachstellen in Skripten von Drittanbietern oder Content Delivery Networks (CDNs) ausgenutzt, was die Erkennung durch serverseitige Sicherheitstools erschwert.
Magecart ist ein Sammelbegriff für verschiedene cyberkriminelle Gruppen, die sich auf Web-Skimming spezialisiert haben. Diese Gruppen kompromittieren in der Regel E-Commerce-Websites, indem sie JavaScript-Code einschleusen, der während des Bezahlvorgangs Zahlungsdaten stiehlt. Die gestohlenen Daten werden anschließend an von den Angreifern kontrollierte Domains übertragen, wobei die Übertragung häufig verschleiert oder in legitim wirkenden Anfragen verborgen wird.
Beide Angriffsarten nutzen denselben Angriffsvektor: den Browser. Ihr Erfolg hängt davon ab, wie wenig Einblick Unternehmen in die tatsächlich clientseitig ausgeführten Vorgänge haben.
PCI DSS v4.0.1 kommt ins Spiel: Stärkung der clientseitigen Sicherheit
Mit der Veröffentlichung des Payment Card Industry Data Security Standard (PCI DSS) v4.0.1 reagiert das PCI Security Standards Council unmittelbar auf die wachsende Bedrohung durch clientseitige Angriffe. Erstmals hat das PCI SSC zwei Anforderungen an die clientseitige Sicherheit aufgenommen, die ab dem 31. März 2025 gelten und diesen neuen Angriffsvektor direkt adressieren:
Anforderung 6.4.3: Alle Skripte der Zahlungsseite, die im Browser des Verbrauchers geladen und ausgeführt werden, werden wie folgt verwaltet:
- Es wurde eine Methode implementiert, mit der bestätigt wird, dass jedes Skript autorisiert ist.
- Es wurde eine Methode implementiert, um die Integrität jedes Skripts sicherzustellen.
- Es wird ein Verzeichnis aller Skripte geführt, das für jedes Skript eine schriftliche geschäftliche oder technische Begründung enthält, warum es erforderlich ist.
Anforderung 11.6.1 – Ein Mechanismus zur Erkennung von Änderungen und Manipulationen wird wie folgt eingesetzt:
- Um das Personal auf unbefugte Änderungen (einschließlich Anzeichen für eine Kompromittierung sowie Änderungen, Ergänzungen und Löschungen) an sicherheitsrelevanten HTTP-Headern und den Skriptinhalten von Zahlungsseiten, wie sie vom Browser des Verbrauchers empfangen werden, aufmerksam zu machen.
- Der Mechanismus ist so konfiguriert, dass er die empfangenen HTTP-Header und Zahlungsseiten überprüft.
Diese neuen Vorgaben tragen einer grundlegenden Tatsache Rechnung: Clientseitige Skripte sind inzwischen ein wesentlicher Bestandteil der PCI-Angriffsfläche. Für viele Unternehmen ist die Erfüllung dieser Anforderungen jedoch mit betrieblichen und technischen Hürden verbunden, insbesondere angesichts der Dynamik von JavaScript-Ökosystemen und der Abhängigkeit von Drittanbieterdiensten.
Die Transparenzlücke schließen
Herkömmliche Web Application Firewalls (WAFs), Lösungen für Security Information and Event Management (SIEMs) und Endpunkt-Tools werden auf dem Server oder am Netzwerkperimeter eingesetzt. Ihnen fehlt der Einblick in die letztendliche Ausführungsumgebung: den Browser des Benutzers. Sobald Schadcode eingeschleust wird – sei es über einen kompromittierten Tag-Manager, ein CDN oder einen Angriff auf die Lieferkette eines Drittanbieters –, bleibt der Sicherheitsverstoß von serverseitigen Tools häufig völlig unbemerkt. Hier kommt F5 Distributed Cloud Client-Side Defense ins Spiel.
Im Gegensatz zu serverseitigen Tools wird Distributed Cloud Client-Side Defense direkt im Browser ausgeführt und ermöglicht dort Echtzeitüberwachung, Integritätsprüfung und Warnmeldungen, sobald bösartiges Verhalten auftritt. Zudem haben wir den Service kürzlich aktualisiert, sodass er speziell auf die in den Anforderungen 6.4.3 und 11.6.1 von PCI DSS v4.0.1 beschriebenen Bedrohungen zugeschnitten ist.
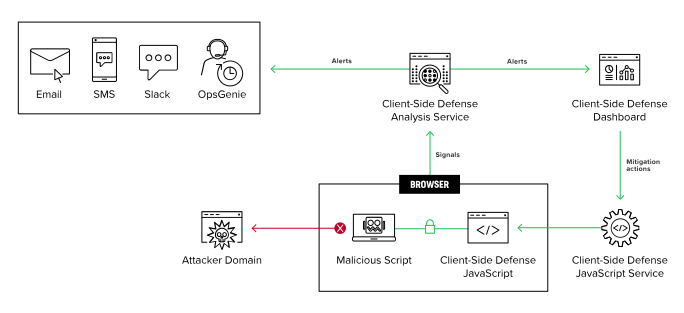
F5 Distributed Cloud Client-Side Defense wurde speziell dafür entwickelt, die in PCI DSS v4.0.1 beschriebenen clientseitigen Anforderungen zu erfüllen.
So hilft es:
- Skriptinventarisierung und -autorisierung: Distributed Cloud Client-Side Defense erfasst kontinuierlich alle auf Zahlungsseiten ausgeführten Skripte – sowohl eigene als auch von Drittanbietern – und führt ein entsprechendes Inventar. Unternehmen können eine Positivliste von Skripten mit schriftlichen Begründungen erstellen und sich benachrichtigen lassen, wenn neue oder nicht autorisierte Skripte auftauchen. Dies erleichtert den Nachweis der Konformität mit 6.4.3.
- Validierung der Skriptintegrität: Distributed Cloud Client-Side Defense validiert die Integrität von Skripten, indem die Laufzeitumgebung der Webanwendung instrumentiert wird, um auf wesentliche Verhaltensänderungen zu achten, die auf unerwartetes und potenziell schädliches Verhalten hindeuten, insbesondere auf neue Netzwerkanfragen und neue Datenzugriffe.
- ·Überwachung von Skripten und sicherheitsrelevanten HTTP-Headern: Distributed Cloud Client-Side Defense überprüft regelmäßig Skripte und sicherheitsrelevante HTTP-Header auf unbefugte Änderungen und gibt bei erkannten Änderungen eine Warnmeldung aus, damit Unternehmen die Einhaltung von Anforderung 11.6.1 nachweisen können.
- Erkennung von Datenexfiltration: Fortschrittliche Bedrohungsmodelle überwachen ausgehende Anfragen auf Anzeichen einer Datenexfiltration. Wenn ein Skript versucht, erfasste Formulardaten an einen verdächtigen Endpunkt zu senden, werden Warnmeldungen ausgelöst und Unternehmen können direkte Gegenmaßnahmen ergreifen, um Netzwerkaufrufe und das Auslesen von Formularfeldern zu blockieren.
- Unternehmenstaugliche Warnmeldungen und Berichte: Sicherheits- und Compliance-Teams erhalten umfassende Telemetriedaten zum Verhalten von Skripten, zu Beziehungen zwischen Domains und zu browserseitigen Datenflüssen – ideal für PCI-Prüfpfade und forensische Untersuchungen.
Von Compliance zu Resilienz
Da browserbasierte Bedrohungen herkömmliche Abwehrmaßnahmen zunehmend überholen, reicht es nicht aus, lediglich Compliance-Anforderungen abzuhaken. Unternehmen müssen Sicherheitskontrollen einführen, die Transparenz darüber schaffen, was bei der Endbenutzererfahrung tatsächlich geschieht, und zugleich die Widerstandsfähigkeit gegenüber künftigen Bedrohungen stärken. F5 Distributed Cloud Client-Side Defense bietet die erforderliche Beobachtbarkeit, Kontrolle und Automatisierung, um Formjacking- und Magecart-Bedrohungen immer einen Schritt voraus zu sein und gleichzeitig die neuen Anforderungen von PCI DSS v4.0.1 umfassend zu erfüllen.
Weitere Informationen finden Sie auf unserer Webseite zu F5 Distributed Cloud Client-Side Defense. Wenn Sie an der diesjährigen RSA Conference teilnehmen möchten, sollten Sie sich außerdem unsere Session am 29. April mit dem Titel „Gemeinsam stärker: Ein einheitlicher Ansatz für Anwendungssicherheit und -bereitstellung“ nicht entgehen lassen und uns am Stand N-4335 besuchen.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...