
Herkömmliche Mechanismen zur Zugriffskontrolle können sensible Daten und Ressourcen in der sich ständig weiterentwickelnden Cybersicherheitslandschaft des US-Verteidigungsministeriums (DoD) nicht mehr ausreichend schützen. Mit zunehmendem Reifegrad und beim Erreichen von Meilensteinen auf strategischen Plänen wie der Zero-Trust-Roadmap des DoD benötigen Organisationen einen granulareren, dynamischeren und flexibleren Ansatz, um sicherzustellen, dass die richtigen Personen zur richtigen Zeit auf die richtigen Ressourcen zugreifen können. Hier kommt die attributbasierte Zugriffskontrolle (Attribute-Based Access Control, ABAC) ins Spiel. In diesem Blogbeitrag befassen wir uns eingehend mit dem Konzept von ABAC und untersuchen dessen Implementierung, wobei der Schwerpunkt insbesondere auf dem Einsatz von F5-Lösungen zur Verstärkung der Sicherheitsmaßnahmen liegt.
Grundlagen der attributbasierten Zugriffskontrolle (ABAC)
Attribute-Based Access Control (ABAC) ist ein modernes Zugriffskontrollmodell, das verschiedene Attribute oder Merkmale eines Benutzers, einer Ressource und der Umgebung auswertet, um Zugriffsentscheidungen zu treffen. Im Gegensatz zu herkömmlichen Zugriffskontrollmodellen, die auf Rollen oder Gruppen basieren, berücksichtigt ABAC eine Vielzahl von Merkmalen, darunter Benutzerattribute (Berechtigungsstufe, Abteilung, Stellenbezeichnung), Ressourcenattribute (Vertraulichkeit, Klassifizierung) und Umgebungsattribute (Tageszeit, Standort).
Überlegene Vorteile von ABAC:
- Granularität: ABAC ermöglicht eine fein abgestufte Zugriffskontrolle, sodass Organisationen Zugriffsrichtlinien anhand bestimmter Attribute definieren können. Dadurch wird sichergestellt, dass Benutzer nur auf die Ressourcen zugreifen können, die sie für ihre jeweilige Rolle benötigen.
- Dynamischer Zugriff: ABAC passt sich an Änderungen von Attributen und Kontext an. Dadurch werden bei Zugriffsentscheidungen Änderungen in Echtzeit berücksichtigt, was das Risiko unbefugter Zugriffe verringert. Beispielsweise könnten Telemetriedaten aus einer UEBA- oder Risiko-Engine herangezogen werden, um das Gesamtrisiko eines Benutzers zu ermitteln und Berechtigungen dynamisch anzupassen.
- Richtlinienflexibilität: Unternehmen können komplexe Zugriffsrichtlinien erstellen, die ihre Geschäftsregeln präzise abbilden. Diese Flexibilität ist besonders in Umgebungen von Vorteil, in denen Benutzer unterschiedliche Rollen und Ressourcenanforderungen haben.
- Risikomanagement: Durch die Berücksichtigung von Attributen wie der Sensibilität der Daten und dem Sicherheitsstatus des Geräts des Benutzers trägt ABAC dazu bei, Sicherheitsrisiken effektiv zu steuern.
Implementierung von ABAC mit F5
F5 ist ein führender Anbieter im Bereich Anwendungsbereitstellung und -sicherheit und bietet Lösungen, die sich in ABAC-Prinzipien integrieren lassen, um die Zugriffskontrolle und Sicherheit zu verbessern. So kann F5 zur Implementierung von ABAC oder zur Ergänzung bestehender Lösungen eingesetzt werden:
- BIG-IP Access Policy Manager (APM): Das APM-Modul von F5 ermöglicht die Erstellung von Zugriffsrichtlinien auf Grundlage einer Vielzahl von Attributen. Es kann Benutzeranfragen abfangen, Attribute auswerten und den Zugriff entsprechend gewähren oder verweigern. Dadurch wird sichergestellt, dass Benutzer nur dann auf Ressourcen zugreifen können, wenn sie die festgelegten Attributkriterien erfüllen. Access Policy Manager wird in Zero-Trust-Architekturen häufig als PEP oder PDP eingesetzt. Darüber hinaus ist C2C bzw. Comply to Connect ein weiterer Anwendungsfall im US-Verteidigungsministerium, bei dem APM Organisationen dabei unterstützen kann, eine granulare ABAC-Kontrolle umzusetzen.
- Kontextbezogene Sicherheit: F5-Lösungen können Kontextinformationen aus verschiedenen Quellen erfassen, beispielsweise aus Benutzerverzeichnissen, Geräteinformationen, Engines zur Ermittlung von Vertrauenswerten und Drittanbieterdiensten wie UEBA. Diese Kontextinformationen ergänzen die Attributauswertung und ermöglichen dadurch präzisere Zugriffsentscheidungen.
- Single Sign-On (SSO): Die SSO-Funktionen von F5 bieten in Kombination mit ABAC eine nahtlose und sichere Benutzererfahrung. Benutzer authentifizieren sich einmalig; anschließend bestimmen ihre Attribute und die festgelegten Richtlinien bei jeder Anfrage den Zugriff auf verschiedene Ressourcen.
- Integration mit Identitäts- und Dienstanbietern: F5-Lösungen lassen sich in verschiedene Identitäts- und Dienstanbieter integrieren, darunter Active Directory, LDAP sowie Cloud-Anbieter wie Okta, Ping und SailPoint, um Benutzerattribute abzurufen. Diese Attribute spielen eine entscheidende Rolle bei fundierten Zugriffsentscheidungen.
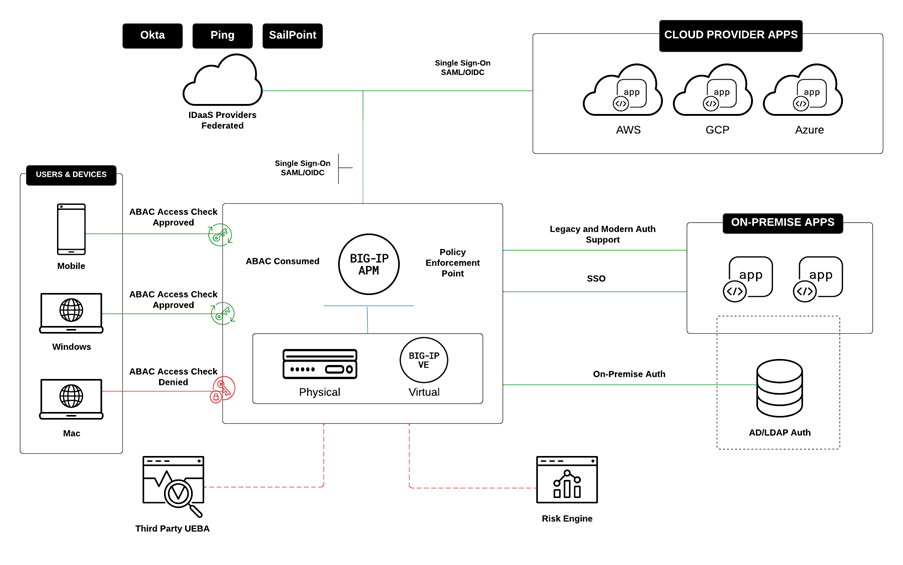
Während sich Organisationen des US-Verteidigungsministeriums weiterhin den Herausforderungen bei der Absicherung ihrer digitalen Ressourcen stellen, bieten Lösungen wie die attributbasierte Zugriffskontrolle (Attribute-Based Access Control, ABAC) eine zuverlässige Möglichkeit, die Maßnahmen zur Zugriffskontrolle zu verbessern. Mit seinen fortschrittlichen Lösungen für die Anwendungsbereitstellung und -sicherheit bietet F5 eine leistungsstarke Plattform für die Umsetzung von ABAC-Prinzipien. Durch die Berücksichtigung einer Vielzahl von Attributen und Kontexten können Organisationen sicherstellen, dass ihre sensiblen Ressourcen geschützt bleiben und autorisierte Benutzer gleichzeitig effizient arbeiten können.
In einer Welt, in der Datenschutzverletzungen und unbefugte Zugriffe zunehmend Anlass zur Sorge geben, ist der Einsatz moderner Mechanismen zur Zugriffskontrolle unerlässlich. Durch die Kombination der Funktionen von ABAC mit F5-Lösungen können Organisationen des US-Verteidigungsministeriums ihre Sicherheitslage verbessern und eine starke Abwehr gegen sich ständig weiterentwickelnde Cyberbedrohungen aufbauen.
Weitere Informationen zu speziell auf Behörden ausgerichteten Sicherheitslösungen finden Sie unter https://www.f5.com/solutions/public-sector/public-sector-cybersecurity .
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...