Während jedes Unternehmen darum wetteifert, KI einzuführen, hat kaum eines herausgefunden, wie sie sich steuern lässt. Ein bekanntes globales Technologieunternehmen verbrauchte sein gesamtes KI-Budget für 2026 innerhalb von vier Monaten. Ein anderes versuchte, sein Budget unter Kontrolle zu halten, indem es die KI-Ausgaben pro Mitarbeiter auf 200 US-Dollar pro Woche begrenzte. Wenn selbst die technisch fortschrittlichsten Unternehmen der Welt ihre KI-Ausgaben nicht kontrollieren können, haben die meisten Unternehmen kaum eine Chance.
Laut McKinsey & Company nutzen 88 % der Unternehmen bereits KI. Dennoch fließt der Großteil des KI-Datenverkehrs direkt an Large Language Models (LLMs) von Drittanbietern – ohne Kostenkontrollen, Governance oder Audit-Trail. Die Ausgaben für Tokens verzehnfachen sich im Jahresvergleich, während personenbezogene Daten (PII) an Modelle weitergegeben werden, die nicht den Unternehmen gehören, und Agenten uneingeschränkten Zugriff auf MCP-Tools erhalten.
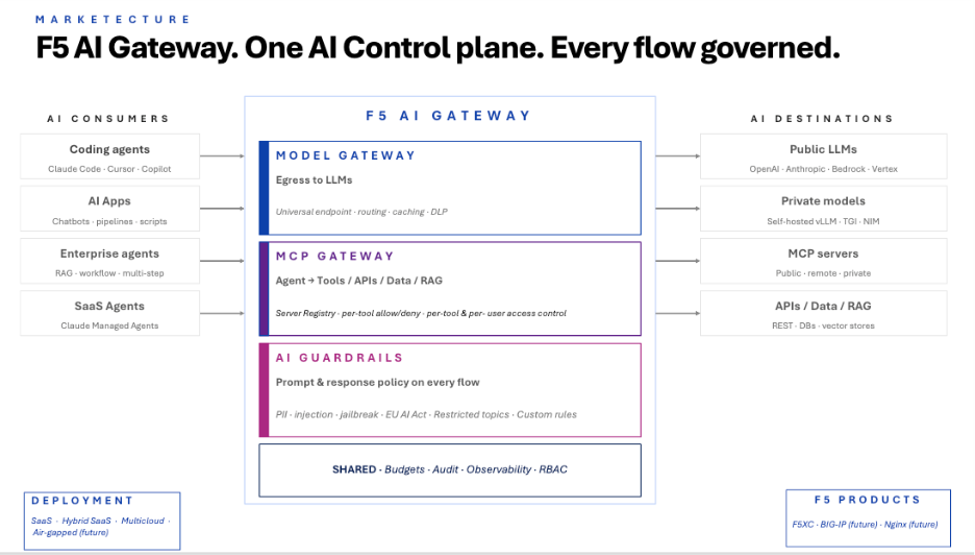
Um diese Herausforderungen zu bewältigen, hat F5 heute unser F5 AI Gateway der nächsten Generation angekündigt: eine zentrale Steuerungsebene, die jede KI-Interaktion über Modelle, Agenten, Tools, APIs und Daten hinweg kontrolliert, optimiert und absichert – unabhängig davon, wo sie ausgeführt wird.
Die Governance-Lücke wird größer
Die heutige Landschaft der KI-Governance ist von Grund auf fragmentiert. Einige Anbieter ergänzen umfassendere API-Management-Plattformen nachträglich um KI-Funktionen. Das Ergebnis sind weniger spezialisierte und weniger leistungsfähige Angebote, denen eine speziell für KI entwickelte Governance fehlt. Andere bieten zwar reibungslose Entwickler-Workflows, lassen jedoch das Vertrauen, den Support und die langfristige Beständigkeit vermissen, die regulierte Branchen von Unternehmenslösungen erwarten.
Das Ergebnis ist vorhersehbar. Unternehmen kombinieren maßgeschneiderte Proxys, anbieterspezifische SDKs, eigenständige Schutzmechanismen und separate Observability-Tools. Dadurch entstehen fragile Pipelines, eine unübersichtliche Anbietervielfalt und das Fehlen eines einheitlichen Richtlinienmodells für Modelle, Agenten und Tools.
Anfang dieses Jahres führte F5 die F5 AI Security Platform ein, um Unternehmen einen einheitlichen Schutz über alle Ebenen ihrer KI-Landschaft hinweg zu bieten – von den Modellen und Datenquellen, auf denen KI-Anwendungen basieren, bis hin zu den APIs und Agenten, die sie miteinander verbinden. F5 AI Gateway wurde speziell entwickelt, um die Governance-Lücke zu schließen. Mit dieser erweiterten Version wird es zum zentralen Durchsetzungspunkt der AI Security Platform zur Laufzeit und setzt plattformweite Richtlinien bei jeder Anfrage in Echtzeitentscheidungen um.
Drei kritische Funktionen, eine zentrale Steuerungsebene
F5 AI Gateway vereint drei zentrale Funktionen in einer einzigen Steuerungsebene, einem einheitlichen Richtlinienmodell und einer zentralen Konsole, sodass keine separaten Tools mehr miteinander verknüpft werden müssen:
Model Gateway verwaltet und optimiert jede LLM-Interaktion. Ein universeller Endpunkt abstrahiert die Komplexität der Anbieter, während intelligentes Routing Anfragen automatisch an das für die jeweilige Aufgabe optimale Modell weiterleitet, sodass Premium-Modelle nicht für triviale Workloads verschwendet werden. Eine Model Registry stellt Plattform- und Entwicklungsteams einen kuratierten Katalog genehmigter Modelle bereit. Dadurch entfällt das Rätselraten darüber, welche Modelle zugelassen sind, und KI-Innovationen werden beschleunigt.
Semantisches und exaktes Caching, Provider-Fallback und GPU-bewusstes Multi-Cloud-Routing liefern messbare Ergebnisse: eine Senkung der Token-Kosten um 30–60 % innerhalb von 90 Tagen – ohne erforderliche Änderungen an den Anwendungen. Allein das Prompt-Caching verändert die Tokenökonomie grundlegend. Indem AI Gateway Prompts mit ähnlicher Absicht und Bedeutung zwischenspeichert, werden redundante Inferenzaufrufe vermieden. So zahlen Unternehmen nur einmal für Leistungen, die zuvor immer wieder abgerechnet wurden.
Für FinOps-Verantwortliche, die mit rasant steigenden KI-Rechnungen konfrontiert sind, ist das kein Versprechen für die Zukunft, sondern ein messbares Ergebnis. Und IT-Ops-Teams, denen jegliche Transparenz über die KI-Ausgaben fehlt, können dank Token-Messung und Echtzeit-Dashboards jeden ausgegebenen Dollar einem bestimmten Benutzer, Team und Modell zuordnen – und so aus undurchsichtigen Kosten fundierte Kosteneinblicke gewinnen.
MCP Gateway regelt die neue Dimension agentischer KI. Mit der zunehmenden Verbreitung von Agenten erhalten diese uneingeschränkten Zugriff auf MCP-Server und -Tools – ohne Kontrollen oder Audit-Trail. MCP Gateway führt eine zentrale MCP-Server-Registry ein, die Teams einen einheitlichen Überblick über alle MCP-Server im gesamten Unternehmen bietet, unabhängig davon, ob sie öffentlich, remote oder privat sind.
Tool-spezifische Zulassungs-/Sperrregeln und Zugriffskontrollen stellen sicher, dass Agenten nur auf Tools zugreifen können, für deren Nutzung sie ausdrücklich autorisiert sind. Gleichzeitig profitieren Entwickler von einem effizienten, leistungsstarken Routing zu Modellen und Tools, ohne anbieterspezifische SDKs integrieren oder die Fallback-Logik selbst verwalten zu müssen. Tool-spezifische Budgets und Kontingente verhindern einen unkontrollierten KI-Verbrauch durch Agenten. Ohne solche Kontrollen sind die Token-Kosten von Agenten praktisch unbegrenzt. Eine einzige autonome Schleife kann Token im Wert von Tausenden von Dollar verbrauchen, bevor es jemand bemerkt.
F5 AI Guardrails setzen bei jedem Prompt und jeder Antwort mehr als 20 Richtlinien durch, darunter die Schwärzung personenbezogener Daten und persönlicher Gesundheitsinformationen, der Schutz vor Prompt-Injection- und Jailbreak-Angriffen sowie benutzerdefinierte Regeln, die auf organisatorische und regulatorische Anforderungen zugeschnitten sind. Eine nach dem Fail-Closed-Prinzip konzipierte Durchsetzung blockiert unsichere Interaktionen, bevor sie Modelle oder Benutzer erreichen. Lückenlose Audit-Trails, die Ausrichtung an SOC2/ISO/HIPAA, der Export an SIEM-Systeme (Security Information and Event Management) und Kontrollen zur Datenresidenz machen jede KI-Interaktion nachweisbar. So können Teams die Compliance überprüfen, statt sie nur zu versprechen.
Gemeinsame Funktionen wie Budgets, Audits, Observability und rollenbasierte Zugriffskontrolle (RBAC) werden einheitlich auf alle drei Bereiche angewendet. Keine fragmentierten Kontrollen. Keine unzusammenhängenden Ansichten.
Eine Plattform für die Bereitstellung und Sicherheit von Apps, KI und APIs
Die meisten Lösungen in diesem Bereich decken nur einen Teil der Herausforderungen bei der KI-Governance ab. F5 AI Gateway betrachtet das Gesamtbild und geht noch darüber hinaus.
Da AI Gateway Teil der F5 Application Delivery and Security Platform ist, erhalten Unternehmen nicht nur KI-Governance. Sie erhalten KI-Governance sowie L7-Lastverteilung, Bot-Abwehr, API-Sicherheit, ein API-Gateway, eine WAF und DDoS-Schutz in einer mehrschichtigen Sicherheitsarchitektur, die von den Schichten 3 und 4 bis hin zur Sicherheit von Prompts und Antworten reicht.
Und als Durchsetzungsebene der F5 AI Security Platform erweitert AI Gateway diesen mehrschichtigen Schutz auf die KI-Umgebung selbst. So werden Daten, die in Modelle einfließen, überprüft und geschützt, Interaktionen zwischen Agenten und Tools autorisiert und auditiert, der Token-Verbrauch zugeordnet und optimiert sowie jede Aktion zur Einhaltung von Compliance-Vorgaben protokolliert. Keine andere Lösung vereint KI-Guardrails, WAF, API-Sicherheit, Bot-Abwehr und DDoS-Schutz in einer einzigen mehrschichtigen Architektur.
Für CIOs, die die betriebliche Effizienz steigern wollen, bietet diese zentrale Plattform die Bereitstellung und Absicherung von Anwendungen, KI und APIs und reduziert damit auf einen Schlag die Anbietervielfalt und die betriebliche Komplexität. Für CFOs, die mit rasant steigenden KI-Kosten konfrontiert sind, liefert sie einen nachweisbaren ROI mit quantifizierbaren Ergebnissen und endlich eine Möglichkeit, die Tokenökonomie im Unternehmen durch Budgetstufen, die Erfassung der Ausgaben pro Benutzer und Schwellenwertwarnungen, die ausgelöst werden, bevor Rechnungen zur Krise werden, planbar zu machen.
Für CISOs, die sich mit einer wachsenden KI-Angriffsfläche auseinandersetzen, bietet die Plattform mehrschichtige Sicherheit von der Infrastruktur bis zum Prompt. Für Sicherheitsverantwortliche und KI-Governance-Teams beantwortet sie die Frage, „wer worauf zugreifen kann“ – über alle Modelle, Agenten und Tools hinweg.
Und für Entwickler und Plattformingenieure bedeuten die Modell-Registry, die MCP-Registry und Zugriffskontrollen auf Tool-Ebene weniger Tickets, weniger Integrationsprobleme und eine kontrollierte KI-Plattform, die sie tatsächlich nutzen möchten.
Frühe Dynamik in verschiedenen Branchen
Dieser F5 AI Gateway der nächsten Generation wird bereits von Unternehmen eingesetzt, die es sich nicht leisten können, darauf zu warten, dass sich die KI-Governance von selbst weiterentwickelt.
Ein führender Kreditkartenabwickler im Nahen Osten setzt AI Gateway ein, um Schutzmechanismen gegen Prompt-Injection, Jailbreak-Angriffe und die Exfiltration personenbezogener Daten durchzusetzen. So wird sichergestellt, dass Zahlungsdaten von Kunden und personenbezogene Informationen niemals ungeschützt an Modelle von Drittanbietern gelangen. Für diesen Kunden sind eine Fail-Closed-Durchsetzung und vollständige Auditierbarkeit keine optionalen Funktionen, sondern regulatorische Anforderungen.
Eines der größten Technologieunternehmen im Silicon Valley, das jährlich zwischen 50 und 100 Millionen US-Dollar für LLM-Inferenz ausgibt, setzt auf AI Gateway, um Transparenz darüber zu gewinnen, wofür diese Tokens verwendet werden, und die Kosten unter Kontrolle zu bringen. In dieser Größenordnung ist die Tokenökonomie ein Thema für die Vorstandsebene: Jeder Prozentpunkt, um den sich die Cache-Trefferquote oder das Smart Routing verbessert, bringt Einsparungen in Millionenhöhe. Mit Token-Messung, teamspezifischen Budgetprofilen und Smart Routing, das einfache Workloads von Premium-Modellen auf kostengünstigere Modelle verlagert, lassen sich unmittelbar und nachweisbar KI-Kosten in zweistelliger Millionenhöhe einsparen.
Ein führendes Finanzdienstleistungsunternehmen im asiatisch-pazifischen Raum, das noch am Anfang seiner unternehmensweiten KI-Transformation steht, nutzt ebenfalls AI Gateway, um Governance vom ersten Tag an als grundlegenden Bestandteil zu verankern. Die Betriebs- und IT-Teams des Unternehmens benötigen Kostentransparenz und Budgetkontrollen, während die Entwickler eine kuratierte Model Registry und MCP Registry brauchen, um Innovationen mit den richtigen Tools zu beschleunigen. Indem das Finanzdienstleistungsunternehmen von Anfang an auf eine einheitliche Steuerungsebene setzt, anstatt Governance später nachzurüsten, etabliert es KI von Beginn an als verwaltete, skalierbare Funktion.
Drei Branchen. Drei Kontinente. Eine gemeinsame Anforderung: Kontrollieren Sie KI, bevor sie Sie kontrolliert.
Unternehmen führen KI schneller ein, als sie sie kontrollieren können. F5 AI Gateway gibt jedem Team die nötige Transparenz, Kontrolle und Sicherheit, um dieses Verhältnis umzukehren. Jetzt ausprobieren.
Lesen Sie außerdem unbedingt unsere Pressemitteilung.
Über den Autor
.jpeg)
Nirav Shah ist Senior Vice President und Head of Products and Solution Marketing bei F5. Dort verantwortet er die strategische Ausrichtung in den Bereichen Anwendungssicherheit und KI-Sicherheit. Vor seinem Wechsel zu F5 war er elf Jahre lang in verschiedenen Führungspositionen bei Fortinet tätig, insbesondere als Leiter der Bereiche KI-gestützte SASE-, SOC- und sichere Netzwerklösungen. Zu seinem umfassenden beruflichen Hintergrund zählen außerdem bedeutende Positionen bei Cisco Systems, wo er wichtige SD-WAN-Initiativen vorantrieb. Mit mehr als zwei Jahrzehnten Erfahrung in der Cybersicherheitsbranche kann er eine nachweisliche Erfolgsbilanz bei der Einführung marktprägender Produkte und beim Aufbau leistungsstarker Teams vorweisen, die Produktentwicklung, Vertrieb und Marketing aufeinander abstimmen, um eine maximale Wirkung zu erzielen. Als Vordenker und Absolvent der USC spricht er regelmäßig auf Branchenkonferenzen und veröffentlicht häufig Beiträge in führenden Fachpublikationen über das Zusammenspiel von KI und Cybersicherheit. Darüber hinaus engagiert er sich für die Förderung angehender Cybersicherheitsexperten.
Weitere Blogbeiträge von Nirav ShahÄhnliche Blogbeiträge
Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]