In den 1990er-Jahren entwickelte sich die Technologiewelt in atemberaubendem Tempo. Doch im Bereich der digitalen Transformation waren nur wenige Innovationen so bedeutend wie F5 BIG-IP. Es war nicht einfach nur ein Produkt, sondern ein Wegbereiter, der den Markt für Application Delivery Controller (ADC), wie wir ihn heute kennen, maßgeblich geprägt und definiert hat. Heute, fast drei Jahrzehnte später, ist BIG-IP ein Eckpfeiler der F5 Application Delivery and Security Platform (ADSP) – ein Beleg für seine Anpassungsfähigkeit und seinen dauerhaften Wert in einer sich ständig wandelnden Technologielandschaft.
Es ist kein Geheimnis, dass sich der Wandel immer weiter beschleunigt. Der Aufstieg der KI, das sich abzeichnende Potenzial des Quantencomputings und die kontinuierliche Weiterentwicklung von Cyberbedrohungen führen dazu, dass Lösungen für die Anwendungsbereitstellung und -sicherheit intelligenter, schneller und sicherer sein müssen als je zuvor. Diese Trends machen deutlich, dass Anpassungsfähigkeit nicht nur wünschenswert, sondern unverzichtbar ist. Seit fast 30 Jahren verkörpert BIG-IP diesen Innovationsgeist und diese Widerstandsfähigkeit – und wird diese Eigenschaften auch in Zukunft bewahren.
In diesem Zusammenhang ist vielen von Ihnen wahrscheinlich die jüngste Entscheidung von F5 bekannt, BIG-IP Next einzustellen und sich wieder auf die Modernisierung der BIG-IP TMOS-Software-Suite zu konzentrieren. Diese Entscheidung beruhte auf umfassendem Kundenfeedback und der Erkenntnis, dass viele der ursprünglich für BIG-IP Next vorgesehenen Verbesserungen inzwischen auch innerhalb von BIG-IP TMOS umgesetzt werden können. Zusammen mit innovativen neuen Funktionen, die für die sich wandelnde Technologielandschaft entwickelt wurden, stellen diese Verbesserungen sicher, dass BIG-IP Ihre geschäftskritischen Workloads auch in der nächsten Ära der Anwendungen unterstützt.
Dieses neue Kapitel beginnt heute mit der Verfügbarkeit von F5 BIG-IP v21.0. Dieses Update bietet Verbesserungen der Steuerungsebene, optimiert die Bereitstellung von KI-Daten und erhöht die Sicherheit. In diesem Blogbeitrag erläutern wir, was Sie von dieser wegweisenden Version erwarten können. Legen wir also los.
Modernisierung der BIG-IP-Steuerungsebene
Sie können sich die Steuerungsebene als zentrale Kommandozentrale von BIG-IP vorstellen. Sie ist dafür zuständig, wichtige Entscheidungen zu treffen, die Systemkonfigurationen zu verwalten und administrative Vorgänge zu ermöglichen. In den letzten Jahren haben zunehmend dynamische und umfangreiche Anwendungsökosysteme die Steuerungsebene von BIG-IP immer stärker belastet. Daher war deren Aktualisierung ein zentrales Ziel des BIG-IP Next-Programms. Nach der Einstellung von BIG-IP Next liegt der Schwerpunkt kommender Versionen nun jedoch auf der Modernisierung der Steuerungsebene von BIG-IP TMOS. Mit BIG-IP v21.0 werden zwei Komponenten der Steuerungsebene – der Master Control Program Daemon (allgemein als MCPD bezeichnet) und eXtremeDB – umfassend verbessert, um die Zuverlässigkeit, Skalierbarkeit und Leistung der Steuerungsebene zu steigern.
1. MCPD: Als das eigentliche Gehirn von BIG-IP verwaltet MCPD Konfigurationen und koordiniert die Kommunikation zwischen den verschiedenen BIG-IP-Komponenten. Sie können sich MCPD wie einen Fluglotsen an einem Flughafen vorstellen. So wie Fluglotsen die Bewegungen von Flugzeugen koordinieren – einschließlich Starts, Landungen und Rollvorgängen –, koordiniert MCPD sämtliche Komponenten innerhalb des BIG-IP-Systems. Dadurch wird sichergestellt, dass Konfigurationsänderungen und Systembefehle einheitlich umgesetzt und Datenströme effizient verarbeitet werden.
Mit BIG-IP v21.0 wird MCPD von einem Single-Thread- auf ein Multi-Thread-Modell umgestellt. Dadurch kann MCPD bestimmte Aufgaben parallel statt nacheinander verarbeiten, was die Wahrscheinlichkeit von Engpässen auf der Steuerungsebene in Szenarien mit hoher Auslastung verringert. Darüber hinaus vereinfachen und beschleunigen wir das Neustartverfahren für MCPD, um Ausfallzeiten bei einem Systemneustart zu reduzieren. Schließlich verkürzen wir die End-to-End-Zeiten für die Konfigurationsvalidierung – also die Zeitspanne zwischen dem Eingang einer Anfrage zur Konfigurationsänderung und der Bereitstellung einer Validierungsantwort für den Benutzer – um bis zu 25 %. Dies ermöglicht schnelle Konfigurationsaktualisierungen in hochdynamischen Umgebungen.
2. eXtremeDB: Während MCPD mit einem Fluglotsen vergleichbar ist, ähnelt das Datenbankmanagementsystem eXtremeDB dem Fluginformationssystem eines Kontrollturms, das unter anderem die Positionen, Routen und Flugpläne von Flugzeugen erfasst. Für BIG-IP dient eXtremeDB als schnelles, zentrales Repository für sämtliche Konfigurations- und Systemstatusinformationen und ermöglicht der Steuerungsebene den Echtzeitzugriff auf die neuesten Daten.
Mit BIG-IP v21.0 wird eXtremeDB auf Version 8.4 aktualisiert, wodurch verschiedene neue Funktionen verfügbar werden. Multithreading verbessert die Leistung der Steuerungsebene, während der SharedDB-Modus, der mehreren Prozessen den gleichzeitigen Zugriff auf dieselben Ressourcen ermöglicht, die Effizienz steigert. Durch das Upgrade wird eXtremeDB von einer 32-Bit- auf eine 64-Bit-Architektur umgestellt. Dies erhöht die Skalierbarkeit von Konfigurationsobjekten erheblich und verbessert die Fähigkeit der BIG-IP-Steuerungsebene, größere und komplexere Konfigurationen zu unterstützen. Ganz gleich, ob Sie Tausende virtuelle Server, Sicherheitsrichtlinien oder erweiterte Lastverteilungskonfigurationen verwalten: Das Upgrade auf eXtremeDB v8.4 stellt sicher, dass BIG-IP auch weiterhin die Anforderungen Ihres wachsenden Anwendungsportfolios erfüllen kann.
Fortschritte bei der Datenbereitstellung für KI
Bevor wir fortfahren, möchte ich erläutern, was ich unter KI-Datenbereitstellung verstehe. KI-Datenbereitstellung bezeichnet den Prozess, Daten effizient zu übertragen, zu speichern und abzurufen, um KI-Workloads zu unterstützen. Dabei wird sichergestellt, dass die richtigen Daten verfügbar, skalierbar und einsatzbereit sind – unabhängig davon, ob sie in Systeme eingespeist oder für das Training und die Feinabstimmung von KI-Modellen beziehungsweise für Workflows mit abrufgestützter Generierung (Retrieval-Augmented Generation, RAG) bereitgestellt werden. Es überrascht nicht, dass dieser Anwendungsfall zum Kerngeschäft von BIG-IP gehört. Da mittlerweile 96 % der Unternehmen KI-Modelle einsetzen, hat es für F5 höchste Priorität, die KI-Datenbereitstellung zu optimieren und so reibungslos wie möglich zu gestalten.
Sehen wir uns nun einige der Verbesserungen an, die mit BIG-IP v21.0 eingeführt werden und die KI-Datenbereitstellung weiter optimieren:
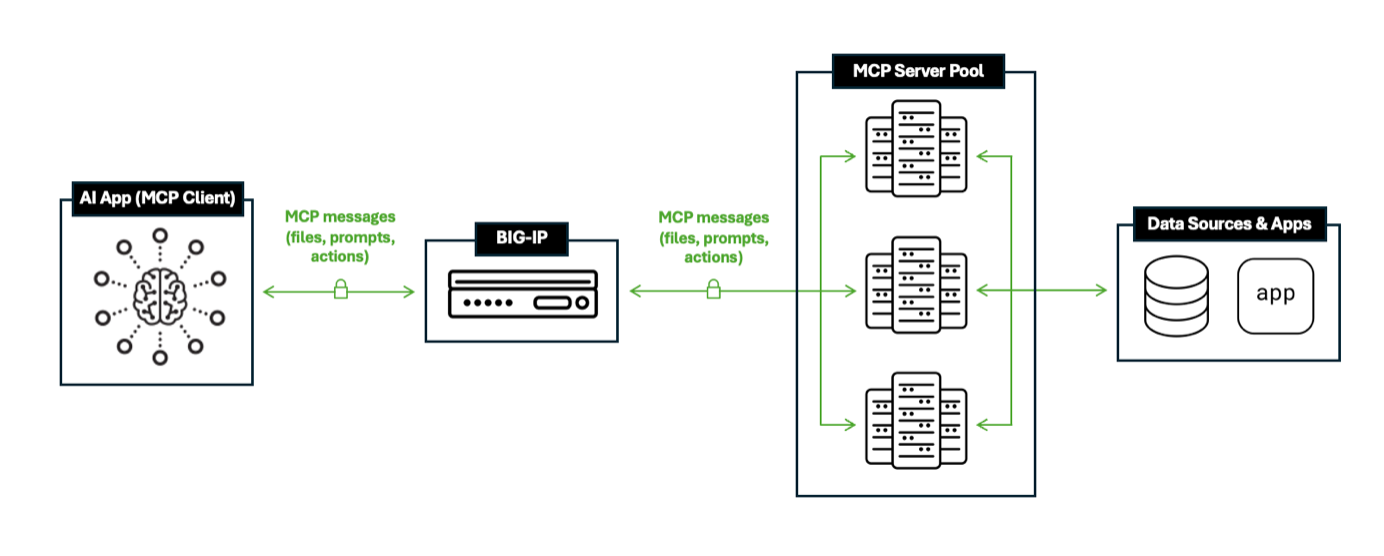
1. Unterstützung für das Model Context Protocol (MCP): MCP ist ein relativ neues, offenes Protokoll, das die Anbindung von Anwendungen und Datenquellen an KI-Modelle standardisiert. Man kann es sich als das USB-C der KI-Welt vorstellen: einen universellen Plug-and-Play-Anschluss, der individuell entwickelte Verbindungen zwischen den einzelnen Tools, Apps und Datenquellen überflüssig macht. Ohne zu tief in die technischen Details einzusteigen: MCP basiert auf einem Client-Server-Modell, bei dem MCP-Clients (KI-Anwendungen) Kontextinformationen wie Dateien, Prompts oder Aktionen von MCP-Servern anfordern können, die den Zugriff auf die zugrunde liegenden Datenquellen ermöglichen.
Durch die Unterstützung von MCP kann BIG-IP KI-Datenverkehr einfacher verteilen, optimieren und absichern. Dies trägt dazu bei, die Latenz zu minimieren und die Ausfallsicherheit von KI-Modellen zu maximieren. BIG-IP v21.0 wird zunächst eine Reihe von Anwendungsfällen für das MCP-Traffic-Management ermöglichen. Zusätzliche Funktionen, darunter Sicherheitsfunktionen, werden in zukünftigen Versionen eingeführt.
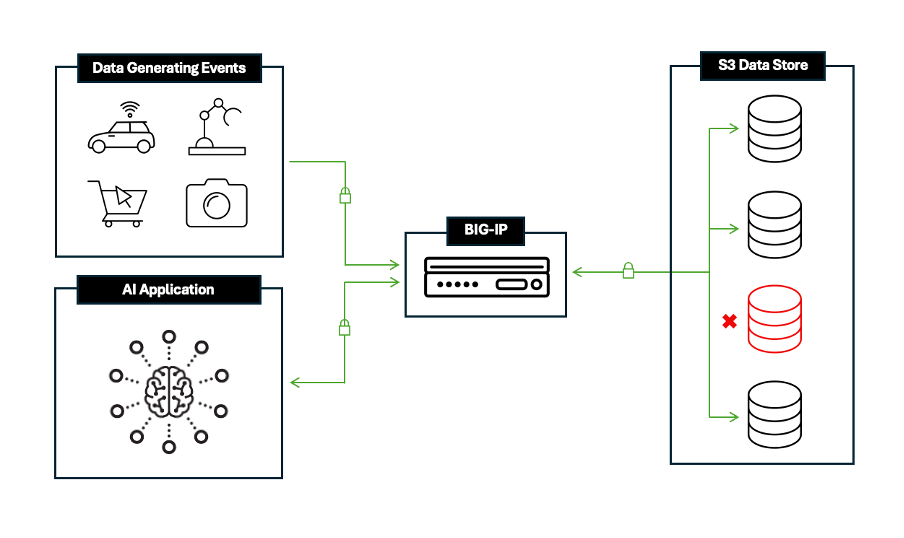
2. Verfügbarkeit S3-spezifischer BIG-IP-Profile: Für viele Unternehmen sind Amazon S3 und S3-kompatible Speicherlösungen (wie MinIO, Dell, DDN, PureStorage und NetApp) unverzichtbar geworden, um riesige Datensätze zu verwalten, KI-Anwendungen zu betreiben und andere datenintensive Anwendungen zu unterstützen. Mit zunehmender Skalierung dieser Workloads wird es immer wichtiger, Daten effizient, zuverlässig und sicher zu und von S3-Speichern zu übertragen – und genau hier spielt BIG-IP seine Stärken aus.
BIG-IP ist in diesem Bereich bereits eine bewährte Lösung und gewährleistet eine leistungsstarke Datenbereitstellung, analysiert den S3-Datenverkehr, um unbefugte Zugriffe zu erkennen und zu blockieren, schützt die Anwendungen und APIs, die mit S3 interagieren, und bietet detaillierte Einblicke in den S3-Datenverkehr, um die Fehlerbehebung zu optimieren und fundiertere Entscheidungen zu ermöglichen.
Ab Version 21.0 führt BIG-IP S3-optimierte Profile ein, die die S3-Konfiguration vereinfachen und gleichzeitig Leistung und Sicherheit maximieren. Diese vorkonfigurierten, produktionsbereiten Profile verbessern den ein- und ausgehenden S3-Datenverkehr und umfassen robuste Sicherheitsrichtlinien, die unbefugte Zugriffe verhindern und Bedrohungen abwehren. Im Vergleich zu den standardmäßigen BIG-IP-Profilen steigern diese neuen S3-optimierten Profile den Durchsatz erheblich, sodass Ihre KI-Modelle mit noch höherer Kapazität arbeiten können.
Wenn Sie mehr darüber erfahren möchten, wie BIG-IP die S3-Leistung optimiert und KI-Datenpipelines absichert, lesen Sie diese technische Detailanalyse.
Verbesserungen für F5 BIG-IP SSL Orchestrator
F5 BIG-IP SSL Orchestrator (https://www.f5.com/products/big-ip-services/ssl-orchestrator) spielt in modernen Sicherheitsarchitekturen eine immer wichtigere Rolle und stärkt die Abwehr von Unternehmen, indem TLS-/SSL-Datenverkehr effizient entschlüsselt, orchestriert und erneut verschlüsselt wird. Durch die nahtlose Integration in Sicherheitsdienstketten ermöglicht die Lösung eine umfassende Datenverkehrsanalyse in großem Maßstab. So können verborgene Bedrohungen aufgedeckt und Ihre Anwendungen sowie Ihr Netzwerk umfassend geschützt werden. BIG-IP SSL Orchestrator wurde erstmals 2016 eingeführt und blickt als bewährte Sicherheitslösung inzwischen auf fast ein Jahrzehnt erfolgreicher Nutzung zurück. Mit BIG-IP v21.0 kommen nun zwei neue Funktionen hinzu:
1. Dual-Service-iRules verbessern den Inspektionsdienst:
Für Unternehmen, die sich auf BIG-IP SSL Orchestrator verlassen, um ihre Sicherheitsabläufe zu vereinfachen, ist die Anreicherung von Headern über iRules eine entscheidende Komponente, um eine eingehendere Überprüfung des Datenverkehrs durch angebundene Sicherheitstools zu ermöglichen. Bisher gab es jedoch keine einfache Möglichkeit, diese angereicherten Header nach der Überprüfung zu entfernen. Werden sie nicht entfernt, könnten sie vertrauliche Informationen offenlegen, gegen Compliance-Standards verstoßen oder nachgelagerte Abläufe beeinträchtigen, weshalb einige Benutzer benutzerdefinierte Skripte zu ihrer Entfernung erstellt haben.
Die Einführung von Dual-Service-iRules wird dies jedoch grundlegend ändern, da sie integrierte Funktionen zum Einfügen und Entfernen von Headern bieten. So erhalten die Inspektionsdienste die benötigten angereicherten Daten, während der nachgelagerte Datenverkehr sauber und richtlinienkonform bleibt – ganz ohne fehleranfällige, individuelle Behelfslösungen.
2. Die clientseitige Beibehaltung von SNI erhöht die Verbindungssicherheit:
Die Server Name Indication (SNI) ist bei TLS-Handshakes von entscheidender Bedeutung, da sie dabei hilft, den Datenverkehr an die richtige Anwendung oder den richtigen Hostnamen weiterzuleiten. Ohne sie könnten Backend-Systeme SNI-basierte Aufgaben nicht ausführen, wodurch Workflows für anwendungsspezifisches Routing, Sicherheitsrichtlinien und Entscheidungsprozesse beeinträchtigt würden. Bisher hat BIG-IP SSL Orchestrator beim Betrieb im Inbound-Gateway-Modus die SNI beim Proxying von Clientverbindungen nicht beibehalten. Die einzige Lösung bestand darin, benutzerdefinierte iRules oder Konfigurationen zu verwenden.
Mit BIG-IP v21,0 ist die SNI-Beibehaltung jedoch standardmäßig aktiviert. Diese sofort einsatzbereite Funktionalität überträgt SNI-Daten nahtlos von der clientseitigen Verbindung an Back-End-Server. Dadurch verkürzt sich die Einrichtungszeit und kritische Back-End-Workflows werden reibungslos und zuverlässig ausgeführt. Obwohl diese Funktion standardmäßig aktiviert ist, können Sie sie bei Bedarf selbstverständlich weiterhin mit benutzerdefinierten Konfigurationen und iRules überschreiben.
Migration von BIG-IP von Entrust zu alternativen Zertifizierungsstellen
Entrust, einer der Pioniere im Bereich der digitalen Sicherheit, wird demnächst von vielen großen Browsern nicht mehr als Zertifizierungsstelle anerkannt. Nachdem Entrust in den vergangenen Jahren mehrfach gegen Branchenstandards verstoßen hatte, machten Browseranbieter wie Google Chrome und Mozilla im vergangenen Jahr öffentlich, dass sie Entrust-Zertifikaten nicht mehr vertrauen. Daher werden Entrust-Zertifikate, die am oder nach dem 12. November 2024 ausgestellt wurden, von den meisten Browsern als unsicher eingestuft.
Mehrere Jahre lang war Entrust die einzige Zertifizierungsstelle, die BIG-IP bei Verbindungen zu verschiedenen Webdiensten nutzte, etwa für die Lizenzvalidierung, Softwareaktualisierungsdienste und Nutzungsberichte. Angesichts dieser jüngsten Entwicklungen wird BIG-IP Entrust jedoch durch andere führende Zertifizierungsstellen wie DigiCert, Let’s Encrypt und viele weitere ersetzen. Dadurch wird sichergestellt, dass alle zwischen Ihren BIG-IP-Geräten und öffentlichen Websites übertragenen Daten die Verschlüsselungsstandards erfüllen und auch künftig ein Höchstmaß an Vertrauenswürdigkeit und Sicherheit gewährleisten. Diese Änderung wird nicht nur in BIG-IP v21.0 implementiert, sondern auch auf BIG-IP v17.1.3 und v17.5.1.2 zurückportiert.
Weitere Neuerungen: Was Sie nach BIG-IP v21.0 erwartet
BIG-IP v21.0 stellt einen bedeutenden Fortschritt bei unserer kontinuierlichen Mission zur Modernisierung von BIG-IP dar, doch dies ist erst der Anfang. Künftige Versionen werden auf dieser Dynamik aufbauen und sich insbesondere auf Verbesserungen der Steuerungsebene konzentrieren, um den Betrieb selbst in anspruchsvollsten Umgebungen zu optimieren.
Freuen Sie sich auf Verbesserungen wie schnellere Software-Upgrades, die Trennung der Steuerungs- von der Datenebene und eine modernisierte Benutzeroberfläche. (Keine Sorge: Ihre bevorzugten Regler und Schaltflächen bleiben erhalten.) Darüber hinaus überarbeiten wir die BIG-IP-Roadmap, um nicht nur innovative Funktionen bereitzustellen, die neue Herausforderungen bewältigen, sondern auch den Rückstand an Funktionen aufzuarbeiten, die viele Kunden für BIG-IP Next angefordert hatten.
Im Bereich Sicherheit setzt sich F5 dafür ein, die Messlatte für Softwarequalität höher zu legen. Nach der Offenlegung des Sicherheitsvorfalls bei F5 im Oktober kündigte F5 eine Integration mit CrowdStrike an, die Bedrohungserkennung und -abwehr für BIG-IP-Endpunkte ermöglicht und dabei hilft, bösartige Aktivitäten proaktiv zu erkennen und zu verhindern. Diese Funktion wird zwar noch nicht von BIG-IP v21.0 unterstützt, die Unterstützung wird jedoch in Kürze erwartet. BIG-IP v21.0 ist unsere bislang sicherste Version und weist die bisher niedrigste Gesamtzahl an CVEs auf. Sie behebt mehr als 200 CVEs seit v17.5.0. Auch künftig werden außergewöhnliche Softwarequalität und Sicherheit für uns höchste Priorität haben.
Und schließlich: Für BIG-IQ-Benutzer, die BIG-IP v21.0 möglichst bald einsetzen möchten, wird in Kürze BIG-IQ v8.4.1 veröffentlicht, das die Kompatibilität mit BIG-IP v21.0 ergänzt.
Weitere Informationen zu BIG-IP v21.0 finden Sie in unserer Pressemitteilung und unserem Webinar. Lesen Sie außerdem die Versionshinweise und testen Sie BIG-IP v21.0 selbst, indem Sie die Software von my.f5.com herunterladen.
Über den Autor

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]