Schadsoftware und ihre Auswirkungen
Malware hat in der Finanzbranche Schäden in Milliardenhöhe verursacht, und ein Ende ist nicht in Sicht. Angesichts der hohen Gewinnchancen könnte man meinen, dass Malware-Entwickler ständig neue Angriffsarten entwickeln würden. Stattdessen zeigt sich jedoch, dass Malware häufig vorhandenen Code wiederverwendet und in unterschiedlichen Formen neu in Erscheinung tritt. Die meisten Schadprogramme nutzen für ihre kriminellen Zwecke Angriffstechniken wie Man-in-the-Browser (MiTB), Man-in-the-Middle (MITM) usw.
Dieser Artikel befasst sich mit Man-in-the-Browser-Angriffen und Gegenmaßnahmen auf Basis der Fraud Protection Solution (FPS) von F5. Es gibt eine ganze Reihe von Schadprogrammen, die bekanntermaßen diesen Angriffsvektor nutzen. Bugat, Gozi, Tatanga, SpyEye und Zeus gehören zu den bekannten Schadprogrammen, die die MiTB-Technik eingesetzt haben.
Was ist ein Man-in-the-Browser-Angriff?
Ein Trojaner, der den Browser infiziert und Seiten sowie Transaktionen unbemerkt verändert, bevor sie dem Benutzer angezeigt oder an den Server übermittelt werden, lässt sich als MiTB zusammenfassen.
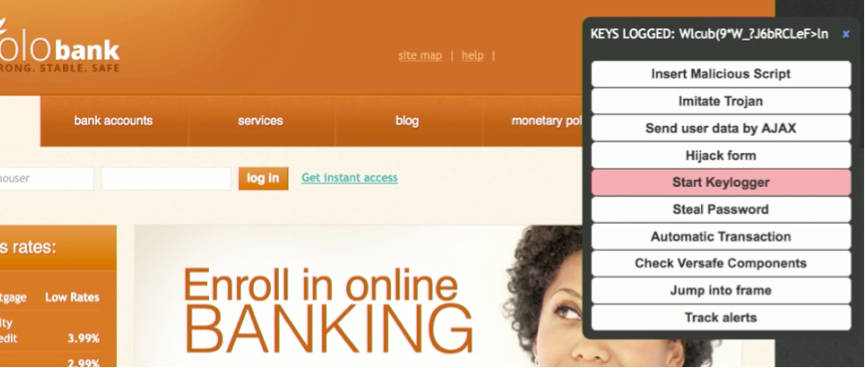
Die meisten Browser bieten Funktionen zur Erweiterung ihrer Möglichkeiten, etwa Browser Helper Objects für Windows, Erweiterungen für Google Chrome und Plug-ins für Firefox. Diese Erweiterungen ermöglichen zwar ein hohes Maß an Anpassung beim Surfen, werden jedoch auch von Schadsoftware als Werkzeug missbraucht. Stellen Sie sich vor, Sie melden sich das nächste Mal bei Ihrer bevorzugten Bank an und sehen eine Meldung wie diese – dann würden Sie sagen, dass MiTB aktiv ist.
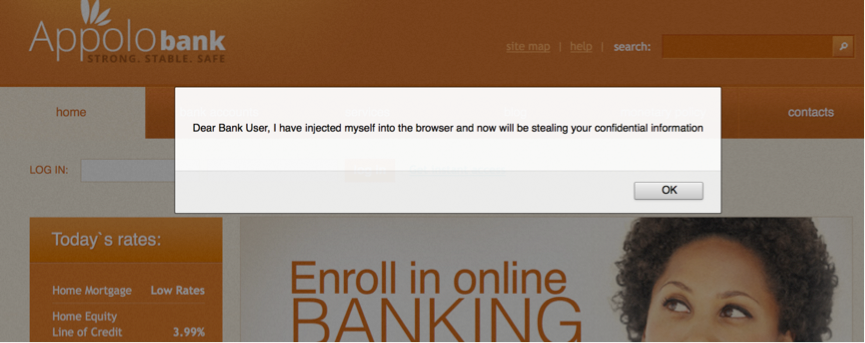
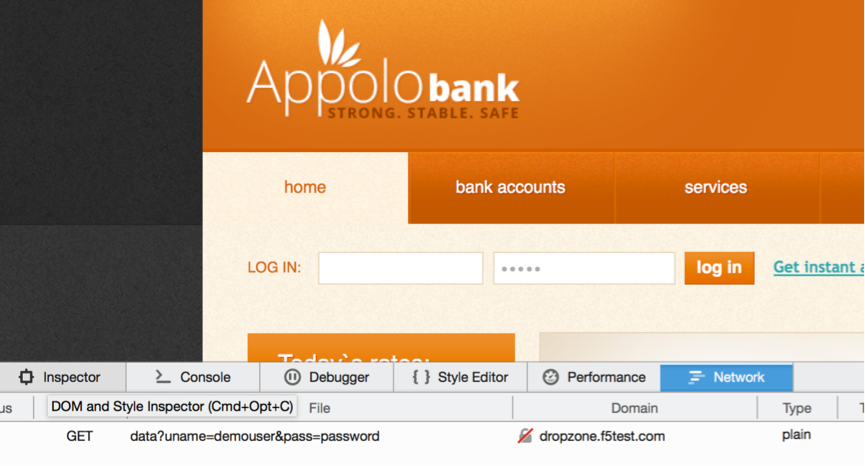
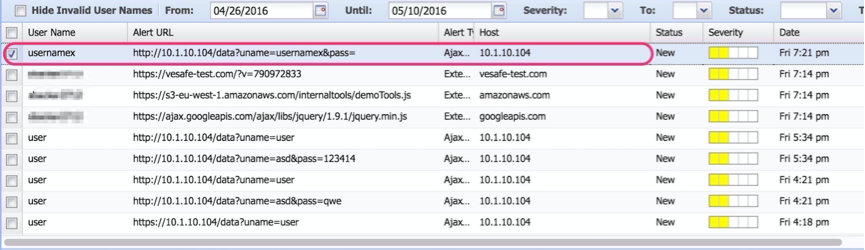
Leider gehen die Angreifer raffiniert und unauffällig vor, und all das geschieht im Verborgenen. Sie missbrauchen die Funktionen des Browsers, die eigentlich das Surferlebnis verbessern sollen, für böswillige Zwecke. Der folgende Screenshot zeigt, wie eine Schadsoftware heimlich erbeutete Zugangsdaten an eine Ablagestelle übermittelt.
Die Betrugsschutzlösung von F5 ist die Antwort
Die Betrüger nutzen den Browser, um Informationen zu stehlen, während die Server von diesen clientseitig ausgelösten Transaktionen keinerlei Kenntnis haben. Daher müssen diese im Browser des Kunden ausgelösten Transaktionen überwacht werden, ohne dessen Surfverhalten zu beeinträchtigen oder zu verändern. F5 FPS hilft bei der Überwachung solcher verdächtigen Aktivitäten.
Zu den einzigartigen Funktionen von F5 zur Abwehr von MiTB-Angriffen gehören
Verschleierung von HTML-Formularfeldern: Namen sensibler Felder wie Benutzername und Passwort werden durch zufällige Zeichenfolgen ersetzt. Dadurch werden automatisierte Skripte abgewehrt, die nach bestimmten Elementen des Document Object Model (DOM) suchen.
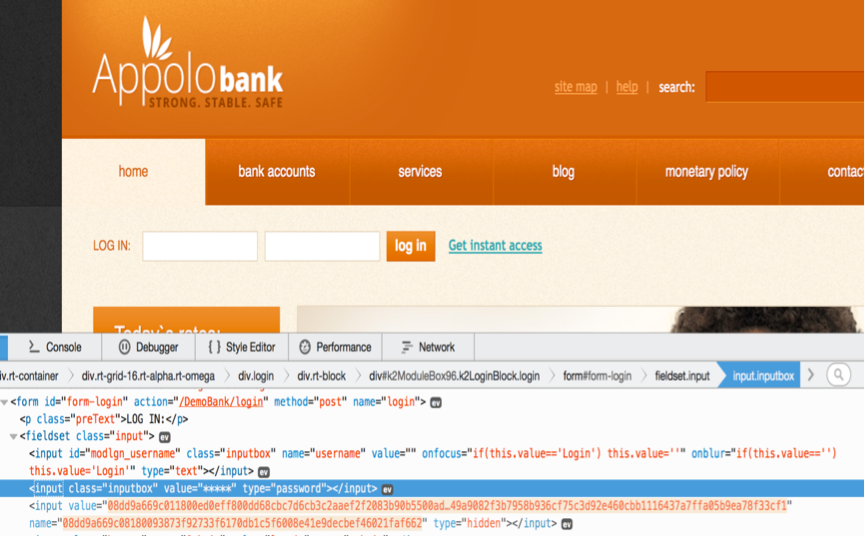
Echtzeitverschlüsselung sensibler Felder: Identifizierte kritische Felder werden bereits während der Eingabe durch den Benutzer verschlüsselt.
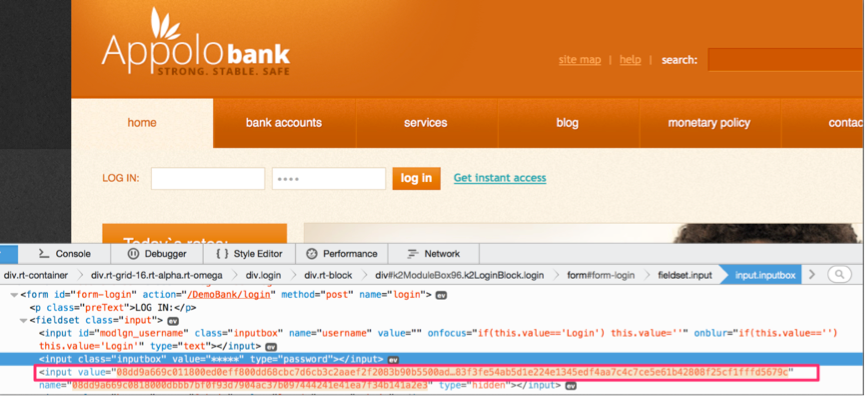
Gefälschte Tastenanschläge zum Schutz vor browserbasierten Keyloggern: Die erzeugten Tastenanschläge verschleiern die tatsächlichen Benutzereingaben und setzen so browserbasierte Keylogger außer Gefecht.
Warnmeldungen bei der Einschleusung externer Skripte durch Schadsoftware: FPS benachrichtigt die Banken, wenn eine AJAX-Anfrage Daten an eine andere Domain sendet.
Fazit
Man-in-the-Browser-Angriffe können die Kanalverschlüsselung umgehen und vertrauliche Informationen aus dem Browser stehlen. Die FPS-Lösung von F5 hilft, diese Sicherheitslücke zu schließen, und bietet Unternehmen Transparenz und Schutz in den Browsern ihrer Benutzer.
Ressourcen
Über den Autor
Shahnawaz Backer war Principal Security Advisor bei F5 Labs. Mit seinem ausgeprägten Interesse an moderner Anwendungsentwicklung, digitalen Identitäten und Betrugsvektoren konzentriert er sich darauf, Sicherheitsinformationen in Lösungen zu integrieren, und ist fest von einer automatisierten proaktiven Abwehr überzeugt.
Weitere Blogbeiträge von Shahnawaz BackerÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...