
Avatar: Der Herr der Elemente war in den 2000er-Jahren eine beliebte Zeichentrickserie. Für alle, die die Serie nicht kennen: Aang, der Avatar, muss alle vier Elemente – Luft, Wasser, Erde und Feuer – beherrschen, um das Gleichgewicht in der Welt zu bewahren. Zwar kann er die Kräfte der einzelnen Elemente getrennt einsetzen, doch am mächtigsten ist er, wenn er sie alle gemeinsam beherrscht.
Interessanterweise erinnerte mich die Serie an die heutige Landschaft der Anwendungsarchitektur, in der Anwendungen zunehmend fragmentiert und verteilt sind, da sie in unterschiedlichen Umgebungen gehostet werden. Dadurch wird die Verwaltung der API-Sicherheit deutlich komplexer, und Sie benötigen eine umfassende API-Sicherheitsstrategie, um API-Risiken zu minimieren.
Was wäre, wenn Sie – ähnlich wie bei der Beherrschung der vier Elemente – eine resilientere und leichter zu verwaltende App-Architektur schaffen könnten? Eine zentralisierte Anwendungsplattform würde die Verwaltung der Sicherheit verteilter Apps und APIs erheblich vereinfachen.
Im Folgenden werden vier zentrale Ebenen vorgestellt, die als Grundstruktur für Best Practices für die App- und API-Sicherheit dienen. Diese Ebenen bieten strategische Ansätze, um die Vereinfachung der Architekturkomplexität anzugehen, Dienste besser zu konsolidieren und effizienter zu arbeiten – oder wie der Avatar zum Meister Ihrer Umgebung zu werden.
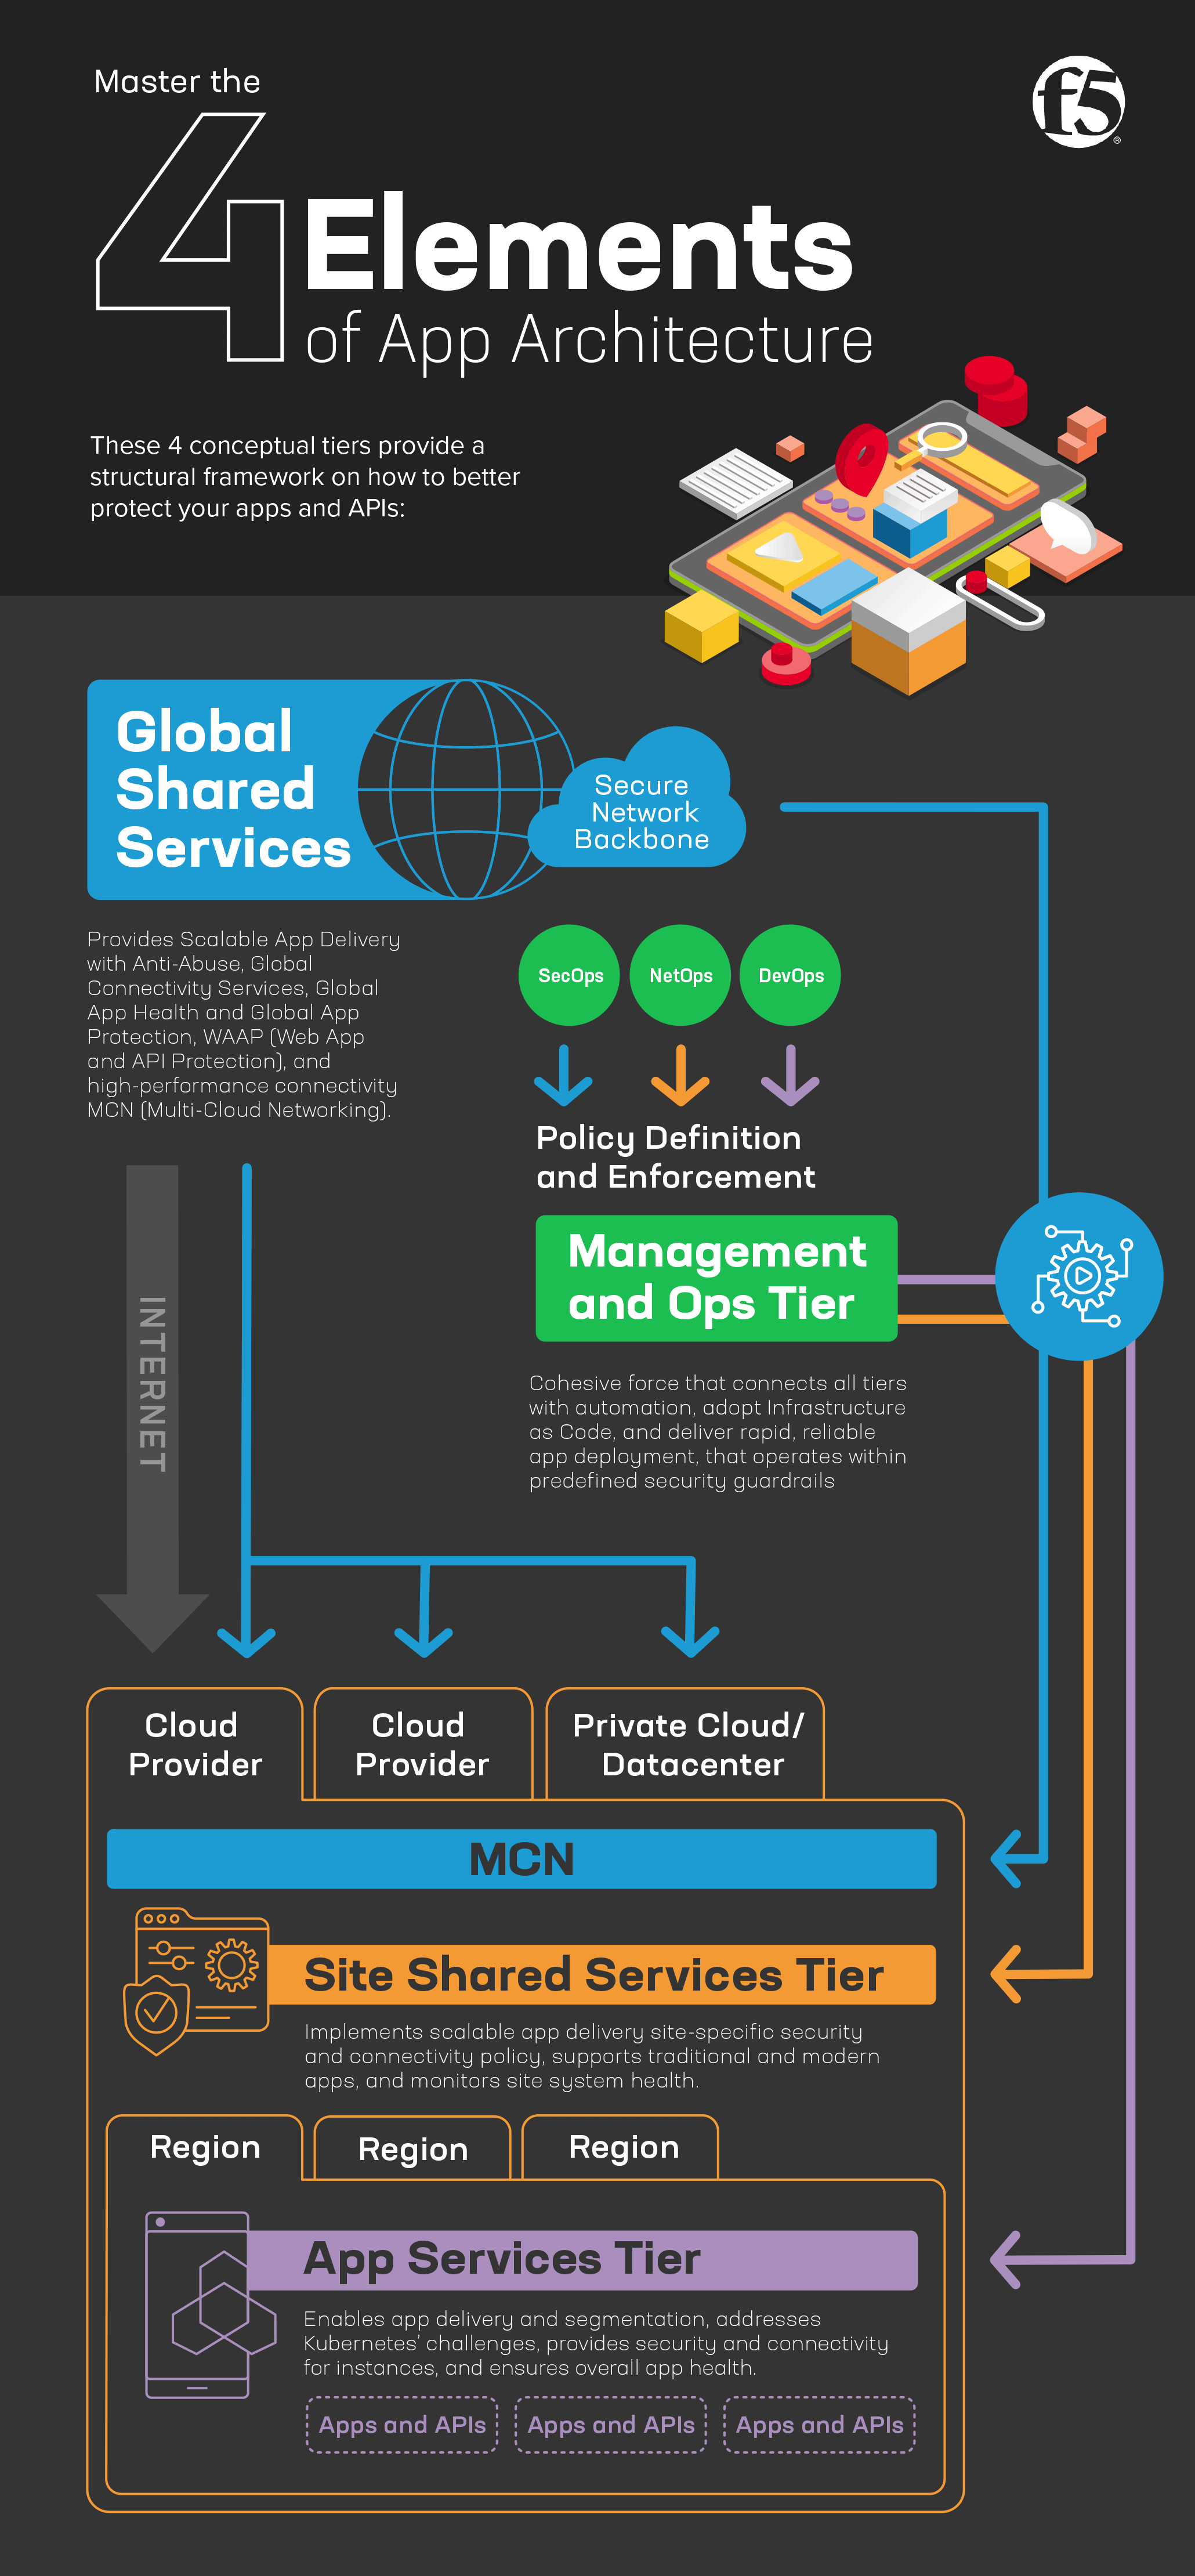
1) Ebene für gemeinsam genutzte globale Website-Dienste
Unabhängig davon, ob Sie eine öffentliche oder private Cloud-Infrastruktur nutzen, ist es entscheidend, die Sicherheit Ihrer Webanwendungen und APIs zu gewährleisten.
Überlegen Sie zunächst, wie Sie Webanwendungen und APIs schützen können, die in Multi-Cloud- und verteilten Umgebungen bereitgestellt werden. Hier kommen Domain Name Server (DNS), Content Distribution Network (CDN), WAAP (Web App and API Protection) und Anti-Abuse zum Einsatz, um die Abwehr durch Schutzmaßnahmen gegen Web-/API-Angriffe, Bedrohungskampagnen, Bots und komplexe Betrugsversuche zu stärken und so einen robusten Schutz zu gewährleisten.
Dies trägt dazu bei, Innovationen, eine leistungsstarke, zuverlässige und sichere Konnektivität sowie Zero-Trust-Sicherheit für verteilte Anwendungen und APIs bereitzustellen – durch ein einheitliches Konfigurations- und Betriebsmodell in heterogenen Multi-Cloud-Umgebungen. Auf diese Weise entsteht eine Environment-as-a-Service-Plattform (EaaS), mit der Anwendung und Umgebung gemeinsam ausgeführt und versioniert werden können. EaaS bietet der IT die Flexibilität, die kosteneffizienteste Umgebung zum Testen und Ausführen ihrer Anwendungen und APIs auszuwählen.
Erfahren Sie mehr darüber, wie Sie Anwendungen in der Distributed Cloud vernetzen, schützen und bereitstellen können.
2) Ebene für gemeinsam genutzte Standortdienste
Auf Website-Ebene können Sie Richtlinien festlegen, die von Ihrer globalen Richtlinie abweichen. Diese websiteweiten Richtlinien sollten nur Ausnahmen enthalten, die für die jeweilige Sprachversion gelten.
Die Ebene der gemeinsam genutzten Standortdienste spielt zudem eine zentrale Rolle bei der Unterstützung sowohl herkömmlicher als auch moderner Apps und schließt die Lücke zwischen Altsystemen und neueren, cloudnativen Anwendungen. Gleichzeitig erfüllt diese Ebene eine wichtige Funktion bei der Gewährleistung der Standortsicherheit, der Überwachung des allgemeinen Systemzustands und der kontinuierlichen Bewertung des Zustands einzelner Anwendungen am Standort. Durch die Zentralisierung dieser Funktionen fördert sie die Ausfallsicherheit, robuste Sicherheitsmaßnahmen und einen proaktiven Ansatz für die Wartung von Apps und Systemen am Standort.
Erfahren Sie, wie BIG-IP Anwendungsdienste zur Skalierung des Anwendungsdatenverkehrs und zum Schutz Ihrer Infrastruktur eingesetzt werden können.
3) Anwendungsdienstebene
Die App-Services-Ebene befasst sich eingehender mit dem Schutz einzelner App-Segmente. Diese Ebene kann globale und standortbezogene Richtlinien außer Acht lassen und sich auf App-spezifische Schutzrichtlinien konzentrieren.
Die Herausforderung entsteht, wenn Unternehmen von herkömmlichen virtuellen Maschinen (VMs) zu agileren Kubernetes-basierten Umgebungen wechseln, da sich moderne DevSecOps- und CI/CD-Verfahren nur schwer nahtlos mit herkömmlichen VMs und traditionellen API-Gateways integrieren lassen.
Für moderne Anwendungen werden schlanke, DevSecOps-freundliche Microgateways und dedizierte API-Gateways wie die von NGINX an Dienstendpunkten bereitgestellt, die containerisiert sind oder sich in herkömmlichen VMs befinden. Ihre Hauptfunktion besteht darin, bestimmte Bereiche einer Unternehmensinfrastruktur gezielt zu unterstützen, die Sicherheit segmentierter Anwendungen in Kubernetes-Umgebungen zu erhöhen und die allgemeine Sicherheit innerhalb von Kubernetes-Clustern zu stärken.
4) Management- & Betriebsebene
Die Management- und Betriebsebene stellt die übergeordnete Ebene dar und fungiert als verbindendes Element, das alle anderen Ebenen durch automatisierte Bereitstellung, operative Beobachtbarkeit, aussagekräftige Analysen und einen nahtlos integrierten Geschäftsprozess zusammenführt.
Auf dieser Ebene setzen Sie auf einen Infrastructure-as-Code-Ansatz (IaC), um die Infrastruktur Ihrer Anwendungslandschaft zu automatisieren. Dieser Ansatz vereinfacht die Verwaltung und Bereitstellung Ihrer Anwendungsarchitektur unter Einhaltung vordefinierter Sicherheitsleitplanken und fördert durch einheitliche Praktiken und Tools die Zusammenarbeit zwischen den Teams (NetOps, SecOps und DevOps). Dies wiederum ermöglicht die schnelle und zuverlässige Bereitstellung von Anwendungen und der zugehörigen Infrastruktur in großem Maßstab.
Einen harmonischen Zustand erreichen
So wie Aang schließlich das Ende seiner Reise erreicht, die vier Elemente meistert und die Harmonie in der Welt bewahrt, kann Ihnen dieser strukturierte Ansatz mit vier Ebenen dabei helfen, Rechenressourcen zuzuweisen und zu verwalten, um letztlich eine harmonischere App-Architektur zu schaffen.
Durch die Einführung der verschiedenen Ebenen bietet die Architektur Unternehmen mehr Flexibilität und Anpassungsfähigkeit. Sie können entscheiden, wo einzelne Workload-Segmente bereitgestellt werden, und profitieren von niedrigeren Gesamtbetriebskosten und einer höheren Entwicklungsgeschwindigkeit.
Über eine zentrale Plattform für das App-/API-Management erhalten Sie einen einheitlichen Überblick über all Ihre Workloads und Anwendungen. Dies vereinfacht zudem die Leistungsüberwachung in Echtzeit, sodass Ihr Team leistungsschwache Cluster schnell erkennen und automatisierte Prozesse und Skripte ausführen kann, um Leistungsprobleme proaktiv zu beheben.
Ein gut strukturiertes SaaS-basiertes Framework erleichtert nicht nur die Skalierung, sondern ermöglicht auch die bedarfsgerechte dynamische Zuweisung zusätzlicher Ressourcen. So können Sie beispielsweise in Zeiten hoher Benutzeraktivität mehr Rechenleistung bereitstellen und umgekehrt in Zeiten geringer Nachfrage die Kosteneffizienz optimieren, indem Sie nicht benötigte Ressourcen entfernen.
Vor allem wird dadurch sichergestellt, dass alle Rollen – von NetOps und SecOps bis hin zu DevOps und Architekten – über die erforderlichen Zugriffsrechte und Berechtigungen innerhalb der Anwendung verfügen. Dies fördert die Sicherheit, Compliance und rollenbasierte Zugriffskontrolle bei der Systemadministration.
Auch wenn nicht jeder ein Luftbändiger sein kann, können Sie die Architektur Ihrer Anwendungen souverän beherrschen, wenn diese vier Voraussetzungen erfüllt sind.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...