Modell-Guardrails allein können KI-Systeme nicht schützen. Das stellt unser Forschungsteam jeden Monat bei Tests von Frontier-Modellen fest (die Ergebnisse werden in unseren KI-Sicherheitsrankings veröffentlicht). Modell-Guardrails sind zwar hilfreich, um Verhaltensgrenzen festzulegen, doch Angreifer lassen nicht locker. Durch die ständige Flut von Prompt-Injections, Jailbreak-Versuchen und neuartigen Exploits sind Unternehmen Datenlecks, Compliance-Verstößen und feindlichen Manipulationen ausgesetzt, die diese Guardrails nicht abwehren können. Um KI-Anwendungen und -Agenten wirklich abzusichern, benötigen Unternehmen Runtime-Guardrails, die in Echtzeit Schutz bieten, indem sie Bedrohungen unmittelbar erkennen und blockieren.
Warum Unternehmen sich nicht allein auf Guardrails für Modelle verlassen können
Schutzmechanismen für KI-Modelle sind präventive Maßnahmen, die in der Regel in das Training, das Reinforcement Learning oder in Prompt-Regeln integriert sind. Sie prägen das beabsichtigte Verhalten von KI-Systemen, indem sie festlegen, was Modelle tun dürfen und was nicht. Sobald ein Modell jedoch produktiv eingesetzt wird, zeigen sich seine Grenzen im realen Einsatz unter anderem durch:
- Angreifer entwickeln neue Prompts und Exploits, mit denen sich die Einschränkungen der Schutzmechanismen umgehen lassen
- Vertrauliche Informationen wie personenbezogene Daten oder Quellcode können offengelegt werden, selbst wenn die Ausgaben unbedenklich erscheinen
- Langsame Anpassung, da Schutzmechanismen für Modelle häufig neu trainiert oder konfiguriert werden müssen, bevor sie neue Bedrohungen bewältigen können
Mit anderen Worten: Schutzmechanismen für Modelle dienen als Orientierung, garantieren jedoch keine Sicherheit.
Runtime-Guardrails erkennen, was Modell-Guardrails übersehen
F5 AI Guardrails schließen die Lücke, die modellbasierte Guardrails hinterlassen. Während der Laufzeit prüfen Laufzeit-Guardrails sowohl Prompts als auch Ausgaben in Echtzeit und blockieren oder kennzeichnen riskante Interaktionen, bevor Probleme entstehen. Beispielsweise können Guardrails gegen Prompt-Injection und Jailbreaks manipulative Prompts erkennen, die versuchen, Richtlinien außer Kraft zu setzen. Ebenso verhindern Guardrails zur Vermeidung von Datenverlusten, dass sensible Daten das Unternehmen verlassen.
Laufzeit-Guardrails können im Blockierungsmodus (Verstöße werden verhindert) oder im Auditmodus (Ereignisse werden zur Überwachung protokolliert) betrieben werden. Im Gegensatz zu Modell-Guardrails werden diese Laufzeit-Guardrails kontinuierlich aktualisiert, sodass die Schutzmaßnahmen mit den sich weiterentwickelnden Angriffen Schritt halten.
Einfach ausgedrückt: Modell-Schutzmechanismen sind wie Zäune, die festlegen, wo sich Menschen rund um ein Gebäude bewegen dürfen. Laufzeit-Schutzmechanismen sind die Sicherheitskontrollen am Eingang – sie überprüfen alles, was die Schwelle überschreitet. Die einen setzen die Grenzen, die anderen sorgen dafür, dass nichts Schädliches hindurchgelangt.
Wesentliche Unterschiede
Obwohl sowohl Laufzeit-Guardrails als auch Modell-Guardrails zur KI-Sicherheit beitragen, funktionieren sie auf grundlegend unterschiedliche Weise. Diese Tabelle zeigt die Unterschiede auf einen Blick.
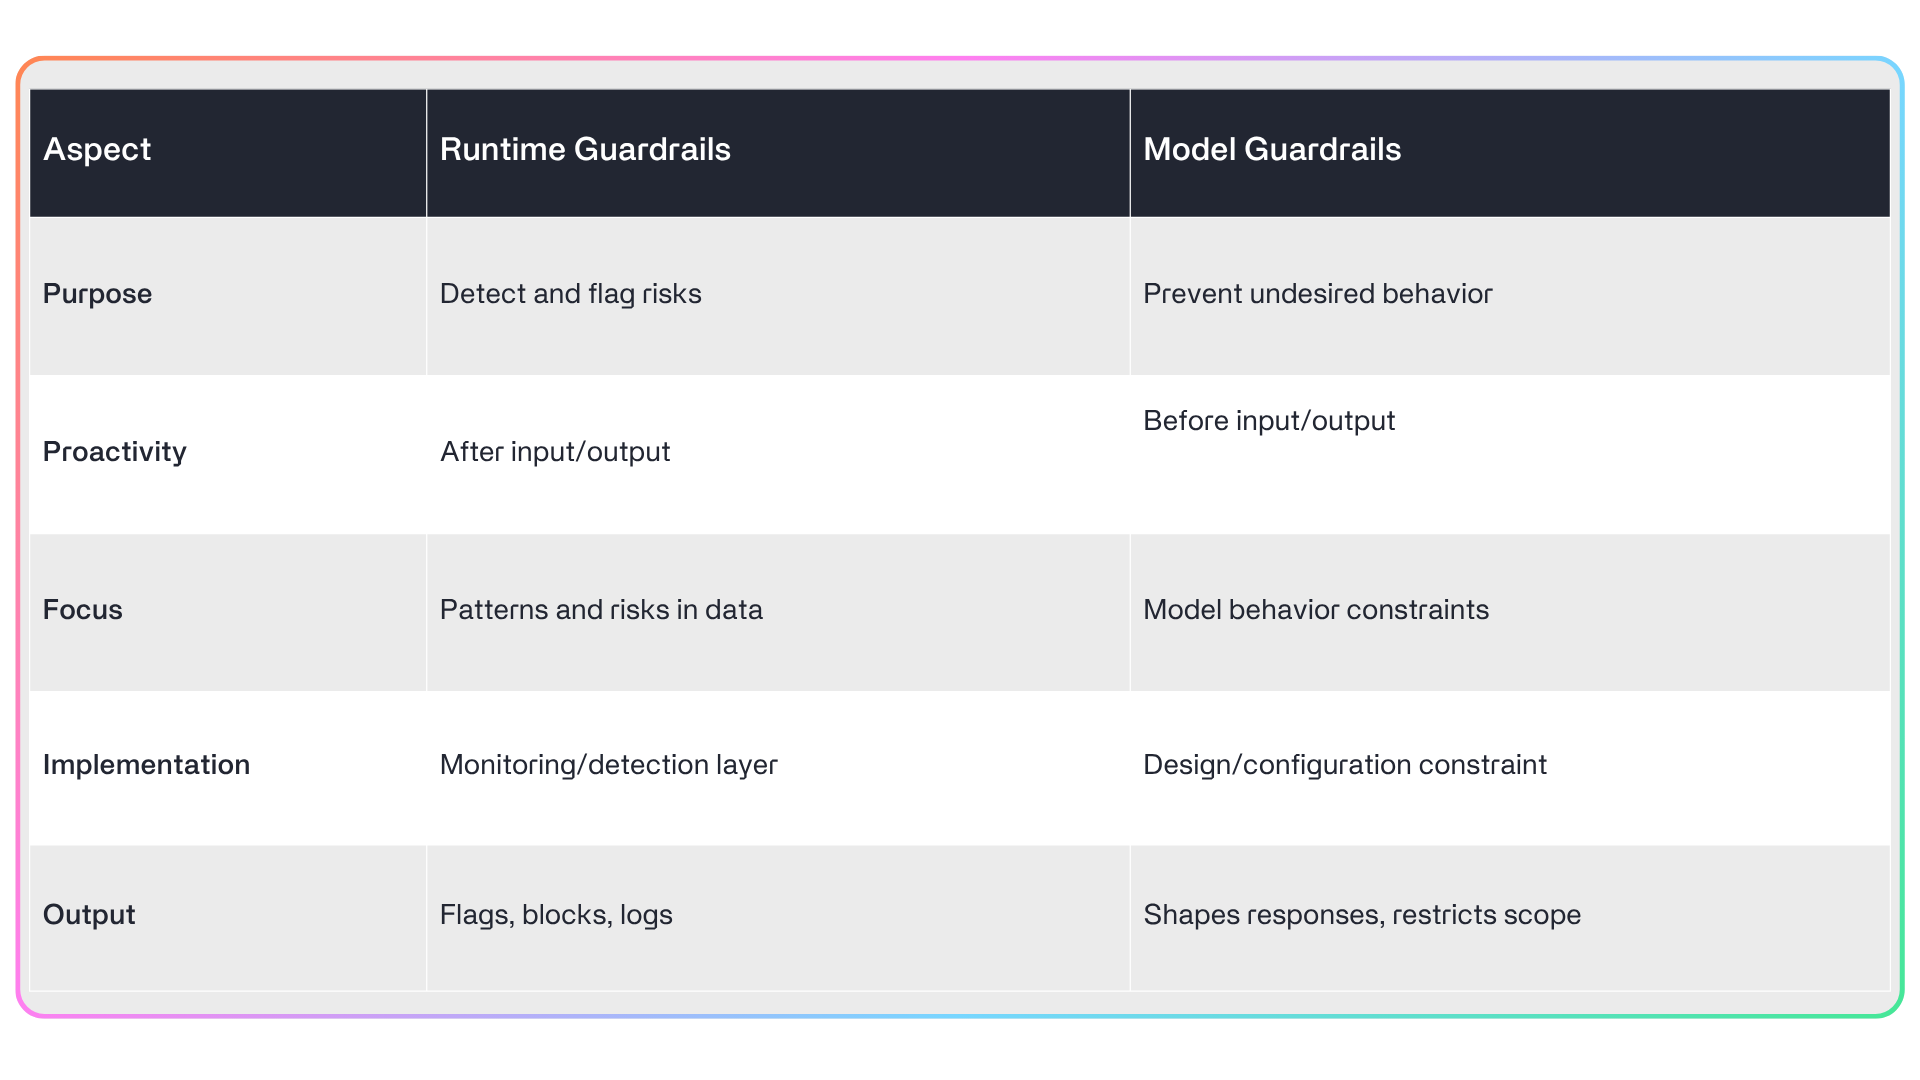
Dieser Gegensatz macht eines deutlich: Modell-Guardrails helfen dabei, KI zu steuern, doch erst Laufzeit-Guardrails sorgen dafür, dass sie im Produktivbetrieb wirklich sicher bleibt.
Warum Unternehmen Runtime-Guardrails zur Absicherung von KI benötigen
Während Laufzeit-Schutzmechanismen bei der Inferenz stärkere Schutzebenen bieten, entfalten sie ihren wahren Wert erst in Kombination mit Modell-Schutzmechanismen, wenn beide zusammen eine mehrschichtige Verteidigungsstrategie bilden.
Modell-Guardrails legen die grundlegenden Grenzen für das Verhalten eines Modells fest. Laufzeit-Guardrails erweitern diesen Schutz, indem sie neuartige Bedrohungen und Umgehungsversuche erkennen, die Modell-Guardrails nicht vorhersehen können. Beispielsweise könnte eine Modell-Guardrail einem Modell verbieten, medizinische Ratschläge zu erteilen, während eine Laufzeit-Guardrail Versuche erkennt und blockiert, diese Regel durch indirekte Formulierungen oder manipulative Prompts zu umgehen.
Dieser mehrschichtige Ansatz bietet den stärksten Schutz für die KI-Sicherheit, sodass Unternehmen vertrauensvoll Innovationen vorantreiben und zugleich gegenüber sich ständig weiterentwickelnden Risiken widerstandsfähig bleiben können.
Über den Autor

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]