APIs sind keine Integration. Sie sind ein Mittel zur Umsetzung von Integration. Und angesichts der Herausforderungen, die ITOps anführt, reichen sie nicht aus, um einen kontinuierlichen IT-Betrieb zu ermöglichen.
Im Bereich der Anwendungsentwicklung war Integration schon immer ein Reizwort. Von DLLs über gemeinsam genutzte Bibliotheken und ESBs bis hin zu Nachrichtenwarteschlangen haben wir unzählige Möglichkeiten erprobt, Anwendungen mit anderen Apps und Diensten zu integrieren.
Im Bereich des Netzwerkmanagements war sie von besonderer Bedeutung. Integration war der Schlüssel zur Bewältigung der Komplexität, die einer heterogenen, herstellerübergreifenden Kette von Netzwerkgeräten und Anwendungsdiensten innewohnt, über die Anwendungen bereitgestellt und abgesichert werden.
Heute wird diese Pipeline zunehmend automatisiert. Entwickler und DevOps-Teams haben die Herausforderung der Integration erfolgreich gemeistert und eine kontinuierliche Entwicklungspipeline aufgebaut. Nun erwarten – nein, fordern – sie, dass die IT dasselbe mit der Bereitstellungspipeline tut.
Die IT reagiert. Laut „NetOps trifft DevOps: Der Stand der Netzwerkautomatisierung“ ist ein erheblicher Anteil der Produktionspipelines zumindest teilweise automatisiert.
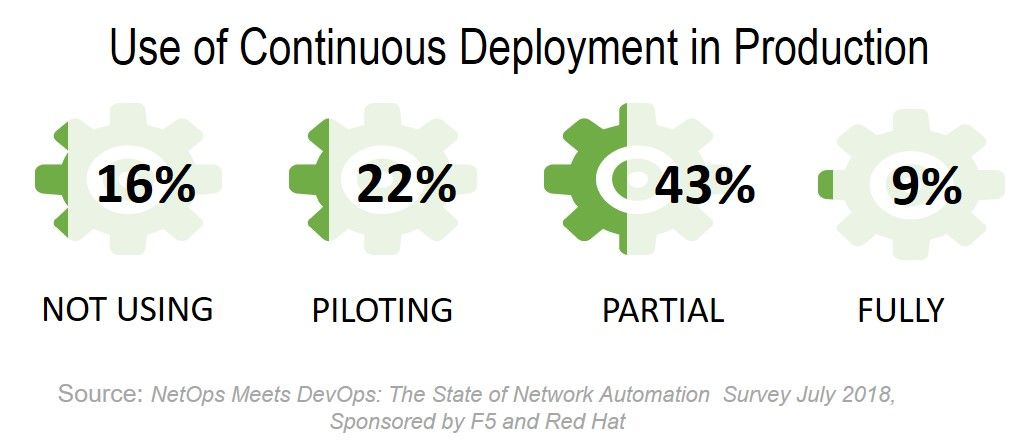
Doch die Einführung von Continuous Deployment bringt auch Herausforderungen mit sich.
In Umfragen wird „Kultur“ üblicherweise als eines der größten Hindernisse für DevOps und DevOps-bezogene Praktiken hervorgehoben. In der Umfrage „State of Network Automation“ gehörte die Kultur zu den drei größten Hindernissen. Sie war jedoch nicht der größte Frustfaktor und belegte auch nicht den zweiten Platz. Diese Plätze gingen an den Frust über fehlende Fachkenntnisse und an mein liebstes Wort mit elf Buchstaben: Integration.
Diese beiden Herausforderungen hängen tatsächlich zusammen. Die Qualifikationslücke trägt dazu bei, dass die Integration eine erhebliche Frustrationsquelle darstellt. Das liegt daran, dass NetOps-Mitarbeiter – und das wird Sie überraschen – keine Entwickler sind.
Genau hier liegt das eigentliche Problem. Einer der Gründe, warum DevOps bei seinen Bemühungen, Continuous Delivery zu ermöglichen, so erfolgreich war, ist, dass DevOps hauptsächlich aus Entwicklern besteht. Aus Entwicklern, für die Code das tägliche Brot ist. Sie verfügen über das nötige Know-how, um alles zu integrieren, was integriert werden muss. NetOps verfügt nicht unbedingt über diese Kompetenzen. Die Bereitstellungspipeline besteht hauptsächlich aus Geräten und Systemen, die über Protokolle integriert werden. Wohldefinierte, auf RFCs basierende Protokolle, die keine codebasierte Integration erfordern, weil sie genau dafür konzipiert wurden.
Dies ist eine völlig neue Herausforderung für NetOps, auf die das Team nicht unbedingt vorbereitet ist und für deren Bewältigung ihm möglicherweise die nötigen Kompetenzen fehlen.
Diese Herausforderung lässt sich nicht durch APIs bewältigen. Eine API-fähige Infrastruktur ist zwar nach wie vor wichtig – drei Viertel der Befragten unserer Umfrage „State of Application Delivery 2018“ stuften sie als solche ein –, doch APIs sind keine Integration. Sie ermöglichen Integration, aber die eigentliche Aufgabe, unterschiedliche Geräte und Systeme mit Verwaltungskonsolen und Steuerungselementen zu verbinden und einzubinden, liegt weiterhin bei der IT. Deren Mitarbeitende verfügen jedoch nicht unbedingt über die dafür erforderlichen Kompetenzen. Diese Herausforderungen haben tiefgreifende Auswirkungen auf den täglichen Betrieb, da sie letztlich einen sehr manuellen Ansatz für die Bereitstellungspipeline vorgeben.
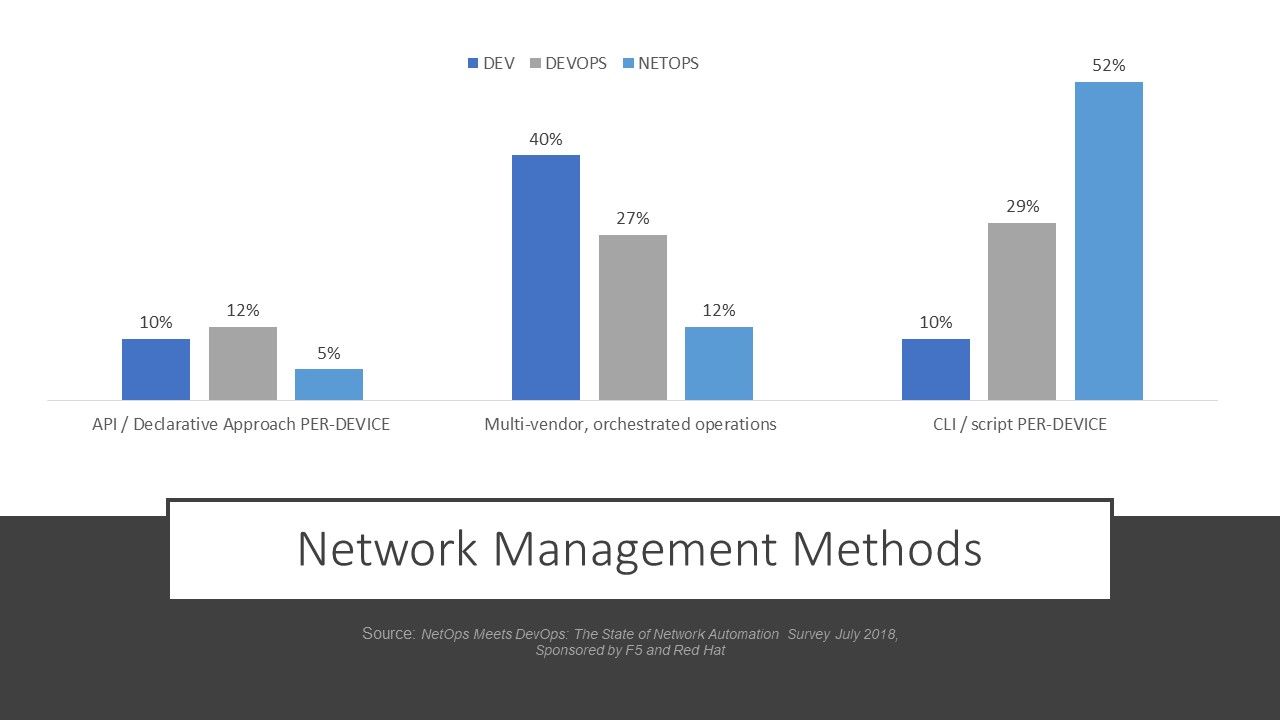
Dies erklärt, warum mehr als die Hälfte (52 %) der NetOps überwiegend auf eine „CLI-/skriptbasierte Verwaltung einzelner Geräte“ setzt. Der Unterschied zwischen den von DevOps und NetOps genannten orchestrierten Betriebsansätzen für Umgebungen mit mehreren Anbietern war eklatant. 29 % der DevOps nutzen einen orchestrierten Multi-Vendor-Ansatz, während dies bei den NetOps lediglich 12 % tun.
Diese Diskrepanz verdeutlicht eindringlich, dass für NetOps ein besserer Integrationsansatz erforderlich ist und dass Community und Markt die Bewältigung der Integrationsherausforderung mit demselben leidenschaftlichen Engagement vorantreiben müssen.
Wenn Sie diese neue Welt der Automatisierung und Orchestrierung besser verstehen möchten, sehen Sie sich unser kostenloses Online-Super-NetOps-Programm an. Es konzentriert sich nicht nur auf die Anwendung von Automatisierung und Orchestrierung auf F5-Technologien, sondern vermittelt Ihnen auch die Grundlagen, die Sie benötigen, um mit REST-APIs zu arbeiten, Tools wie Postman zu verwenden und Automatisierungs-Playbooks zu erstellen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...