IT-Fachkräfte sind in der Regel sehr praxisorientiert. DevOps als kultureller Wandel ist für diejenigen, die Anwendungen in die Produktion überführen und deren Verfügbarkeit, Sicherheit und Leistung gewährleisten sollen, oft nicht greifbar genug. Doch in Wirklichkeit muss der kulturelle Wandel – das Aufbrechen von Silos zwischen und innerhalb von Gruppen – unbedingt stattfinden, und zwar besser früher als später.
Dies gilt insbesondere im Hinblick auf die Auswirkungen neuer Trends und Architekturen auf das Netzwerk.
Viele Führungskräfte und Fachleute aus dem Netzwerkbereich schenken der sich wandelnden Landschaft der Anwendungsarchitekturen nicht genügend Aufmerksamkeit. Der Trend hin zu APIs und Microservices beispielsweise wird in Netzwerkkreisen kaum thematisiert – abgesehen von der Tatsache, dass auch unsere Infrastruktur über eine API verfügt. Stichwort: SDN (oder SDDC).
Sie müssen sich jedoch dieser Veränderungen bewusst sein und wissen, wie sie sich auf das Netzwerk und die Bereitstellung dieser Anwendungen für anspruchsvolle Verbraucher und Kollegen auswirken werden – nicht ob, sondern dass sie es tun werden. Selbst eine Entscheidung, die ausschließlich die Anwendungsarchitektur zu betreffen scheint, kann erhebliche Auswirkungen nicht nur auf die Netzwerkarchitektur, sondern auch auf die Netzwerkleistung und die Anforderungen an das Netzwerk haben. So wirkt sich beispielsweise die Entscheidung für mandantenfähige oder dedizierte Microservices erheblich auf Netzwerkdienste aus – von der Sicherheit bis hin zum grundlegenden Routing und Switching. Werden Architekturentscheidungen hinsichtlich der Verwendung von HTTP/2 oder HTTP/1 in Verbindung mit Microservices nicht berücksichtigt, kann dies erhebliche Probleme im Netzwerk verursachen und die Leistung beeinträchtigen.
Entwickler sind sich zunehmend der Auswirkungen ihrer Architekturen innerhalb und außerhalb ihres Fachgebiets bewusst. Die Dienstlatenz (die Zeit, die zwei Dienste für die Kommunikation über das Netzwerk benötigen) ist ein bekanntes Problem in einer stark verteilten Anwendungsarchitektur. Was Entwicklern jedoch nicht bewusst ist, ist, wie das Netzwerk (und der darauf aufbauende Service-Stack) dazu beitragen kann, die negativen Auswirkungen einer solchen Umgebung auf die Leistung (und Ausfallsicherheit) abzumildern.
Das ist es, womit sich Netzwerkspezialisten auskennen.
Das Problem ist, dass die Netzwerkspezialisten erst einbezogen werden, wenn bereits Abermilliarden von Microservices in die Produktion überführt werden. Sie wurden nicht konsultiert, und wenn sie erst zu diesem Zeitpunkt Vorschläge machen, kann das erhebliche Nacharbeiten an den Services oder der Anwendung bedeuten. Selbst eine einfache Änderung, bei der die Skalierbarkeit ins Netzwerk verlagert wird, statt sie innerhalb der Anwendung umzusetzen, wird zum Albtraum. Wären die Services jedoch von Anfang an mit Blick auf die Skalierbarkeit des Netzwerks konzipiert worden, würde alles reibungslos ablaufen.
Aber das war nicht der Fall, und jene 9 von 10 Führungskräften, die unter Druck stehen, Apps schneller auf den Markt zu bringen? Sie stehen noch stärker unter Druck, weil es Zeit braucht, die notwendigen Änderungen am Netzwerk vorzunehmen, um so viele miteinander verbundene, aufeinander bezogene und voneinander abhängige Dienste bereitzustellen.
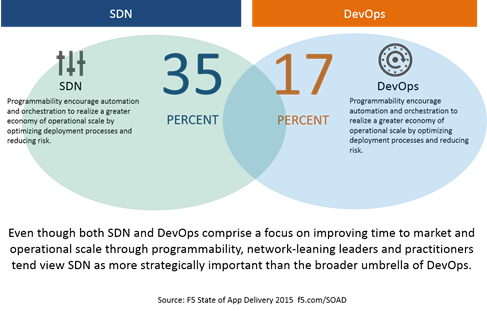
In der IT gibt es vier Betriebsbereiche: Infrastruktur, Netzwerk, Speicher und Sicherheit. Und alle vier Silos (oder Türme, wenn Sie eine eher mittelalterliche Metapher bevorzugen) müssen untereinander Brücken bauen, die eine frühere Zusammenarbeit und Kommunikation im Entwicklungszyklus fördern. Die Zusammenarbeit bei Architekturentscheidungen sollte während des Entwurfs und nicht erst bei der Bereitstellung erfolgen. Diese Zusammenarbeit muss möglicherweise von Führungskräften angestoßen werden, die den nötigen Einblick in die einzelnen Organisationen haben, um zu erkennen, wann neue Technologien und Architekturen in Betracht gezogen werden.
Bei DevOps geht es nicht nur um Automatisierung – sie ist lediglich ein Werkzeug und eine Methode, um ein Ziel zu erreichen. Automatisierung kann wesentlich dazu beitragen, diejenigen zu entlasten, die für die Bereitstellung der Dienste zuständig sind, die wiederum für die Bereitstellung und Auslieferung von Apps erforderlich sind. Dadurch gewinnen Fachleute aus allen vier Betriebsbereichen Freiräume für eine engere Zusammenarbeit und einen intensiveren Austausch zwischen den Organisationen, um Skalierbarkeit, Leistung und Sicherheit der Anwendungen zu verbessern, die im Zentrum der wachsenden App-Ökonomie stehen.
Geschäftlicher Erfolg – und Wachstum – hängt von der Zusammenarbeit in der gesamten IT ab, und zwar nicht nur an der Basis, sondern auch auf Führungsebene.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...