Auf unserem weiteren Weg hin zu Continuous IT liegt ein starker Fokus auf der Sicherheit – und das zu Recht. Sicherheitsverletzungen sind allgegenwärtig. Täglich werden neue Schwachstellen entdeckt, und die Lücke bei der Bereitstellung von Patches scheint nicht kleiner zu werden.
Eine der häufig vorgeschlagenen Lösungen für sichereren Code ist das Scannen des Quellcodes. Statische und dynamische Sicherheitsscans sind mittlerweile ein fester Bestandteil von Continuous-Delivery-Prozessen. Auch unsere internen Pipelines umfassen solche Scans, und ich kann jederzeit einen Blick auf ein Dashboard werfen, das mir genau zeigt, was dabei gefunden wurde.
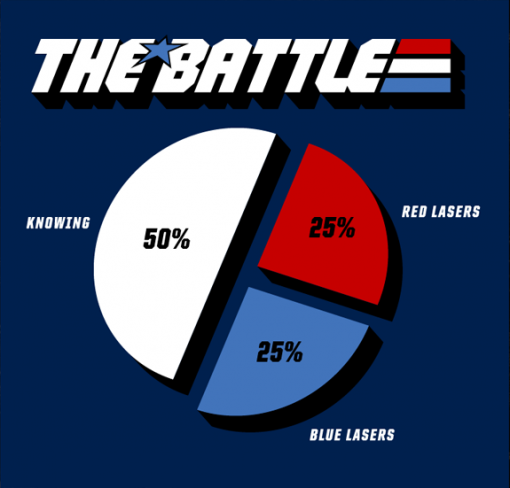 | Doch zu wissen, dass der Quellcode Schwachstellen enthält, ist – wie uns G.I. Joe in Erinnerung ruft – nur die halbe Miete. So faszinierend es auch wäre, wenn die andere Hälfte tatsächlich aus blauen und roten Laserstrahlen bestünde: In der Realität der Anwendungssicherheit besteht sie darin, "etwas gegen diese Schwachstellen zu unternehmen". Leider stellen wir fest, dass dies nur selten geschieht. Vielleicht erinnern Sie sich an einen Bericht von Tripwire (2019 State of Container Security), in dem 17 % der Befragten einräumten, anfällige Container zu haben, sich dessen bewusst zu sein und sie trotzdem bereitzustellen. Vielleicht erinnern Sie sich auch an einen Arxan/IBM-Bericht aus dem Jahr 2017 zur Sicherheit von Mobil- und IoT-Anwendungen. Demnach setzen 53 % der Befragten statische und 51 % dynamische Sicherheitstests für mobile Apps ein. Und trotz erheblicher Bedenken hinsichtlich einer Sicherheitsverletzung unternahm fast die Hälfte (44 %) keinerlei Schritte, um eine solche zu verhindern. |
Das Problem, dass nicht getestet und nichts gegen bekannte Schwachstellen unternommen wird, hängt fast immer mit dem Druck zusammen, die Zeit bis zur Wertschöpfung zu verkürzen. Fast die Hälfte (48 %) der Entwickler gibt an, nicht genügend Zeit für Sicherheit zu haben (DevSecOps-Community-Umfrage 2018). Andere Umfragen bestätigen dies: Entwickler stehen unter enormem Druck, immer schneller und häufiger Code zu produzieren. Es zeigt sich, dass Sicherheit nach wie vor das „Thema“ ist, das zugunsten der Geschwindigkeit vernachlässigt wird – sei es im Daten- oder im Bereitstellungspfad.
Es ist allgemein bekannt, dass Menschen auf die Ziele hinarbeiten, an denen ihre Leistung gemessen wird. Da Entwickler ebenfalls Menschen sind, gilt diese Regel auch für sie. Wenn ihre Leistung daran gemessen wird, wie schnell sie ein Produkt auf den Markt bringen, werden sie genau darauf hinarbeiten – selbst wenn sie dafür Schritte auslassen, die die Sicherheit beeinträchtigen. Wenn wir sichere Anwendungen auf den Markt bringen wollen, brauchen wir einen Kulturwandel, bei dem Produkte sicher auf den Markt zu bringen genauso gemessen und wertgeschätzt wird wie Produkte schnell auf den Markt zu bringen.
Bis dahin können wir uns beim Umgang mit Schwachstellen genauso gut auf rote und blaue Laser verlassen wie auf Entwickler.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...