Die kontinuierliche Weiterentwicklung automatisierter Bedrohungen hat das Bot-Management zu einem unverzichtbaren Bestandteil der Unternehmenssicherheit gemacht. Daher verbessert F5 das Kundenerlebnis kontinuierlich durch Lösungen auf Enterprise-Niveau, die Unternehmen dabei unterstützen, Bots wirksam zu bekämpfen.
Mit der neuesten Version von F5 Distributed Cloud Bot Defense erreicht dieses Engagement eine neue Dimension. Als zentrale Komponente der F5 Application Delivery and Security Platform bietet diese Version Neuerungen, die Sicherheitsteams dabei unterstützen, ihre Anwendungen zu schützen und gleichzeitig ihre operative Agilität zu bewahren.
Diese Verbesserungen verändern grundlegend, wie Teams automatisierte Bedrohungen bewältigen, und ermöglichen eine nahtlosere Integration von Bot-Management und Abwehrmaßnahmen in umfassendere Sicherheitskonzepte. Sehen wir uns die Funktionen und Vorteile dieser Neuerungen genauer an und erfahren wir, wie Ihr Unternehmen davon profitieren kann.
Innovationen mit zahlreichen Funktionen: Was ist neu?
Die neue Version bietet entscheidende Verbesserungen an der Konsole und spannende neue Funktionen, darunter:
- Self-Service-Onboarding. Stellen Sie mit einem vereinfachten Onboarding für dezentrale und wachsende Teams schnell Bot-Schutz für neue Services und Endpunkte bereit.
- Regeln zur Bot-Erkennung. Konfigurieren Sie Threat-Intelligence-Regeln direkt über die Konsole, um Regeln sofort zu aktualisieren und Rollback-Optionen flexibler nutzen zu können.
- Natives Routing. Verwalten Sie die Routing-Logik für Bot-Traffic nahtlos innerhalb der Konsole und machen Sie sich von externen Abstimmungsprozessen unabhängig.
- Web application and API protection (WAAP)-Dashboard-Integration. Erhalten Sie eine einheitliche Ansicht, die Distributed Cloud Bot Defense nahtlos in übergreifende Dashboards für die Sicherheitslandschaft integriert.
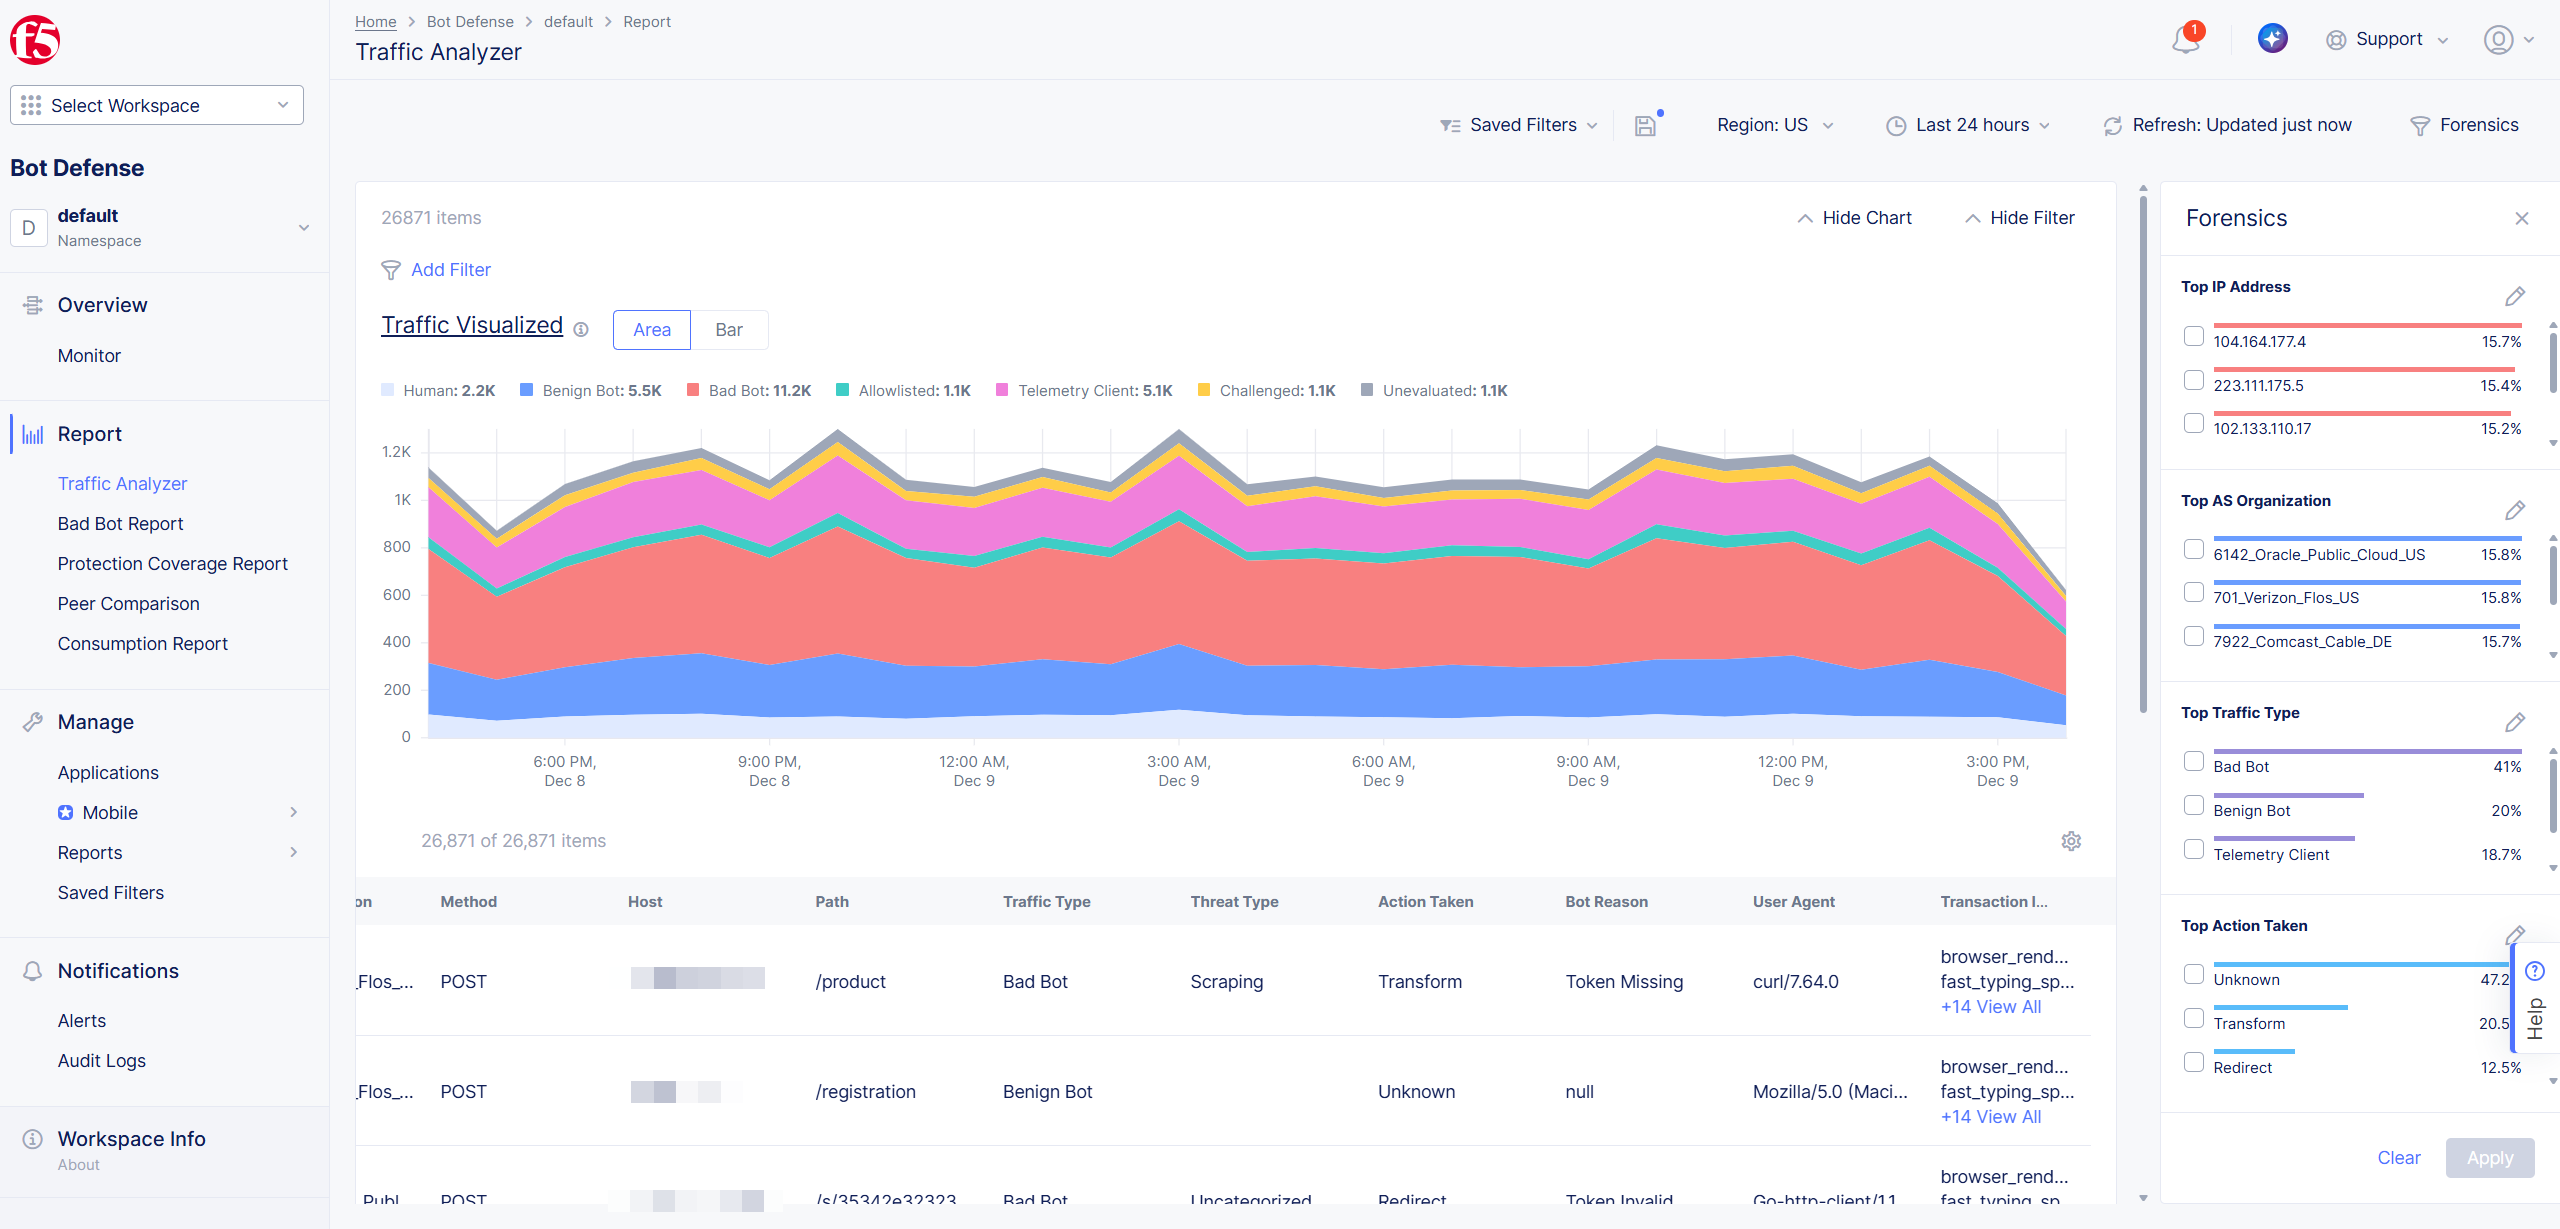
- Verbesserungen am Forensikbereich des Traffic Analyzer Report. Zeigen Sie die häufigsten Aggregationen an, um Bedrohungen schneller zu priorisieren und zu untersuchen.
- Ausgelöste Bot-Abwehrregeln im Traffic Analyzer Report anzeigen. Erhalten Sie Einblick in die spezifischen Datenverkehrsregeln, die Threat-Intelligence-Berichte auslösen.
- Erweiterte Filterung auf allen Seiten von Distributed Cloud Bot Defense. Verwenden Sie detaillierte Analysefilter, um gezielt präzise Datenpunkte auszuwählen.
Vorteile der neuen Verbesserungen
Eine vereinfachte Bereitstellung und Skalierbarkeit gehören zu den wichtigsten Merkmalen der verbesserten Konsole. Dazu zählt das Self-Service-Onboarding, das für schnell wachsende Unternehmen oder Unternehmen mit dezentralen Strukturen einen entscheidenden Fortschritt darstellt. Wenn Teams ihre Anwendungen und Services erweitern, kann das Onboarding von Distributed Cloud Bot Defense und seinen fortschrittlichen Funktionen zum Engpass werden, da der aktuelle Prozess erfordert, dass F5 Distributed Cloud Managed Services Komponenten ohne Mitwirkung der Benutzer einrichtet. Diese Funktion beseitigt solche Ineffizienzen. Darüber hinaus fügt sie sich nahtlos in moderne Architekturen ein und sorgt dafür, dass sich Bot-Schutz auch bei einer steigenden Anzahl von Endpunkten reibungslos bereitstellen lässt.
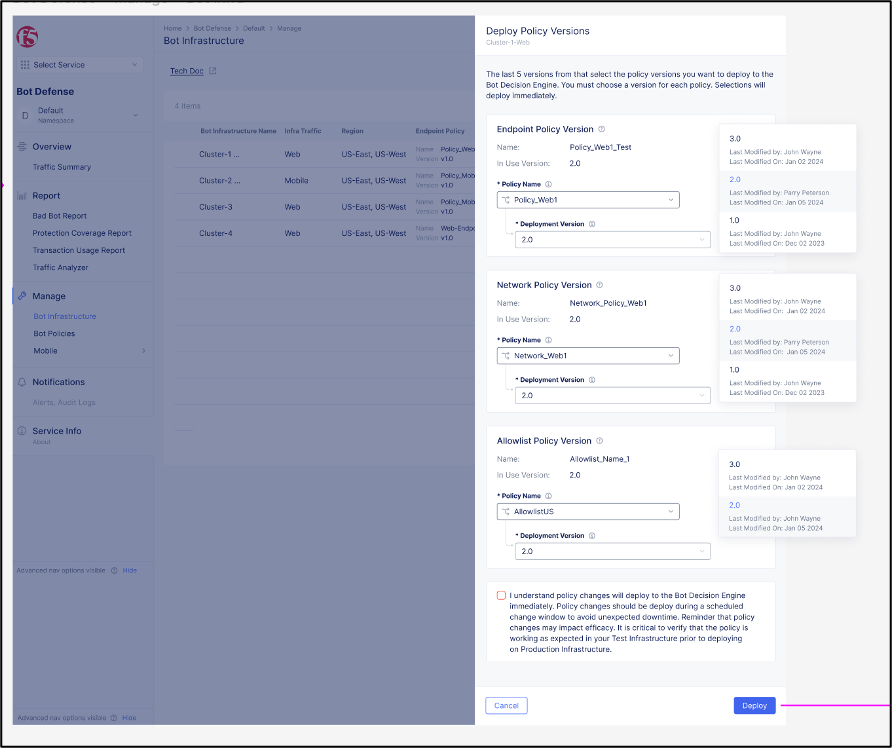
Ein weiterer Vorteil der neuen Erweiterungen sind die verbesserten Zugriffs- und Steuerungsmöglichkeiten, da Sicherheitsteams nun umfassenderen Zugriff auf die Richtlinienkonfiguration und die Verwaltung der Routing-Logik erhalten. Mithilfe von Regeln zur Bot-Abwehr können Teams diese Regeln in Echtzeit erstellen und überarbeiten, ohne auf F5 Managed Services angewiesen zu sein. So können sie schnell auf neu auftretende Bedrohungen reagieren. Da sich das Traffic-Routing direkt in der Konsole verwalten lässt, entfällt unnötiger Abstimmungsaufwand. Gleichzeitig stehen unkomplizierte Sicherheitsmaßnahmen zur Kontrolle des Bot-Traffics zur Verfügung.
Dieser erweiterte Zugriff vereinfacht die Abläufe und legt wichtige Kontrollmöglichkeiten direkt in die Hände der Sicherheitsteams, sodass sie schnell und flexibel handeln können.
Die neuen Funktionen fördern zudem die betriebliche Agilität, die für moderne Unternehmen entscheidend ist, deren Sicherheitstools mit sich schnell verändernden Umgebungen Schritt halten müssen. So ermöglicht beispielsweise das Self-Service-Onboarding die sofortige Bereitstellung von Bot-Schutz für neue Endpunkte. Sicherheitsteams können Services einbinden, Abläufe skalieren und Workflows mit beispielloser Einfachheit und Effizienz integrieren.
Über die Bereitstellung hinaus ermöglichen Funktionen zur Lebenszyklusverwaltung den Teams schnelle Anpassungen und verkürzen so die Reaktionszeit selbst bei komplexesten Sicherheitsherausforderungen. Teams können Richtlinien erproben, ihre Strategie weiterentwickeln und die Ergebnisse kontinuierlich verbessern, ohne die betriebliche Effizienz zu beeinträchtigen.
Das Management automatisierter Bedrohungen geht über die bloße Erkennung von Bots hinaus. Ebenso wichtig ist es, ihr Verhalten zu verstehen und wirksam darauf zu reagieren. Verbesserungen am Forensik-Panel in der Konsole ermöglichen die schnelle Zusammenfassung wertvoller Erkenntnisse, sodass Teams Bot-bezogene Vorfälle mit beispielloser Geschwindigkeit priorisieren können. In Kombination mit erweiterten Filterfunktionen lassen sich Sicherheitsabläufe wesentlich gezielter gestalten. Dadurch können Entwickler und Analysten Bedrohungen präziser eingrenzen und untersuchen.
Dank dieser Analyseverbesserungen können Unternehmen den Zeitaufwand für die Datenauswertung minimieren und sich darauf konzentrieren, Sicherheitsvorfälle zu beheben, bevor sie den Geschäftsbetrieb beeinträchtigen.
So hilft das: Drei Anwendungsfälle
Moderne Sicherheitsteams stehen zunehmend vor der Herausforderung, proaktiven Schutz und einfache Betriebsabläufe miteinander in Einklang zu bringen. Die Erweiterungen von Distributed Cloud Bot Defense wurden sorgfältig auf diese Anforderungen zugeschnitten und bieten Lösungen für seit Langem bestehende Probleme beim Bot-Management.
Ganz gleich, ob Ihr Unternehmen mit eingeschränkter Transparenz, ineffizientem Routing oder langwierigen Onboarding-Prozessen zu kämpfen hat: Diese neue Version bietet Tools, mit denen Teams schnell und souverän handeln und gleichzeitig ihre Anwendungen und Dienste schützen können. Sie unterstreicht das Engagement von F5, Sicherheitslösungen bereitzustellen, die sich ebenso schnell weiterentwickeln wie die Bedrohungen, die sie bekämpfen.
Anwendungsfall 1: Skalierung von Regeln zur Bot-Abwehr. Eine wachsende E-Commerce-Website ist mit einer zunehmenden Zahl automatisierter Checkout-Bots konfrontiert, die den Warenbestand beeinträchtigen und treue Kunden verärgern. Mithilfe von Regeln zur Bot-Abwehr erstellt das Sicherheitsteam des Unternehmens Threat-Intelligence-Regeln, die gezielt gegen den Missbrauch des Checkout-Prozesses vorgehen. Die Website reagiert proaktiv auf sich weiterentwickelnde Bot-Taktiken, indem Regeln sofort implementiert und bei Bedarf zurückgesetzt werden können.
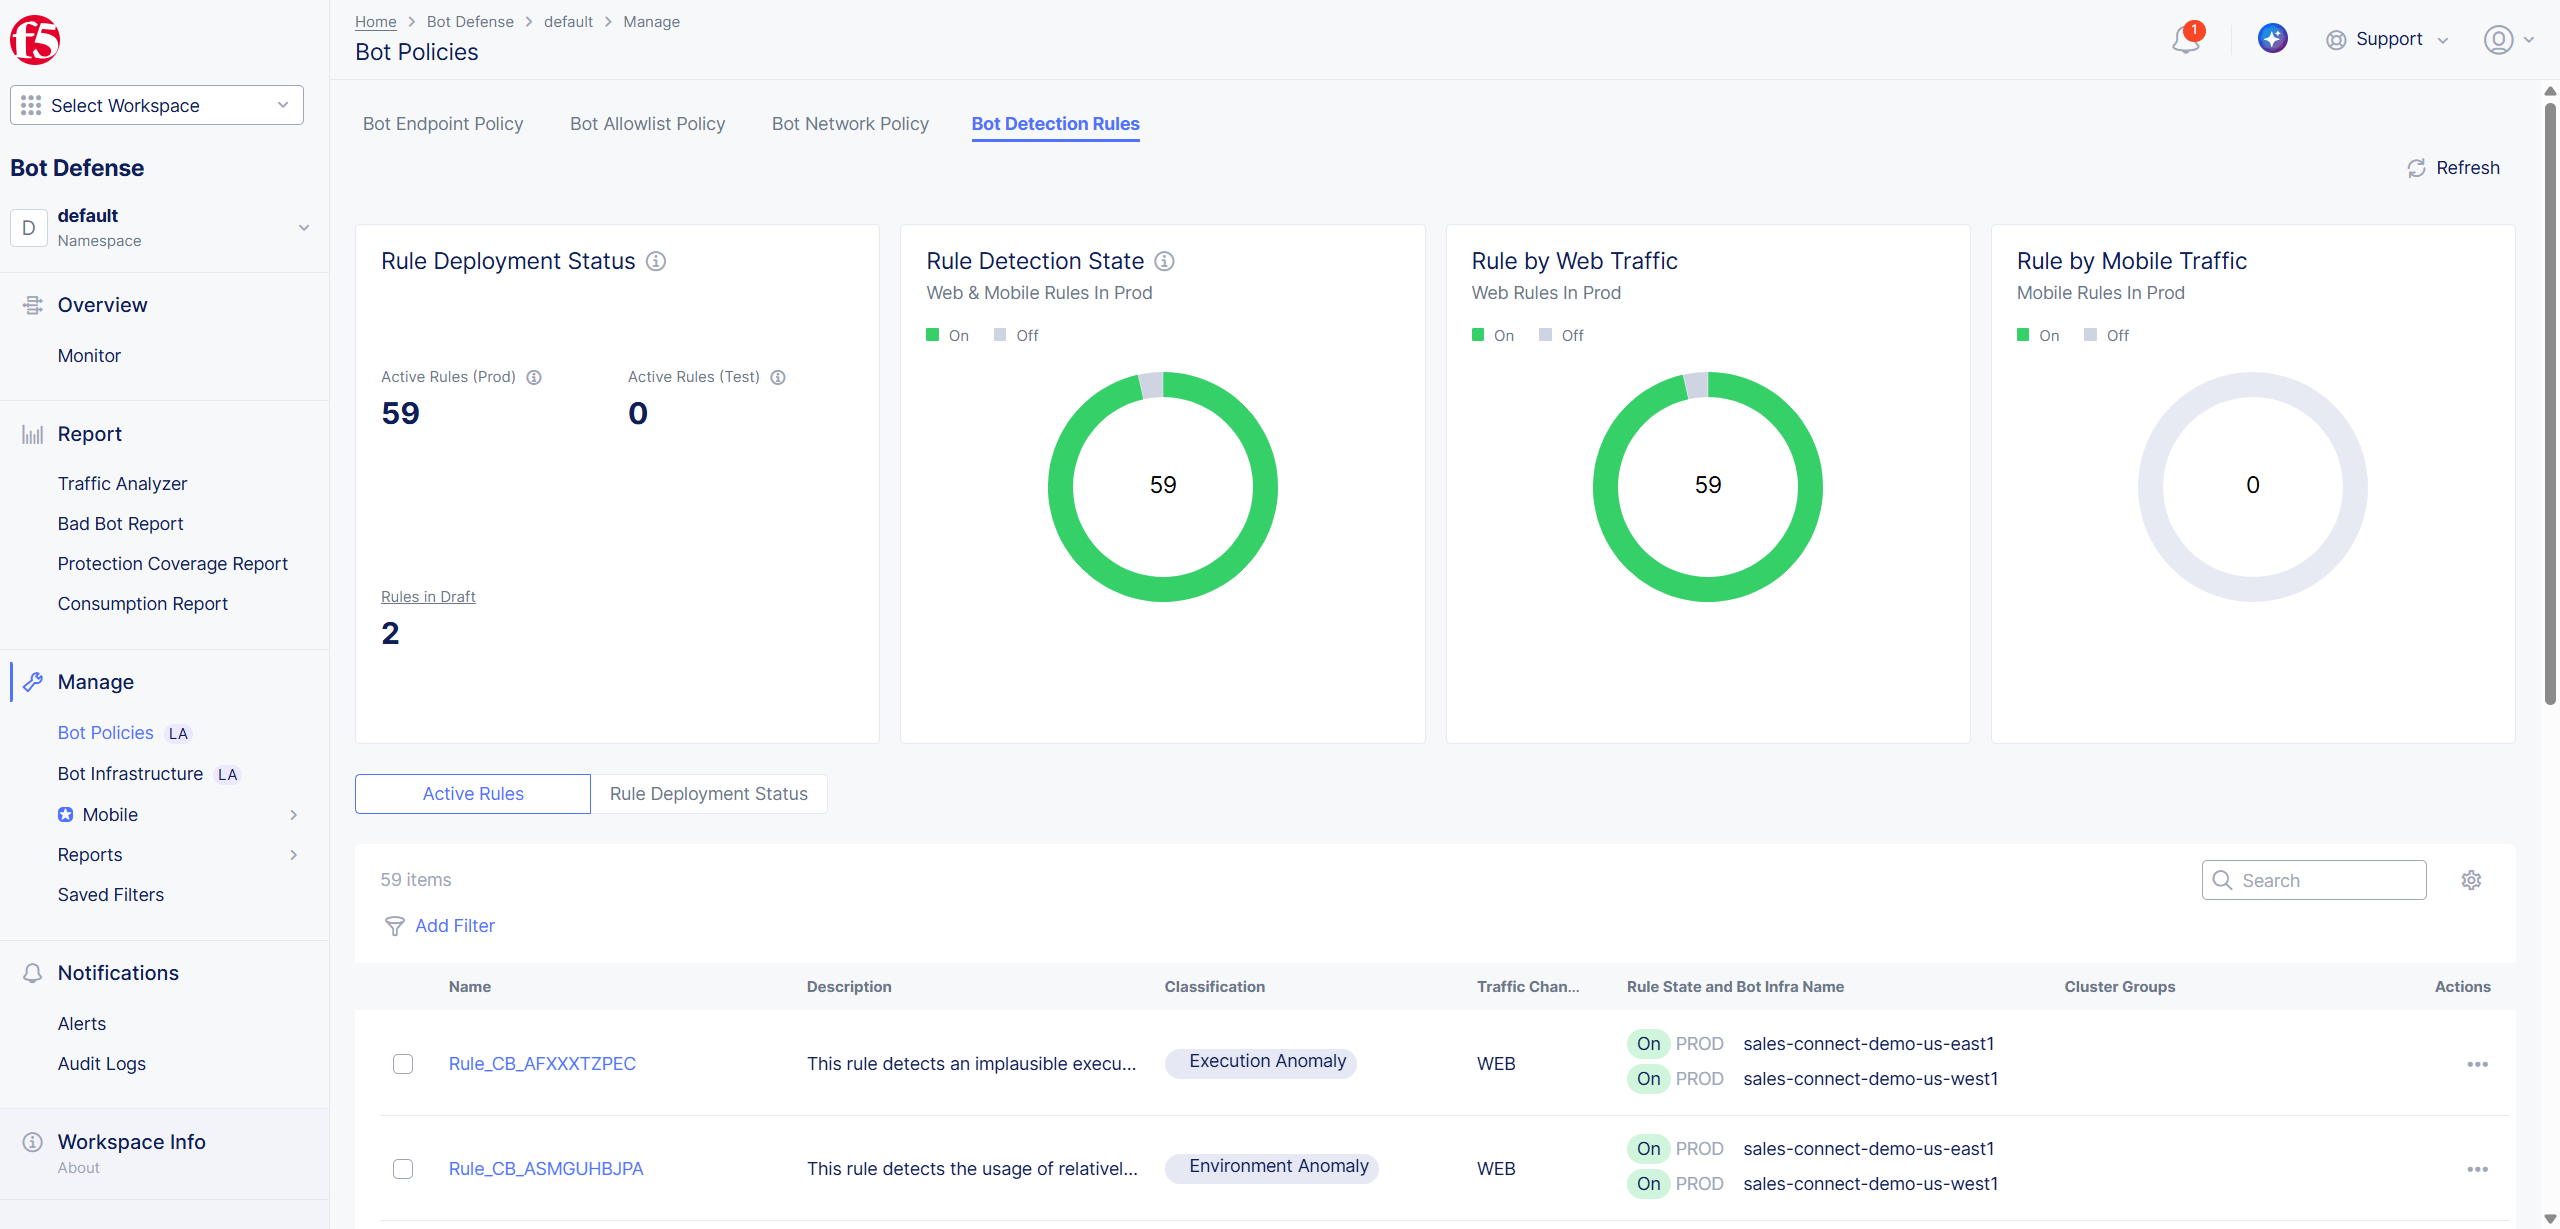
Anwendungsfall 2: Einheitliches Reporting für strategische Entscheidungen. Ein globales Unternehmen möchte nachvollziehen, inwieweit Hunderte seiner Endpunkte vor Bot-Bedrohungen geschützt sind, und sich zugleich mit Wettbewerbern vergleichen. Mithilfe des Berichts zur Schutzabdeckung und des Vergleichsberichts mit ähnlichen Unternehmen erstellt die Organisation eine umfassende Risikoübersicht für ihre vierteljährlichen Governance-Prüfungen. Diese Erkenntnisse dienen als Grundlage für Ressourcenentscheidungen und zeigen wirksamere Verfahren zur Bot-Abwehr auf, die übernommen werden können.
Anwendungsfall 3: Schnellere Bot-Untersuchungen. Wenn ein Medienunternehmen ungewöhnliche Traffic-Spitzen in einem neu eingeführten Bereich feststellt, kann sein Sicherheitsteam dank der Verbesserungen am Forensik-Panel schädliche Aktivitäten schnell isolieren. Mithilfe der Granularitätsfilter im Dashboard identifiziert das Team die Quellen und Verhaltensweisen von Bots, die Inhalte automatisiert auslesen, und ergreift umgehend Maßnahmen, um das Problem einzudämmen.
Die Verteidiger stärken
Im Kern spiegelt die neue Version den unermüdlichen Fokus von F5 wider, seine Kunden zu stärken. Durch verbesserte Transparenz, eine einfachere Konfiguration und die Unterstützung betrieblicher Agilität stellt Distributed Cloud Bot Defense sicher, dass moderne Sicherheitsteams jeder Herausforderung gewachsen sind – unterstützt durch umsetzbare Erkenntnisse, vereinfachte Workflows und automatisierte Abwehrmechanismen.
Diese Verbesserungen erfüllen nicht nur aktuelle Anforderungen: Sie bereiten Unternehmen auf eine Zukunft vor, in der automatisierte Bedrohungen immer komplexer werden. Für Unternehmen, die einen reibungslosen, skalierbaren Bot-Schutz suchen, ist die neueste Version von F5 geradezu wegweisend.
Da moderne Unternehmen Webanwendungen und APIs zunehmend in ihre Betriebsabläufe integrieren, sind automatisierte Bedrohungen eine unvermeidbare Herausforderung. Distributed Cloud Bot Defense stellt sicher, dass Sicherheitsteams diese Bedrohungen bekämpfen und zugleich ihre Arbeitsbelastung reduzieren sowie ihre strategischen Fähigkeiten ausbauen können. Von tieferen Einblicken bis hin zu einer schnelleren Bereitstellung sind die Vorteile der neuesten Verbesserungen unbestreitbar.
Wie sieht Ihre Bot-Management-Strategie für die Zukunft aus? Mit der neuesten Version von F5 Distributed Cloud Bot Defense ist die Zukunft bereits zum Greifen nah.
Besuchen Sie unsere Lösungssimulation, um die aktualisierten Funktionen kennenzulernen. Lesen Sie außerdem unbedingt unsere Pressemitteilung.
Über den Autor
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]