Es herrscht die weitverbreitete Ansicht, dass NetOps beim Wettlauf um die Automatisierung der Bereitstellungspipeline (wie wir die Produktion heutzutage nennen) ihren DevOps-Kollegen weit hinterherhinken.
Diese Wahrnehmung ist von Bedeutung, da die fehlende Automatisierung – und die mangelnde Bereitschaft von NetOps, sie zu ermöglichen – häufig als wesentlicher Treiber für die Einführung der Public Cloud angeführt wird. Sie ist zum Teil auch für das Aufkommen von Technologien wie Containern verantwortlich, die bewusst immer mehr Netzwerk- und Anwendungsdienste in das Ökosystem integrieren, damit diese abstrahiert werden können, bis es keine Rolle mehr spielt, ob sie in der Produktionsumgebung automatisiert sind oder nicht.
Als wir zuletzt die Praktiker an der Basis befragten, stellten wir fest, dass diese Aussage weitgehend zutraf. Tatsächlich gaben 65 % der DevOps-Fachleute an, dass der fehlende Zugriff auf die Bereitstellungspipeline und deren mangelnde Automatisierung ein Grund dafür war, die IT-Abteilung zu umgehen und nach anderen Lösungen wie Cloud und Containern zu suchen.
Doch die Annahme, dass NetOps beim Thema Automatisierung nicht mithalten kann, trifft so nicht ganz zu. Tatsächlich sieht es so aus, als würde NetOps gegenüber DevOps aufholen.
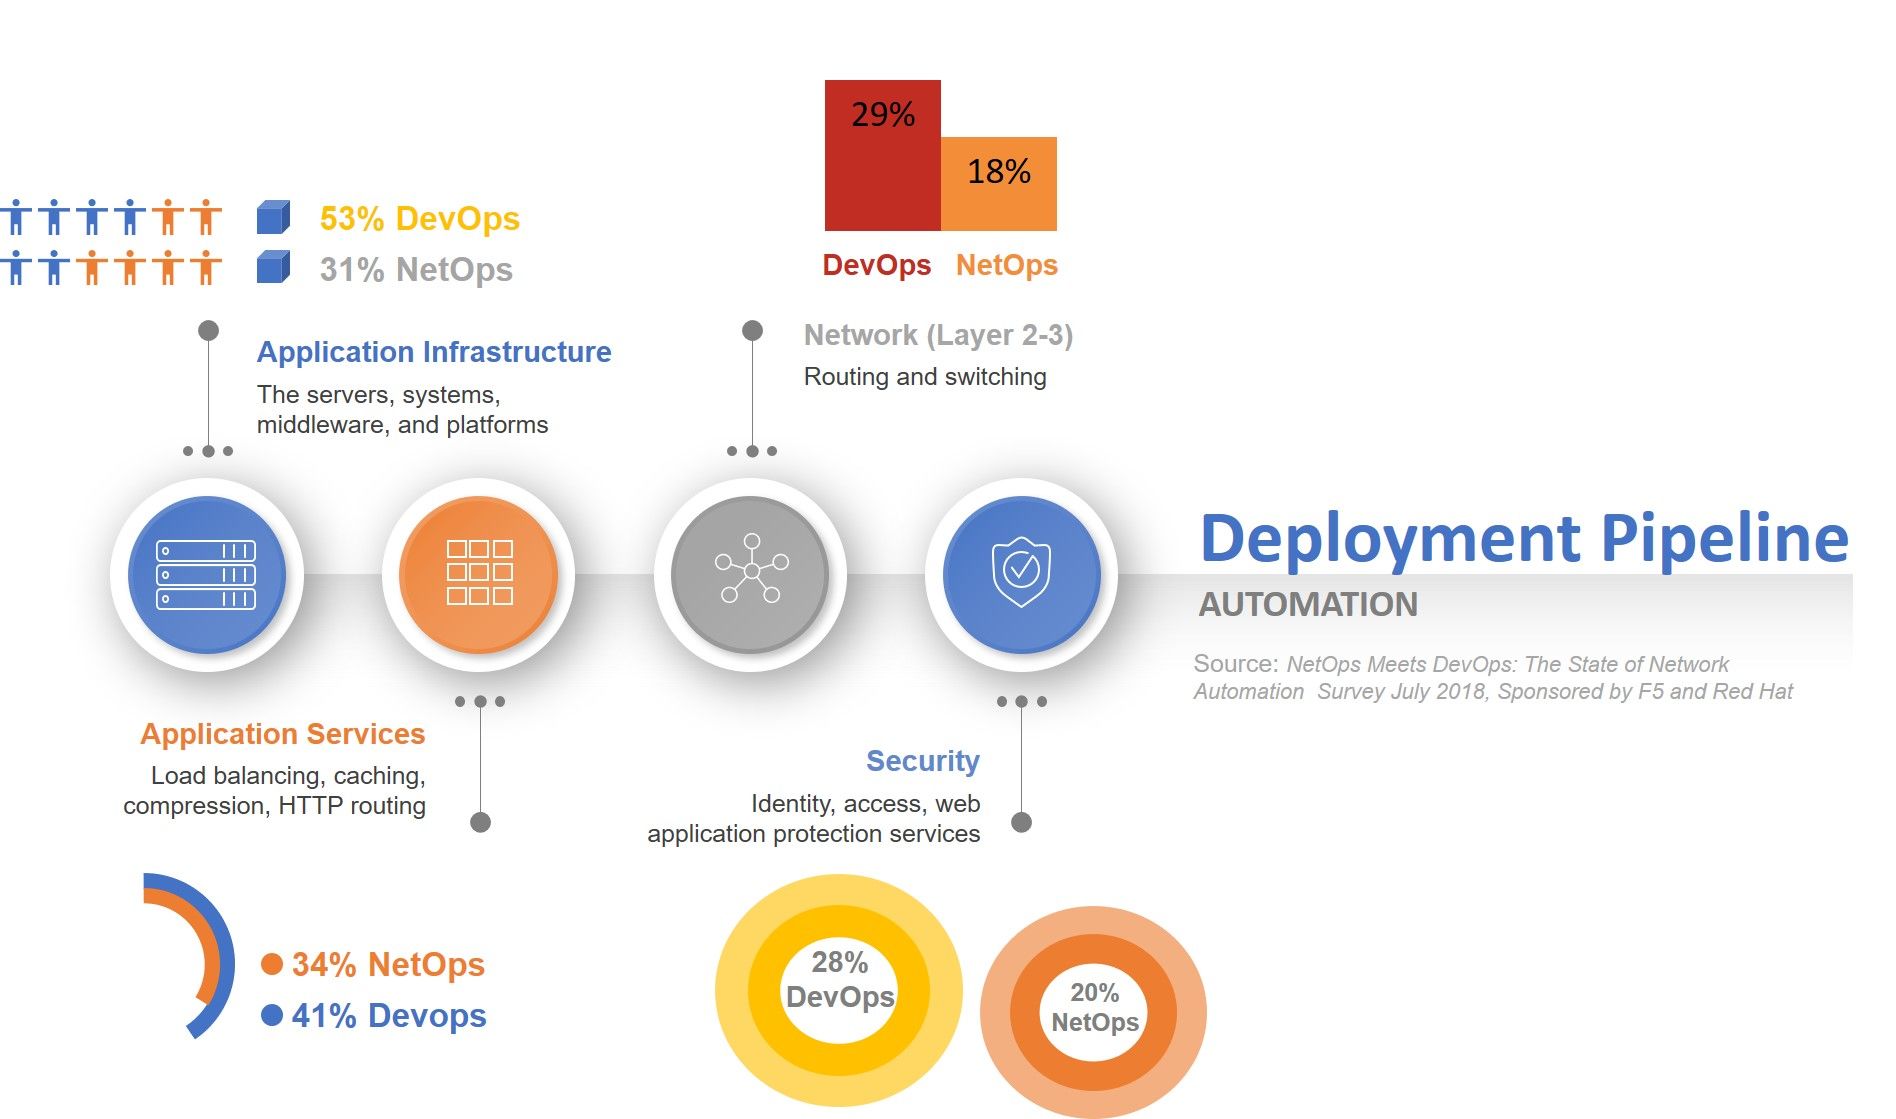
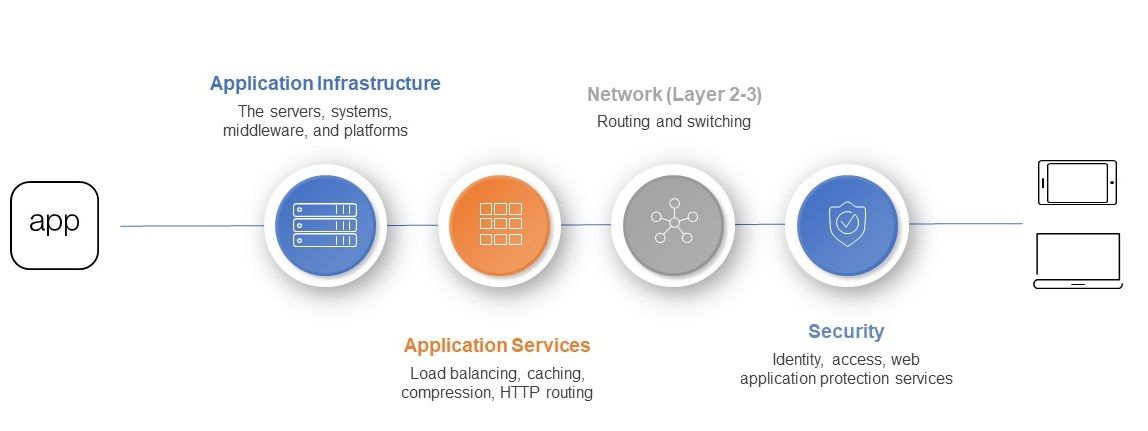
Betrachten Sie diese möglicherweise überraschenden Daten aus einer kürzlich von F5 und RedHat durchgeführten Umfrage – NetOps trifft DevOps: Der Stand der Netzwerkautomatisierung. Wir haben Fachleute aus den Bereichen DevOps, NetOps und Sicherheit zu verschiedenen Themen rund um DevOps und ihre Automatisierungspraktiken befragt. Unter anderem wollten wir konkret wissen, wie sie Automatisierung einsetzen, um Infrastrukturkomponenten in vier zentralen Bereichen der Bereitstellungs- bzw. Produktionspipeline bereitzustellen:
- Anwendungsinfrastruktur. Dies sind die Server, Systeme, Middleware und Plattformen, die für den Betrieb von Anwendungen erforderlich sind.
- Anwendungsdienste. Dazu gehören Dienste wie Lastverteilung und Caching, HTTP-Routing und Ingress-Steuerung.
- Netzwerk. Dies ist die Grundlage aller Pipelines. Es umfasst die Routing- und Switching-Funktionen im Netzwerk, die jede Anwendung und jeder Anwendungsdienst benötigt.
- Sicherheit. Zu den Sicherheitsdiensten gehören WAF, Identitäts- und Zugriffskontrolle sowie Bot-Schutz.
Wir haben festgestellt, dass DevOps bei der Automatisierung dieser Komponenten der Bereitstellungspipeline im Durchschnitt weiter sind als NetOps. Allerdings liegen NetOps nicht allzu weit zurück. Außerdem zeigt sich: Je weiter ein Dienst von der Anwendung entfernt ist, desto seltener wird er automatisiert bereitgestellt.
Der Unterschied sorgt zweifellos nach wie vor für gewisse Spannungen zwischen den beiden Gruppen. Wir stellten fest, dass jeweils gleich viele DevOps-Fachkräfte (43 %) die Bereitstellungshäufigkeit als „ausreichend“ beziehungsweise als „nicht häufig genug“ bezeichnen. Bei den NetOps-Fachkräften war die Meinung ähnlich geteilt: 31 % bezeichneten die Bereitstellungshäufigkeit als „ausreichend“, während 30 % der Ansicht waren, dass sie nicht den Erwartungen entspricht.
Das ist ein deutlicher Unterschied zu unserer vorherigen Umfrage, bei der lediglich 18 % der NetOps die Bereitstellungen beschleunigen wollten.
Doch Automatisierung braucht Zeit – und Aufwand. Und Herausforderungen gibt es zuhauf. DevOps sollte bedenken, dass das derzeitige Ökosystem aus Tools und Toolsets auf Entwickler und Anwendungsinfrastrukturen ausgerichtet ist. Bei der Förderung des Ökosystems auf der NetOps-Seite hat sich bislang wenig bis gar nichts getan. Eine kontinuierliche Bereitstellung ist nur schwer zu erreichen, wenn es kaum Integrationen gibt, die dabei helfen, die verschiedenen Komponenten des Deployment-Pipeline-Puzzles zusammenzufügen.
Und genau da liegt das eigentliche Problem. Einer der Gründe für den großen Erfolg von DevOps ist, dass es hauptsächlich von Entwicklern getragen wird. Von Entwicklern, die für Code leben. Sie verfügen über das nötige Know-how, um alles zu integrieren, was integriert werden muss. NetOps verfügt nicht unbedingt über diese Fähigkeiten. Die Bereitstellungspipeline besteht hauptsächlich aus Geräten und Systemen, die über Protokolle integriert werden. Wohldefinierte, auf RFCs basierende Protokolle, die keine codebasierte Integration erfordern, weil sie genau dafür konzipiert wurden.
Dies ist eine völlig neue Herausforderung für NetOps, auf die sie nicht unbedingt vorbereitet sind und für deren Bewältigung ihnen möglicherweise die nötigen Fähigkeiten fehlen. So nannten nur etwas mehr als ein Drittel (38 %) der DevOps-Befragten die „Integration von Toolsets über verschiedene Anbieter und Geräte hinweg“ als Herausforderung für die Netzwerkautomatisierung. Auf der anderen Seite sah fast die Hälfte (47 %) der NetOps-Befragten die mangelnde Integration als Problem an – gleich nach dem fehlenden Automatisierungs-Know-how (49 %).
Die Daten zeigen, dass NetOps trotz der mit der Automatisierung verbundenen Herausforderungen längst nicht so weit zurückliegt, wie manche behaupten. Die Netzwerkautomatisierung bietet sowohl NetOps als auch Security zahlreiche Möglichkeiten, sich in die kontinuierlichen Pipelines einzubringen, die die Entwicklung und Bereitstellung von Anwendungen zunehmend bestimmen.
Weitere Details und Analysen finden Sie in „NetOps trifft DevOps: Der Stand der Netzwerkautomatisierung“. Sichern Sie sich Ihr Exemplar noch heute!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...