Wir haben angekündigt NGINX ONE – eine SaaS-Lösung für die Verwaltung und Bereitstellung moderner Anwendungen – im Februar 2024 auf der AppWorld in San José, Kalifornien. NGINX One ist die nächste Etappe auf unserem Weg und Teil unserer Bemühungen, die Konfiguration, Absicherung, Skalierung und Verwaltung aller NGINX-Produkte zu vereinfachen. Seit unserer Ankündigung haben wir NGINX One um zahlreiche neue Funktionen erweitert, die unserer Ansicht nach das Produkterlebnis erheblich verbessern. Während der Early-Access-Phase von NGINX One sind all diese neuen Funktionen ebenso wie der NGINX One-Service kostenlos.
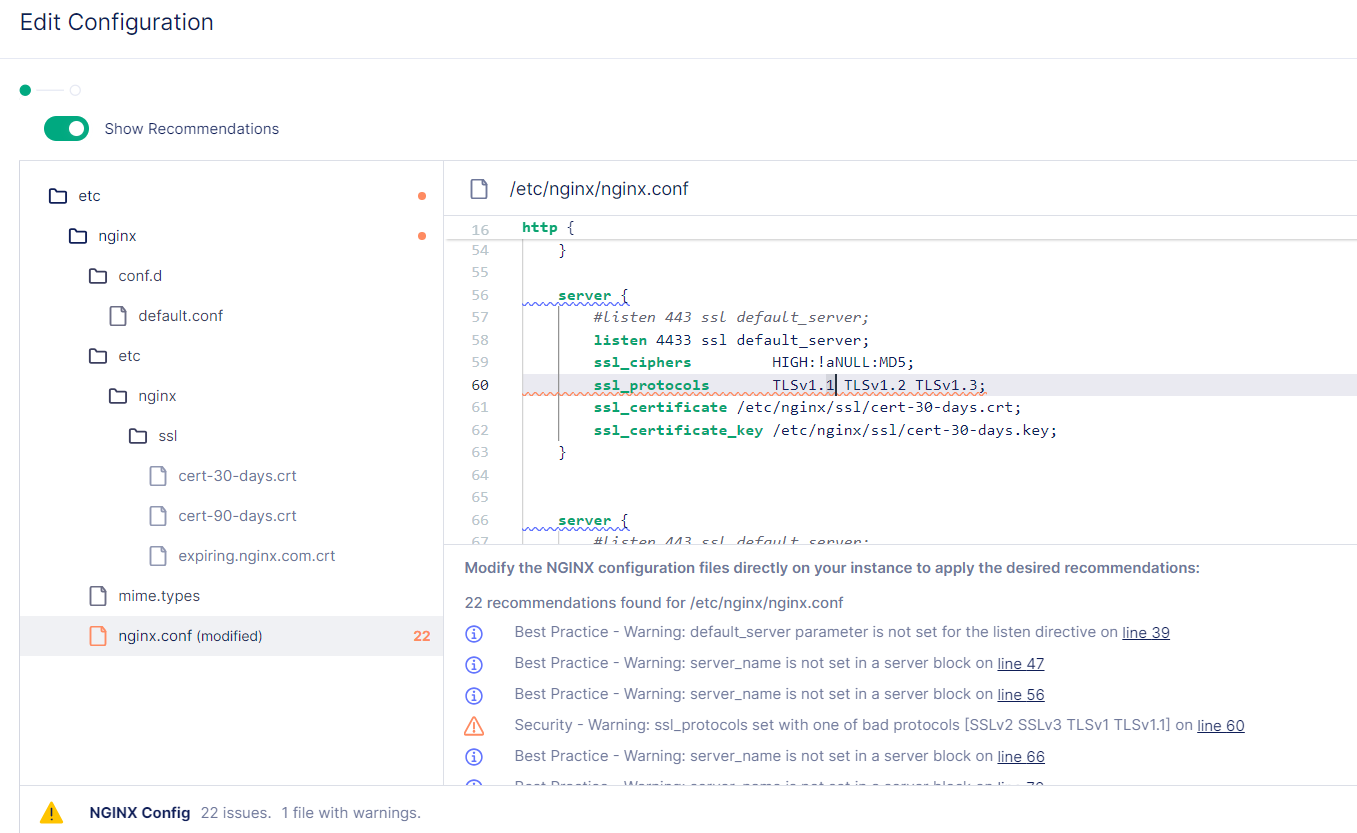
Automatisierte Konfigurationsempfehlungen auf Basis Ihrer Konfigurationsdateien
Plattform- und Anwendungsbereitstellungsteams verbringen viel Zeit damit, ihre NGINX-Bereitstellungen richtig zu konfigurieren. Dies sorgt bei den Benutzern schon lange für Frustration. Die Konfiguration von NGINX war bisher nicht so einfach, wie sie sein sollte. Um dieses Problem zu beheben, können Benutzer von NGINX One jetzt auf konkrete Empfehlungen zur Optimierung ihrer Instanzen zugreifen. Wir gruppieren diese Empfehlungen, damit Plattformteams und Entwickler ihren Zweck besser verstehen können, und heben die empfohlenen Änderungen hervor. Die Empfehlungen basieren auf den Best Practices von NGINX. Dadurch lässt sich der Arbeitsaufwand erheblich reduzieren und zugleich eine bessere Sicherheitslage leichter aufrechterhalten. Wie das funktioniert, erfahren Sie in diesem zweiminütigen Video.
CVE-Erkennung und Schweregradbewertung zur Verbesserung Ihrer Sicherheitslage
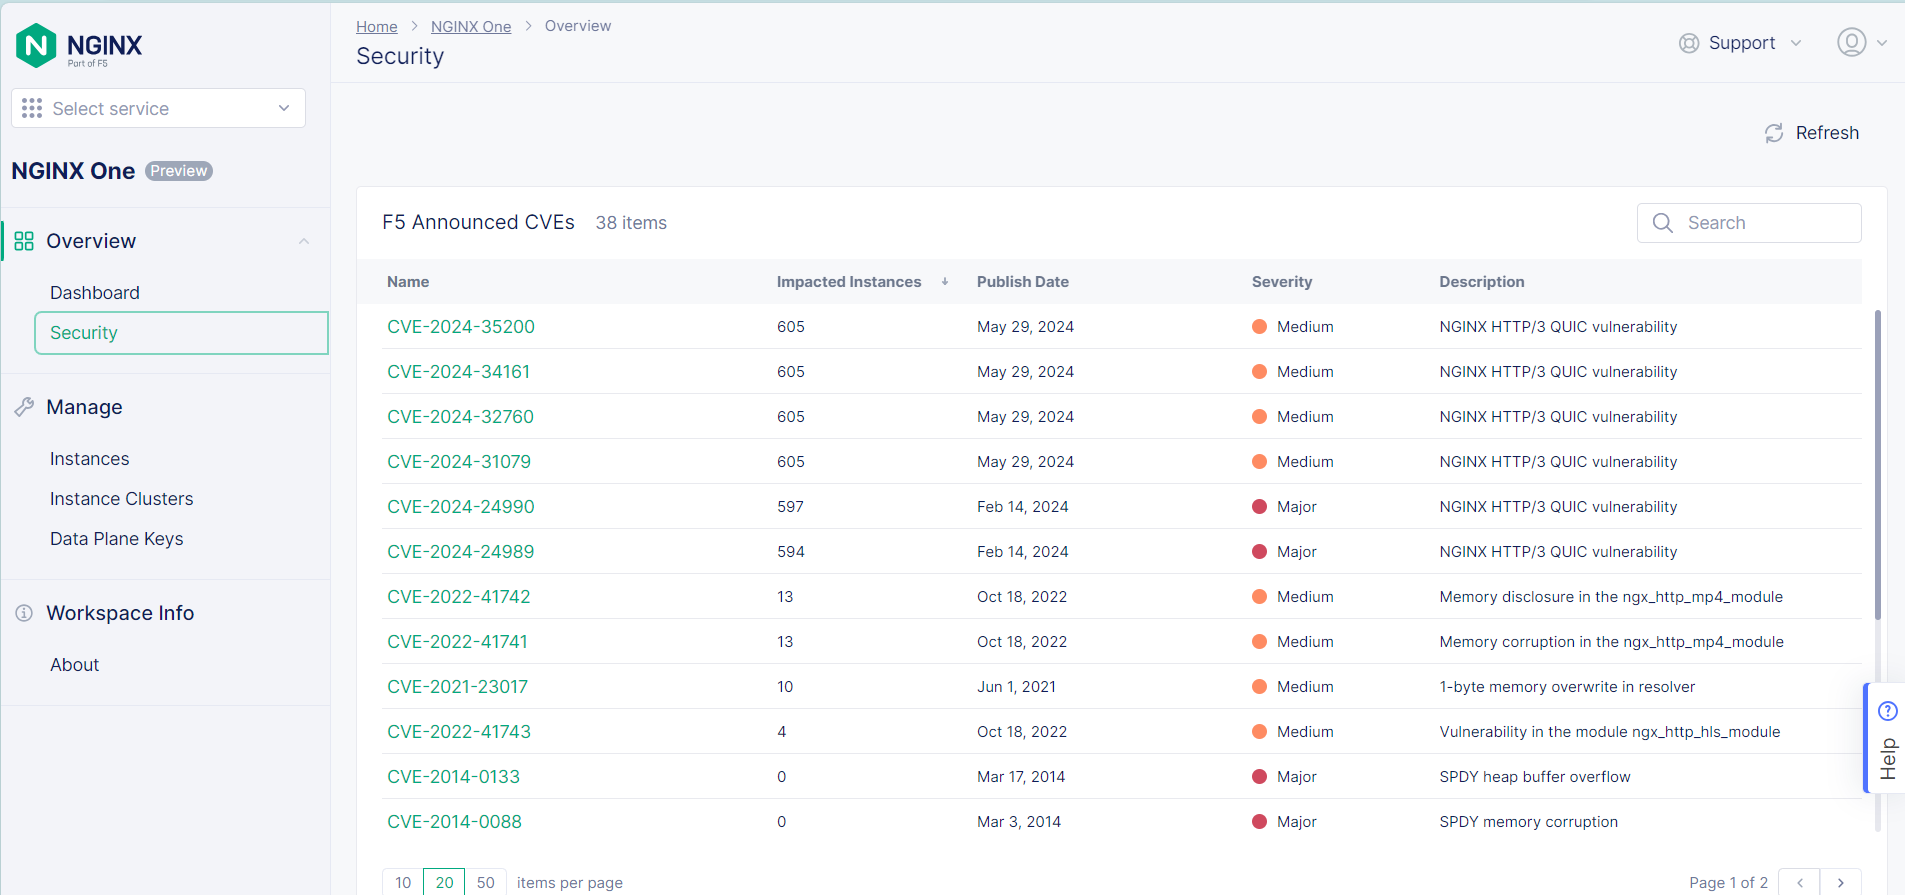
Bei NGINX sind wir stolz auf unsere Transparenz bei CVEs und darauf, Fehlerbehebungen so schnell wie möglich bereitzustellen. Kommerzielle Lösungen zahlreicher Anbieter suchen nach ungepatchten CVEs, darunter auch NGINX-CVEs. Da NGINX so weit verbreitet ist (unter den fünf am häufigsten heruntergeladenen Images auf Docker Hub), wollten wir unseren Kunden eine einfache Möglichkeit bieten, sich gezielt auf CVEs in ihren NGINX-Umgebungen zu konzentrieren und diese leichter zu beheben.
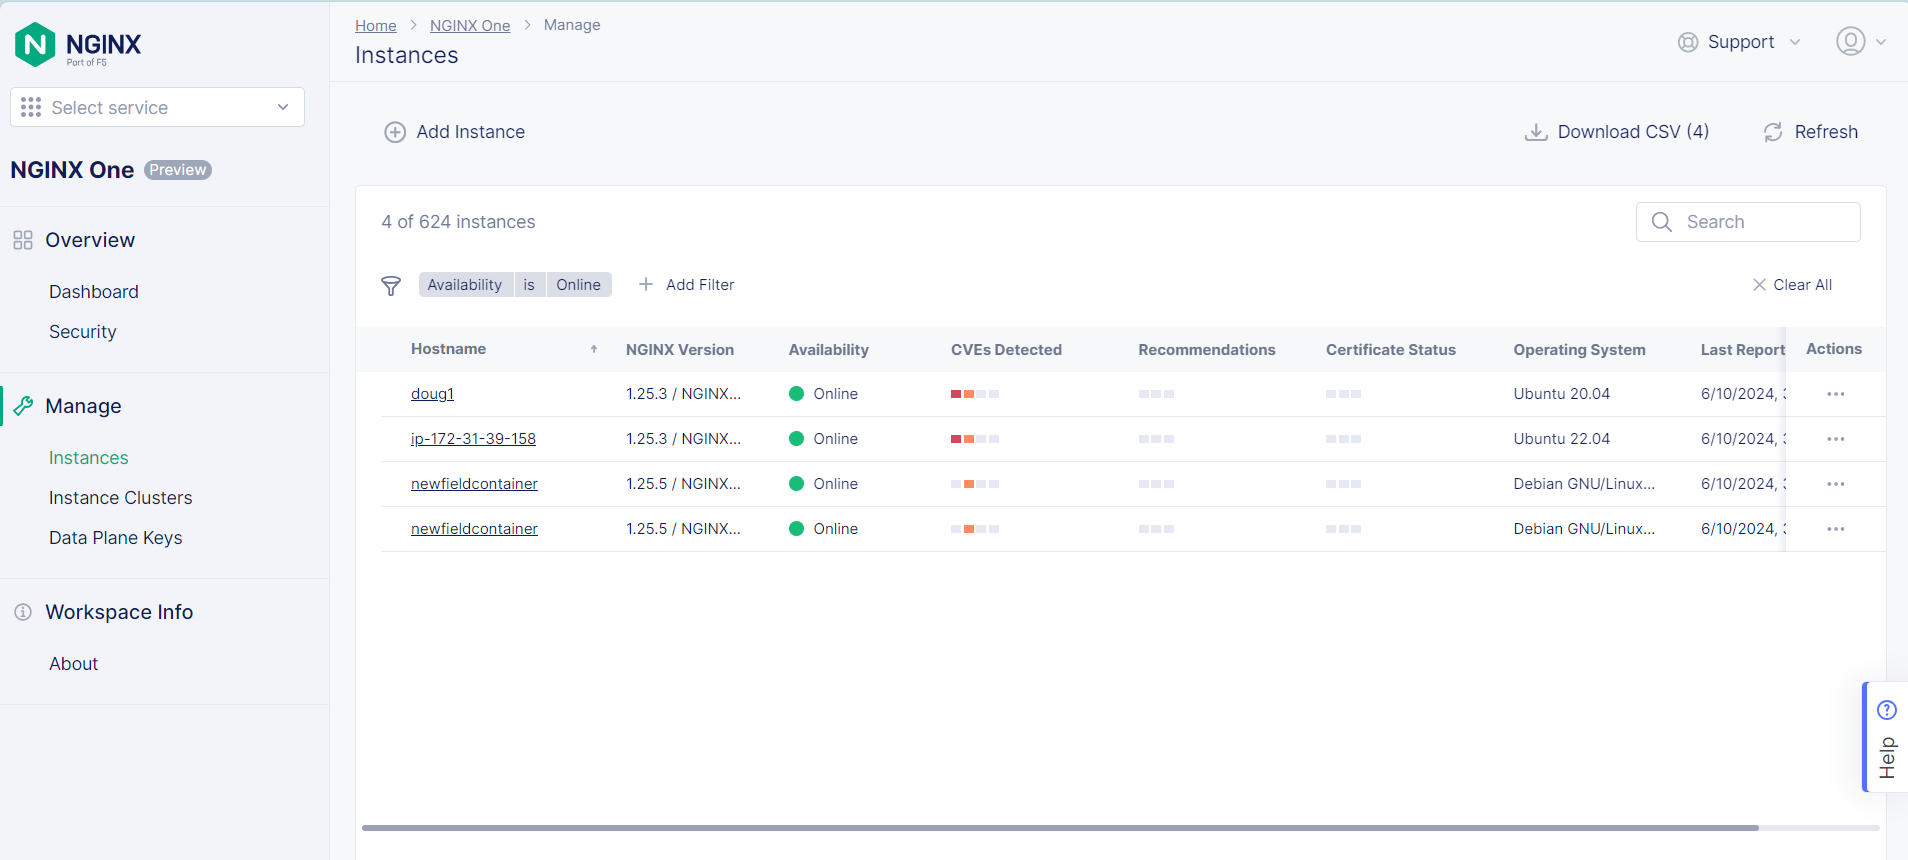
Um dieses Problem zu lösen, zeigen wir CVEs in NGINX One auf zwei Arten an. Zunächst haben wir Ihrer Instanzliste eine Spalte „Erkannte CVEs“ hinzugefügt, in der der Schweregrad farblich gekennzeichnet ist. So können Sie schnell erkennen, wo Sie Ihre Ressourcen für die Behebung einsetzen sollten.
Zweitens stellen wir auf der Startseite der NGINX One-Konsole eine eigene Kachel mit einer übergeordneten Übersicht über CVEs bereit. Diese bietet einen umfassenden Überblick über die Sicherheitslage Ihrer NGINX-Umgebung, einschließlich der Anzahl der betroffenen Instanzen und des Schweregrads. Sicherheits- und DevOps-Teams können die Liste schnell überblicken, um Abhilfemaßnahmen zu priorisieren und Schwachstellen proaktiver zu beheben.
Clustering: Konfigurationen über gruppierte Instanzen hinweg synchronisieren
Vor dem Aufkommen des Cloud-Computings setzten erfahrene Benutzer Clustering (unter Verwendung von Layer 2 und Layer 3) ein, um mehrere NGINX-Instanzen zu gruppieren und so Hochverfügbarkeit, Lastverteilung und Skalierbarkeit für Webanwendungen und -dienste zu erreichen. Mit dem Cloud-Computing wurde Lastverteilung zur Grundvoraussetzung. Failover-Mechanismen auf Layer 3 und Layer 2 verloren an Bedeutung. Die neue Cloud-Architektur löste jedoch nicht das Problem, identische Konfigurationen auf NGINX-Instanzen aufrechtzuerhalten. Ebenso schwierig konnte es in dynamischen Umgebungen sein, überhaupt herauszufinden, welche Instanzen welche Anwendungen oder Dienste bereitstellten und welche IP-, DNS- und sonstigen relevanten Einträge ihnen zugeordnet waren. Während eines Konfigurations-Upgrades oder eines Zyklus zur Behebung von CVEs konnte dies die Abstimmung mit mehreren Teams und entsprechende Wartezeiten erfordern.
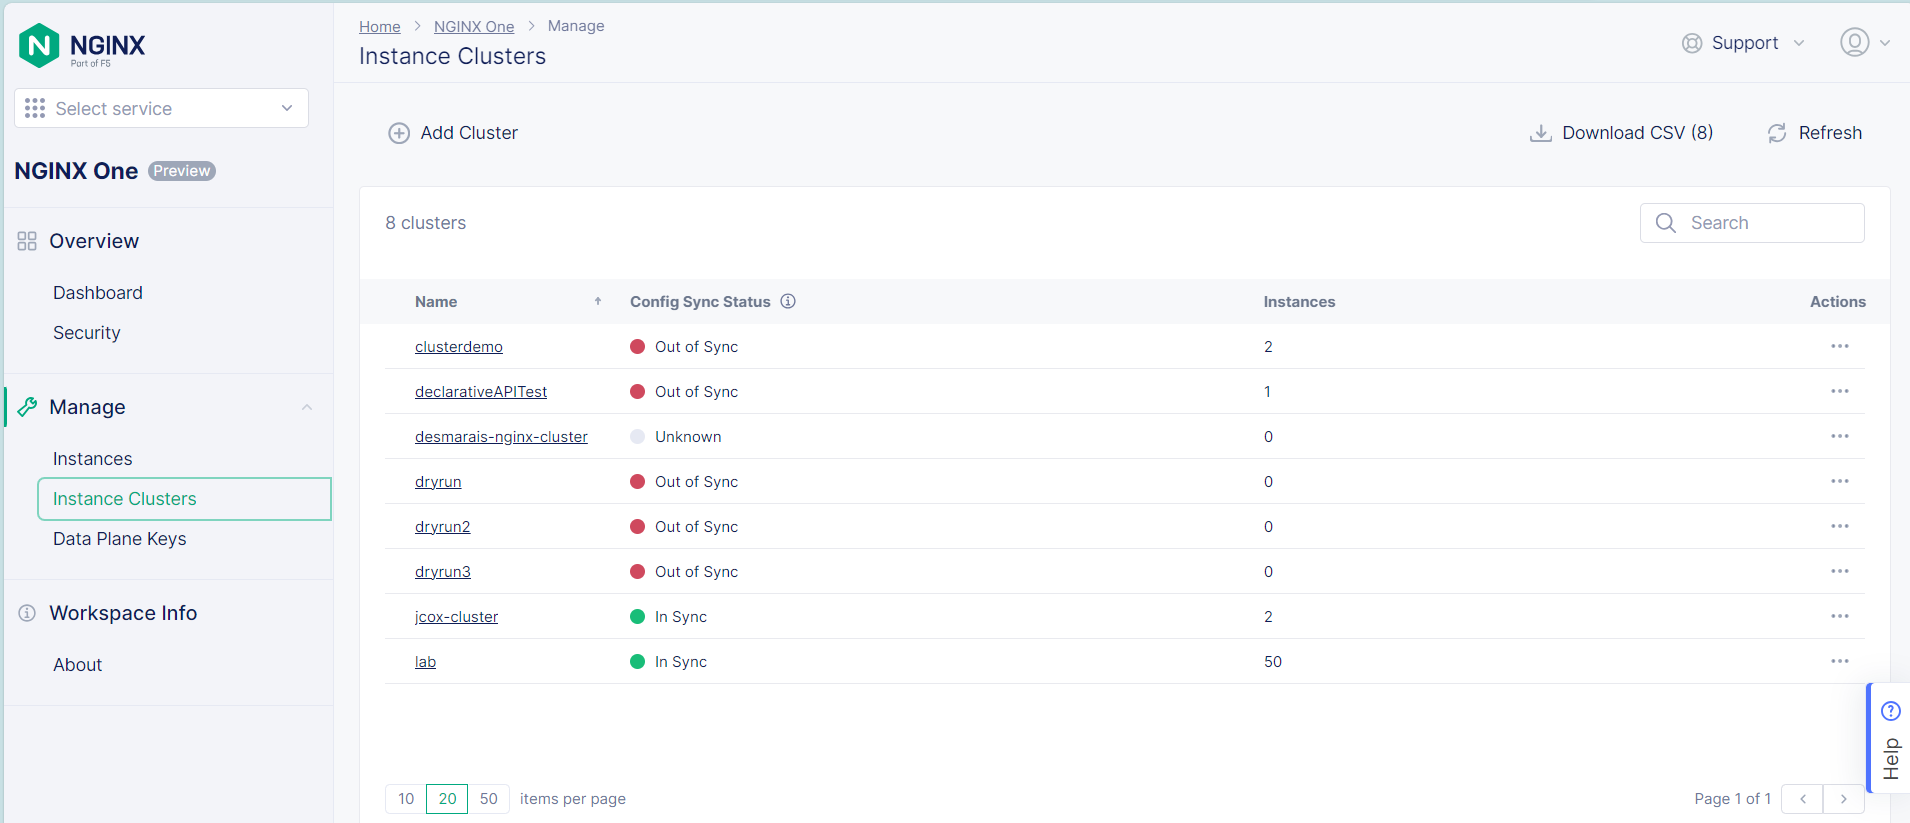
Mit NGINX One können Sie Ihre NGINX-Instanzen jetzt in logischen Gruppen, sogenannten Clustern, zusammenfassen. Das Cluster-Dashboard zeigt den Synchronisierungsstatus aller von NGINX One verwalteten Instanzen an. Änderungen an einer beliebigen Instanz im Cluster werden automatisch auf alle Mitglieder der Gruppe übertragen, sodass Aktualisierungen und Konfigurationsänderungen automatisch synchronisiert werden. Mit Clustern lässt sich Hochverfügbarkeit mit wenigen Klicks oder einem kurzen CLI-Befehl und minimalem Aufwand umsetzen.
Neue Methode zum Verbinden von Containern mit NGINX One
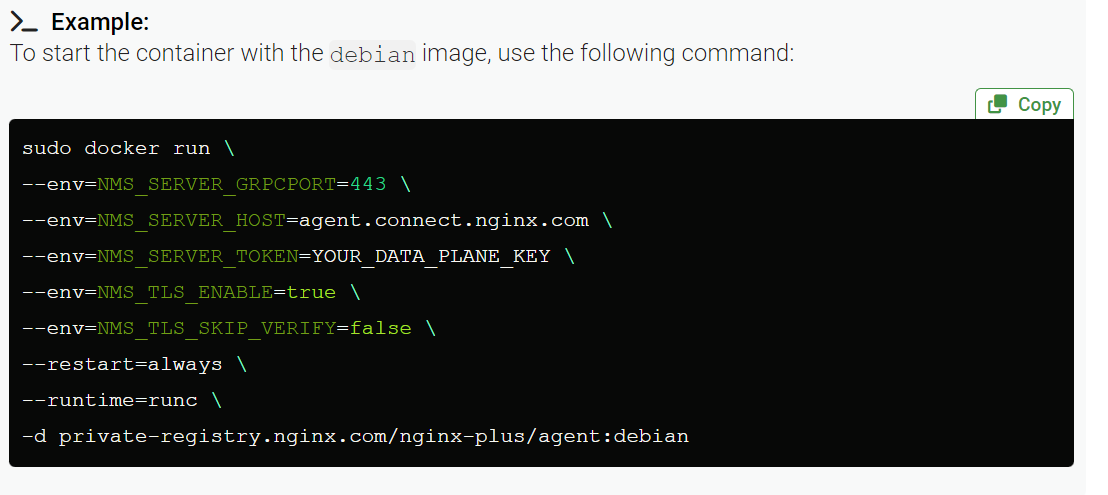
NGINX One verwendet einen Agent – ein äußerst leistungsfähiges Konzept, das in der gesamten Technologiewelt immer beliebter wird. NGINX Agent wird als Linux-Prozess ausgeführt und kommuniziert bidirektional mit NGINX und der SaaS-Konsole von NGINX One. Der Agent überträgt Metriken, Statistiken und Observability-Daten von NGINX an NGINX One und gibt Änderungen von NGINX One an NGINX weiter. Bisher mussten Sie ein eigenes Dockerfile erstellen, das den Agent enthielt, um containerisierte NGINX-Workloads bereitzustellen und mit NGINX One zu verbinden. Wir haben ein offizielles Image veröffentlicht, das in unserer privaten Registry gehostet wird, um dies zu vereinfachen. Außerdem planen wir, in Kürze ein Image für NGINX Open Source zu veröffentlichen.
Aktuelle Informationen zur Preisgestaltung von NGINX One
Nach der Auswertung erster Rückmeldungen von Kunden, Vertriebspartnern und unseren operativen F5-Abteilungen haben wir beschlossen, die Einführung eines verbrauchsbasierten Preismodells für NGINX One zu verschieben. Zum Marktstart behalten wir unsere derzeitigen Preismodelle pro Instanz und pro Knoten bei, um Beeinträchtigungen zu minimieren und Bestandskunden einen reibungslosen Übergang zu ermöglichen. Wir beabsichtigen jedoch, künftig verbrauchsbasierte Preisoptionen anzubieten, während wir die Kundenanforderungen weiterhin beobachten und Rückmeldungen berücksichtigen.
Demnächst verfügbar: Chatbots, Docker-Pulls, erweitertes DNS und Multi-Cloud-Sicherheit!
In den kommenden Monaten werden wir NGINX One um viele neue Funktionen erweitern. Zu den Punkten auf unserer Roadmap gehören:
- Einrichten eines „docker pull“ mit vorgefertigten NGINX Plus Agent-Containern in öffentlichen Registries sowie Bereitstellen weiterer Optionen für vorkonfigurierte Konfigurationen in unseren privaten Registries für NGINX Plus
- Bereitgestellte Konfigurationen, mit denen Sie Konfigurationen erstellen und zur Überprüfung, Genehmigung und späteren Veröffentlichung bereitstellen können
- Warnmeldungen und Benachrichtigungen zu kritischen Punkten wie dem bevorstehenden Ablauf von Zertifikaten, neu gefundenen Instanzen und anderen wichtigen Ereignissen wie neuen CVEs
- Application Performance Monitoring für detaillierte Einblicke in die Leistung und das Verhalten Ihrer einzelnen Anwendungen, einschließlich Anfragen, Antworten, Roundtrip-Zeiten und anderer Leistungsindikatoren – in Echtzeit.
- Funktionen zur Verwaltung von SSL-Zertifikaten, einschließlich des Hinzufügens, Aktualisierens und Löschens von SSL-Zertifikaten sowie der Anzeige aller SSL-Zertifikate für verwaltete und nicht verwaltete NGINX-Instanzen.
- KI-gestützte Chatbots und weitere Interaktionsmöglichkeiten innerhalb der Anwendung, darunter geführte Touren, interaktive Konfigurationshilfen und Anleitungen zur Einrichtung.
- Erweiterung von NGINX One um die Anbindung an den NGINX Ingress Controller für Kubernetes-Cluster und NGINX Unit.
- Bereitstellung neuer Funktionen, die sowohl mit NGINX als auch mit F5 Distributed Cloud funktionieren, darunter erweitertes DNS, Multi-Cloud-Lastverteilung und -Vernetzung sowie die Integration von WAAP-Sicherheit (Web Application and API Protection).
Fazit: Der bessere Weg zu NGINX
Das Schöne an SaaS ist, dass wir dank dieses Modells Codeänderungen und neue Funktionen wesentlich schneller und sicherer bereitstellen können. Wir entwickeln NGINX One gemeinsam mit unseren Kunden und beobachten genau, wie sie das Produkt nutzen, um daraus Prioritäten für die Weiterentwicklung abzuleiten. Wir hoffen, dass NGINX One all unseren Benutzern eine bessere Möglichkeit bietet, NGINX zu nutzen: mit weniger Routineaufwand, einer einfacheren Fehlerbehebung, höherer Sicherheit und einem besseren Anwendungserlebnis für ihre Benutzer. Wir haben in drei Monaten viel erreicht und wollen das Tempo beibehalten, indem wir regelmäßig und schnell neue Funktionen bereitstellen. Halten Sie daher bitte Ausschau nach Neuerungen in NGINX One, denn das Produkt wird immer besser. Wie immer freuen wir uns über Ihr Feedback.
Sind Sie ein IT-Profi und möchten NGINX One mit Ihren eigenen Instanzen von NGINX Plus oder NGINX Open Source ausprobieren? Dann laden wir Sie ein, sich hier auf die Warteliste für den Early Access zu setzen, denn die Plätze sind begrenzt. Melden Sie sich daher am besten noch heute an.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.