Da Cloud-native-Architekturen die digitale Transformation vorantreiben, stehen Ingenieure und Architekten bei der Modernisierung der Anwendungsbereitstellung und -sicherheit vor wachsenden Herausforderungen. Ein ausgewogenes Verhältnis zwischen Skalierbarkeit, betrieblicher Effizienz und robuster Sicherheit ist entscheidend, um zukunftsfähige Infrastrukturen zu gewährleisten, die den sich wandelnden Anforderungen gerecht werden.
Microsoft Azure schafft mit Technologien wie Kubernetes, Microservices und KI-Workloads die Grundlage für Innovationen. Herausragende Anwendungserlebnisse erfordern jedoch umfassende Strategien, die den Betrieb vereinfachen, Risiken minimieren und die Herausforderungen komplexer Architekturen in Bezug auf Flexibilität und Skalierbarkeit bewältigen.
“„Gehen Sie nicht davon aus, dass Sie auf die integrierten Cloud-Funktionen beschränkt sind. Integrationen wie F5 NGINXaaS for Azure ermöglichen flexible Skalierung, Automatisierung und robuste Sicherheit innerhalb von Azure.“”
Herausforderungen moderner Anwendungen meistern
Heutige Anwendungslandschaften erfordern Agilität, Sicherheit und eine nahtlose Skalierung. Entwickler und Architekten stehen vor drei zentralen Herausforderungen:
- Agilität und Kontrolle in Einklang bringen: Dynamische Workloads erfordern ein ausgefeiltes Traffic-Management, um Leistung, Transparenz und Governance sicherzustellen.
- Absicherung von APIs und verteilten Systemen: APIs sind kritische Zugangspunkte, jedoch zunehmend anfällig für Bedrohungen wie unbefugten Token-Zugriff und Cross-Site-Scripting (XSS).
- Reduzierung der betrieblichen Komplexität: Die Verwaltung komplexer Infrastrukturen, die Altsysteme, virtuelle Maschinen und Container umfassen, erfordert Tools, die die Skalierung automatisieren und Arbeitsabläufe optimieren.
Lösungen für diese Herausforderungen müssen sich nahtlos in Cloud-Plattformen integrieren lassen, um Silos zu beseitigen und einheitliche Workflows bereitzustellen. F5 NGINXaaS for Azure ist vollständig verwaltet und nativ in das Azure-Ökosystem integriert und damit ein überzeugendes Beispiel dafür, wie sich diese Herausforderungen gezielt bewältigen lassen.
Integrierte Tools für einheitliche Abläufe nutzen
Dienste wie NGINXaaS for Azure zeigen beispielhaft, wie Entwickler betriebliche Herausforderungen effektiv bewältigen können. NGINXaaS for Azure wurde entwickelt, um Azure-Dienste durch native Integration zu erweitern und zu ergänzen. Es vereinfacht die Datenverkehrssteuerung, den Lastenausgleich und die API-Kommunikation und ermöglicht zugleich flexible Anpassungen und Programmierbarkeit.
NGINXaaS for Azure fungiert beispielsweise als externer Anwendungslastverteiler auf Layer 4 und Layer 7 für Azure Kubernetes Service (AKS) und ermöglicht so intelligentes Routing und dynamische Skalierung. Der Dienst greift sicher auf Zertifikate und Geheimnisse zu, die in Azure Key Vault gespeichert sind, während Metriken direkt an Azure Monitor übermittelt werden und verwertbare Erkenntnisse liefern. Solche Integrationen ermöglichen es Plattformteams, den Betrieb mithilfe eines einheitlichen Cloud-Stacks zu optimieren und gleichzeitig die Kontrolle über zunehmend komplexe Infrastrukturen zu behalten.
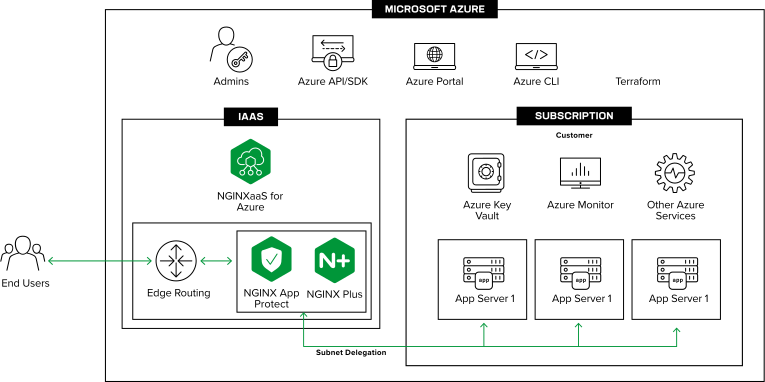
Abbildung 1: F5 NGINXaaS vereinfacht die Anwendungsbereitstellung durch Azure-native Integration.
Warum Sicherheit die Grundlage bildet
Da sich Bedrohungen ständig weiterentwickeln und immer ausgefeilter werden, sind robuste Sicherheitsmaßnahmen für einen zuverlässigen Cloud-Betrieb unerlässlich. Entwickler müssen Anwendungen und APIs absichern, Kommunikationswege verschlüsseln und einheitliche Richtlinien für alle Workloads anwenden.
Microsoft Azure wendet für alle Angebote im Partner-Ökosystem strenge Sicherheits- und Compliance-Standards an. Durch die Nutzung nativer Dienste wie Key Vault und verwalteter Identitäten können Kunden weiterhin auf ihre Sicherheitslage vertrauen und zugleich Prozesse wie die Durchsetzung von Richtlinien und die Verwaltung von Geheimnissen vereinfachen.
Mit NGINXaaS for Azure können Unternehmen Tokenvalidierung, Ratenbegrenzung und Authentifizierungsregeln durchsetzen, um Anwendungen und APIs proaktiv zu schützen. Eine Ende-zu-Ende-Verschlüsselung gewährleistet eine sichere Verbindung zwischen Diensten zur Anwendungsbereitstellung und Backend-Systemen, während Web-Application-Firewall-Funktionen (WAF) vor Schwachstellen wie SQL-Injection und XSS schützen.
Darüber hinaus übernimmt NGINXaaS for Azure automatisch komplexe Aufgaben der Betriebssicherheit, darunter kontinuierliche Patches, die Behebung von CVEs und die Isolierung von Umgebungen. All dies erfolgt transparent, um Schwachstellen ohne Betriebsunterbrechung zu beseitigen.
Diese Funktionen ergänzen Azure-native Tools und helfen Architekten dabei, eine konsistente und zuverlässige Sicherheitsstrategie umzusetzen, die Risiken reduziert und gleichzeitig die betriebliche Geschwindigkeit und Flexibilität erhöht.
Automatisierung für mehr Effizienz und Wachstum
Der Erfolg der Cloud-nativen Einführung hängt maßgeblich davon ab, ob sich die Infrastruktur automatisieren und die betriebliche Komplexität reduzieren lässt. Tools wie Terraform, Azure CLI und native Integrationen mit Diensten wie NGINXaaS for Azure sind für Infrastructure-as-Code-Workflows (IaC) unverzichtbar und ermöglichen eine konsistente Bereitstellung, optimierte Deployments und robuste CI/CD-Pipelines.
Beispielsweise automatisiert NGINXaaS for Azure die Skalierung entsprechend den Workload-Anforderungen. Dadurch werden die Kosten gesenkt und gleichzeitig die Ressourcennutzung optimiert. Zudem können Entwickler Bereitstellungen programmgesteuert durchführen, was eine schnellere Provisionierung und höhere Effizienz ermöglicht. Gleichzeitig entsteht den Plattformteams durch NGINXaaS for Azure kein zusätzlicher Aufwand für den Betrieb und die Wartung der zugrunde liegenden Infrastruktur, etwa für die Bereitstellung, Überwachung, Fehlerbehebung und Aktualisierung von virtuellen Maschinen, Betriebssystemen und Application-Delivery-Controller-Instanzen (ADC).
Wenn Unternehmen in Automatisierung und programmierbare Tools investieren, schaffen sie Infrastrukturen, die nicht nur heute effizient, sondern auch langfristig nachhaltig sind. So stellen sie sicher, dass sie für die Skalierung im Zuge von Innovationen, neuen Workloads und sich wandelnden Branchenanforderungen gerüstet sind.
Vorbereitung auf KI und die Zukunft
KI-gestützte Workloads definieren die Anwendungsbereitstellung neu und erfordern Infrastrukturen, die dynamische Umgebungen mit hohem Durchsatz unterstützen können. Lösungen wie F5 NGINXaaS eignen sich besonders gut, um Unternehmen bei der Bewältigung dieser Anforderungen zu unterstützen. Sie bieten Skalierbarkeit, intelligentes Traffic-Management und eine umfassende Integration in Azure-Ökosysteme.
Um für die Zukunft gerüstet zu sein, müssen Ingenieure und Architekten bei ihren Architekturen Agilität, Sicherheit und Automatisierung in den Vordergrund stellen. Die Entwicklung von Systemen, die Altsysteme, Microservices und KI-Workloads flexibel unterstützen, wird entscheidend sein, um in der Cloud-nativen Welt von morgen erfolgreich zu sein.
Wichtigste Erkenntnisse
- Setzen Sie auf einheitliche Abläufe: Nutzen Sie Tools wie F5 NGINXaaS, um Workflows mit Azure-nativen Diensten wie AKS, Azure Monitor und Key Vault zu optimieren.
- Sicherheit priorisieren: Implementieren Sie robuste und einheitliche Richtlinien für Authentifizierung, Autorisierung, Zugriffskontrolle, Verschlüsselung und WAF, um Anwendungen und APIs zu schützen.
- Automatisierung für Skalierbarkeit: Nutzen Sie vollständig verwaltete Application-Delivery-Controller-as-a-Service-Lösungen (ADCaaS) und Infrastructure-as-Code-Tools wie Terraform, um die Skalierung zu optimieren und den Betrieb zu vereinfachen.
- Auf Agilität auslegen: Entwickeln Sie Architekturen, die für Legacy-Workloads, dynamische Microservices und zukünftige KI-gestützte Anwendungen gerüstet sind.
Durch die Kombination der leistungsstarken Funktionen von Microsoft Azure mit den innovativen Anwendungsbereitstellungsdiensten von NGINXaaS for Azure können Unternehmen skalierbare, sichere und zukunftsfähige Infrastrukturen schaffen. Mit der zunehmenden Verbreitung cloudnativer Technologien können Vordenker in den Bereichen Engineering und Architektur Tools einsetzen, die die Komplexität reduzieren und es ihnen ermöglichen, sich auf das Wesentliche zu konzentrieren: außergewöhnliche Benutzererlebnisse zu bieten und kontinuierliche Innovationen voranzutreiben.
Machen Sie den nächsten Schritt bei der Optimierung Ihrer Azure-Anwendungen –entdecken Sie, wie die Technologien von NGINXaaS for Azure Ihre Cloud-Transformation schon heute voranbringen können.
Über die Autoren

Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.