KI beschleunigt alles: neue Modell-Endpunkte, neue Datenpipelines, neue Kommunikationsmuster zwischen Agenten und neue Angriffsflächen. Die meisten Unternehmen begegnen dieser Entwicklung mit einer Infrastruktur, die nie dafür ausgelegt war. Laut dem F5 2026 State of Application Strategy Report (https://www.f5.com/resources/reports/state-of-application-strategy-report) betreiben inzwischen 86 % der Unternehmen Anwendungen in lokalen Rechenzentren, in der Public Cloud und in Colocation-Umgebungen.
Diese Flexibilität hat ihren Preis. Jede Umgebung bringt einen weiteren Stack für die Anwendungsbereitstellung und -sicherheit mit sich, der konfiguriert, abgesichert und überwacht werden muss. Dadurch entstehen ein Wildwuchs an Konfigurationen und Lücken bei der Richtliniendurchsetzung. In der Regel nutzt jede dieser Umgebungen eigene Lösungen für die Anwendungsbereitstellung und -sicherheit, verfügt über eigene Konfigurationen und setzt eigene Richtlinien durch.
Diese Fragmentierung von Lösungen und Richtlinien war bereits schwer zu bewältigen, als Anwendungsbereitstellung noch bedeutete, HTTP-Datenverkehr an Webserver weiterzuleiten. KI erhöht die Anforderungen. Daten müssen schneller übertragen werden, die Sicherheit muss mit der Arbeitslast skalieren, und kein Betriebsteam kann es sich leisten, für jede Umgebung andere Tools einzusetzen.
“F5 BIG-IP Virtual Edition (VE) auf Equinix Network Edge wendet einen einheitlichen Satz von Bereitstellungs-, Sicherheits- und Observability-Richtlinien auf jede herkömmliche und KI-Anwendung an – vom Rechenzentrum bis zur Cloud.”
Die Datenmengen für Training, Feinabstimmung und Retrieval-Augmented Generation (RAG) sind um ein Vielfaches größer als der herkömmliche Anwendungsdatenverkehr. Inferenz-Endpunkte benötigen ein latenzarmes, vorhersehbares Routing, um ihre Leistung zu steigern und gleichzeitig die Inferenzkosten zu senken. Autonome Agenten beginnen, über Protokolle wie MCP miteinander zu kommunizieren. Dabei erzeugen sie Datenverkehr, den herkömmliche Web Application Firewalls (WAFs) am Netzwerkperimeter nicht überprüfen können.
Application Delivery Controller (ADCs) sind genau dafür konzipiert. In der Praxis führt der hybride Multicloud-Infrastrukturansatz jedoch auch dazu, dass viele Unternehmen in ihren Umgebungen mehrere ADCs einsetzen und ältere ADC-Hardware kurz vor dem Ende des Supports steht.
Drei Herausforderungen, die die Anwendungsbereitstellung neu gestalten
Die meisten heutigen Strategien für die Anwendungsbereitstellung stehen vor drei großen Herausforderungen, die in den nächsten Jahren weiter zunehmen werden. Diese sind:
- Betriebliche Komplexität. In jedem Rechenzentrum, jeder Cloud und jedem Edge-Standort kommen in der Regel eine andere ADC-Konfiguration, eine andere Automatisierungspipeline und eine andere Überwachungslösung zum Einsatz. Konfigurationsabweichungen und eine uneinheitliche Durchsetzung von Richtlinien in den verschiedenen Umgebungen eines Unternehmens sind nur allzu häufig.
- KI-spezifische Anforderungen an die Bereitstellung. KI-Datenmengen sind um Größenordnungen größer und erfordern einen enormen Durchsatz für das Modelltraining, die Feinabstimmung und RAG. Gleichzeitig benötigen Inferenzendpunkte ein latenzarmes, vorhersehbares Routing, um eine bessere Leistung zu erzielen.
- Sicherheitslücken bei KI und internem Datenverkehr. Die meisten Unternehmen haben Schutzmaßnahmen für öffentlich zugängliche Anwendungen implementiert. Deutlich weniger verfügen jedoch über einheitliche Schutzmaßnahmen für interne APIs, Endpunkte zur Modellbereitstellung und KI-Datenpipelines, die außerhalb der Reichweite typischer Web Application Firewalls am Netzwerkperimeter liegen.
Einführung von F5 BIG-IP Virtual Edition auf Equinix Network Edge
F5 BIG-IP Virtual Edition (VE) auf Equinix Network Edge wendet einen einheitlichen Satz von Bereitstellungs-, Sicherheits- und Beobachtbarkeitsrichtlinien auf alle herkömmlichen und KI-Anwendungen an – vom Rechenzentrum bis zur Cloud. Unternehmen, die BIG-IP innerhalb des Metro-Fabrics von Equinix in der Nähe von Clouds und Partnern mit privater Zusammenschaltung einsetzen, können einheitliche Anwendungsdienste der Schichten 4 bis 7 auf hybride Multicloud-Architekturen ausweiten.
Mit Network Edge können Kunden weltweit einen digitalen Point of Presence in der Nähe der Clouds, Benutzer und Partner einrichten, die sie erreichen müssen, und ihn über Equinix Fabric privat anbinden. Dadurch lassen sich Anwendungen schneller in neuen Märkten einführen, Partner und übernommene Unternehmen zügiger integrieren und Benutzern überall eine gleichbleibende Performance bieten.
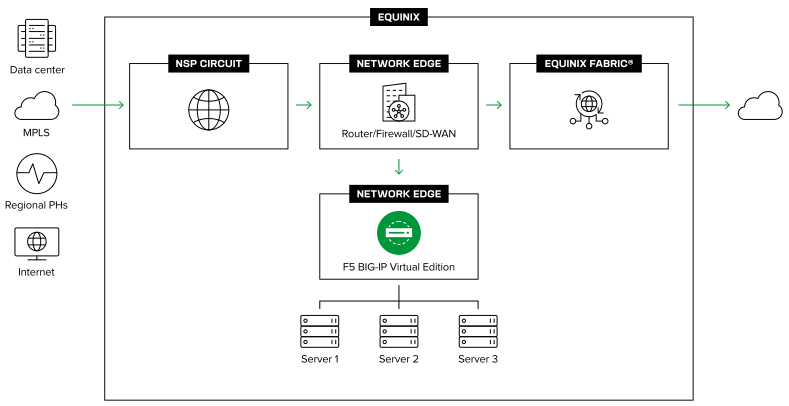
BIG-IP VE ist zwar nicht neu, doch der Betrieb auf Equinix Network Edge eröffnet neue Einsatzmöglichkeiten: Network Edge hostet die BIG-IP VE-Instanz, während Equinix Fabric die private Verbindung zu Ihren Clouds, Partnern und Niederlassungen bereitstellt.
Auf Network Edge stellt BIG-IP VE zentrale Funktionen für die Anwendungsbereitstellung bereit – lokales Traffic-Management, Lastverteilung, SSL/TLS-Offloading und Zustandsüberwachung – für den Datenverkehr zwischen diesen Umgebungen. Zusätzliche BIG-IP Sicherheitsmodule können separat lizenziert werden. Darüber hinaus erweitern F5 Distributed Cloud Services , F5 NGINX Plus, und F5 AI Guardrails dieselbe Equinix-Architektur um WAF, API-Schutz, Bot-Abwehr, DDoS-Mitigation und Zero-Trust-Zugriff.
Mit Network Edge können Sie BIG-IP VE-Instanzen weltweit nach Bedarf bereitstellen. So lässt sich ein neuer digitaler Point of Presence je nach Geschäftsanforderungen hinzufügen, ändern oder außer Betrieb nehmen, ohne dass Sie sich langfristig an physische Infrastruktur binden müssen. Da alles auf Equinix Fabric ausgeführt wird, steht eine private Verbindung zwischen dieser Instanz und Ihren Clouds, Partnern und Niederlassungen zur Verfügung. Das öffentliche Internet wird dabei vollständig umgangen, was die Latenz reduziert und die Performance anspruchsvoller Anwendungs- und KI-Workloads verbessert. Gemeinsam bieten F5 BIG-IP VE auf Equinix Network Edge folgende Vorteile:
- Agilität für Expansion und Anpassung. Marktexpansion, die Einbindung von Partnern, M&A-Integration und architektonische Veränderungen erfordern jeweils einen neuen digitalen Präsenzpunkt, der ohne hohe Vorabinvestitionen hinzugefügt, angepasst oder außer Betrieb genommen werden kann. Kürzere Bereitstellungszeiten ergeben sich aus diesem strukturellen Vorteil, statt der ausschlaggebende Grund für die Wahl der Plattform zu sein.
- Niedrigere Egress-Kosten und besser vorhersehbare Performance. Private Verbindungen über Equinix Fabric halten den Datenverkehr von kostspieligen öffentlichen Übertragungswegen fern und sorgen für die geringeren Latenzzeiten, die für eine bessere Anwendungs- und KI-Performance erforderlich sind.
- Einfachere, einheitlichere Sicherheit. WAF, API-Schutz, Bot-Abwehr, DDoS-Mitigation und Zero-Trust-Zugriff lassen sich einheitlich auf alle Umgebungen anwenden – unabhängig davon, ob der Datenverkehr für eine öffentlich zugängliche Anwendung, eine interne API oder eine KI-Pipeline bestimmt ist.
- Standardisierte Abläufe in jeder Umgebung. Dieselben Richtlinien, Automatisierungs- und Observability-Tools funktionieren im Rechenzentrum, in der Cloud und am Edge auf die gleiche Weise. Die BIG-IP Automation Toolchain (AS3, Declarative Onboarding) lässt sich in bestehende CI/CD- und Infrastructure-as-Code-(IaC-)Workflows integrieren, und F5 Insight for ADSP ermöglicht durchgängige Observability über OpenTelemetry.
- Kein erzwungener Komplettaustausch. Vorhandene BIG-IP-Richtlinien, iRules und betriebliches Know-how können weiter genutzt werden. Physische und virtuelle BIG-IP-Instanzen können parallel auf derselben Plattform betrieben werden.
Aufbau der F5 Application Delivery and Security Platform auf Equinix
Durch die Ergänzung um BIG-IP VE wird ein weiterer Bestandteil der F5 Application Delivery and Security Platform (ADSP) realisiert, die auf Equinix ausgeführt wird. So können Kunden die Anwendungsbereitstellung und -sicherheit in einem einheitlichen Serviceangebot zusammenführen – vom Edge bis zur Cloud. Dadurch profitieren alle Anwendungen und APIs unabhängig von ihrem Standort von derselben Verfügbarkeit, Sicherheit und Orchestrierung.
Wie Sie wahrscheinlich wissen, sind F5 NGINX Plus, F5 Distributed Cloud und F5 AI Guardrails bereits auf Equinix verfügbar. NGINX und Distributed Cloud CE stehen dabei als VNFs zur Verfügung, die auf Equinix Network Edge bereitgestellt werden können. Durch das Hinzufügen von BIG-IP VE als virtuelle Netzwerkfunktion erhält diese Architektur eine Steuerungsebene für die Anwendungsbereitstellung. So können Sie je nach Bereitstellungsstrategie und Anforderungen aus weiteren Komponenten von F5 ADSP wählen.
Wenn Sie BIG-IP bereits verwenden, sind das großartige Neuigkeiten. Sie können Ihre bestehenden Richtlinien und Ihr Betriebsmodell jetzt auf Ballungsräume mit Equinix Network Edge ausweiten, ohne sich in eine neue Lösung einarbeiten zu müssen.
Die Bereitstellung von Anwendungen und KI über eine hybride Multicloud-Infrastruktur muss weder zu komplexeren Sicherheitsanforderungen und mehreren ADCs noch zu steigenden Egress-Kosten führen, die durch die Umleitung des Datenverkehrs über zentrale Hubs entstehen – vorausgesetzt, Sie setzen auf bewährte F5 ADSP-Lösungen wie F5 BIG-IP VE, die als Teil einer von Equinix bereitgestellten privaten, verteilten Interconnection-Architektur betrieben werden.
Weitere Informationen finden Sie auf unserer Webseite zu F5 und Equinix. Lesen Sie außerdem unseren Lösungsleitfaden.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...