Dieser Artikel wurde auf Grundlage von Beiträgen aus dem gesamten F5 Office of the CTO zusammengestellt.
Seit wir begonnen haben, Kunden zu ihrer Nutzung von Anwendungsdiensten zu befragen, gehört SSL VPN durchgehend zu den „Top Five“. Heute wird dieser Anwendungsdienst häufiger als Remotezugriff bezeichnet und ermöglicht über einen Client von überall aus einen sicheren Zugriff auf Unternehmensressourcen.
Derzeit ermöglicht dieser Dienst Hunderttausenden neuen Remote-Mitarbeitern, von zu Hause aus zu arbeiten.
Unseren Untersuchungen zufolge ist ein erheblicher Anteil der Fernzugriffslösungen bereits seit Jahren im Einsatz. Daher wurden sie wahrscheinlich auf Grundlage der damaligen Datenverkehrsmuster und der üblichen Anwendungsnutzung konfiguriert und optimiert. Sie wurden jedoch nicht unbedingt aktualisiert, um Veränderungen dieser Muster und der Nutzung Rechnung zu tragen.
Zumindest beobachten wir das derzeit.
Während sich COVID-19 weiter auf der ganzen Welt ausbreitet, wird der Fernzugriff in keiner Branche so stark beansprucht wie im Gesundheitswesen. Die Nutzung des Fernzugriffs durch Krankenhauspersonal – insbesondere in größeren Krankenhäusern – ist in den vergangenen Wochen exponentiell gestiegen: von einer Handvoll auf zehntausend und mehr gleichzeitige Nutzer. Das Krankenhauspersonal arbeitet unermüdlich an vorderster Front und von zu Hause aus, um uns durch diese Pandemie zu helfen. Es leidet unter langen Arbeitszeiten, fehlenden Ressourcen und in vielen Fällen unter der Trennung von den eigenen Familien.
Sie sollten nicht auch noch unter schlechter Leistung oder fehlendem Zugriff auf wichtige Anwendungen leiden müssen.
Eine Möglichkeit, die Kapazität zu erhöhen und die Leistung für Remote-Benutzer zu verbessern, besteht darin, Ihre Remotezugriffskonfiguration an die heutige Zusammensetzung des Anwendungsdatenverkehrs anzupassen. Der Internetdatenverkehr besteht heute größtenteils aus Videos, wobei sowohl Live- als auch On-Demand-Inhalte einen erheblichen Anteil ausmachen. Während dieser Pandemie nimmt die Nutzung der Telemedizin – also der Einsatz von Live-Videos durch medizinisches Personal, um Gesundheitsfragen mit der Bevölkerung zu besprechen – zu und damit auch der Live-Video-Datenverkehr.
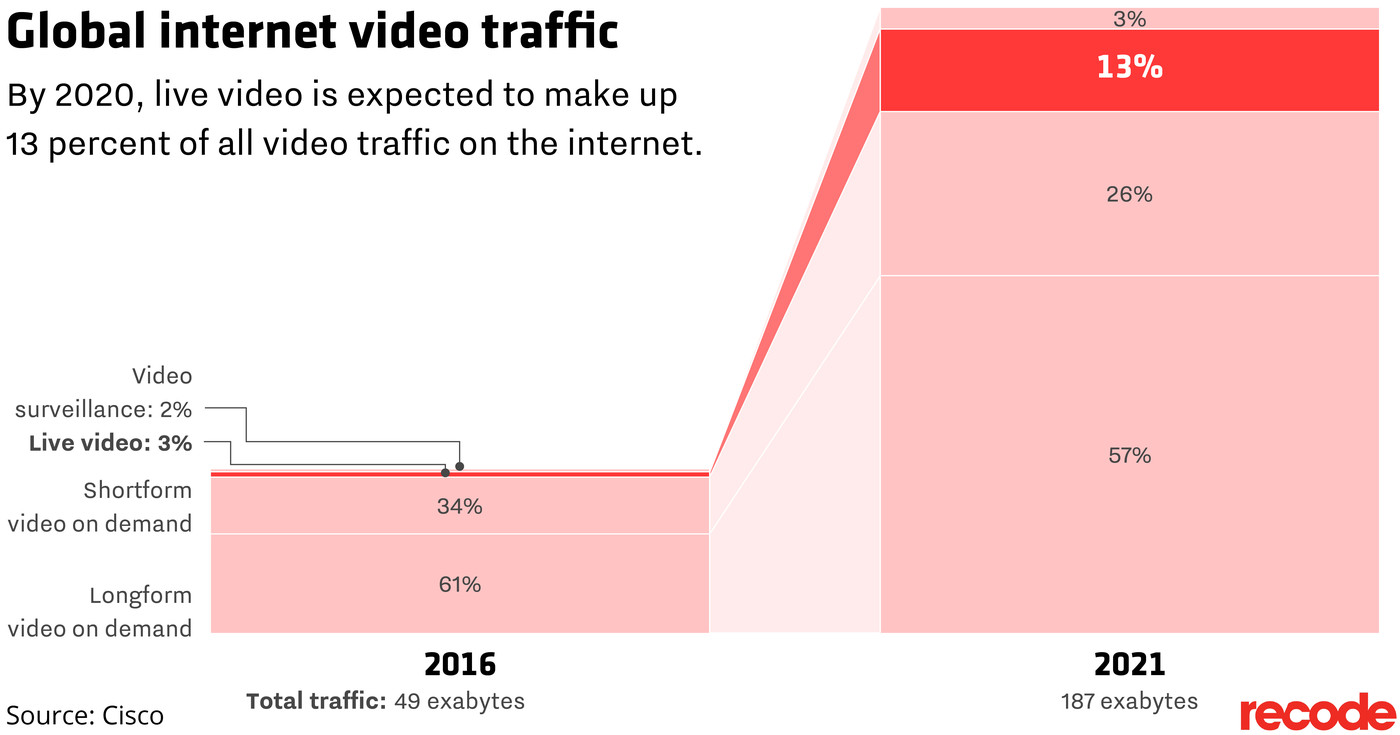
Auch unsere Abhängigkeit von SaaS-Anwendungen beeinträchtigt die Kapazität und Leistung des Fernzugriffs. Heute entfallen zweiundzwanzig Prozent (22 %) des Anwendungsportfolios des Unternehmens auf SaaS-Anwendungen wie Office 365, Teams, Salesforce und G-Suite.
Die heutige Dominanz von Video- und SaaS-Datenverkehr ist mit ein Grund dafür, dass Fernzugriffsdienste überlastet sind.
Wie Remote-Zugriff den Datenpfad verändert
Bei einer herkömmlichen Remotezugriffskonfiguration wird der gesamte Datenverkehr über den Remotezugriffsdienst geleitet. Der. Gesamte. Datenverkehr. Bei SaaS bedeutet dies, dass der für ein Cloud-Ziel bestimmte Anwendungsdatenverkehr über den Remotezugriffsdienst geleitet wird.
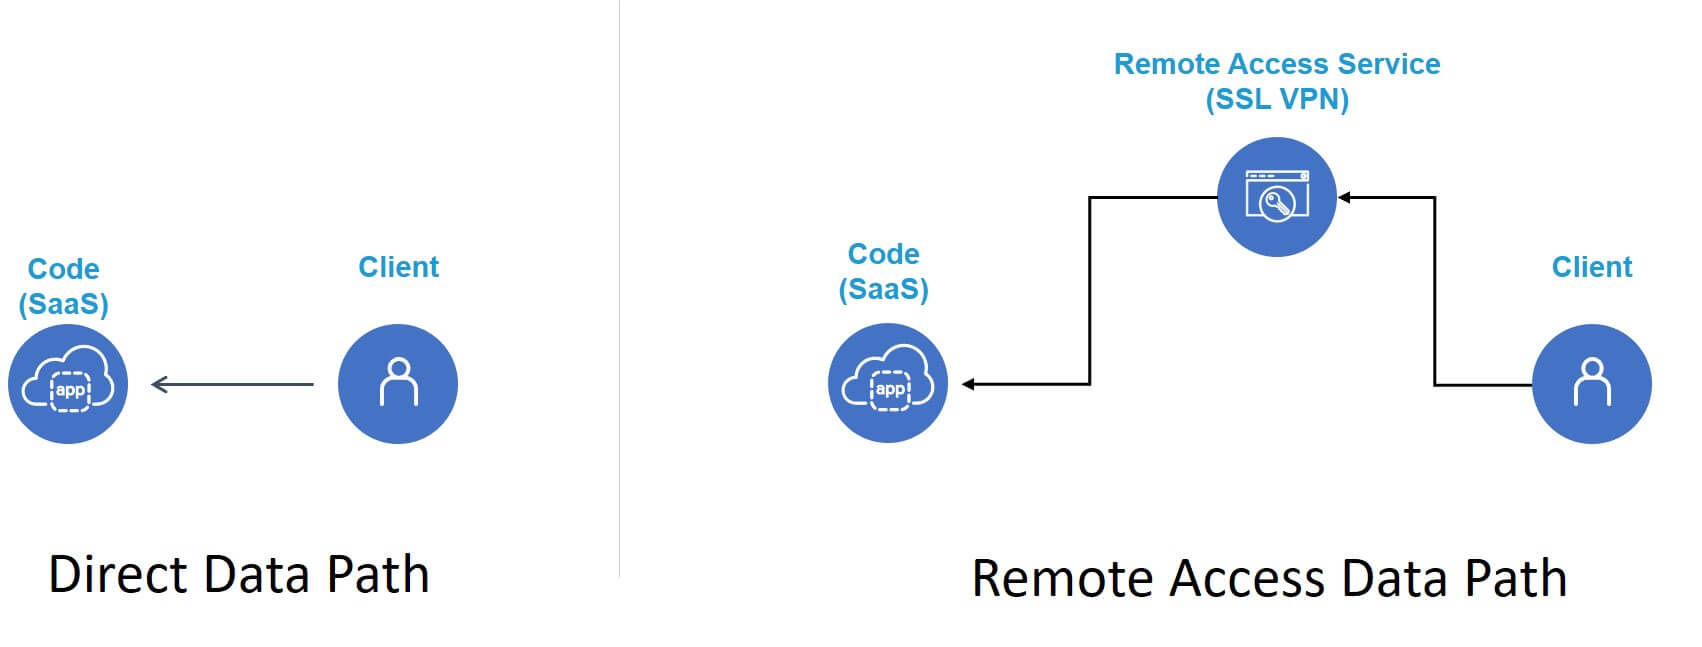
Dies mag zunächst unproblematisch erscheinen. Bedenken Sie jedoch, dass sich der Fernzugriffsdienst möglicherweise in Seattle befindet, während die SaaS-Anwendung, auf die Sie zugreifen, in Virginia gehostet wird und Sie sich in Minneapolis befinden. Der Datenverkehr muss das Land also nicht nur einmal, sondern gleich zweimal durchqueren. Dies belastet den Fernzugriffsdienst unnötig und führt dazu, dass Benutzer mehr Zeit damit verbringen, auf die Reaktion der Anwendung zu warten, als tatsächlich zu arbeiten. Wir bezeichnen dieses Datenverkehrsmuster als „Backhauling“, da der gesamte Datenverkehr zunächst in die Unternehmenszentrale zurückgeleitet wird, bevor er sein eigentliches Ziel erreicht.
Dies gilt auch für Echtzeitvideo, das heute größtenteils über SaaS-Angebote bereitgestellt wird. Der gesamte Datenverkehr wird über den Fernzugriffsdienst geleitet, was zu Rucklern, Unterbrechungen und unverständlichen Gesprächen führen kann. Dasselbe gilt auch für Videostreaming. Viele Fernzugriffsclients leiten den gesamten Datenverkehr vom Client über den zugehörigen Fernzugriffsdienst. Für viele Menschen gibt es derzeit keinen Unterschied zwischen Laptops für die „Arbeit“ und für „zu Hause“. Ängste und Stress mit einem kurzen Video oder einer Folge der Lieblingskomödie auf Netflix oder Hulu abzubauen, kann eine notwendige und hilfreiche Ablenkung sein. Auch dieser Datenverkehr kann über den Fernzugriffsdienst laufen und sowohl den Dienst als auch den Zuschauer unnötig belasten.
Erschwerend kommt hinzu, dass der Webdatenverkehr heute häufig über SSL oder TLS verschlüsselt wird. Bei unseren Kunden aus den Bereichen Service Provider und Unternehmen sind etwa 50 % des Datenverkehrs verschlüsselt, während ein erheblicher Teil des unverschlüsselten Datenverkehrs aus Videodaten besteht. Weder verschlüsselter Datenverkehr noch Videodaten profitieren von den Komprimierungsfunktionen, die von den meisten Fernzugriffsdiensten angeboten und dort aktiviert werden. Die Vorteile der Komprimierung werden durch den Einsatz von Verschlüsselung weitgehend zunichtegemacht, da der Verschlüsselungsprozess die sich wiederholenden Zeichenfolgen beseitigt, auf die sich die meisten Algorithmen zur Reduzierung des Datenvolumens stützen. Beim Versuch, solchen Datenverkehr zu komprimieren, laufen Fernzugriffsdienste daher praktisch ins Leere und verschwenden Rechenleistung und Zeit.
Sie können verschiedene Konfigurationsänderungen vornehmen, um die Auslastung Ihres Fernzugriffsdienstes zu reduzieren und die Benutzererfahrung beim Fernzugriff zu verbessern.
Backhauling für nicht unternehmensbezogenen Datenverkehr vermeiden
Der Hauptzweck von Fernzugriffsdiensten besteht darin, den Zugriff auf und die Datenübertragung zu und von Anwendungen zu schützen, die im Unternehmensnetzwerk gehostet werden. Schließlich soll nicht jeder auf interne Anwendungen und Netzwerke zugreifen können. SaaS und Videokonferenzen – oder auch Videostreaming – befinden sich nicht im Unternehmensnetzwerk. In einer Situation wie dieser können Sie daher den Fernzugriff entlasten, indem Sie diesen Datenverkehr nicht darüber abwickeln.
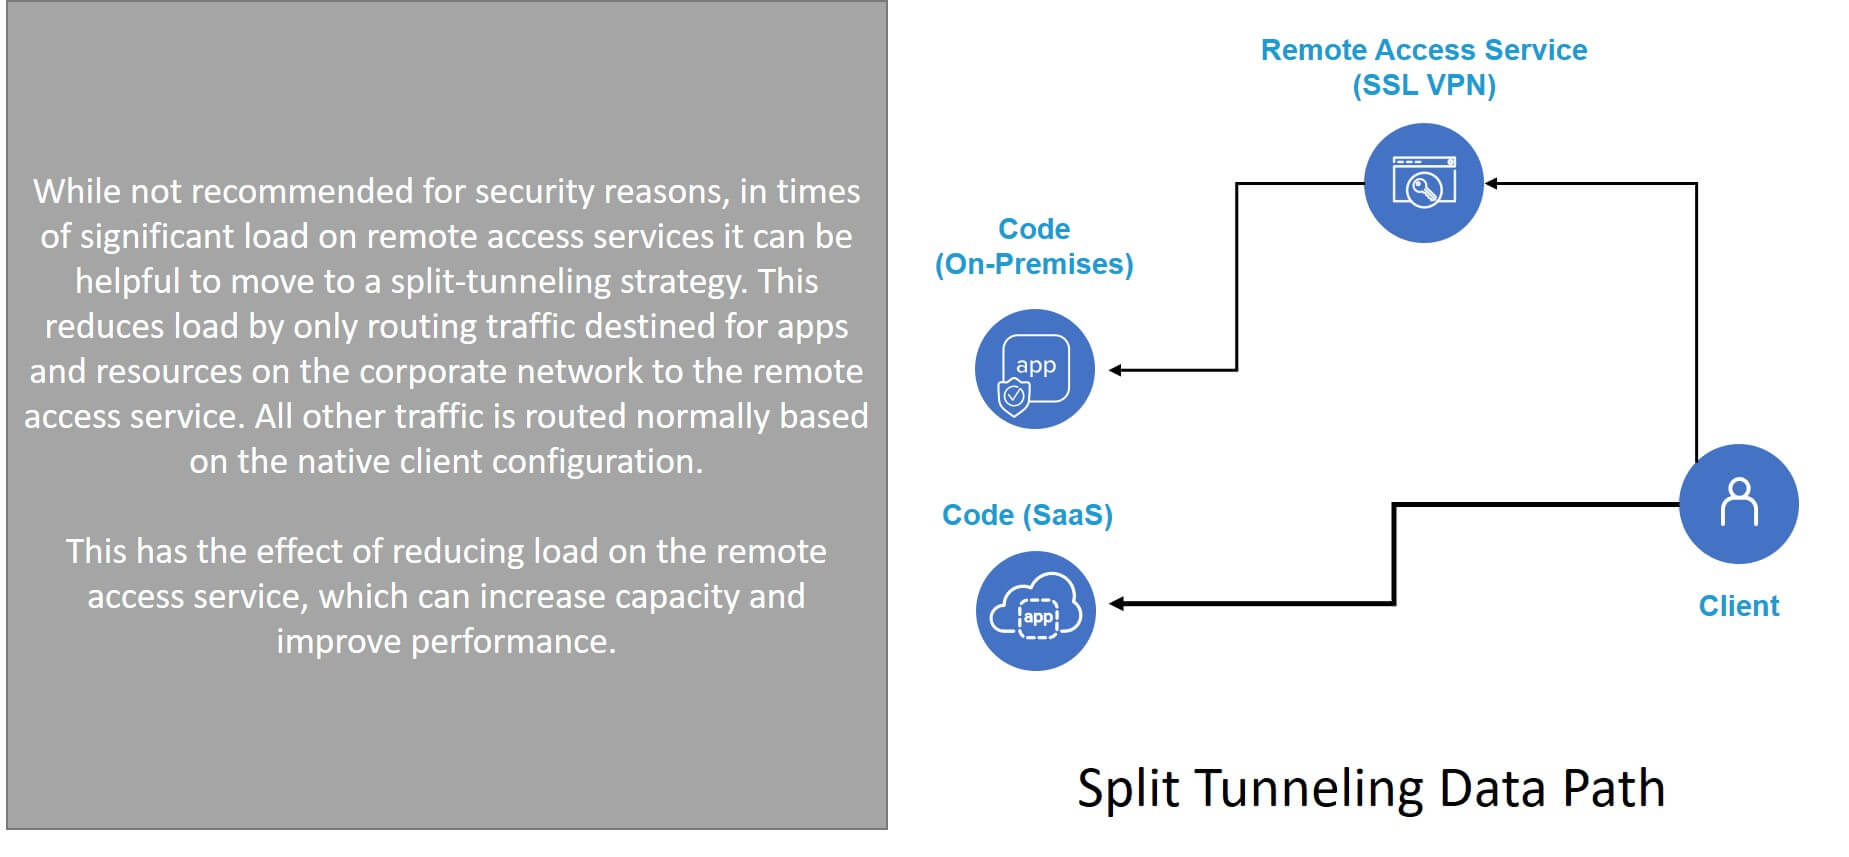
Dazu können Sie eine Konfigurationsoption namens „Split-Tunneling“ verwenden. Damit können Sie festlegen, dass für yourcompany.com bestimmter Datenverkehr über den Fernzugriffsdienst geleitet wird, während anderer Datenverkehr normal verarbeitet wird. Das heißt, er wird nicht über den Fernzugriffsdienst zurückgeleitet. Obwohl wir diese Option aus Sicherheitsgründen normalerweise nicht empfehlen, ist sie derzeit besonders hilfreich, um die Leistung von SaaS- und Echtzeit-Videoanwendungen zu verbessern, wenn viele Ihrer Mitarbeiter im Homeoffice arbeiten und Ihr Fernzugriffsdienst überlastet ist.
- Wenn Sie F5 BIG-IP APM verwenden, finden Sie eine ausführliche Anleitung zur Aktivierung und Konfiguration von Split-Tunneling in diesem Wissensdatenbankartikel (K55104964).
Komprimierung deaktivieren
Als Zweites können Sie die Komprimierungsoptionen in Ihrem Fernzugriffsdienst deaktivieren. Dadurch werden keine Rechenzyklen und Ressourcen mehr verschwendet, und die Auslastung des Fernzugriffsdienstes sinkt. Dies wiederum verbessert die Gesamtleistung und erhöht die Kapazität, um mehr Beschäftigte im Homeoffice zu unterstützen.
- Wenn Sie F5 BIG-IP APM verwenden, finden Sie eine ausführliche Anleitung zum Deaktivieren der Komprimierung in diesem Wissensdatenbankartikel (K19681382).
Beachten Sie außerdem: Wenn bei einer internen App Probleme auftreten, sollten Sie prüfen lassen, ob auch dort die Komprimierung aktiviert ist. Wenn die App sicher ist (HTTPS) (und das sollte sie sein) und die Komprimierung aktiviert ist, können Sie versuchen, sie zu deaktivieren. Wenn Ihre Apps auf NGINX ausgeführt werden, finden Sie hier weitere Informationen zur Verwaltung der Komprimierung.
Weitere Lösungsansätze
Eine weitere Möglichkeit besteht darin, die Nutzer dazu anzuregen, die Auflösung ihrer Videostreams von 1080p auf einen niedrigeren Wert (z. B. 480p) zu reduzieren. Bei großen Videokonferenzen kann dies die Leistung deutlich verbessern und dazu beitragen, eine hohe Sprachqualität aufrechtzuerhalten. Zwar kann eine niedrigere Auflösung die Bildqualität beeinträchtigen, doch die dadurch gewonnene Stabilität und flüssigere Übertragung sind es häufig wert. Dies sollten alle in Betracht ziehen, die zu Hause mit Videoproblemen zu kämpfen haben – insbesondere, wenn alle Haushaltsmitglieder gleichzeitig streamen, spielen und arbeiten möchten.
Wenn Sie F5 BIG-IP APM verwenden und weiterhin Probleme damit haben, dass die Auslastung die Leistung oder Verfügbarkeit beeinträchtigt, stehen Ihnen weitere Optionen zur Verfügung. Dazu gehören die Nutzung der Hardwarebeschleunigung für TLS-Chiffren, die Überprüfung Ihrer Lease-Pools und von SNAT, die Optimierung und Reduzierung von ACLs sowie die Aktivierung von Traffic-Shaping.
- Eine umfassende Liste mit Optionen zur Optimierung von BIG-IP APM finden Sie in diesem Knowledgebase-Artikel (K46161759).
- Wenn Sie sich lieber eingehender mit der Bereitstellung, Konfiguration und Optimierung von BIG-IP APM befassen möchten, ist dieses Video hilfreich.
- Und ich würde etwas Wichtiges auslassen, wenn ich nicht auf die Unterstützung durch Experten – sowohl von F5 als auch von Kundenseite – auf DevCentral. hinweisen würde. Die Community steht rund um die Uhr mit Rat und Tat zur Seite, und das völlig kostenlos.
- Abschließend finden Sie hier eine zusammengestellte Liste möglicher Situationen, die bei BIG-IP APM auftreten können während des COVID-19-Ausbruchs, damit Sie schnell die richtige Lösung finden.
Nicht alle Herausforderungen der aktuellen Situation betreffen den Fernzugriff. Wir stellen auch Ressourcen zur Bewältigung anderer Herausforderungen im Bereich der Geschäftskontinuität bereit.
Zögern Sie nicht, sich an unser Vertriebs- oder Supportteam zu wenden, wenn Sie Schwierigkeiten mit Ihrer Fernzugriffslösung haben. Wir setzen alles daran, unseren Kunden und Gemeinschaften dabei zu helfen, diese beispiellose Zeit gemeinsam zu überstehen, und stehen Ihnen gerne zur Seite.
Bleiben Sie vor allem gesund.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.