Integration war schon immer ein Reizwort, das bei all jenen, die sich mit ihrer Umsetzung in entsprechenden Projekten abmühen, Zähneknirschen und Wehklagen hervorruft. Tatsächlich bezeichneten 59 % der IT-Entscheidungsträger „Integration als die Achillesferse ihres Unternehmens“. (The Connected Business Integration 2018 Report)
Oberflächlich betrachtet beginnt Integration mit einer einfachen Frage: Wie können wir Daten anwendungsübergreifend gemeinsam nutzen? Denn keine Anwendung – nicht einmal ein Monolith – ist eine Insel. Mir ist noch keine Anwendung begegnet, die nicht mindestens einen Datensatz mit einer anderen Anwendung geteilt hätte.
Wir (also die Branche) haben mehrere Epochen der Integration durchlaufen. Von Hub-and-Spoke-Modellen über den Enterprise Service Bus bis hin zu Nachrichtenwarteschlangen war Integration stets ein wesentlicher Bestandteil der Anwendungsstrategie eines Unternehmens.
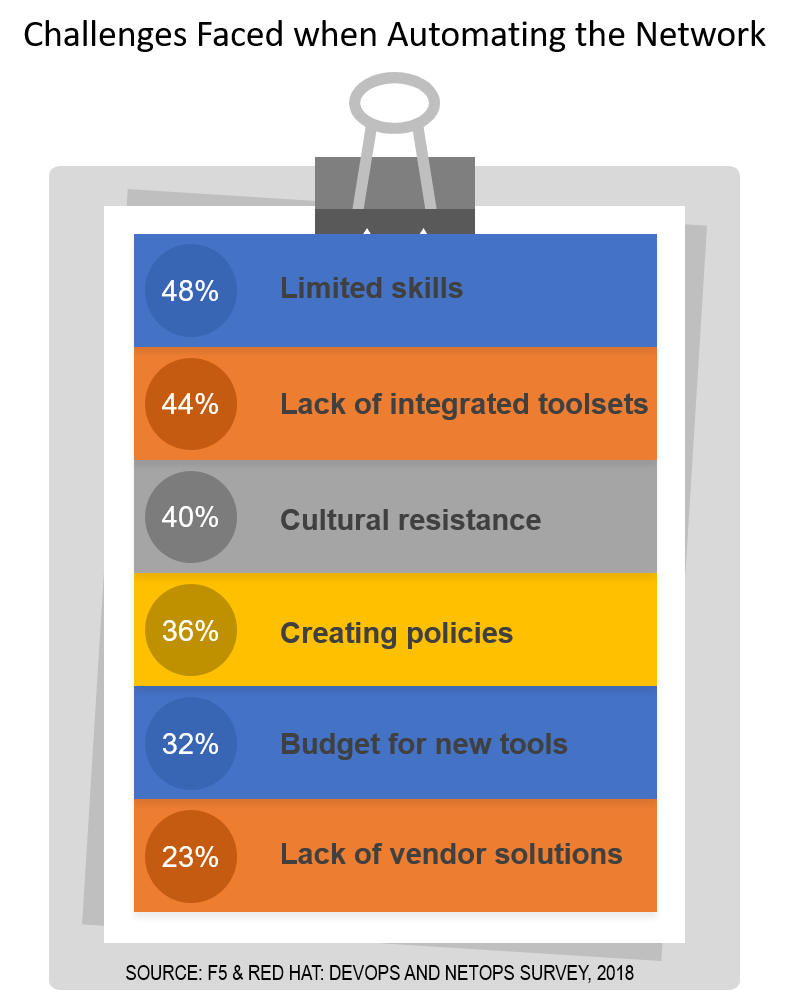
Wir nennen es nicht mehr Enterprise Application Integration (EAI) – vor allem, weil das meiner Meinung nach die Jüngeren abschreckt und uns alte Hasen zur Weißglut treibt –, aber wir verwenden nach wie vor den Begriff „Integration“. Und wir verwenden ihn zunehmend auch außerhalb der Anwendungsentwicklung. Schließlich steht CI für Continuous Integration. Auch im Bereich der Bereitstellung (Produktion) spielt Integration für uns eine wichtige Rolle. Und wir erleben genauso viel Frustration wie unsere Kollegen aus der Anwendungsentwicklung – etwa bei denjenigen, die angesichts der Aufgabe, das Netzwerk zu automatisieren, über fehlende integrierte Tools klagen.
Der IT-Betrieb braucht Integration. Ohne sie können wir Prozesse nicht automatisieren (und genau darum geht es bei der Orchestrierung), da Prozesse zwangsläufig mehrere Systeme, Dienste und Geräte umfassen, die jeweils wahrscheinlich über eine eigene Betriebsdomäne und eigene Tools verfügen. Ohne Integration lässt sich keine Pipeline aufbauen, und ohne Pipeline wird der IT-Betrieb von der wachsenden Anforderung nach häufigen bedarfsgesteuerten Bereitstellungen überfordert sein.
Hier können Infrastructure as Code und Repositorys Abhilfe schaffen. Repositorys sind mehr als nur ein Ort, an dem Sie nahezu jede Art von Artefakt speichern können – von Konfigurationsdateien über Python-Programme bis hin zu Skripten und Vorlagen. Sie können aktiv an Ihrer (integrierten) Bereitstellungspipeline mitwirken.
Repositorys sind mehr als nur Aufbewahrungstruhen
Repositories sind nicht nur ein Ort zum Speichern von Artefakten. Natürlich ist das ihr Hauptzweck, aber sie haben sich zu weit mehr als bloßen Ablageorten entwickelt. Heute können Repositories wie GitLab und GitHub eine zentrale Komponente automatisierter Pipelines sein. Mithilfe von Triggern und Ereignissen dienen Repositories nicht nur als Speicherort für Artefakte, sondern auch als Werkzeuge innerhalb einer größeren Toolchain. Ein Commit startet einen Job, der nach seinem Abschluss einen Webhook aufruft, welcher den nächsten Schritt in der Pipeline auslöst.
Was ist ein Webhook?
Ein Webhook, manchmal auch als „Reverse API“ bezeichnet, ermöglicht es einer Anwendung – beispielsweise einem Repository –, Daten in Echtzeit über eine URL/API an eine andere Anwendung zu senden. Wird beispielsweise eine neue Konfiguration für Ihren Load Balancer eingecheckt, löst das Repository einen Webhook aus, der wiederum die Konfiguration oder deren URI an eine Anwendung (oder direkt an den Load Balancer) sendet, die anschließend die neue Konfiguration lädt.
Im Grunde nutzen wir Repositorys ganz ähnlich wie früher einen Enterprise Service Bus, um Daten auszutauschen und Aktionen in verschiedenen Anwendungen und Diensten anzustoßen, damit ein „Prozess“ abgeschlossen werden kann. Im geschäftlichen Umfeld könnte dieser Prozess beispielsweise die Abwicklung eines Kundenauftrags umfassen und das Kundeninformationssystem (CIS), ein Auftragsabwicklungssystem, die Rechnungsstellung sowie Teile der Lieferkette einbeziehen.
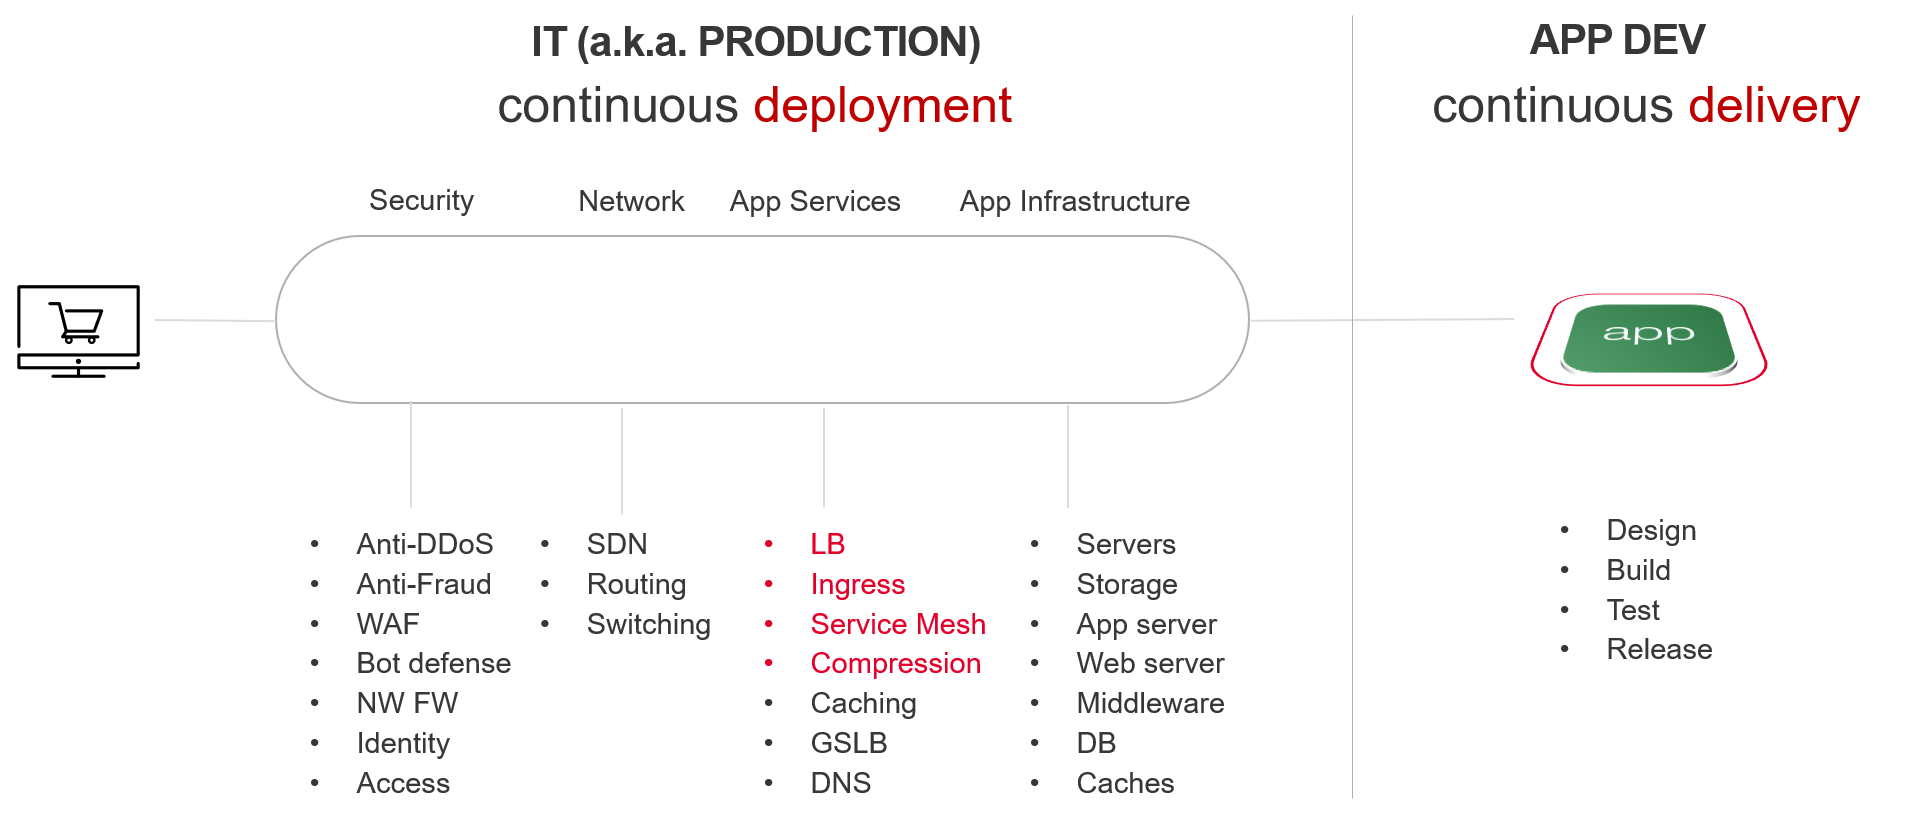
Im IT-Betrieb erstreckt sich dieser Prozess über Infrastruktur-, Netzwerk- und Sicherheitsdienste, die an der Bereitstellung einer Anwendung oder Richtlinie beteiligt sind.
Noch erfreulicher für diejenigen, die „Fachkenntnisse“ als ihre größte Herausforderung nannten: Repositorys lassen sich fast vollständig über die Befehlszeile steuern. Und zwar mit denselben Kenntnissen, über die die meisten NetOps bereits verfügen. Ein wenig Bash und PERL*, eine API über curl – et voilà!
Damit ist jedoch noch nicht der tiefergehende Integrationsbedarf auf Geräteebene gelöst, der sich in der Frustration über fehlende Herstellerlösungen widerspiegelt. Denn letztlich müssen die im Repository gespeicherte und durch einen Webhook ausgelöste Konfiguration beziehungsweise die entsprechenden Konfigurationsänderungen noch in eine für das Gerät verständliche Sprache übersetzt werden.
Und genau hier kommen Standardisierung und Lösungen ins Spiel.
Standardisierung reduziert den Aufwand für die betriebliche Integration
Automatisierung ist ein Thema, auf das sich viele von uns bei F5 derzeit konzentrieren. Eine der von uns entwickelten Lösungen ist unsere F5 Automation Toolchain. Sie umfasst die F5 Application Services 3 Extension (AS3), F5 Declarative Onboarding (DO), F5 Telemetry Streaming und das F5 API Services Gateway. In Verbindung mit einem Repository können diese Komponenten Unternehmen dabei unterstützen, die erforderliche Pipeline für die Bereitstellung der Anwendungsdienste aufzubauen, die eine Anwendung (und das Unternehmen) benötigt, damit Apps schnell, sicher und verfügbar bleiben.
Aber Lori, denkst du jetzt vielleicht, das hilft mir nicht bei all den anderen Geräten und Diensten, die ich automatisieren und integrieren muss.
Das stimmt. Dies ist eine der Möglichkeiten, wie die Standardisierung auf eine gemeinsame Plattform für Anwendungsdienste helfen kann. Da die Plattform (BIG-IP) für ein breites Spektrum an Anwendungsdiensten dieselbe ist, können Sie mithilfe der Automatisierungs-Toolchain unter anderem eine WAF, einen Load Balancer, eine Zugriffskontrolle sowie einen DDoS-Schutz bereitstellen. Die Standardisierung auf möglichst wenige Plattformen schafft einen Mehrwert, da sie den Integrationsaufwand in allen Betriebsbereichen – Netzwerk, Infrastruktur und Sicherheit – reduziert.
Dies gilt sowohl innerhalb des Rechenzentrums als auch in einem Multi-Cloud-Szenario. Die Standardisierung auf eine einzige Plattform für Anwendungsdienste und Cloud-Umgebungen ermöglicht eine schnellere Wertschöpfung bei der Bereitstellung von Anwendungen an jedem beliebigen Ort.
Die F5 Automation Toolchain (die übrigens völlig kostenlos verfügbar ist) finden Sie an verschiedenen Stellen:
Denken Sie also daran: Repositorys sind nicht nur ein Ort, an dem Dinge gespeichert werden. Sie sind ein wertvolles Werkzeug in Ihrem Automatisierungsbaukasten, das Sie einsetzen können, um all die unterschiedlichen Komponenten Ihrer Pipeline zu automatisieren. Die Standardisierung auf ein Repository in Verbindung mit einer Plattform für Anwendungsdienste kann wesentlich dazu beitragen, den betrieblichen Aufwand zu reduzieren, den dieses Reizwort verursacht: Integration.
*Verstehen Sie „PERL“ als Python oder eine andere tatsächlich brauchbare Skriptsprache. PERL ist nur die einzige, die sich auf „curl“ reimt, und mir ist noch kein guter Reim auf „wget“ eingefallen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...