Sicherheit stand bei F5 Distributed Cloud Services schon immer an erster Stelle. Kunden setzen Distributed Cloud Services ein, um Anwendungen, APIs und Benutzer in zunehmend komplexen Umgebungen zu schützen.
Mit dem neuesten Upgrade stellen wir einige unserer bislang wirkungsvollsten Sicherheitsverbesserungen bereit und investieren zugleich in etwas ebenso Wichtiges, das oft weniger sichtbar ist: betriebliche Optimierungen, die Teams dabei unterstützen, die Plattform im täglichen Einsatz zu betreiben, zu verwalten und ihr zu vertrauen.
Sicherheit steht beim jüngsten Upgrade im Mittelpunkt
Unser jüngstes Upgrade setzt weiterhin neue Maßstäbe beim Schutz von Anwendungen und APIs und hilft Teams, auf sich wandelnde Bedrohungen zu reagieren, ohne die betriebliche Komplexität zu erhöhen.
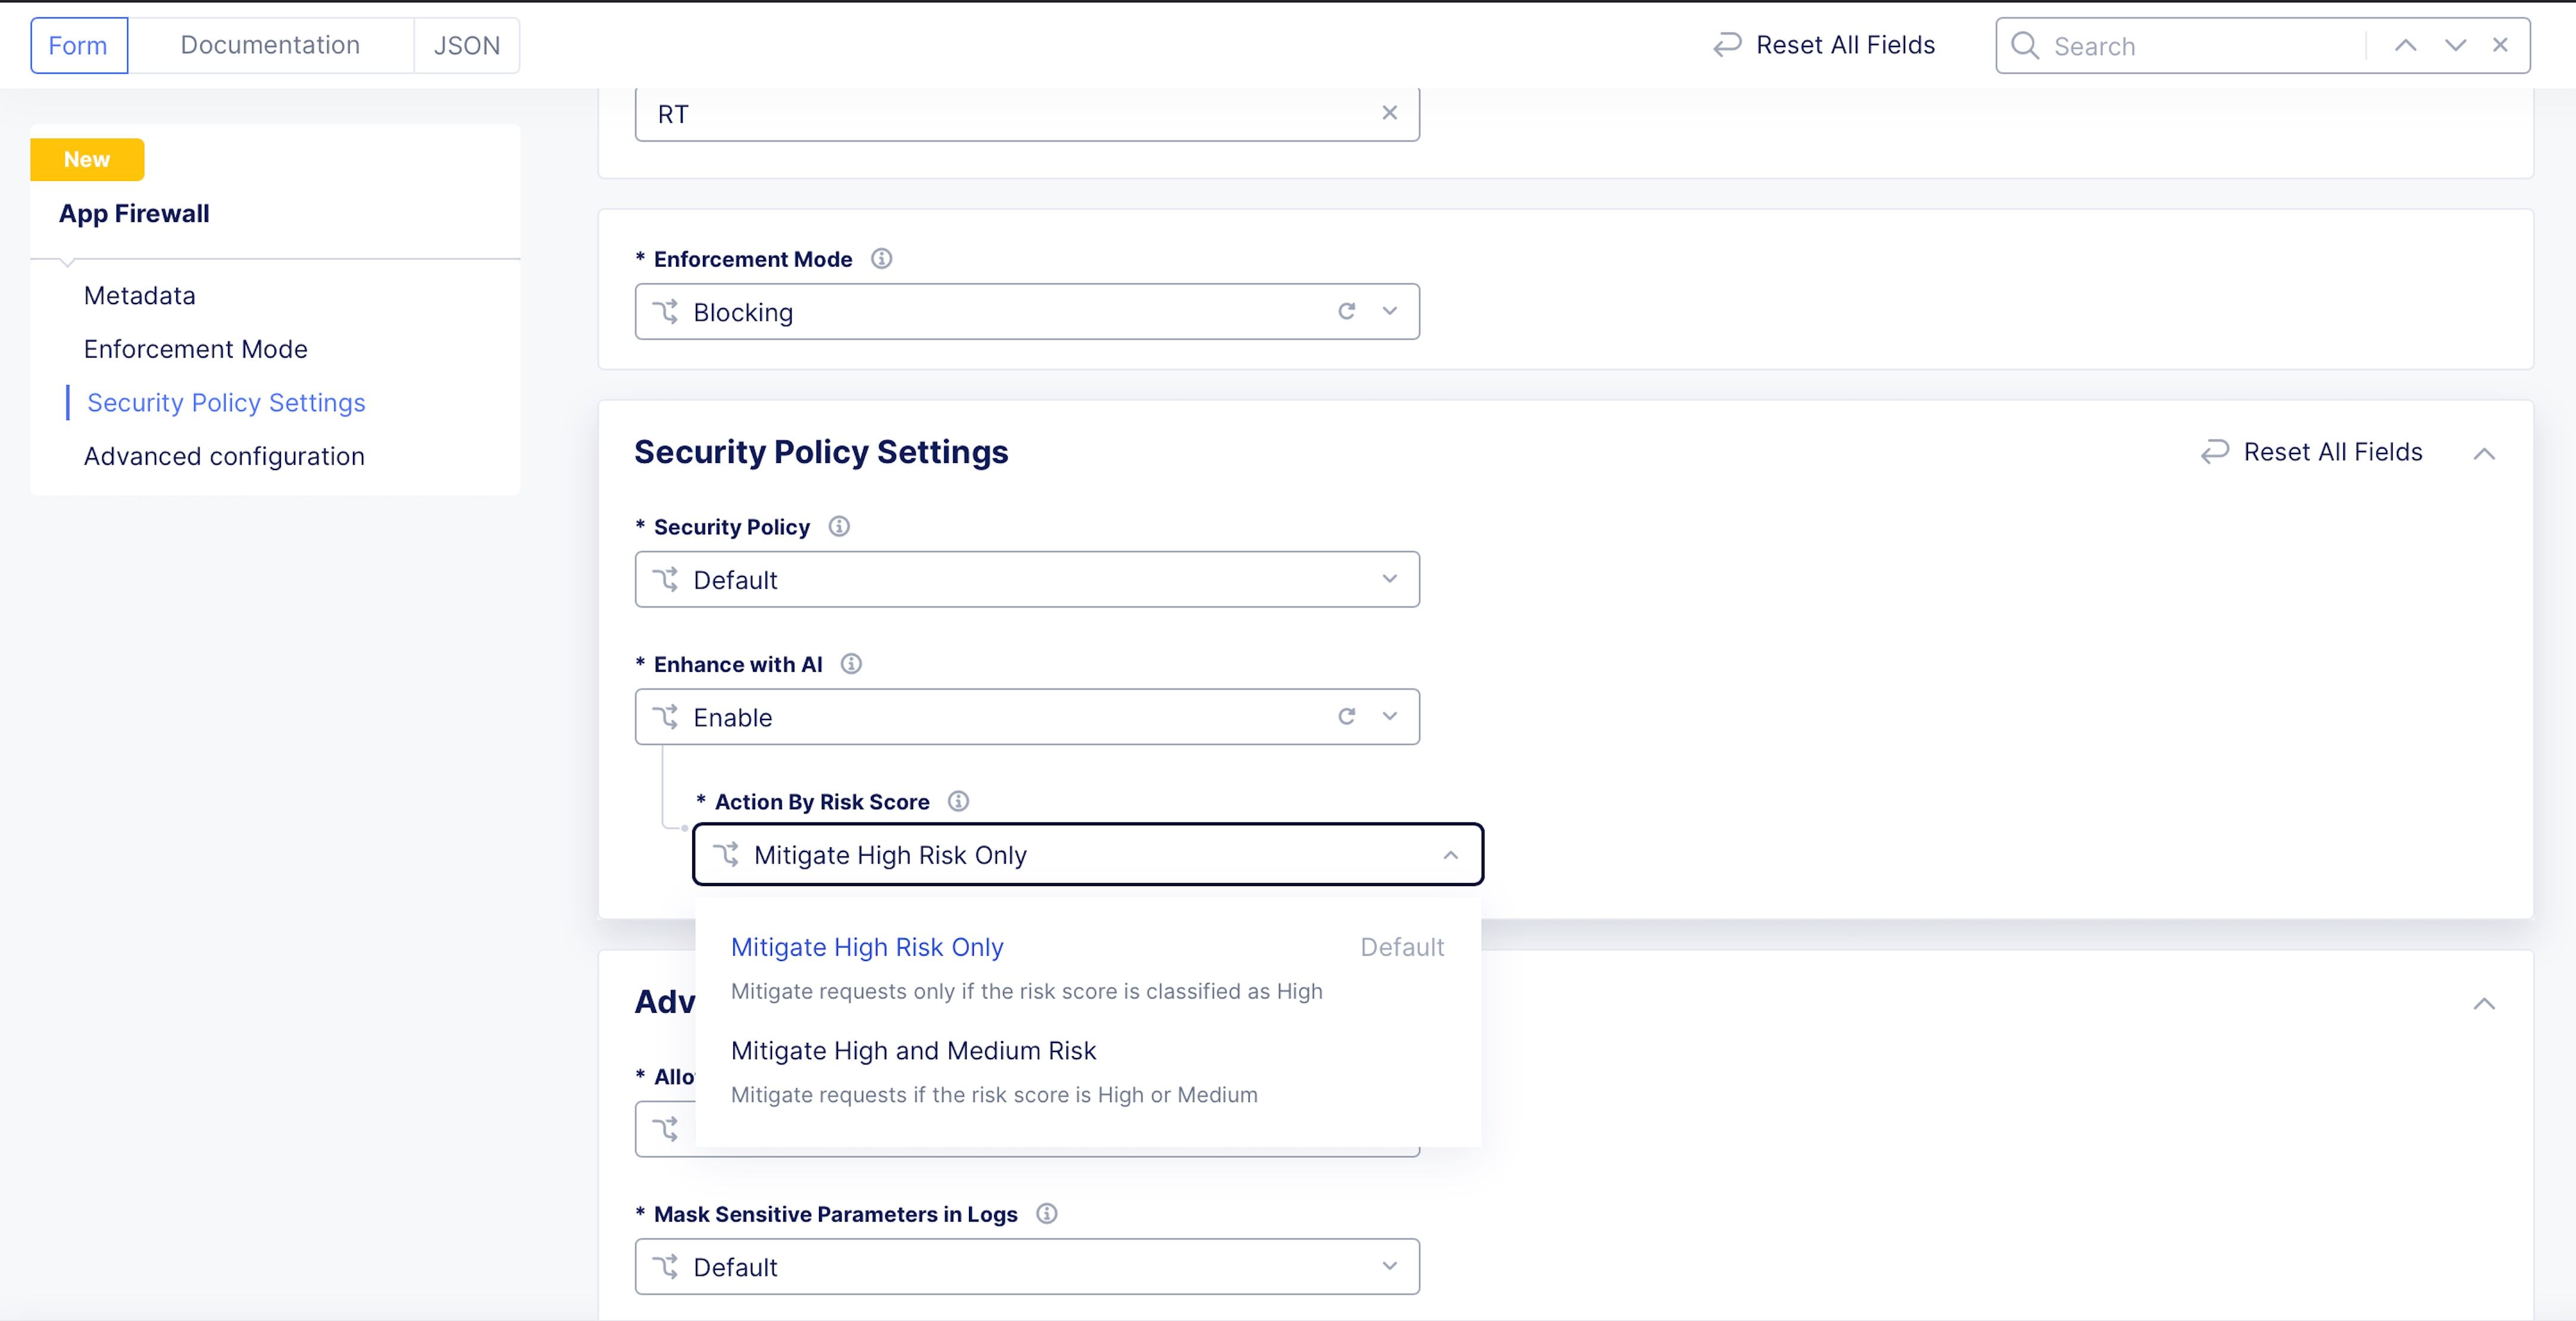
Die KI-gestützte WAF-Risikobewertung ist jetzt allgemein verfügbar. Sie bietet eine KI-basierte Risikoklassifizierung, die mehrere Signale miteinander korreliert, um Datenverkehr als hohes, mittleres oder niedriges Risiko einzustufen. Durch die Kombination von Signaturen, maschinellem Lernen und Verhaltensindikatoren können Teams sicherer von der Überwachung zur Durchsetzung übergehen und gleichzeitig den manuellen Abstimmungsaufwand minimieren, der die Einführung von WAFs bislang verlangsamt hat.
F5 Distributed Cloud Bot Defense für mobile Apps lässt sich einfacher bereitstellen und direkt über die Konsole verwalten. Dank des Self-Service-Onboardings für mobile SDKs und der konsolenbasierten Richtlinienverwaltung können Teams mobile Anwendungen über den gesamten Bereitstellungslebenszyklus hinweg mit deutlich weniger Aufwand schützen.
Auch die API-Sicherheit entwickelt sich kontinuierlich weiter und bietet eine umfassendere Erkennung sowie tiefere Einblicke in verschiedene Umgebungen:
- Verbesserungen bei der Skalierbarkeit der API-Erkennung für F5 BIG‑IP-Umgebungen
- Verifizierte F5 NGINX Ingress Controller-Integration für Kubernetes
- Zuordnung von Schwachstellen gemäß den OWASP API Top 10
- Stärkerer Identitätskontext durch erweiterte Auflösung von JSON Web Tokens (JWT)
Zusammen ermöglichen diese eine einheitlichere, auf Standards basierende Sicht auf APIs in BIG‑IP, NGINX und Kubernetes.
Betriebliche Verbesserungen, die Sicherheit nachhaltig verankern
Sicherheitsinnovationen schaffen nur dann langfristigen Mehrwert, wenn Teams die Plattform souverän betreiben können – eine wesentliche Grundlage der F5 Application Delivery and Security Platform (ADSP). Das jüngste Upgrade der Distributed Cloud Services umfasst eine Reihe betrieblicher Verbesserungen, die Transparenz, Kontrolle und Vertrauen in den täglichen Arbeitsabläufen erhöhen sollen.
Administratoren können jetzt Zeitüberschreitungen für Konsolensitzungen konfigurieren, um diese besser an die Sicherheits- und Compliance-Anforderungen des Unternehmens anzupassen. Die Unterstützung sowohl inaktivitätsbedingter als auch absoluter Sitzungszeitüberschreitungen sowie flexibel konfigurierbarer Standardwerte gibt Teams mehr Kontrolle darüber, wie lange administrative Sitzungen aktiv bleiben. Gleichzeitig wird in regulierten und sicherheitssensiblen Umgebungen ein ausgewogenes Verhältnis zwischen Benutzerfreundlichkeit und Governance gewährleistet.
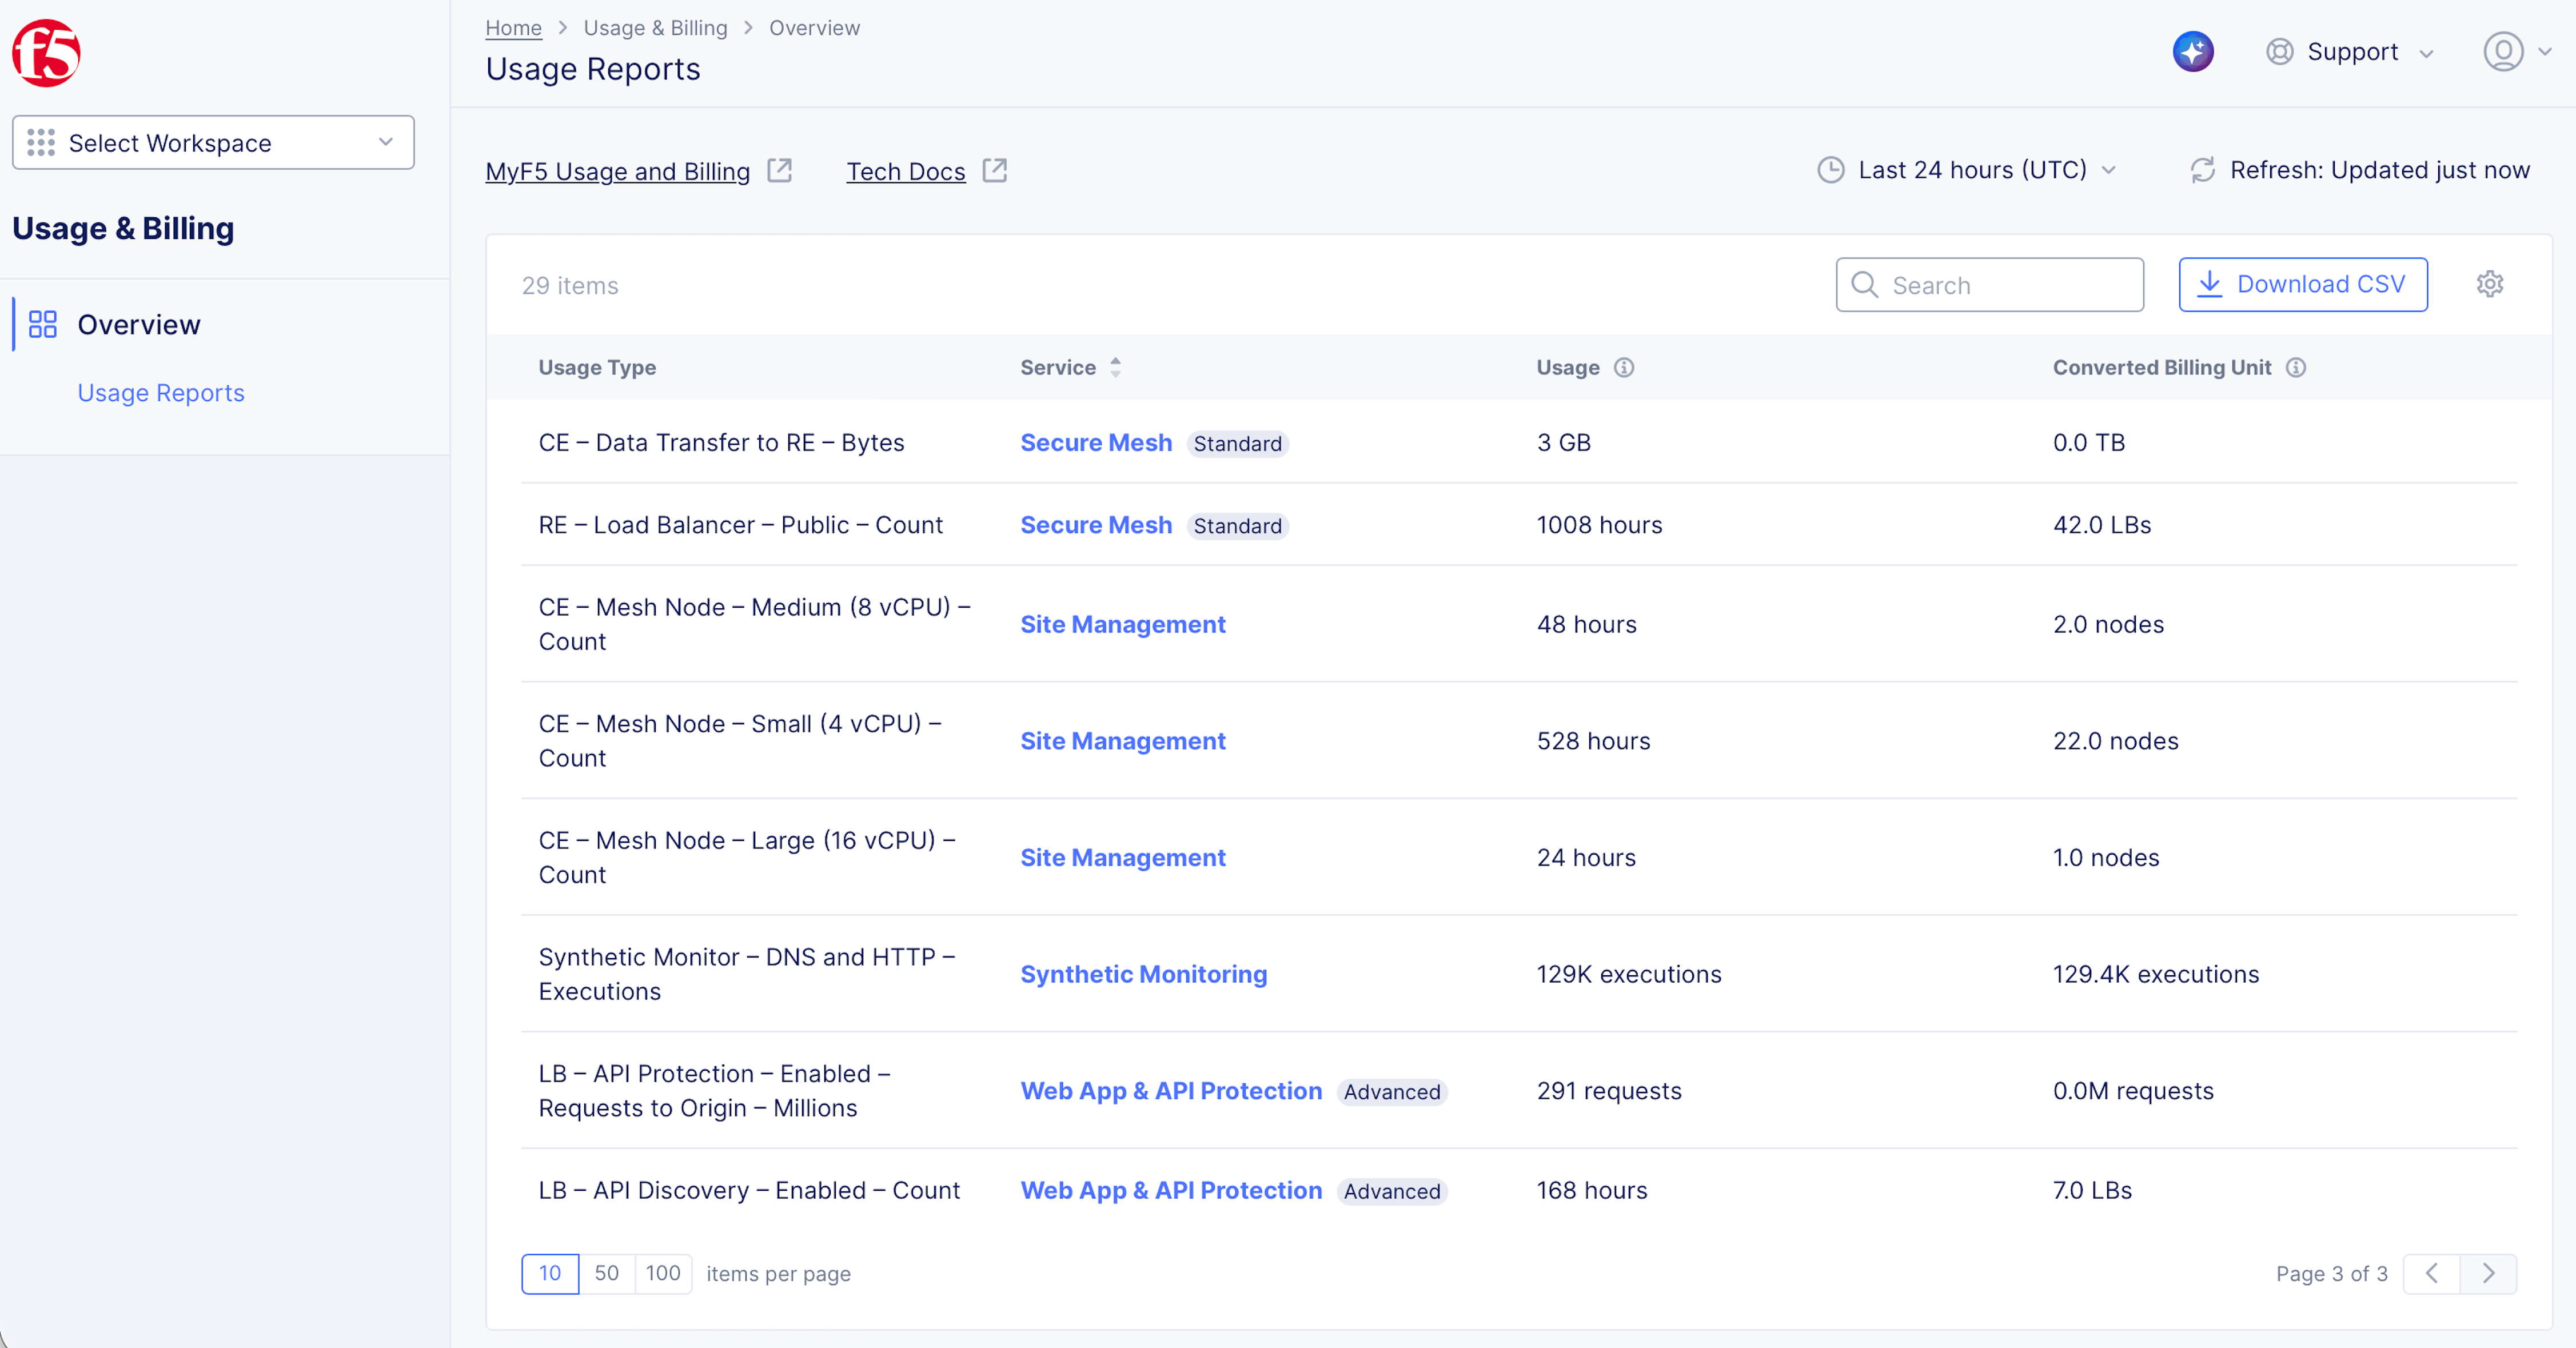
Auch die Nutzungs- und Abrechnungsfunktionen wurden verbessert und bieten nun detailliertere, stündlich aktualisierte Berichte, anpassbare Datumsbereiche und einen CSV-Export. Diese Neuerungen erleichtern es Teams, Verbrauchsmuster nachzuvollziehen, Nutzungsdaten abzugleichen und langfristiges Wachstum zu planen.
Die Benutzerfreundlichkeit des Global Log Receiver (GLR) wurde durch klare Statusanzeigen verbessert, die direkt in der Benutzeroberfläche angezeigt werden. Teams können auf einen Blick erkennen, ob das Log-Streaming funktioniert. Anhand von Statuswerten wie „Verfügbar“, „Nicht verfügbar“ oder „Unbekannt“ lässt sich der Zustand des Log-Streamings schnell überprüfen und Probleme können erkannt werden, ohne auf allgemeine Fehlermeldungen angewiesen zu sein.
Das jüngste Upgrade der Distributed Cloud Services erweitert auch die regionalen Protokollierungsfunktionen. Die LMA in den USA unterstützt nun GLR, und in Kanada ist jetzt eine neue LMA-Region mit GLR verfügbar. Diese Erweiterungen unterstützen Kunden bei der Erfüllung ihrer Anforderungen an die Datenresidenz und den regionalen Betrieb und gewährleisten zugleich regionsübergreifend einheitliche Protokollierungs- und Streaming-Funktionen. Dieser Meilenstein unterstreicht die kontinuierlichen Investitionen in die regionale Unterstützung von Kunden, die Anforderungen an Datenresidenz und Datensouveränität erfüllen müssen.
Sicherheit, der Sie vertrauen können, und Abläufe, die Sie zuverlässig steuern können
Das neueste Upgrade der Distributed Cloud Services unterstreicht einen einfachen Grundsatz: Sicherheitsinnovationen und zuverlässige Betriebsabläufe müssen Hand in Hand gehen. Von KI-gestütztem Schutz und vereinfachtem Onboarding über konfigurierbare Governance-Kontrollen, transparentere Telemetriedaten und stabilere Log-Pipelines bis hin zu erweiterter regionaler Unterstützung – dieses Update soll Teams dabei helfen, Sicherheitslösungen bereitzustellen und auch in großem Maßstab erfolgreich zu betreiben.
Wenn Sie sich über alle Neuerungen unseres aktuellen Upgrades für F5 Distributed Cloud Services informieren möchten, lesen Sie die vollständigen Versionshinweise.
Über den Autor
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]