Der Container-Hype hält unvermindert an. Doch für Anwendungen und Architekturen bedeutet das möglicherweise nicht das, was Sie denken.
Nach wie vor besteht die Tendenz, Container mit Microservices gleichzusetzen. Und mit gleichsetzen meine ich, die Begriffe „austauschbar zu verwenden“.
Das ist eine falsche Annahme.
Tatsächlich wird heute ein erheblicher Anteil der Container für die Bereitstellung … bestehender Anwendungen eingesetzt. Wie das Container Journal berichtet, ergab eine IDC-Umfrage, dass weniger als die Hälfte (46 %) der Container für neue Anwendungen verwendet wurde. Auf den übrigen liefen bestehende Anwendungen. (Quelle: IDC-Umfrage zeigt: Container treiben geschäftskritische Anwendungen voran) Die häufig angeführte Erklärung für diese ungewöhnliche Kombination? Modernisierung.
Zahlreiche Studien und Untersuchungen zeigen, dass der Anteil „neuer“ Anwendungen, die cloudnativ entwickelt werden, nach wie vor relativ gering ist – laut einer Studie von Capgemini weniger als jede fünfte. Eine aktuelle Studie von Diamanti ergab, dass 31 % der IT-Führungskräfte Container gezielt zur Modernisierung von Legacy-Anwendungen einsetzen wollten. Das ist nicht überraschend. Wir befinden uns in einer Ära generationsübergreifender IT, in der fünf verschiedene Generationen von Anwendungsarchitekturen unterstützt werden.
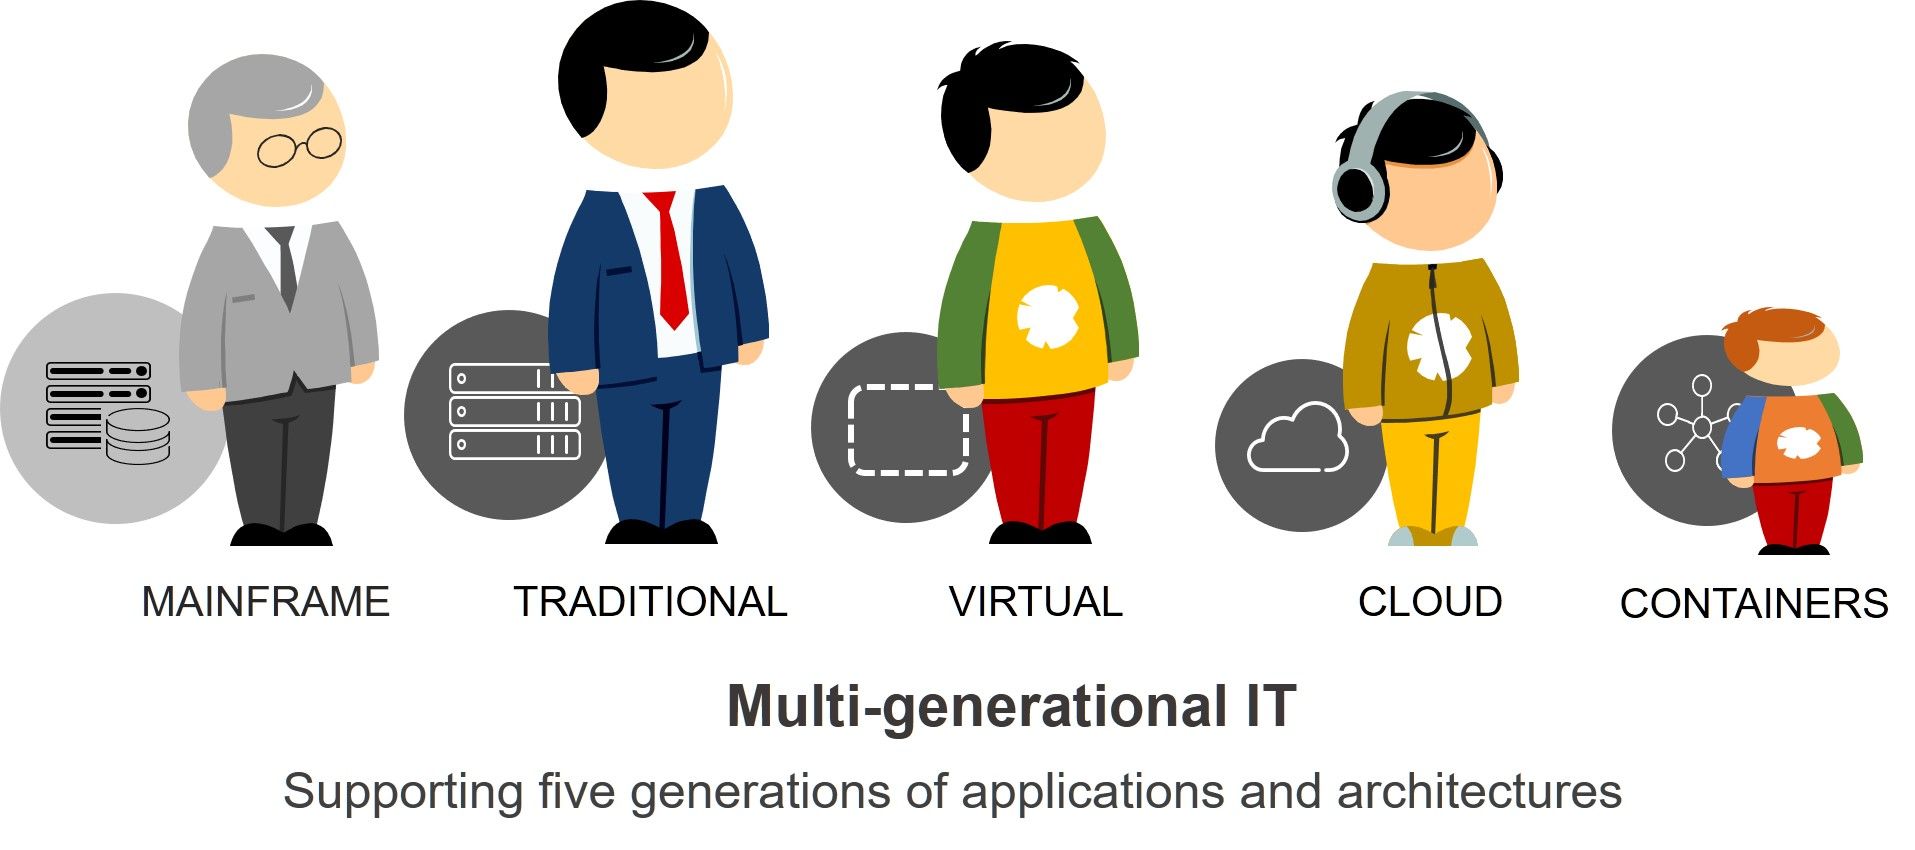
Es gibt also all diese traditionellen Anwendungen – und es kommen noch weitere hinzu –, die möglicherweise letztendlich in Containern bereitgestellt werden.
Ich behaupte, dass das eine gute Sache ist, denn Container und verwandte Technologien wie Service-Meshes können Modernisierungsmaßnahmen tatsächlich unterstützen.
Modernisierung des Monitorings mit einem Service Mesh
Observability umfasst, falls Ihnen das Konzept noch nicht vertraut ist, drei allgemein anerkannte Säulen, die Cindy Sridharan in „Distributed Systems Observability“ ausführlich beschreibt:
- Ereignisprotokolle
- Metriken
- Traces
Zu diesem Thema gibt es bereits zahlreiche Inhalte – auch zu den Herausforderungen, die mit den großen Mengen an Betriebsdaten aus Protokollen und der Übertragung von Telemetriedaten einhergehen –, daher werde ich hier nicht näher darauf eingehen. Es genügt zu sagen, dass Sie alle drei benötigen, um das volle Potenzial der Observability auszuschöpfen.
Zu diesem letzten Punkt – Traces – sei außerdem gesagt, dass bestehende und ältere Anwendungen im Nachteil sind. Die meisten wurden nämlich nicht dafür instrumentiert, die erforderlichen Telemetriedaten auszugeben, mit denen sich der Weg einer Transaktion von der Entstehung bis zur Ausführung nachverfolgen lässt. Ereignisprotokolle und Metriken lassen sich unabhängig von Anwendungsarchitektur und Umgebung wesentlich einfacher erzeugen und erfassen. Sie gehören bei praktisch jeder Web- und Anwendungsplattform zum Standard. Aber Instrumentierung? Dafür sind in der Regel eingebetteter Code oder Agenten erforderlich, die Einblick in den Echtzeitdatenverkehr haben.
Und genau das ist eine der Funktionen, die ein Service Mesh bereitstellen kann.
Wie Sie sich vielleicht erinnern, besteht ein Service Mesh hauptsächlich aus Sidecar-Proxys innerhalb einer Container-Orchestrierungsumgebung. Diese Proxys leiten im Wesentlichen die gesamte ein- und ausgehende Kommunikation eines Containers weiter. Dadurch ermöglichen sie nicht nur die Skalierung von Diensten, sondern bieten auch einen idealen Ansatzpunkt, um den Datenverkehr zu instrumentieren und so eine vollständige Beobachtbarkeit zu gewährleisten. Sie können Nachrichten, die die Container-Umgebung durchlaufen, mit detaillierten Tags und anderen Metadaten anreichern, sodass Systeme den Datenverkehr über mehrere Systeme und Dienste hinweg nachverfolgen und korrelieren können.
Und das Beste daran: Sie können dies mit nur sehr geringen Änderungen an der Anwendung erreichen. In einigen Fällen, etwa bei Java-Anwendungen, gibt es konfigurationsbasierte Optionen, mit denen sich die entsprechenden Funktionen ohne Codeänderungen integrieren lassen.
Die Fähigkeit, Traces aus bestehenden Anwendungen auszugeben, ist eine entscheidende Voraussetzung für echte Observability. Wenn bestehende Anwendungen in Containern bereitgestellt werden sollen, sollten Sie prüfen, wie ein Service Mesh zu ihrer Modernisierung beitragen kann.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...