Wenn Sie sich ansehen würden, wie viel des eingehenden Netzwerkverkehrs Ihres Unternehmens von Bots und anderen automatisierten Angriffen verursacht wird, wären Sie wahrscheinlich erstaunt. Nein, lassen Sie es mich anders formulieren: wenn Sie sich das ansehen, nicht falls. Denn als Fastly-Nutzer können Sie die branchenführenden Funktionen von Shape zur Protokollanalyse mit nur einem Knopfdruck aktivieren. Der Produktionsdatenverkehr wird dadurch überhaupt nicht beeinträchtigt, sodass keinerlei negative Folgen zu befürchten sind – es werden lediglich Informationen erfasst.
Die Protokollanalyse von Shape, die sich einfach per Schalter aktivieren lässt, ist ein einzigartiger Service, der derzeit ausschließlich auf Fastly verfügbar ist. Sie gehört zu den Funktionen, durch die sich Shape von anderen Sicherheitslösungen und Anbietern abhebt, die mit einer Fastly-Integration werben. Mit diesem Service kann jeder Fastly-Nutzer (richtig, Sie müssen nicht einmal bereits Shape-Kunde sein) das ganze Ausmaß seines Problems erkennen, ohne dafür großen Aufwand betreiben zu müssen.
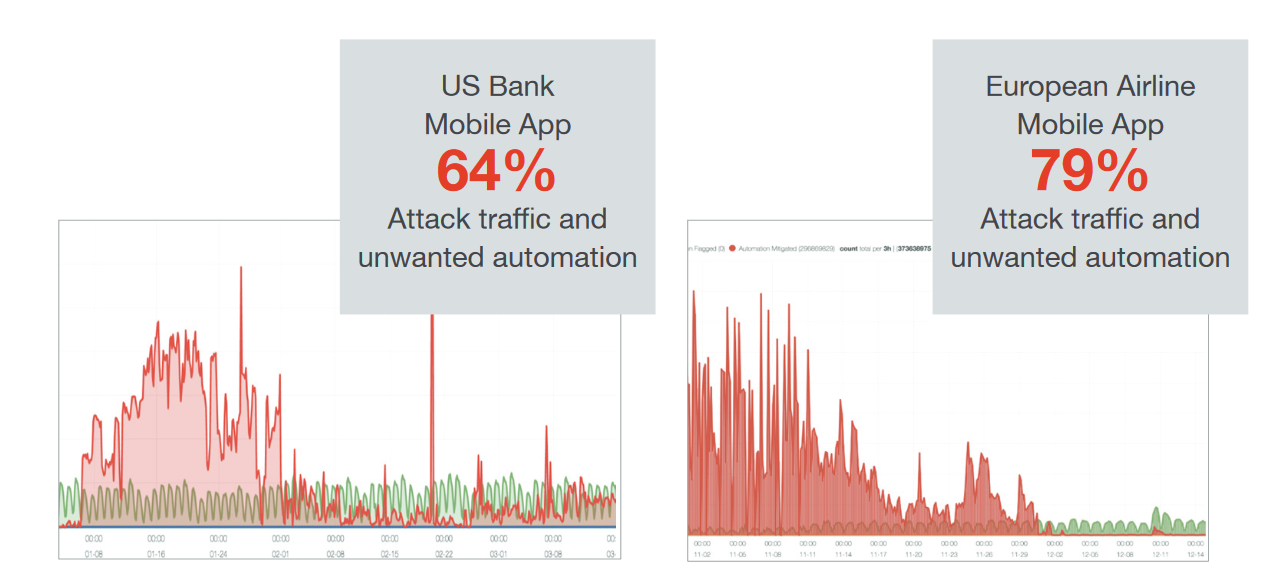
Ich versichere Ihnen, dass dies kein ausgeklügelter Trick ist, um Ihnen Angst einzujagen und Sie zum Kauf teurer Dienstleistungen zu bewegen, von denen Sie sonst nicht einmal wüssten, dass Sie sie benötigen. Ganz im Gegenteil. Die Formanalyse Ihrer Fastly-Protokolle mag im ersten Moment beängstigend wirken, doch Sie werden schnell erkennen, dass die Identifizierung des Feindes der erste Schritt zu seiner Beseitigung ist. Und jetzt haben Sie ihn im Visier. Die Bot-Betreiber sollten sich besser in Acht nehmen.
Es ist kein Geheimnis, dass Abwehrmaßnahmen im Gegensatz zur Analyse gewisse Auswirkungen auf den Produktivdatenverkehr haben. Shape minimiert diese Auswirkungen so weit wie möglich. Die Integration einer Sicherheitslösung für Unternehmen in ein CDN erfordert jedoch, dass der Produktivdatenverkehr nach klar definierten Vorgaben gefiltert wird, um die wichtigen APIs zu schützen, die angegriffen werden. Dies ist mit erheblichem Aufwand verbunden, an dem mehrere Entwicklungs- und Testteams in Ihrer Umgebung beteiligt sind, und erfordert eine enge Abstimmung.
Da Ihnen die Analyse Ihrer Fastly-Protokolle bereits vorliegt, verfügen Sie im Grunde über eine Karte beziehungsweise Prognose, die zeigt, worauf sich der schädliche Datenverkehr konzentriert. Die Protokollanalyse ist der erste und einfachste Schritt, um zu verstehen, was Shape leisten kann. Sie spielt jedoch auch eine entscheidende Rolle bei der Steuerung der gesamten Abwehrmaßnahmen und der Stärkung Ihrer Schutzmechanismen.
Der Ansatz von Shape blockiert oder eliminiert schädlichen Datenverkehr nicht nur äußerst effektiv, sondern kann auch zu erheblichen Einsparungen führen. Je nachdem, wie stark sie angegriffen werden (nicht selten stellt sich heraus, dass deutlich mehr als 50 Prozent des eingehenden Datenverkehrs auf Angriffsvektoren zurückzuführen sind), erzielen Shape-Nutzer regelmäßig einen sofortigen ROI.
Häufig hören die Betrugsversuche einfach auf, sobald Shape die Möglichkeit zur Durchführung eines bestimmten Angriffs unterbindet. In anderen Fällen werden die Ursachen für anhaltende Systemabstürze und Leistungseinbußen beseitigt. Falls Sie schon einmal ein Team damit beauftragt haben, die IP-Adressen von Angreifern aufzuspüren, Sperrlisten in einer WAF zu erstellen und Problemen nachzugehen, die sich mit internen Tools nicht lösen lassen (das berüchtigte „Whac-A-Mole“-Szenario), können Sie sich vorstellen, wie sich die vollständige Beseitigung der Bedrohung durch Shape auf Ihr Budget (und Ihre Produktivität) auswirkt.
Die umfassenden Vorteile der Implementierung einer Shape-Lösung liegen klar auf der Hand: Betrug und Missbrauch werden schnell und drastisch reduziert (wodurch wiederum Umsatzverluste und Reputationsschäden verhindert werden). Zudem verbessert die Beseitigung unnötigen Datenverkehrs und aufwendiger fehlgeschlagener Anmeldeversuche die Anwendungsleistung und Verfügbarkeit, beschleunigt die Backend-Verarbeitung und senkt die Bandbreitenkosten erheblich.
Nicht jeden Tag bietet sich Ihnen eine kinderleichte Integration mit minimalem Einrichtungsaufwand und ohne Auswirkungen auf den Produktivdatenverkehr. Drücken Sie ruhig auf diesen Knopf.
Weitere Ressourcen
- Einrichten der Shape-Protokollanalyse in Fastly – DevCentral-Artikel
- Betrüger mithilfe von Shape Security und Fastly CDN von legitimen Benutzern unterscheiden – DevCentral-Lightboard-Lernvideo
- Betrüger mithilfe von Shape Security und Fastly CDN von legitimen Benutzern unterscheiden – Anwendungsfalldokument
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...