Die digitale Transformation wirkt als treibende Kraft, die die Automatisierung und Orchestrierung in der gesamten IT fördert und Unternehmen dazu bewegt, Anwendungen über die Public Cloud bereitzustellen.
Tatsächlich durchdringt die digitale Transformation die gesamte IT so umfassend, dass sich ihre Auswirkungen in nahezu jedem Aspekt der Daten aus unserem Bericht „State of Application Delivery 2018“ zeigten – auch im Bereich Sicherheit.
Diese Auswirkungen werden deutlich, wenn wir uns den Zusammenhang zwischen Vertrauen und Cloud sowie das Bestreben ansehen, jene Anwendungsdienste bereitzustellen, die Apps schützen – unabhängig davon, wo sie sich befinden.
Fairerweise muss man sagen, dass das Vertrauen in den vier Jahren, in denen wir diese Umfrage durchgeführt haben, insgesamt tendenziell zurückgegangen ist.
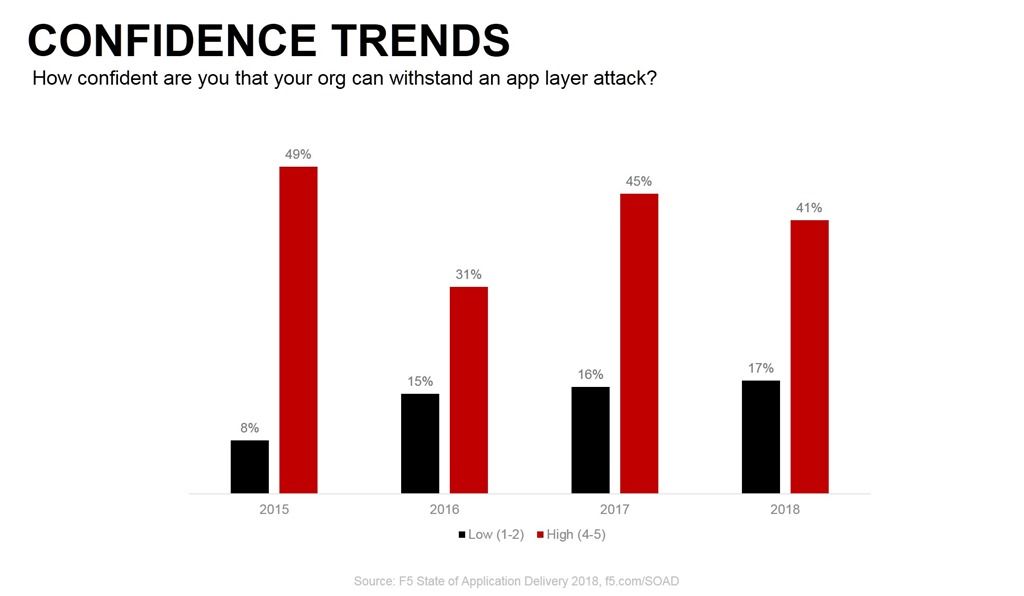
Im Jahr 2015 war fast die Hälfte der Unternehmen (49 %) sehr zuversichtlich, dass ihr Unternehmen einem Angriff auf die Anwendungsschicht standhalten könnte.
In diesem Jahr sank dieser Anteil auf 41 %. Umgekehrt hat sich der vergleichsweise geringe Anteil der Befragten, die 2015 nur wenig Vertrauen hatten – gerade einmal 8 % –, bis 2018 auf 17 % mehr als verdoppelt.
Die Gruppe derjenigen, die weder zuversichtlich noch skeptisch sind, ist weitgehend unverändert geblieben.
Noch beunruhigender wird diese Statistik, wenn man betrachtet, wie sich das Vertrauen im Zusammenhang mit der Public Cloud aufschlüsselt.
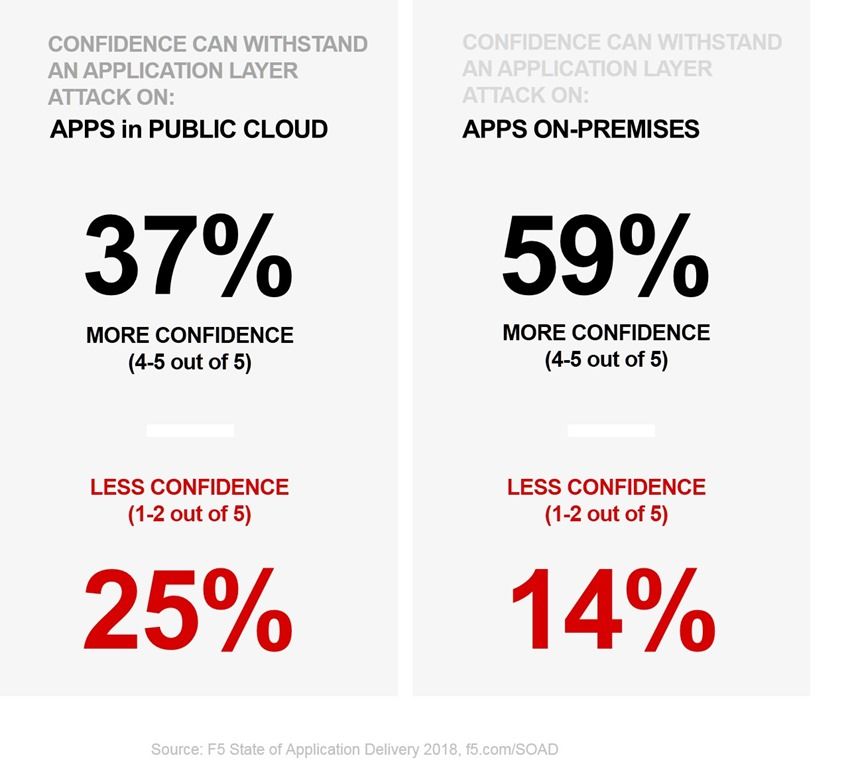
Bei den Befragten, die großes Vertrauen in ihre Sicherheitsmaßnahmen haben, besteht ein deutlicher Unterschied zwischen dem Schutz von Anwendungen in lokalen Umgebungen (59 %) und in der Public Cloud (37 %). Bei geringem Vertrauen zeigt sich dasselbe Verhältnis: In Bezug auf lokale Umgebungen haben weniger Befragte ein geringes Vertrauen (14 %) als in Bezug auf die Public Cloud (25 %).
Nun wäre es einfach, diesen Unterschied der Cloud zuzuschreiben, doch grundsätzlich haben die meisten Public-Cloud-Umgebungen kaum oder gar keinen Einfluss auf die Anwendungssicherheit. Natürlich können die Infrastruktur- und Netzwerksicherheit zur Kompromittierung einer Anwendung beitragen, doch der Schutz von Anwendungen liegt – unabhängig von ihrem Standort – größtenteils allein in der Verantwortung ihres Eigentümers. Daher haben wir weitere Faktoren untersucht, etwa die Technologien und Anwendungsdienste, die Unternehmen in beiden Umgebungen einsetzen, um Anwendungen zu schützen und abzusichern. Vielleicht lag es also nicht am Standort, sondern an unterschiedlichen Ansätzen zu ihrem Schutz.
Wir stellten fest, dass die Mehrheit drei verschiedene Anwendungsdienste zum Schutz und zur Absicherung von Anwendungen nutzt: Netzwerk-Firewalls (83 %), Zugriffskontrollen für Anwendungen (75 %) und Web Application Firewalls (57 %). Etwas mehr als jeder Vierte (26 %) nutzt außerdem Analysen des Nutzerverhaltens.
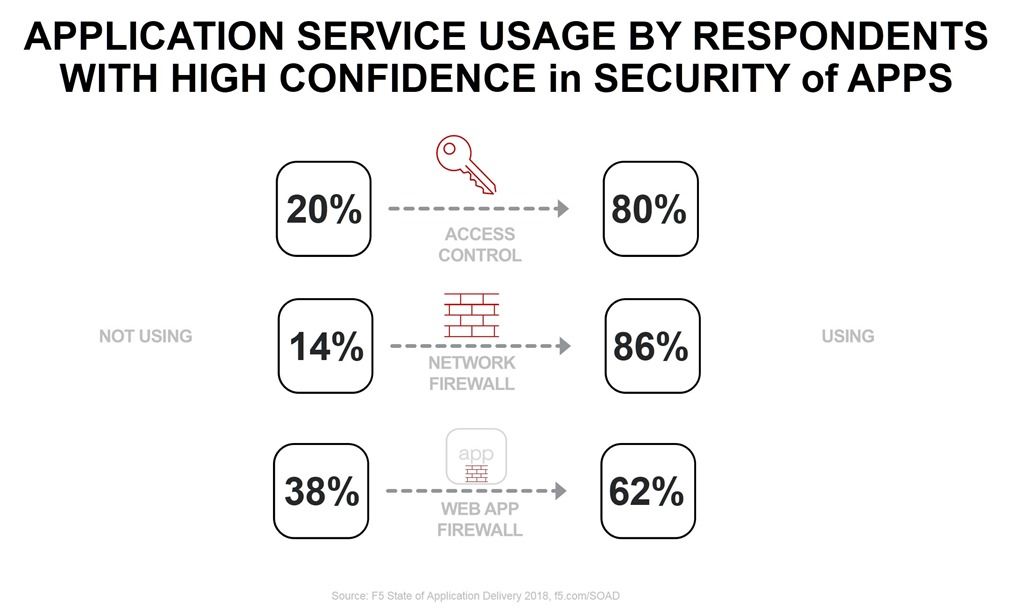
Es handelt sich um eine gute Mischung aus Anwendungsdiensten – zur Überwachung des Netzwerks, zur Zugriffskontrolle und zum Filtern bzw. Bereinigen schädlicher Inhalte. Vielleicht hat also die Nutzung (oder Nichtnutzung) dieser Dienste zum schwindenden Vertrauen beigetragen.
Wir haben festgestellt, dass die Anwendungsdienste, auf die Sie sich beim Schutz von Anwendungen vor Angriffen verlassen, tatsächlich einen positiven Einfluss auf das Vertrauen in die Widerstandsfähigkeit gegen Angriffe haben.
Bei den drei führenden Diensten stieg das Vertrauen derjenigen, die den jeweiligen Dienst einsetzten, außerordentlich stark. Anschließend untersuchten wir die Auswirkungen derselben Dienstbereitstellungen in Public-Cloud-Umgebungen im Vergleich zu lokalen Umgebungen.
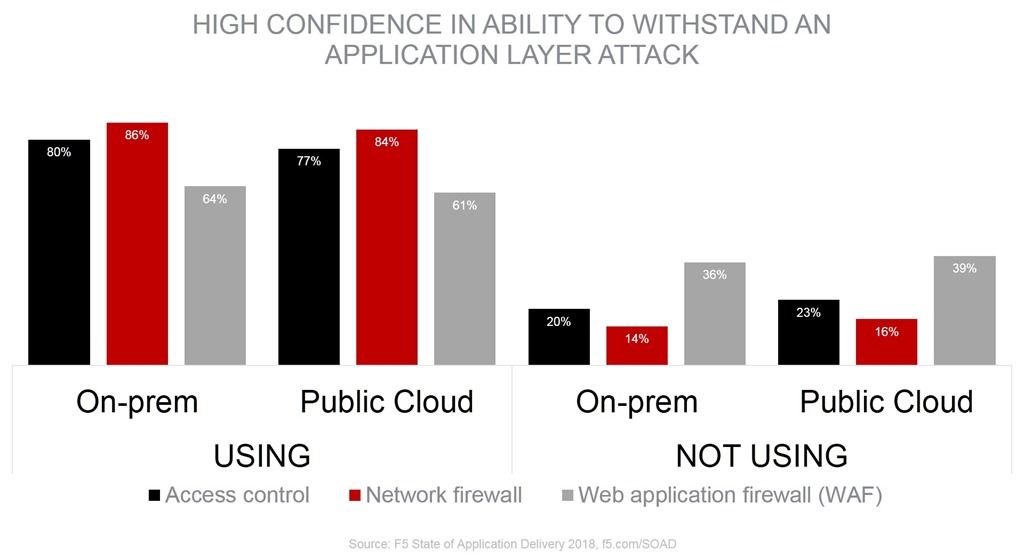
Bei diesem Vergleich fallen zwei Dinge besonders auf: Diejenigen, die Anwendungsdienste nutzen, sind deutlich zuversichtlicher als ihre Pendants, die auf deren wertvolle Schutzfunktionen verzichten.
Der zweite Punkt sind die geringfügigen Unterschiede – durchgängig etwa 3 % – beim Vertrauen in lokale Infrastrukturen und die Public Cloud. Sie reichen jedoch nicht aus, um die erhebliche Diskrepanz beim allgemeinen Vertrauen in den Schutz von Anwendungen in den verschiedenen Umgebungen zu erklären. Daraus lässt sich schließen, dass die Umgebung (Cloud) dazu beiträgt, das Vertrauen in die Widerstandsfähigkeit gegenüber Angriffen auf Anwendungsebene zu verringern.
Der Grund dafür könnte darin liegen, dass die Komplexität von Sicherheitslösungen 2018 wieder zu den größten Herausforderungen im Sicherheitsbereich zählt. Diese Herausforderung hatte zuvor an Bedeutung verloren – 2017 war sie aus den Top Drei herausgefallen, da sie nur 30 % als eine der größten Herausforderungen bezeichneten –, rückte in diesem Jahr mit 34 % jedoch wieder auf einen Spitzenplatz vor. Die Cloud bringt zwangsläufig einen Teil dieser Komplexität mit sich, etwa durch eine schier unüberschaubare Vielfalt fremder Dienste und APIs. Die Cloud ist keine herkömmliche Umgebung, und die Anpassung an neue Architekturen und Dienste erhöht die Komplexität zusätzlich. Hinzu kommt, dass Anwendungsdienste in der Cloud möglicherweise nicht dasselbe Schutzniveau bieten wie lokale Dienste.
Beispielsweise bietet ein einfacher Web-Application-Firewall-Dienst eines Cloud-Anbieters möglicherweise keinen ebenso umfassenden Schutz wie ein lokal betriebener Web-Application-Firewall-Dienst. Die unterschiedlichen Funktionen könnten das Vertrauen beeinflussen. Da wir nicht näher untersucht haben, ob die lokal betriebenen Anwendungsdienste mit denen in der Public Cloud identisch waren, können wir Unterschiede im Funktionsumfang nicht eindeutig als Ursache für das sinkende Vertrauen benennen. Sie scheinen jedoch einer von mehreren wahrscheinlichen Gründen zu sein.
Die Sicherheitslösungen wandern zusammen mit den Anwendungen, die sie schützen sollen, definitiv in die Cloud – das Vertrauen in diesen Schritt jedoch nicht.
Damit schließen wir unsere erste Beitragsreihe zum „State of Application Delivery 2018“ ab. Weitere Einblicke in die Themen digitale Transformation, Multi-Cloud, Anwendungsdienste, Sicherheit, Automatisierung, und die fortschreitende Transformation des Netzwerkbetriebs, finden Sie in unserem Bericht „2018 State of Application Delivery“. Laden Sie sich einfach Ihr eigenes Exemplar herunter und folgen Sie uns auf Twitter unter @f5networks und/oder über den Hashtag #soad18.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...