Im Zuge der cloudbasierten Transformation von Unternehmen werden ihre Webanwendungen zu bevorzugten Zielen für Cyberbedrohungen. Viele Unternehmen haben Schwierigkeiten, ihre Webanwendungen vor immer häufigeren und komplexeren Cyberangriffen zu schützen. Die Erstellung benutzerdefinierter Regeln für eine Web Application Firewall (WAF), die vor den neuesten Bedrohungen und Angriffsmethoden schützt, kann zeitaufwendig, komplex und kostspielig sein. Daher fragen sich viele: „Wie kann ich meine Webanwendungen vor den neuesten Angriffen schützen?“
Gemeinsam besser: AWS WAF und F5
Ein mehrschichtiger Sicherheitsansatz ist von entscheidender Bedeutung. Keine einzelne Lösung kann vor allen möglichen Angriffen schützen, und Cyberkriminelle entwickeln ihre Methoden ständig weiter. Durch das Hinzufügen verwalteter Regeln von F5 zu AWS WAF entsteht eine leistungsstarke Kombination aus zuverlässigem Schutz für Webanwendungen und einfacher Konfiguration und Bereitstellung sowie automatisierten Updates, die Ihre Anwendung kontinuierlich vor den neuesten Angriffen schützen. F5 wurde mit der Auszeichnung „F5 AWS WAF Ready“ gewürdigt, die die erfolgreiche Integration bestätigt.
Mehr Sicherheit mit F5 Managed Rules
F5 Managed Rules for AWS WAF bietet vorkonfigurierte Sicherheitsregelsätze, die die Schutzfunktionen von AWS WAF verbessern. Vom Bot- und API-Schutz bis hin zur Abwehr von Web-Exploits und Schwachstellen erweitern diese Regelsätze AWS WAF und tragen dazu bei, Ihre Anwendungen und Daten zu schützen. Dazu gehören:
- OWASP-Regeln gegen Web-Exploits: Schützt vor den OWASP Top 10-Bedrohungen, darunter Cross-Site-Scripting, SQL-Injection, Path Traversal und vorhersehbare Ressourcen.
- Bot-Schutzregeln: Analysiert alle eingehenden Anfragen und blockiert sämtliche erkannten schädlichen Bot-Aktivitäten, darunter DDoS-Tools, Schwachstellenscanner, Web-Scraper und Tools für Forum-Spam.
- API-Sicherheitsregeln: Schützt vor Angriffen auf API-Ebene, XML-External-Entity-Angriffen und serverseitiger Anforderungsfälschung (SSRF) und unterstützt sowohl XML- als auch JSON-Nutzdaten sowie andere gängige Web-API-Frameworks.
- Regeln für häufige Schwachstellen und Sicherheitslücken (CVE): Schützt vor bekannten CVEs in weitverbreiteten Systemen wie Apache, Java, MySQL, WordPress und vielen weiteren.
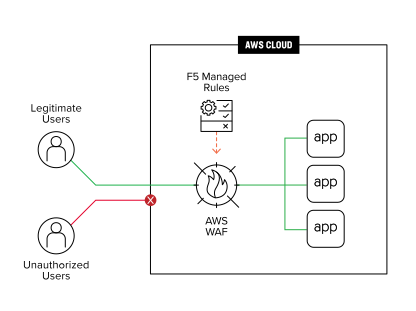
Verbessern Sie die Anwendungssicherheit mit F5 Managed Rules für AWS WAF
Diese vier Regelsätze bieten erweiterten Schutz für Ihre modernen Webanwendungen und sichern sie mit einer benutzerfreundlichen, einfach bereitzustellenden, skalierbaren und kosteneffizienten Sicherheitslösung.
Vorteile der Verwendung von F5 Managed Rules für AWS WAF
- Verbesserter Schutz: F5 Managed Rules bieten zusätzlichen Schutz vor einer Vielzahl bösartiger Bedrohungen und lassen sich nahtlos in AWS WAF integrieren.
- Fachwissen und kontinuierliche Aktualisierungen: Die Sicherheitsexperten von F5 überwachen, pflegen und aktualisieren die Regelsätze kontinuierlich, um den Schutz vor den neuesten Bedrohungen zu gewährleisten.
- Einfache Implementierung: F5 Managed Rules lassen sich mit minimalem Konfigurationsaufwand schnell in neuen oder bestehenden AWS WAF-Instanzen bereitstellen und bieten eine sofort einsatzbereite Lösung.
- Kosteneffizient: Die Regeln werden nach dem Pay-as-you-go-Prinzip lizenziert. Das bedeutet, dass Sie nur für die tatsächliche Nutzung bezahlen – ohne Verträge oder Verpflichtungen.
- Zeit- und Ressourcenersparnis: Durch den Einsatz vorkonfigurierter Regeln können Sie bei der Implementierung und Pflege benutzerdefinierter Sicherheitsregeln erheblich Zeit und Aufwand sparen und so möglicherweise die Entwicklungs- und Wartungskosten senken.
Darüber hinaus können F5 Managed Rules Ihr Unternehmen dabei unterstützen, die Compliance-Anforderungen zum Schutz Ihrer Webanwendungen und Daten zu erfüllen.
Erste Schritte
Die Regeln lassen sich ganz einfach anwenden. F5 Managed Rules for AWS WAF sind im AWS Marketplace erhältlich. Wählen Sie die Angebote oder Kombinationen aus, die den Anforderungen Ihres Unternehmens am besten entsprechen. F5 Managed Rules for AWS WAF können innerhalb weniger Minuten auf neue oder bestehende AWS-WAF-Instanzen angewendet werden.
Führen Sie zunächst die folgenden Schritte aus:
- Ermitteln Sie die F5-Regelsätze, die Sie Ihrer AWS WAF zuordnen möchten, und rufen Sie deren Eintrag im AWS Marketplace auf.
- Abonnieren Sie die gewünschten verwalteten Regeln über den Eintrag im AWS Marketplace.
- Konfigurieren Sie die Web-ACL für AWS WAF und fügen Sie die gewünschten Regeln hinzu.
Eine ausführliche Schritt-für-Schritt-Anleitung zur Bereitstellung finden Sie im AWS Marketplace.
Besuchen Sie f5.com/aws, um mehr über die Partnerschaft zu erfahren.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...