Sie glauben also, Ihr Bot-Problem gelöst zu haben. Doch nun sind Sie sich nicht mehr sicher. Oder vielleicht steht die Verlängerung Ihres Vertrags an und Sie prüfen sorgfältig, ob die Zusammenarbeit mit Ihrem Anbieter für Bot-Management Ihnen den bestmöglichen ROI bietet.
Obwohl Performance, Analysen und Protokolle gut aussehen, scheint etwas nicht zu stimmen. All Ihre Bemühungen, das digitale Kundenerlebnis zu verbessern und Ihre Kunden zu begeistern, haben keine Früchte getragen. Die Umsätze sind nicht gestiegen. Rückbuchungen haben einen historischen Höchststand erreicht. Kunden wenden sich an den Helpdesk und beschweren sich über Schwierigkeiten bei Transaktionen auf Ihrer Website. Viele von ihnen wechseln zur Konkurrenz. Ihre Sicherheits- und Risikoteams beklagen zudem eine Flut von Fehlalarmen, die sie von strategischen Geschäftsinitiativen ablenkt.
Vielleicht haben Sie Ihrem Anbieter für Bot-Management einige der Fragen aus „10 Fragen, die Sie einem Anbieter für Bot-Abwehr stellen sollten“ gestellt, wünschen sich aber eine weitere Bestätigung.
Es kann nicht schaden, Ihren Anbieter für Bot-Management auf Trab zu halten – daher finden Sie hier 10 weitere Fragen, die Sie einem Anbieter für Bot-Abwehr stellen sollten.
1. Wie misst der Anbieter den Erfolg?
Das Zauberwort lautet Wirksamkeit … oder etwa doch nicht?
Anbieter von Bot-Abwehrlösungen stellen gern ihre Wirksamkeit als schlagendes Argument heraus, doch die Erkennungsrate von Angriffen ist nur ein Teil der Gleichung. Eine strikte Sicherheitsstrategie kann zwar zu einer hohen Erkennungsrate führen, zugleich aber auch Fehlalarme verursachen, die Sicherheitsteams überlasten und Reibungsverluste erzeugen, die Kunden abschrecken. Die Folge sind Kaufabbrüche und ein eingeschränktes Geschäftspotenzial.
Wenn man Faktoren wie Fehlalarme, Hürden für Nutzer, Möglichkeiten zur Personalisierung oder Verbesserung des Kundenerlebnisses sowie die Aufrechterhaltung der Widerstandsfähigkeit berücksichtigt – unabhängig davon, wie Kriminelle ihre Angriffe neu ausrichten –, geht es vielmehr um Effektivität.
2. Schützt der Dienst Apps und APIs in verschiedenen Umgebungen und Clouds?
Dies ist ein wichtiger Aspekt. Können Sie Ihr Unternehmen so führen, wie Sie es für richtig halten, und dabei geeignete Lösungen für die Geschäftskontinuität sowie Ökosysteme nutzen, die Ihre Abläufe optimieren und Ihnen den größtmöglichen Wettbewerbsvorteil verschaffen? Oder müssen Sie Ihre Umgebung neu konzipieren und Ihre digitale Präsenz auf die proprietäre Plattform des Anbieters verlagern? Was geschieht, wenn die Leistung dieser Plattform beeinträchtigt wird oder sie sogar ausfällt?
Verbraucher in der neuen digitalen Wirtschaft erwarten einfache und sichere Nutzererlebnisse. Jede Störung kann dazu führen, dass sie eine Transaktion abbrechen oder sich sogar von einer Marke abwenden. Möchten Sie wirklich von einem Anbieter abhängig sein, oder wollen Sie Ihre Sicherheitsstrategie lieber selbst bestimmen?
Bot-Schutz lässt sich jetzt überall bereitstellen, um Apps und APIs umfassend zu schützen. Integrationspunkte in verschiedenen Clouds und Architekturen ermöglichen einen schnellen und zuverlässigen Schutz – bei geringerer Komplexität, höherer Zuverlässigkeit und mehr Innovationskraft sowie gleichzeitig effektivem Risikomanagement.
3. Können Sie Ihre bestehenden Sicherheitsinvestitionen optimal nutzen?
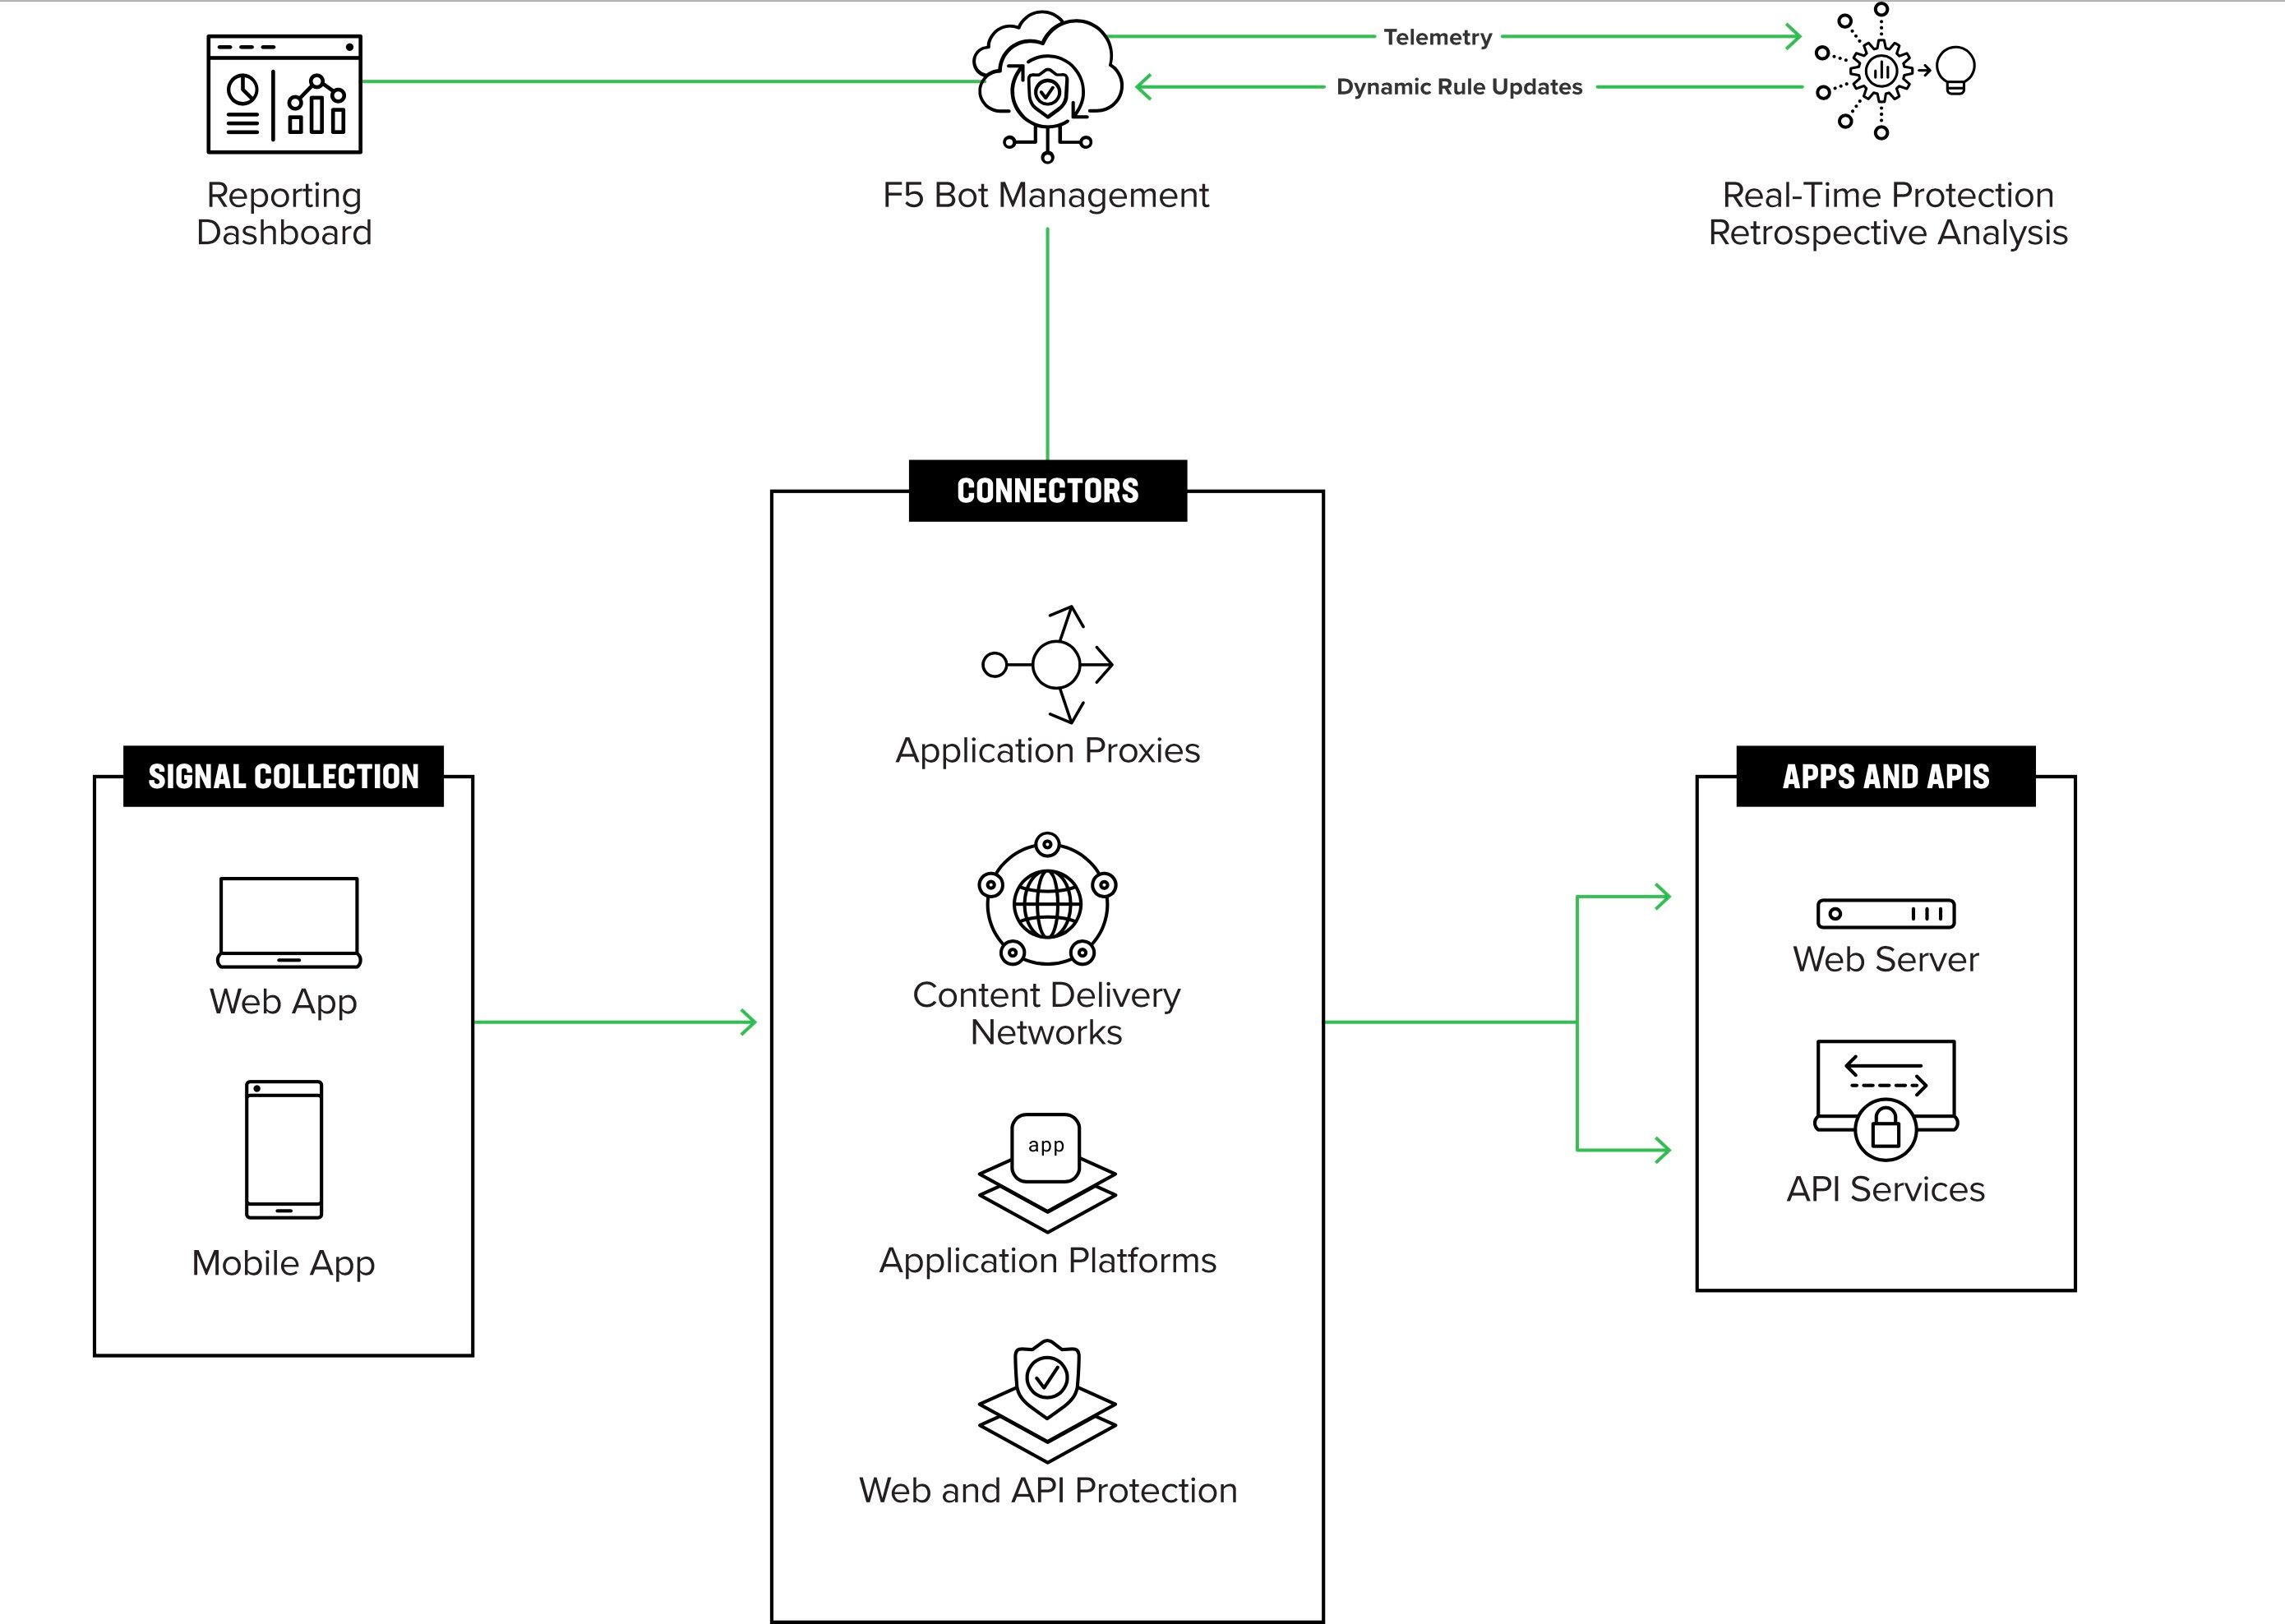
Die meisten Sicherheits- und Risikoteams setzen eine komplexe Vielzahl von Tools ein, um ihren Geschäftsbetrieb aufrechtzuerhalten und sich gegen ständig weiterentwickelnde Bedrohungen zu schützen. Dazu gehören beispielsweise Web Application Firewalls, Anwendungs-Proxys und As-a-Service-Anwendungsplattformen für den E-Commerce. Auch wenn eine Konsolidierung attraktiv erscheinen mag, sind Sicherheitskonzepte nach dem Best-of-Breed- und Defense-in-Depth-Prinzip nach wie vor zeitgemäß.
Tatsächlich ist die Nutzung bestehender Investitionen bei gleichzeitiger Stärkung der Abwehr gegen Bots und bösartige Automatisierung eine ideale Wahl für Fachleute, die nur wenig Zeit haben, sich mit dem operativen Einsatz eines neuen Sicherheitstools oder einer neuen Plattform vertraut zu machen. Dies trägt außerdem dazu bei, Teams aufeinander abzustimmen, die sich ansonsten auf unterschiedliche Bereiche des industrialisierten Angriffszyklus konzentrieren – der typischerweise mit Bots und bösartiger Automatisierung beginnt, aber zu Betrug führen kann, wenn er unentdeckt bleibt.
Der ideale Anbieter kann bestehende Sicherheitsinvestitionen optimal nutzen und den operativen Aufwand für Sicherheits- und Betrugsbekämpfungsteams minimieren, sodass sie sich auf strategische Initiativen zum Risikomanagement konzentrieren können.
4. Welche Art von Kontrollen setzt der Anbieter ein, um Manipulationen und Umgehungen zu verhindern?
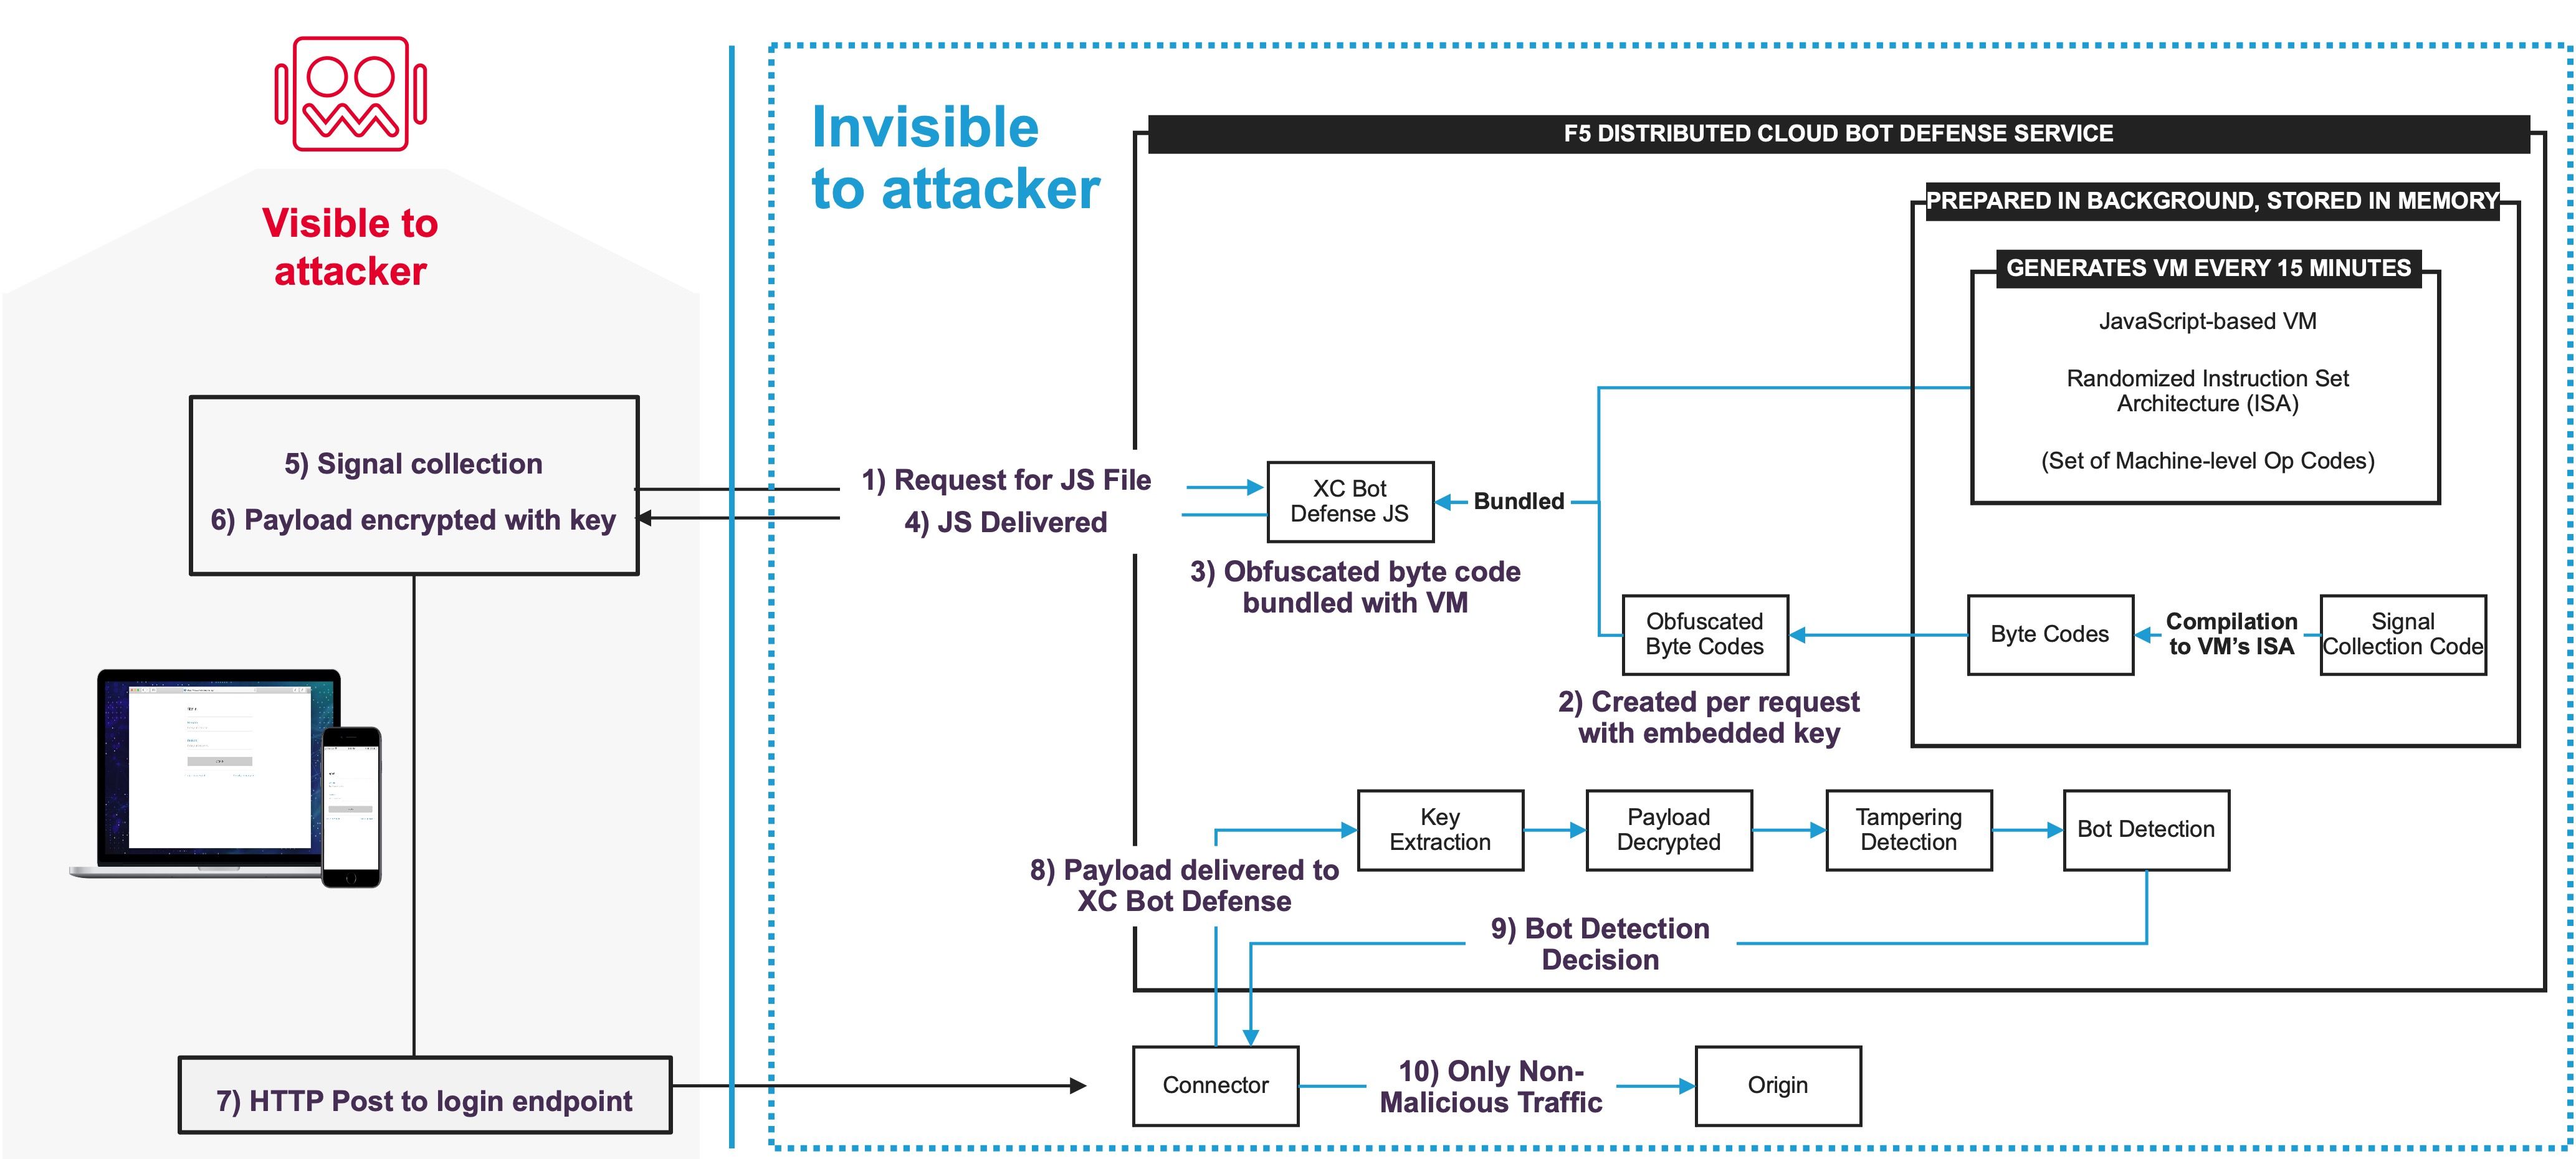
Motivierte und technisch versierte Angreifer nutzen Aufklärung und Reverse Engineering, um Schutzmaßnahmen gegen Automatisierung zu umgehen und einer Erkennung zu entgehen. In Dark-Web-Foren finden sich zahlreiche Beispiele dafür, wie sich gängige Bot-Management-Plattformen umgehen lassen. In Fingerprint-Shops im Darknet werden gestohlene Kunden-Tokens verkauft. Automatisierungs-Frameworks entwickeln sich stetig weiter und können menschliches Verhalten nachahmen oder sogar zeigen (beispielsweise durch die Integration von CAPTCHA-Lösungsdiensten).
Die beste Verteidigung? Die Erkennung sollte auf einer Vielzahl fortschrittlicher Netzwerk-, Geräte-, Umgebungs- und Verhaltenssignale basieren und robuste, stark verschlüsselte bzw. verschleierte Telemetriedaten nutzen, die praktisch nicht manipulierbar sind. Das JavaScript von F5 setzt auf maßgeschneiderte, kundenspezifische Implementierungen und häufige Randomisierungen des Bytecodes innerhalb maschinennaher Opcodes, wodurch Reverse Engineering rechnerisch kaum realisierbar ist. Dieser technologische Vorteil ermöglicht eine präzise Erkennung und Sicherheitsmaßnahmen, die gegen Manipulationsversuche von Angreifern resistent sind.
Darüber hinaus können KI-gestützte retrospektive Analysen und die kontinuierliche Überwachung durch Mitarbeiter des Security Operations Center (SOC) ungewöhnliche Datenverkehrsmuster oder Manipulationen aufdecken.
Machen Sie die Rentabilität von Cyberkriminalität zunichte, indem Sie Erfolge unmöglich oder so aufwendig machen, dass sie sich nicht mehr lohnen.
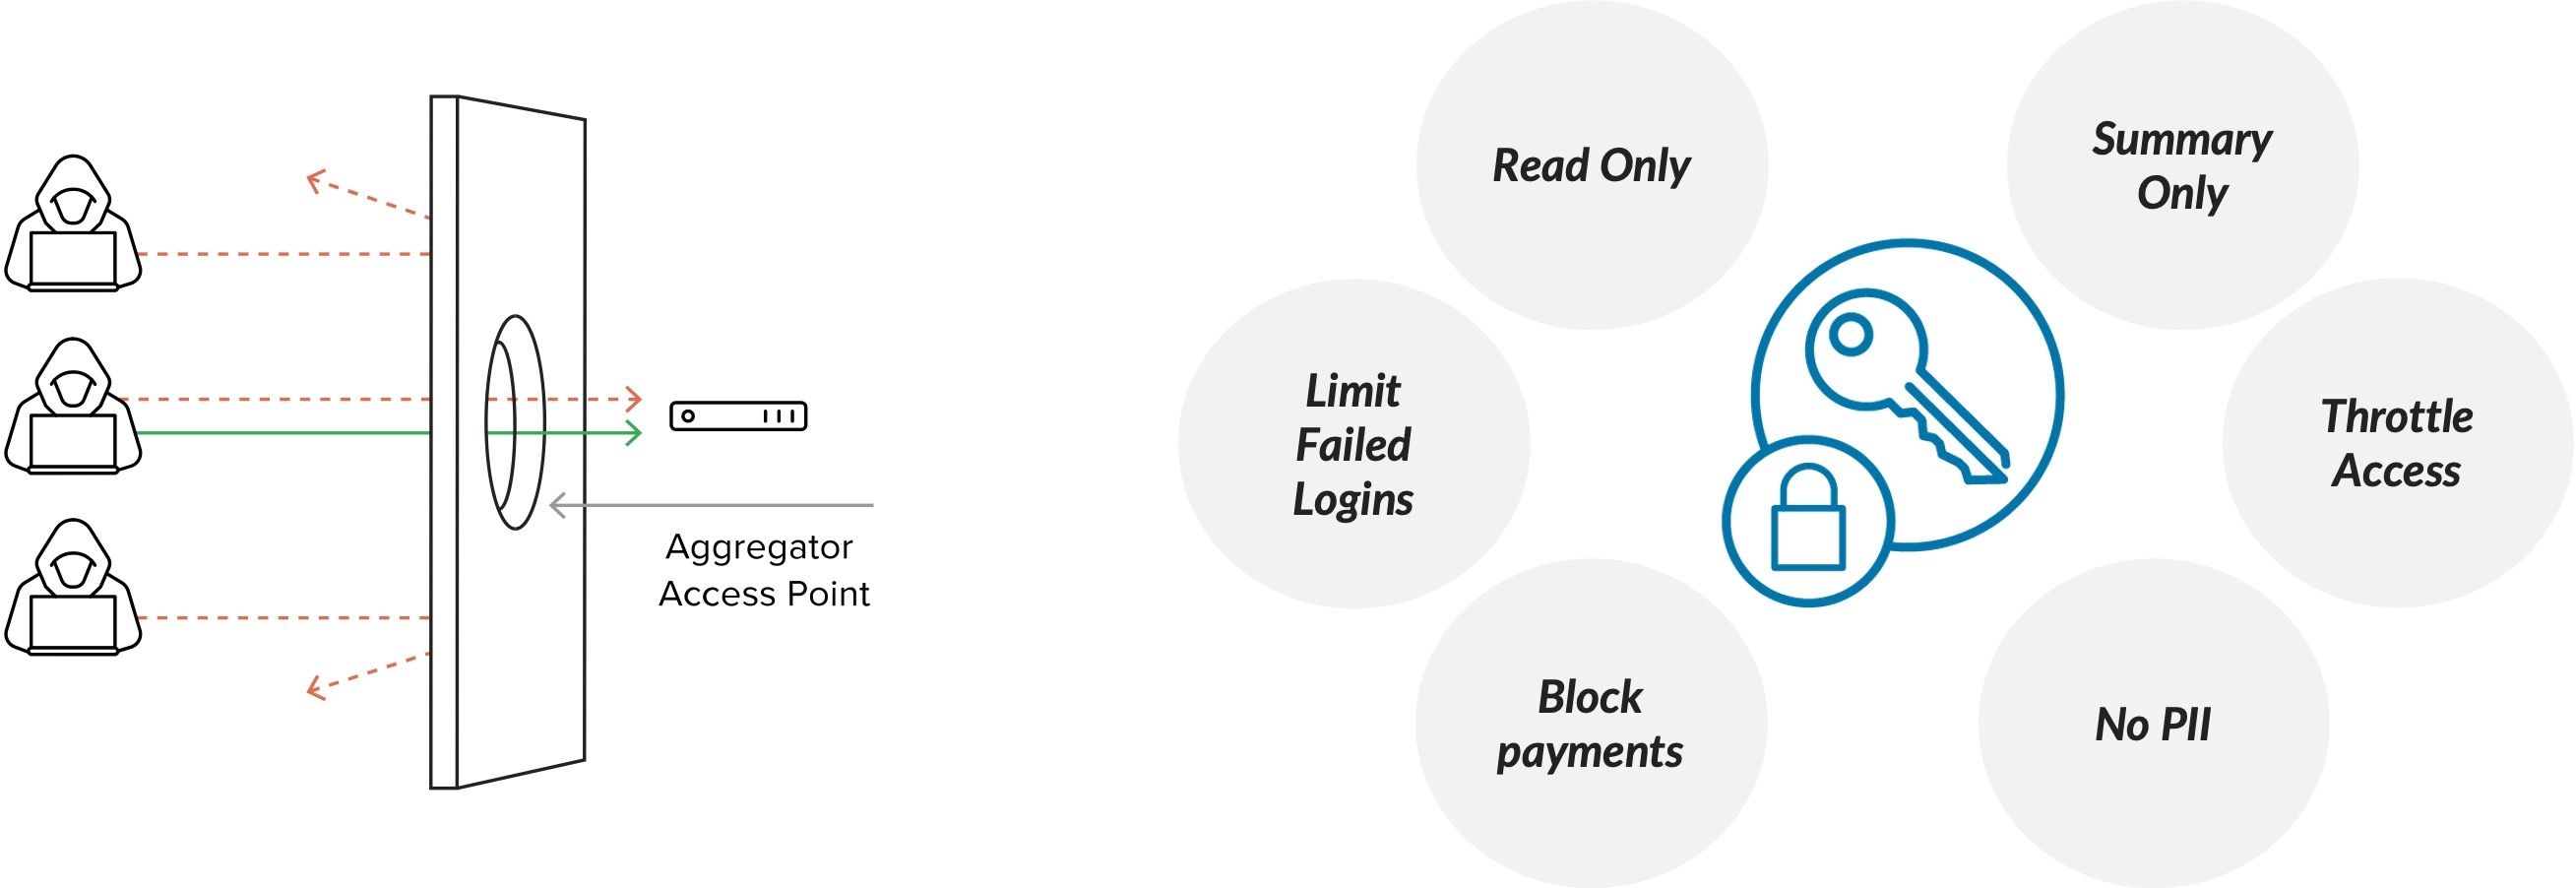
5. Bietet der Dienst Kontrollmechanismen, um Angriffe über APIs und Aggregatoren von Drittanbietern zu verhindern?
Ihre Kunden erwarten Einfachheit und einen echten Mehrwert. Häufig bedeutet das, ihnen eine zentrale Übersicht über Konten oder Dienste zu bieten. Doch wie können Sie Integrationen von Drittanbietern zulassen, ohne die damit verbundenen unbeabsichtigten Risiken vollständig zu verstehen? Das sollten Sie besser schnell herausfinden, denn sonst werden Ihre Wettbewerber die Gelegenheit nutzen.
Bot-Management muss Geschäftsmöglichkeiten unterstützen, die durch Integrationen von Drittanbietern entstehen, ohne das Risiko einer Kompromittierung durch solche Integrationen zu erhöhen. Wie? Durch Richtlinien, die eine granulare Kontrolle über zulässige bzw. legitime Aggregatoren und die zugehörigen Berechtigungen ermöglichen, anstatt fälschlicherweise nur zwischen einer globalen Zulassung oder Sperrung von Aggregatoren zu unterscheiden.
6. Wie viele Erkennungsstufen bietet der Anbieter?
Cyberkriminalität beruht wie jede Form von Kriminalität auf den Faktoren Mittel, Motiv und Gelegenheit. Bei manchen Unternehmen, insbesondere im Finanzdienstleistungssektor, führt der wahrgenommene Wert von Konten zu einer vermeintlich attraktiven Kapitalrendite und verstärkt somit das Motiv. Wenn der motivierte Angreifer raffiniert vorgeht, sollten Sie sich besser darauf vorbereiten, im Krisenraum eine gute alte Schlacht der Bots auszutragen.
Daher ist es unerlässlich, mehrere Erkennungsstufen einzusetzen, die auf präzisen und dauerhaft zuverlässigen Telemetriedaten, hochtrainierter künstlicher Intelligenz innerhalb eines vielfältigen kollektiven Verteidigungsnetzwerks sowie auf Echtzeit- und retrospektiven Analysen basieren. Ein zweistufiger Ansatz, der KI und „Kohlenstoffeinheiten“ (Menschen) einsetzt, bietet optimalen Schutz und die nötige Agilität, um Gegenmaßnahmen autonom und/oder gezielt einzuleiten, die motivierte Angreifer verwirren und letztlich abschrecken.
7. Kann sich der Service an Ihre gewünschte Sicherheitsstrategie und Ihr Betriebsmodell anpassen?
Möchten Sie schnell eine robuste, aber weitgehend selbstständig arbeitende Bot-Abwehr implementieren, damit Sie sich kaum noch darum kümmern müssen? Erledigt. Möchten Sie die Kontrolle über Ihre Sicherheitsstrategie behalten und zugleich das Fachwissen Ihrer Sicherheits- und Betrugsbekämpfungsteams durch einen vertrauenswürdigen Berater erweitern? Erledigt. Sind Sie sich noch unsicher, wie Sie vorgehen sollen, möchten aber verschiedene Optionen prüfen und vermeiden, an ein bestimmtes Bereitstellungs- oder Betriebsmodell gebunden zu sein? Erledigt.
Wenn Agilität und Sicherheit aufeinandertreffen, kann daraus ein ausgesprochen harmonisches Zusammenspiel entstehen. In jedem Fall muss Ihnen ein Anbieter für Bot-Abwehr den Rücken freihalten und bereit sein, bei Bedarf sofort in den Krisenstab einzusteigen, um Ihr Unternehmen vor Angriffen und Missbrauch zu schützen.
8. Welche Arten von Abhilfemaßnahmen führt der Dienst durch?
Okay. Zeit, meinen Anfängerfehler einzugestehen. Ich habe einmal ganz beiläufig das Wort „blockieren“ verwendet, um die Abwehr von Bots zu beschreiben, und wurde daraufhin auf die Strafbank geschickt und von einem unserer führenden Experten eines Besseren belehrt. Welche Art von Abwehrmaßnahme zum Einsatz kommt, hängt von der jeweiligen Situation ab. Es ist wie eine Partie Schach.
Die geeignete Maßnahme könnte darin bestehen, das Canary-Konto des Angreifers unbemerkt zu überwachen oder die Authentifizierung für einen vertrauenswürdigen Kunden zu optimieren.
Möglicherweise darf ein Angreifer gefälschte Konten erstellen, kann sich anschließend aber nicht bei ihnen anmelden.
Manchmal ist es sinnvoll, eine mutmaßlich betrügerische Anfrage direkt zu blockieren. In anderen Fällen sollte die Anfrage an einen Honeypot weitergeleitet oder mit einer benutzerdefinierten Webseite beantwortet werden.
Wenn eine böswillige Absicht vermutet wird, etwa bei einem Content-Scraper oder einem kompromittierten Aggregator, kann das Bot-Management Anfragen während der Übertragung verändern, um Angreifer durch Irreführung zu täuschen, den Zugriff auf bestimmte Anwendungsfunktionen einzuschränken, den Datenverkehr zu drosseln oder Anfragen für Folgemaßnahmen und Beobachtungslisten zu kennzeichnen.
Alles in allem sollten Sicherheitsteams in der Lage sein, differenzierte Maßnahmen zur Risikominderung je nach Datenverkehrstyp, Quelle und Ziel anzuwenden. Zudem sollten Gegenmaßnahmen dynamisch und anpassungsfähig sein, um auf den jeweiligen Angriff reagieren zu können.
Denken Sie daran: Effektivität ist mehr als Wirksamkeit. Für mich gibt es keine Schreibblockade mehr.
9. Kann der Anbieter Sicherheitskontrollen einsetzen, um die Geschäftsergebnisse zu verbessern?
Unternehmen können zahlreiche Geschäftsergebnisse verbessern, indem sie kritische Anwendungen und APIs durch eine wirksame Bot-Abwehr schützen. Dabei geht es um drei wichtige Fragen: Sind Sie ein Mensch? Sind Sie wirklich die Person, für die Sie sich ausgeben? Welche Absicht verfolgen Sie? Wenn Sie diese drei Fragen bei jeder Interaktion entlang der digitalen Customer Journey zuverlässig beantworten, sind Sie auf dem besten Weg, Sicherheitstechnologie zur Verbesserung Ihrer Geschäftsergebnisse einzusetzen.
Zum Beispiel:
- Verbesserte Konversionsrate, Kundenbindung und Kundentreue
- Höherer Gesamtumsatz
- Verringerte Nettoverluste
- Geringere Komplexität
- Höhere betriebliche Effizienz
- Weniger Betrug, weniger Reibungsverluste, weniger Aufwand
10. Hat sich der Anbieter im Kampf gegen hochentwickelte und entschlossene Cyberkriminelle und staatliche Akteure bewährt?
Durch die Zusammenarbeit mit dem richtigen Anbieter für Bot-Abwehr können Sie kritische Anwendungen unabhängig von Architektur, Cloud oder CDN mit einer effektiven, benutzerfreundlichen und praxiserprobten Sicherheitslösung schützen.
Bei jeder Lösung kommt es darauf an, unabhängig vom Vorgehen der Angreifer widerstandsfähig zu bleiben und dafür zu sorgen, dass sich ihre Investition nicht auszahlt. Letztendlich werden sie ihre Bemühungen aufgeben und sich anderen Zielen zuwenden.
Es ist sinnvoll, Anbieter in Betracht zu ziehen, die die wertvollsten Marken der Welt mit ergebnisorientierten Abwehrmaßnahmen vor den raffiniertesten Cyberkriminellen schützen und dabei den Schwerpunkt auf Wirksamkeit legen.
Weitere Informationen unter: https://www.f5.com/solutions/application-security/bot-management
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...