Dies ist der dritte Blogbeitrag in einer Reihe über die Herausforderungen der digitalen Transformation.
- Die überraschende Wahrheit über die digitale Transformation
- Die überraschende Wahrheit über die digitale Transformation: Cloud-Chaos
Sicherheit überspringen.
Für viele IT-Veteranen dürfte es keine Überraschung sein, dass bei Leistungsproblemen einer Anwendung oft als Erstes die Sicherheitsmaßnahmen abgeschaltet werden. Bricht die Firewall unter einem Angriff zusammen? Abschalten. Sind Dienste durch einen plötzlichen Nachfrageanstieg überlastet? Abschalten.
Seit zwanzig Jahren werfen wir die Sicherheit systematisch über Bord, sobald die Anwendungsleistung Probleme bereitet.
Daher sollte es nicht überraschen, dass Sicherheitsmaßnahmen häufig übersprungen werden, wenn die Pipeline-Performance im Vordergrund steht.
Neun von zehn Führungskräften geben an, unter Druck zu stehen, Apps schneller auf den Markt zu bringen und sie aufgrund der digitalen Transformation häufiger zu veröffentlichen.
Ob Führungskräfte diesen Druck ausdrücklich oder unausgesprochen an die Verantwortlichen weitergeben, spielt keine Rolle; Entwickler und Betriebsteams fühlen sich häufig unter Druck gesetzt, wenn es darum geht, Apps in Rekordzeit auf den Markt zu bringen.
Und vielleicht geben sie gerade deshalb zu, Sicherheitsmaßnahmen zu überspringen. In einer IBM/Arxan-Umfrage unter Entwicklern von Mobil- und IoT-Anwendungen räumte dies fast die Hälfte (44 %) ein, und wahrscheinlich würden Entwickler in anderen Branchen dasselbe zugeben.
Schließlich ist Sicherheit eine schwierige Angelegenheit. Es gibt eine große Angriffsfläche – und keine Schicht bleibt verschont. Vom Netzwerk über die Plattform bis hin zur Anwendung gibt es mehr Möglichkeiten, in Apps einzudringen und Daten auszuschleusen, als das Netzwerk Schichten hat.
Wenn wir uns jedoch die größten Sicherheitsverletzungen der letzten Zeit ansehen, erkennen wir ein Muster, das allen dabei helfen kann, ihre begrenzte Zeit auf die größten Risiken zu konzentrieren.
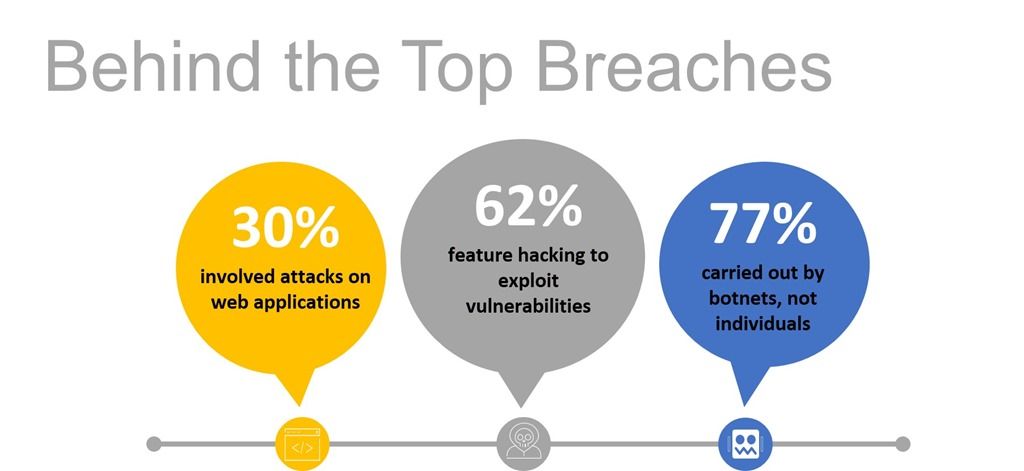
Wir alle haben von der Equifax-Datenpanne gehört. Wir kennen die unschönen Details: Wie viele andere Unternehmen wurde auch Equifax Opfer einer veröffentlichten Schwachstelle, die über eine Webplattform in einem nicht gepatchten Framework eines Drittanbieters ausgenutzt wurde. Wahrscheinlich – wenn auch nicht bestätigt – wurde das Ziel von einem Bot bzw. einem automatisierten Skript entdeckt, das nach potenziellen Zielen suchte. Das ist plausibel, da ein erheblicher Teil der Bot-Aktivitäten heutzutage nicht aus direkten Angriffen, sondern aus Sondierungs- und Aufklärungsversuchen besteht.
Wie sich zeigt, ist es schon lange her, dass es jemandem gelungen ist, sich über SSH oder eine Netzwerkschwachstelle einzuschleusen. Heutige Angreifer haben es auf Anwendungen und Zugangsdaten abgesehen und nutzen Bots, um lukrative Schwachstellen aufzuspüren – und den Angriff auszuführen.
Die drei größten Sicherheitsrisiken, vor denen Sie Apps schützen müssen, sind:
- OWASP Top Ten. SQLi, XSS, Befehlsinjektion, NoSQL-Injektion, Pfadtraversierung und vorhersehbare Ressourcen
- CVEs. Apache, Apache Struts, Bash, Elasticsearch, IIS, JBoss, JSP, Java, Joomla, MySQL, Node.js, PHP, PHPMyAdmin, Perl, Ruby On Rails und WordPress.
- Bots. Schwachstellenscanner, Web-Scraper, DDoS-Tools und Foren-Spam-Tools.
Hier treffen die Standardisierung von Sicherheitsplattform und -richtlinien auf eine anwendungsspezifische Architektur, sodass Risiken wirksam behoben werden können, bevor sie zu einer existenziellen Bedrohung werden. Die Standardisierung auf eine Plattform ermöglicht zugleich die Vereinheitlichung von Richtlinien. Mit dieser Kombination können Sicherheitsexperten eine einheitliche grundlegende Sicherheitsrichtlinie erstellen, die anschließend automatisch für jede Anwendung bereitgestellt wird und sie sofort vor den neuesten Bedrohungen schützt. Da dies anwendungsspezifisch erfolgt, lassen sich zusätzliche, auf die jeweilige Anwendung zugeschnittene Schutzmaßnahmen ergänzen. Zumindest können Sie jedoch darauf vertrauen, dass die wahrscheinlichsten Angriffsvektoren abgedeckt sind.
Ein weiterer Vorteil einer anwendungsbezogenen Architektur besteht darin, dass Anwendungen, die normalerweise nicht durch etwas wie eine WAF geschützt sind (ja, ich weiß, warum sollte das so sein? Aber glauben Sie mir, solche Anwendungen gibt es), kurzfristig geschützt werden können, indem so lange wie nötig eine neue Instanz mit den entsprechenden Richtlinien in die Anwendungs-Pipeline eingebunden wird. Wenn also diese CVE veröffentlicht wird – und das wird sie –, können Sicherheitsexperten sofort eine Richtlinie zur Risikominderung implementieren und sie in den Pfad jeder anfälligen Anwendung einbinden, bevor diese ausgenutzt werden kann.
Die Antwort darauf, dass Entwickler aufgrund des durch die digitale Transformation verursachten Lieferdrucks Sicherheitsmaßnahmen überspringen, lautet: Standardisierung. Setzen Sie auf eine einheitliche Anwendungssicherheitsplattform, um Richtlinien zu standardisieren und sie professionell in die Pipeline einzubinden.
Bleiben Sie dran für den nächsten Beitrag dieser Reihe. Darin gehen wir näher darauf ein, wie Sie mit den Skalennachteilen umgehen können, die dadurch entstehen, dass die digitale Transformation tendenziell mehr Anwendungen hervorbringt, als Betriebsteams bewältigen können.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...