Halte die heiße Seite heiß und die kalte Seite kalt.
Vielleicht erinnern Sie sich noch (wenn Sie alt genug sind – und keine Sorge, ich werde Sie nicht bitten, die Hand zu heben) an eine Werbekampagne von McDonald’s vor vielen Jahren, in der Verpackungen für einige Produkte beworben wurden, die dafür sorgten, dass „die heiße Seite heiß und die kalte Seite kalt“ blieb.
Das Konzept war eigentlich ganz einfach: Warmes und Kaltes voneinander trennen, aber für einen einfachen Transport in einem einzigen Behälter aufbewahren.
Diese Idee der Trennung innerhalb desselben „Containers“ ist im Grunde das, was einen App-Proxy überhaupt zu einem Proxy macht. So bleibt die Clientseite Client und die App-Seite … App.
Okay, das lässt sich vielleicht doch nicht so elegant übertragen, wie ich es mir wünschen würde.
Dennoch ist das Konzept schlüssig und wichtig, um einen App-Proxy zu verstehen.
Grundsätzlich ist ein Proxy eine Software, die logisch zwischen zwei Teilnehmern eines Kommunikationsaustauschs positioniert ist. Ein App-Proxy befindet sich zwischen einer App und einem Client. Allerdings sind nicht alle Proxys vollständige Proxys. Ein vollständiger Proxy erfordert eine interne Trennung der beiden Seiten. Im Wesentlichen verfügt ein vollständiger Proxy über zwei unabhängige Netzwerk-Stacks innerhalb eines einzigen Geräts: die Clientseite (die Hot Side) und die App-Seite (die Cold Side).
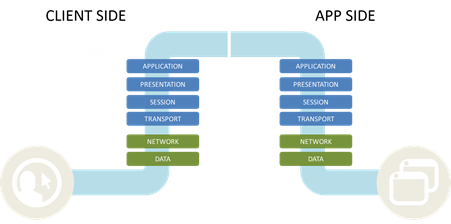
Ich weiß, der Vergleich funktioniert nicht wirklich gut, oder? Spielt einfach mit, mehr habe ich im Moment nicht zu bieten.
Der Grund, warum dies eine Anforderung an einen App-Proxy ist (oder sein sollte), liegt darin, dass der Proxy dadurch am Datenaustausch zwischen Client und Server teilnehmen kann. Dies ist notwendig, um Funktionen wie die Minimierung (die die App-Leistung verbessert), Sicherheitsfunktionen (wie die Datenbereinigung) und TCP-Multiplexing (Optimierung) sowie eine Vielzahl weiterer Dienste bereitzustellen.
In dieser internen „Lücke“ zwischen der Client- und der Anwendungsseite geschieht die eigentliche Magie. Dort verrichten zahlreiche Dienste ihre Arbeit – vom einfachen Lastausgleich über fortschrittliche Anwendungsfirewalls bis hin zur Anwendungszugriffskontrolle. Anfragen werden auf der Clientseite eines Anwendungsproxys faktisch terminiert. Anschließend läuft ein Prozess ab, der einer Service-Verkettung ähnelt, allerdings vollständig intern und mit der Geschwindigkeit interner Busse und Prozessoren (die fast immer höher ist als die Netzwerkgeschwindigkeit). Die Anfrage wird geprüft. Richtlinien werden angewendet. Transformationen werden durchgeführt. Entscheidungen werden getroffen. Zwischen dem Proxy und der Anwendung wird eine separate Verbindung hergestellt, über die die Anfrage weitergeleitet wird.
Wenn diese Anfrage zum Proxy zurückkehrt, läuft der Vorgang in umgekehrter Reihenfolge ab. Es folgt eine Überprüfung. Die Daten werden bereinigt. Richtlinien werden angewendet. Anschließend gelangen die Daten zurück auf die Clientseite, von wo aus sie wieder an den Client übertragen werden können.
Und all das geschieht in weniger als einer Sekunde, da es vollständig innerhalb des Proxys abläuft.
Da ein App-Proxy eine breite Palette von App-Diensten bereitstellen soll – Verfügbarkeit, Sicherheit, Mobilität, Identitäts- und Zugriffsverwaltung sowie Performance –, sollte er eigentlich ein Full Proxy sein. Nur ein Full Proxy ist darauf ausgelegt, an jeder einzelnen Anfrage und Antwort beteiligt zu sein. Einfache Proxys (bei denen es sich, wenn man ins Detail gehen möchte, eigentlich um zustandslose Proxys handelt) sind nur an der anfänglichen Kommunikation beteiligt, wenn die Verbindung zwischen Client und App hergestellt wird. Ihre Aufgabe besteht darin, eine App-Instanz auszuwählen und anschließend die Verbindung zwischen den beiden „zusammenzufügen“. Danach ist der Proxy nicht mehr beteiligt. Er sieht einen „Flow“ (ein TCP-Konstrukt der Schicht 4, von dem Sie vielleicht schon im Zusammenhang mit SDN gehört haben – aber das ist ein anderes Thema für ein anderes Mal) und leitet Pakete einfach hin und her, wobei er Heißes und Kaltes wahllos vermischt. (Sehen Sie? Ich wusste doch, dass die Analogie irgendwann funktionieren würde.)
Nach alledem sollte ein moderner (und skalierbarer) App-Proxy als Full Proxy ausgelegt sein und drei wesentliche Merkmale aufweisen: Programmierbarkeit, Leistungsfähigkeit und Protokollunterstützung.
Programmierbarkeit ist in modernen Rechenzentren und in der Cloud von entscheidender Bedeutung, um Automatisierung, Orchestrierung und Standardisierung zu unterstützen. Auch im Datenpfad spielt sie eine zentrale Rolle, wenn es darum geht, Sicherheit und Dienste zu ermöglichen, die einen einzigartigen Mehrwert für Unternehmen und Betrieb bieten, sowie benutzerdefinierte Protokolle zu unterstützen und bestehende zu erweitern. Leistung klingt nach einer einfachen Sache, ist es aber nicht. Da ein App-Proxy mit jeder einzelnen Anfrage interagiert, muss er nicht nur schnell, sondern rasend schnell sein. Er muss seine Aufgaben zügig erledigen, ohne den Austausch durch Latenzen zu verzögern, die das Anwendungserlebnis beeinträchtigen. Das ist längst nicht so einfach, wie es klingt – insbesondere angesichts des starken Trends, universell einsetzbare Rechenressourcen als Grundlage für die Bereitstellung zu verwenden.
Nicht zuletzt sind Protokolle wichtig. Wenn wir „App“ sagen, denken wir wahrscheinlich zuerst an HTTP. Das ist keine Überraschung: HTTP ist das neue TCP und die Lingua franca des Internets. Aber es ist nicht das einzige verwendete Protokoll – schon gar nicht in einem Zeitalter internetgestützter Kommunikation. Auch SIP und UDP kommen zum Einsatz. Ganz zu schweigen von SMTP (Sie versenden doch noch E-Mails, oder?) und LDAP. Und was ist mit SSL und TLS? Angesichts des zunehmenden Bestrebens (und der Dringlichkeit), SSL Everywhere tatsächlich überall umzusetzen, ist es umso wichtiger, dass ein App-Proxy SSL/TLS beherrscht – und zwar absolut fließend. Andernfalls lässt sich die Leistungsanforderung möglicherweise nicht erfüllen.
Ein App-Proxy kann die Plattform bereitstellen, die moderne Rechenzentren benötigen, um Sicherheits- und Leistungsanforderungen zu bewältigen, durch Automatisierung und Orchestrierung ihre Betriebskosten zu senken und sowohl Privat- als auch Geschäftskunden ein optimales App-Erlebnis zu bieten. Dafür muss es sich jedoch um einen vollwertigen App-Proxy handeln, der Programmierbarkeit, hohe Leistung und Protokollunterstützung bietet, damit keine App auf der Strecke bleibt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...