Während DevOps-Ansätze allmählich auch im Netzwerkbetrieb Einzug halten, bringen sie neue Fachbegriffe mit sich. Diese umgangssprachlichen Ausdrücke können NetOps-Fachkräfte verwirren, die ihnen noch nie begegnet sind, und IT-Führungskräfte vor Rätsel stellen, die unter Druck stehen, diese Methodik zu übernehmen.
Dazu gehört auch das Konzept „Infrastructure as Code“. In der Welt der Entwickler umfasst die Infrastruktur in erster Linie die Plattformen, Server und Containersysteme, auf denen Anwendungen bereitgestellt und skaliert werden. Infrastruktur besteht hauptsächlich aus Rechenressourcen.
Auf der anderen Seite der Mauer befindet sich eine breiter aufgestellte, robustere Infrastruktur, die neben Rechenressourcen auch Speicher, Sicherheit und Netzwerke umfasst. Schließlich gibt es vier Betriebsbereiche, die alle synchron arbeiten müssen, um Continuous Deployment zu erreichen und die Optimierung zu ermöglichen, die sich IT- und Unternehmensverantwortliche von der digitalen Transformation versprechen. Das bedeutet, dass Infrastructure as Code in der Produktion ein wesentlich breiteres Spektrum an Systemen, Geräten und Diensten umfasst als in der Entwicklung. Die Bereitstellung einer App wirkt sich in der Regel in irgendeiner Weise auf die Infrastruktur in jedem der vier Betriebsbereiche aus. Dadurch ist Infrastructure as Code in der Produktion zwar etwas anspruchsvoller, hat aber auch größere Auswirkungen auf Effizienz und Geschwindigkeit.
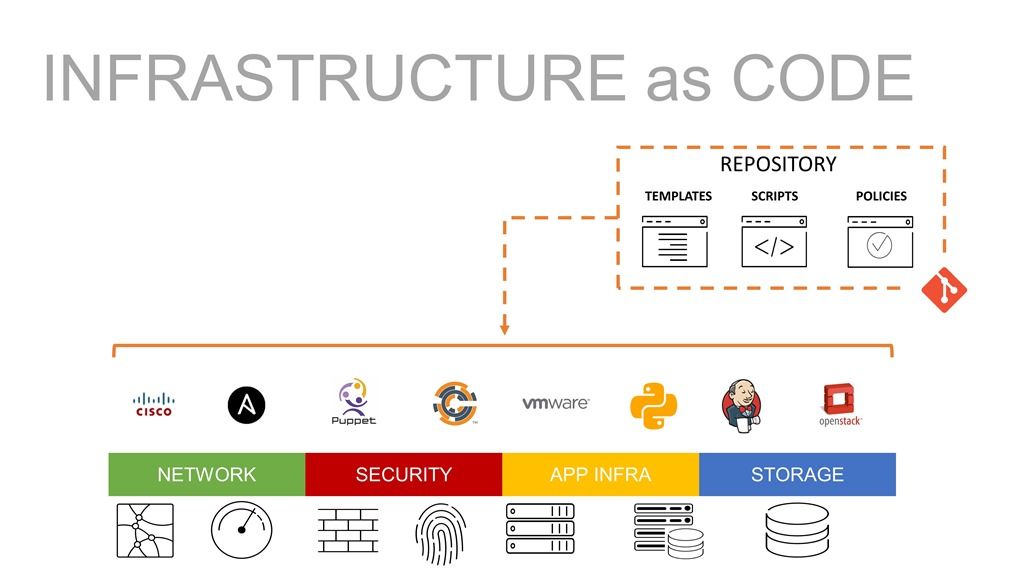
Das liegt daran, dass Automatisierung die Wartezeiten zwischen Übergaben beseitigen kann, die allzu oft zu Ineffizienzen bei Bereitstellungen führen – insbesondere dann, wenn manuelle Prozesse durch Urlaubszeiten, Krankheitstage und Mittagspausen ins Stocken geraten.
ES IST EIN GLEICHNIS
Infrastructure as Code ist ein Vergleich. Das bedeutet, dass wir unsere Netzwerk- und Anwendungsdienstsysteme nicht tatsächlich – zumindest noch nicht – in Code umwandeln wollen, den wir erstellen und anschließend bereitstellen. Für die meisten Unternehmen wäre das völlig verrückt und würde die Stabilität und Zuverlässigkeit des Unternehmensnetzwerks beeinträchtigen. Wir möchten jedoch die Vorteile eines Systems nutzen, das Konfigurationen und Profile von den Systemen entkoppelt, auf denen sie ausgeführt werden.
Das bedeutet, Konfigurationen, Richtlinien und Profile von der Hardware oder Software zu trennen, auf der sie bereitgestellt werden.
Diese Sammlung wird dann als „Bereitstellungsartefakte“ betrachtet und kann genau wie Code behandelt werden. Das bedeutet, dass sie in Repositorys gespeichert und verwaltet, versioniert und überprüft werden kann. Sie kann auf dieselbe Weise abgerufen, geklont und committet werden, wie Entwickler Code aus einem Repository (wie Github) abrufen und klonen beziehungsweise darin committen.
Wir sollten auch „Automatisierungsartefakte“ einbeziehen. Dabei handelt es sich um Skripte und zugehörige Dateien, die Automatisierungsaufgaben für das von Ihnen gewählte Automatisierungs-Toolkit beschreiben. Bei Ansible sind das Playbooks, bei Chef ein Rezept und bei Puppet ein Manifest. Oder es handelt sich einfach um ein ganz gewöhnliches Python-Skript.
Für BIG-IP und eine wachsende Zahl netzwerkbasierter Systeme umfasst dies auch Vorlagen (iApp), mit denen sich komplexere oder standardisierte Konfigurationen genauer beschreiben lassen. Die Verwendung einer Vorlage kann hier von Vorteil sein, da sie Optionen und Anwendungsdienste unterstützen kann, die vom zentralen Toolset möglicherweise noch nicht unterstützt werden.
Zusammen mit den Bereitstellungsartefakten bilden die Automatisierungsartefakte die Gesamtheit dessen, was wir als „Infrastructure as Code“ bezeichnen. Dabei wird davon ausgegangen, dass Sie ein System bereitstellen und anschließend einen Automatisierungsprozess darauf ausführen können, um es wie gewünscht zu konfigurieren.
In Kombination mit einem anwendungsspezifischen Ansatz für Netzwerk- und Anwendungsdienste kann ein Infrastructure-as-Code-Ansatz die mit häufigen Bereitstellungen verbundenen Risiken erheblich reduzieren. Durch die Isolierung von Konfigurationen und die Beschränkung ihrer Auswirkungen auf ein einzelnes System werden die Folgen einer fehlgeschlagenen Bereitstellung praktisch vollständig beseitigt. Dies wiederum begünstigt anwendungsspezifische Zeitpläne, die besser auf die geschäftlichen Anforderungen und die Bedürfnisse der Benutzer abgestimmt sind.
Für cloudorientierte Unternehmen kann ein Infrastructure-as-Code-Ansatz die Migration vom Rechenzentrum in die Cloud oder von einer Cloud in eine andere erheblich vereinfachen. Da die Konfiguration vom System entkoppelt ist, kann sie grundsätzlich auch auf einem vergleichbaren System an einem anderen Ort bereitgestellt werden.
Es gibt viele gute Gründe, den Aufwand für die Umstellung auf einen Infrastructure-as-Code-Ansatz auf sich zu nehmen, und nur sehr wenige, die dagegensprechen. Infrastructure as Code ist eine der vorteilhaftesten Möglichkeiten, das agile Netzwerk zu verwirklichen, das Unternehmen benötigen, um in einer von Anwendungen geprägten digitalen Multi-Cloud-Wirtschaft erfolgreich zu sein.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...