
Zero Trust ist eine wirkungsvolle Strategie, die Unternehmen dabei helfen kann, schneller zu agieren und gleichzeitig ihre Sicherheit zu erhöhen. In den vergangenen Jahren hat das Konzept viel Aufmerksamkeit erhalten, obwohl es nicht neu ist. Heute ist es relevanter und wichtiger denn je – insbesondere angesichts der Herausforderung für Unternehmen weltweit, während der COVID-19-Krise handlungsfähig zu bleiben und angemessen zu reagieren. Zero Trust war ein Thema in meiner kürzlich gehaltenen Agility-Keynote und ist ein Konzept, das jedes Unternehmen besser verstehen sollte, wenn es seine Initiativen zur digitalen Transformation beschleunigt.
Die Absicherung des traditionellen Netzwerkperimeters (auch bekannt als Burggraben-und-Burg-Ansatz) reicht nicht mehr aus. Da Anwendungen zunehmend in Multi-Cloud-Umgebungen bereitgestellt werden und immer mehr Beschäftigte mobil arbeiten, ist der Netzwerkperimeter praktisch verschwunden.
Zero Trust schafft die Vorstellung eines vertrauenswürdigen Netzwerks innerhalb eines definierten Perimeters ab. Heute müssen Sie Benutzerzugriffe nach dem Prinzip der geringsten Rechte gewähren und so umfassend wie möglich überprüfen, davon ausgehen, dass sich Angreifer bereits im Netzwerk befinden und dort verbergen, sowie über die Kontrollpunkte mehr Kontext und Transparenz gewinnen. Um Zero Trust zu ermöglichen, müssen Unternehmen den Ansatz „Vertrauen, aber überprüfen“ aufgeben und stattdessen diese drei Prinzipien befolgen:
- Niemals vertrauen
- Immer überprüfen
- Kontinuierlich überwachen
Auch wenn kein Anbieter alles bereitstellen kann, was für Zero Trust erforderlich ist, kann F5 mit seinem umfassenden Portfolio für Anwendungssicherheit einen Mehrwert bieten und vier zentrale Kontrollpunkte in einer Zero-Trust-Architektur absichern. Im Einzelnen:
- Die Endgeräte, die auf die Anwendungen zugreifen: Unsere Lösungen für den vertrauenswürdigen Anwendungszugriff bieten moderne Authentifizierung für alle Anwendungen.
- Die Netzwerkinfrastruktur: Wir bieten Lösungen für die Sicherheit der Anwendungsinfrastruktur an, die zum Schutz des Netzwerks beitragen.
- Die Anwendungen (unabhängig davon, ob sie in der Cloud, lokal, SaaS-basiert oder vollständig verwaltet sind): Wir bieten Lösungen für die Sicherheit auf Anwendungsebene an, die für Sicherheit an oder in der Nähe der Anwendung sorgen und den Anwendungs-Stack (von Schicht 4 bis 7) schützen.
- Der Identitätsdienst: Wir pflegen enge Partnerschaften mit Microsoft, Okta und Ping. Durch die Integration unserer Lösungen für vertrauenswürdigen Anwendungszugriff mit diesen Identity-as-a-Service-Anbietern (IDaaS) helfen wir, die Identitätslücke zwischen cloudbasierten und SaaS-Anwendungen sowie geschäftskritischen und benutzerdefinierten Anwendungen zu schließen und den Benutzern ein einheitliches, sicheres Zugriffserlebnis zu bieten.
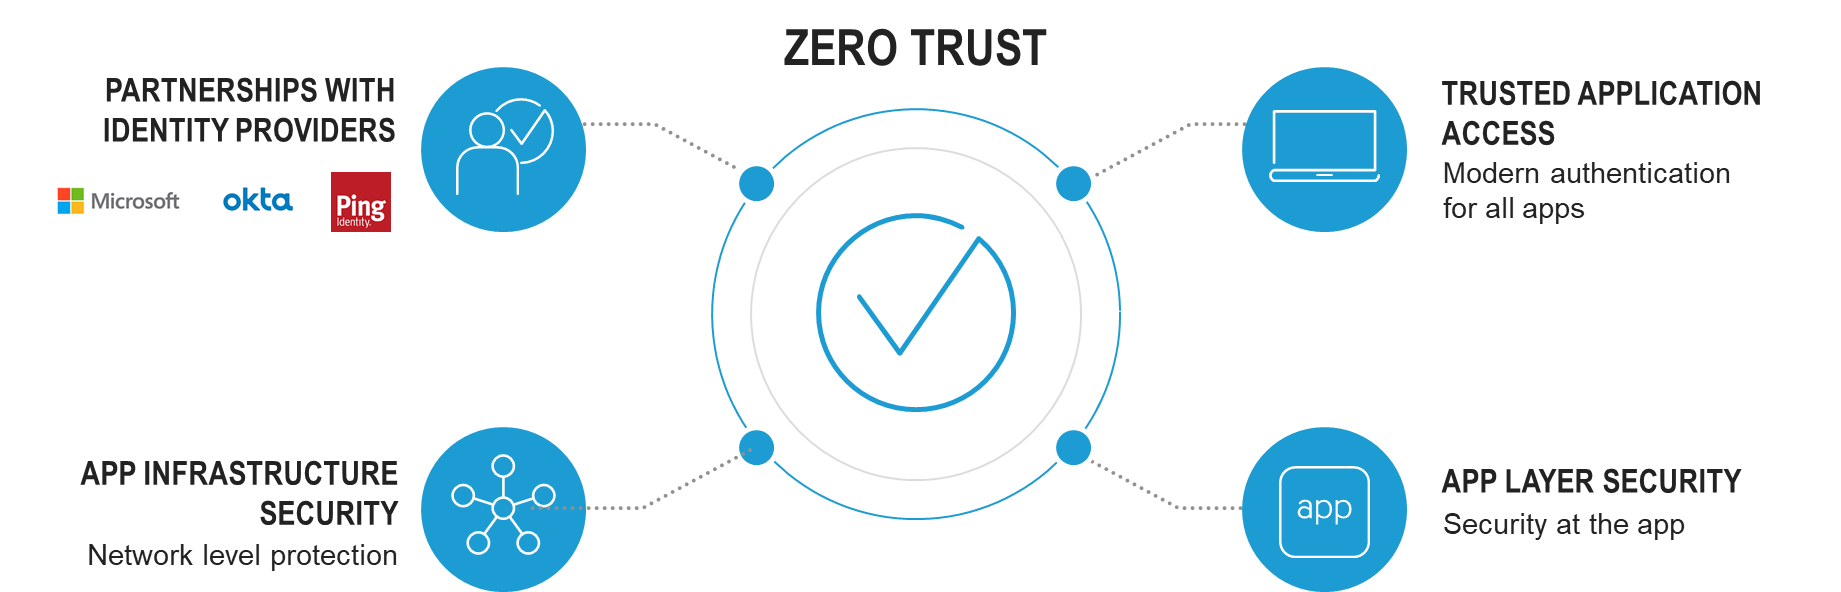
Sehen wir uns genauer an, wie F5 Sie mit diesen drei F5-Sicherheitslösungen gezielt bei der Implementierung eines Zero-Trust-Modells unterstützen kann: Trusted App Access, App Infrastructure Security und App Layer Security.
Vertrauenswürdiger App-Zugriff
Beim Zugriff auf Anwendungen müssen Unternehmen davon ausgehen, dass jeder, der auf ihre Website zugreift, böswillige Absichten verfolgt. Sicherheitsverletzungen im Zusammenhang mit Zugriffen nehmen weiter zu. Laut F5 Labs machten zugriffsbedingte Sicherheitsverletzungen im Jahr 2019 mit 52 % den größten Anteil der bekannten Ursachen für Sicherheitsverletzungen aus – gegenüber 47 % im Jahr 2018.
F5 BIG-IP Access Policy Manager (APM) sichert, vereinfacht und zentralisiert den Zugriff auf Anwendungen, APIs und Daten – unabhängig davon, wo sich Benutzer und ihre Anwendungen befinden. Mit Identity Aware Proxy (IAP) implementiert APM eine auf detaillierten Kontextinformationen basierende Validierung nach dem Zero-Trust-Modell und sichert so jede Zugriffsanfrage auf Anwendungen ab. Darüber hinaus überwacht APM während der gesamten Anwendungssitzung kontinuierlich das Gerät, den Standort und den Zugriff jedes Benutzers.
Die wichtigsten Nutzenversprechen sind:
- Eine hervorragende Benutzererfahrung dank SSO und ein einheitliches Nutzungserlebnis beim Zugriff auf alle Anwendungen – unabhängig davon, ob sie lokal oder in der Cloud ausgeführt werden
- Sicherere Anwendungen in einer Zero-Trust-Architektur
- Eine einheitliche Architektur für hybride Umgebungen und gemeinsame Richtlinien über mehrere Clouds hinweg
Durch die Ergänzung um Shape und die Möglichkeit, betrügerische Akteure zu erkennen, können wir vertrauenswürdige Benutzer nun besser identifizieren und die Anzahl der erforderlichen Passworteingaben reduzieren. Dadurch erhalten Benutzer leichter Zugang zu Diensten, ohne Passwörter zu vergessen. Gleichzeitig sinken die Supportkosten und der Umsatz steigt.
Sicherheit der App-Infrastruktur
Die Netzwerkinfrastruktur ist entscheidend, um die Sicherheit und Verfügbarkeit der Apps zu gewährleisten und Zero Trust umzusetzen. Ein Bereich, der Ihr Netzwerk beeinträchtigen könnte, sind verschlüsselte Bedrohungen.
Verschlüsselung ist heute der neue Standard. Untersuchungen von F5 Labs zufolge erfolgen 91 % aller Seitenaufrufe verschlüsselt über SSL/TLS. Doch auch Angreifer nutzen Verschlüsselung, um Sicherheitskontrollen zu umgehen. Unternehmen müssen davon ausgehen, dass sich in ihrem eingehenden verschlüsselten Datenverkehr Schadsoftware verbirgt. Ebenso müssen sie davon ausgehen, dass ausgehender verschlüsselter Datenverkehr vertrauliche Informationen enthält, die ausgeschleust werden können.
F5 SSL Orchestrator beseitigt die Gefahren, die durch verschlüsselten Datenverkehr in Ihrem Netzwerk entstehen. Die speziell für die Orchestrierung des ein- und ausgehenden SSL/TLS-Datenverkehrs entwickelte Lösung zentralisiert die Verschlüsselungskontrolle. Sie beseitigt blinde Flecken in der Sicherheitsarchitektur, indem sie in verschlüsseltem Datenverkehr verborgene Malware aufdeckt und die Exfiltration gestohlener Daten verhindert.
Sicherheit auf Anwendungsebene
Tatsache ist, dass Anwendungen in jedem Unternehmen anfällig sind. Laut einer Studie von F5 Labs setzt ein Unternehmen durchschnittlich 765 Apps ein. Bei einer derart großen Zahl eingesetzter Apps wissen Angreifer um deren Bedeutung und versuchen aktiv, sie zu kompromittieren, da jede einzelne von ihnen als Hintertür (oder Vordertür) zu wertvollem geistigem Eigentum und wichtigen Daten dienen kann. Daher ist es unerlässlich, die Apps im Rahmen Ihrer Zero-Trust-Strategie kontinuierlich zu schützen.
F5 kann den Anwendungs-Stack in einer Zero-Trust-Architektur schützen. Unsere WAF-Lösungen wie „Advanced WAF“ und „Essential App Protect“ schützen vor häufigen Schwachstellen und Exploits wie den OWASP Top 10 oder SQL-/PHP-Injections.
Unsere WAF-Lösungen können mithilfe unserer verhaltensbasierten Analysefunktionen, die den Zustand der Anwendungen kontinuierlich überwachen, auch vor DoS-Angriffen auf Layer 7 schützen. Darüber hinaus bieten wir einen Schutz für Anmeldedaten, um zu verhindern, dass Angreifer unbefugt auf Benutzerkonten zugreifen. Angesichts der zunehmenden Nutzung von APIs können wir auch diese schützen und Ihre Anwendungen gegen API-Angriffe absichern.
F5 schützt nicht nur die Schwachstellen Ihrer Anwendungen mit WAF- und API-Sicherheitslösungen, sondern bewahrt mit Shape auch Ihre Geschäftslogik vor Missbrauch.
F5 stellt seine Sicherheitsangebote passend zur Zero-Trust-Bereitstellungsstrategie eines Unternehmens bereit – selbstverwaltet, als Service oder als vollständig verwalteter Service über Silverline und Shape Security.
Wenn Sie mehr erfahren möchten, können Sie sich meine Keynote von Agility On-Demand ansehen oder sich an uns wenden, wenn Sie Unterstützung bei Ihrer Zero-Trust-Implementierung benötigen.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...