Digitale operationale Resilienz
Serviceverfügbarkeit, Cyberresilienz und Wiederherstellung nach Sicherheitsvorfällen für unterbrechungsfreie Finanzdienstleistungen in hybriden Multicloud-Umgebungen
Operationale Resilienz für Finanzdienstleistungen
Digital sovereignty-Anforderungen und Vorschriften wie DORA, NYDFS 500 und APRA CPS 230 haben die Messlatte für die operative Resilienz höher gelegt. Finanzinstitute müssen kontinuierlich nachweisen, dass ihre Dienste verfügbar sind, sie über Cyberresilienz verfügen und sie den Betrieb nach Vorfällen schnell wiederherstellen können. Die Application Delivery and Security Platform (ADSP) von F5 bietet mehrschichtige Sicherheit für Workloads in Hybrid- und Multicloud-Umgebungen, unterstützt Anforderungen an die digitale Souveränität und reduziert Konzentrationsrisiken.
Minimierte Umsatzeinbußen durch Ausfallzeiten
Halten Sie Zahlungsverkehr, Kernbankensysteme und digitale Kanäle auch bei Cloud-Ausfällen und Infrastrukturstörungen verfügbar – mit Aktiv-Aktiv-Architekturen, intelligenter Datenverkehrssteuerung und automatischem Failover über Rechenzentren, Regionen und Clouds hinweg.
Geringeres Konzentrationsrisiko
F5 ADSP ermöglicht Hybrid- und Multicloud-Architekturen, die die Abhängigkeit von einem einzigen Anbieter beseitigen und die Verfügbarkeit kritischer Infrastrukturen für Bank- und Finanzdienstleistungen auch beim Ausfall eines Anbieters gewährleisten
Resiliente Sicherheit
KI-gestützte Sicherheitskontrollen, die sich an neue Cyberbedrohungen anpassen, sowie einheitliche Transparenz und Protokollierung verkürzen die durchschnittliche Wiederherstellungszeit und unterstützen die Erfüllung der Meldepflichten bei Sicherheitsvorfällen.
Einhaltung gesetzlicher Vorschriften
Regulatorische Vorgaben wie DORA, NYDFS 500 und APRA CPS 230 verpflichten Finanzinstitute, ihre operationale Resilienz nachzuweisen. F5 ADSP bietet die Steuerungsebene und den Audit-Trail, die die Einhaltung von DORA und das aufsichtsrechtliche Meldewesen vereinfachen.
F5 ADSP sorgt für digitale operationale Resilienz
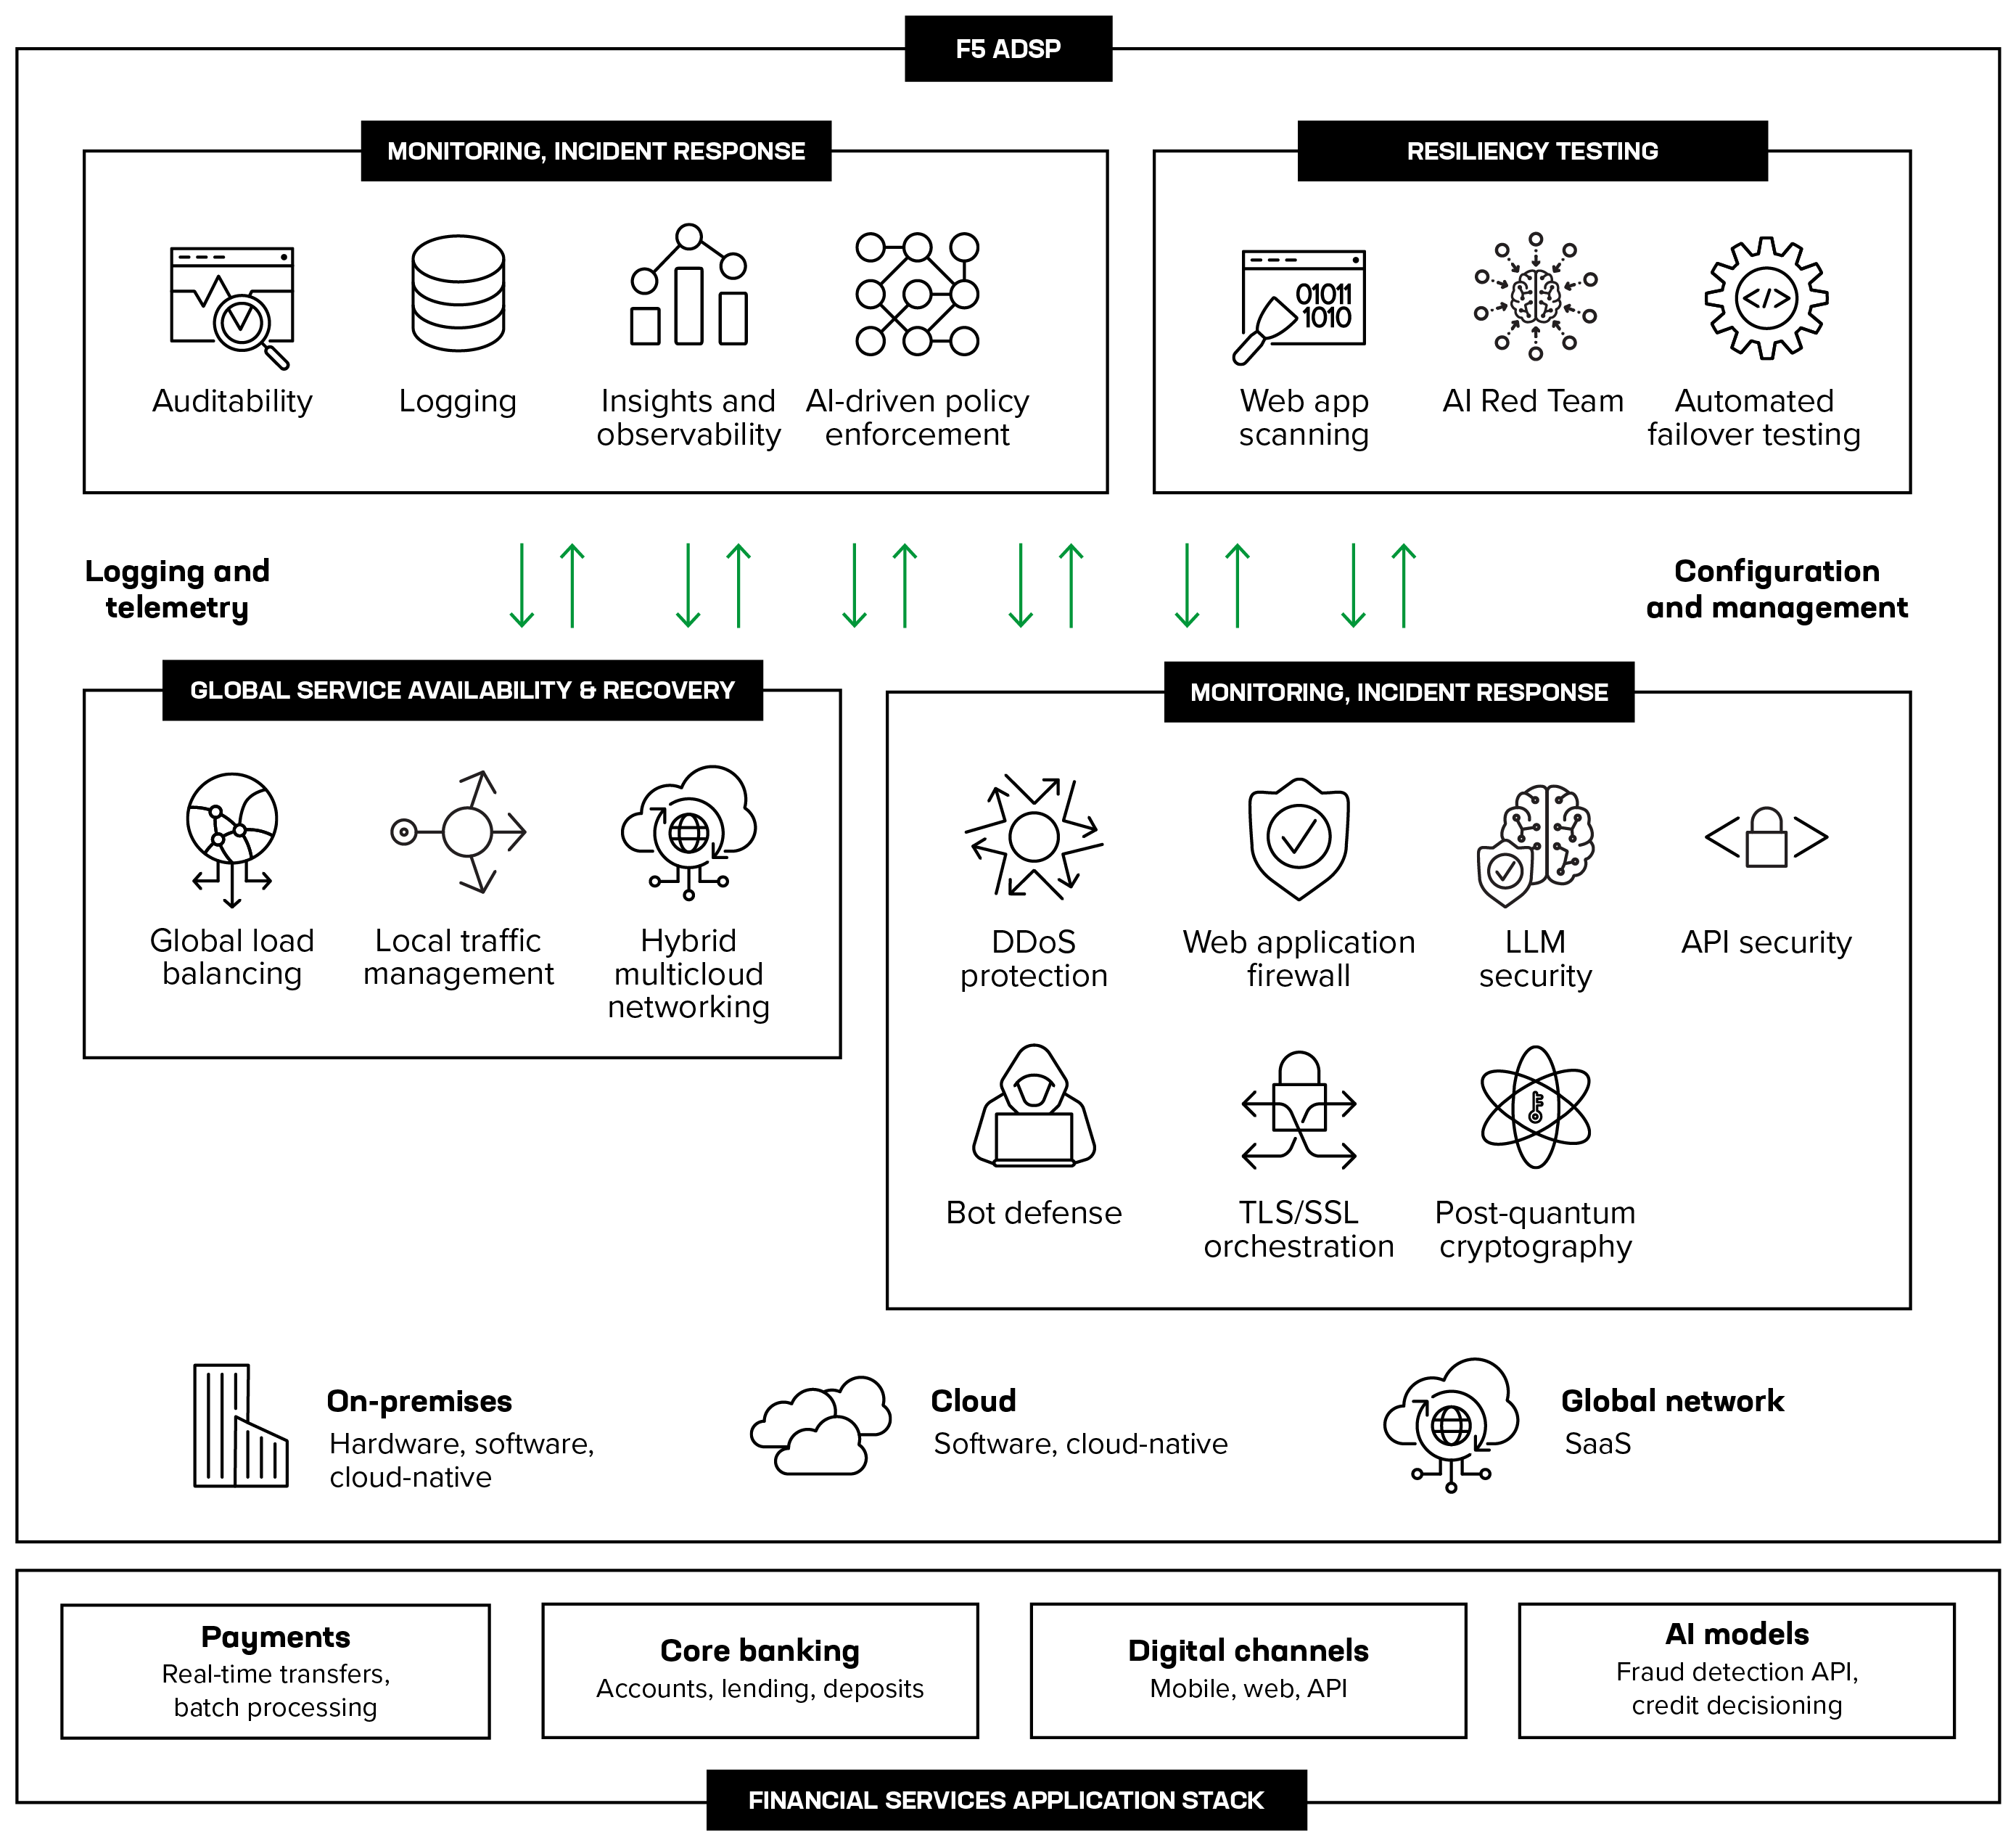
Halten Sie kritische Finanzdienstleistungen verfügbar und sicher
F5 ADSP stellt kritische Finanzdienstleistungsanwendungen in lokalen Umgebungen sowie in Private und Public Clouds bereit und schützt sie. So werden Konzentrationsrisiken beseitigt und eine dauerhafte Resilienz ermöglicht.
Referenzarchitektur für die Bereitstellung von Unternehmensanwendungen entdecken ›
So unterstützt Sie F5
Serviceverfügbarkeit und Wiederherstellung
Hochverfügbarkeit für kritische Finanzdienstleistungen
Active-Active-Architekturen mit intelligenter Datenverkehrssteuerung und automatischem Failover über hybride Multicloud-Umgebungen hinweg sorgen dafür, dass Zahlungsverkehr, Kernbankensysteme und digitale Kanäle auch bei Störungen verfügbar bleiben.
Globaler Serverlastenausgleich
Stellen Sie sicher, dass Finanzdienstleistungen auch bei regionalen Ausfällen erreichbar bleiben.
Intelligentes Verkehrsmanagement
Optimieren Sie die Verteilung des Datenverkehrs, um die Verfügbarkeit kritischer Finanzdienstleistungsanwendungen sicherzustellen.
Hybride Multicloud-Vernetzung
Verbinden Sie Anwendungen und Dienste sicher über mehrere Clouds, lokale Umgebungen und Edge-Standorte hinweg.
Schutz vor und Abwehr von Bedrohungen
Stoppen Sie Bedrohungen, ohne die Verfügbarkeit Ihrer Dienste zu beeinträchtigen
Volumetrische Angriffe, Anwendungsschwachstellen und API-Missbrauch gefährden die operative Resilienz. Schützen Sie die Infrastruktur für Finanzdienstleistungen mit mehrschichtigen Sicherheitskontrollen und der Vorbereitung auf Post-Quanten-Kryptografie vor Bedrohungen und beugen Sie diesen vor.
DDoS-Schutz
Wehren Sie volumetrische Angriffe ab, bevor sie die Verfügbarkeit von Finanzdienstleistungen beeinträchtigen.
WAF
Schützen Sie Anwendungen und APIs im Finanzdienstleistungsbereich vor den OWASP-Top-10-Schwachstellen und Angriffen auf Layer 7.
API-Sicherheit
Zentralisieren Sie die Verwaltung verschlüsselter Datenströme mit quantensicherer Verschlüsselung in der gesamten Finanzdienstleistungsinfrastruktur
SSL-/TLS-Orchestrierung
Zentralisieren Sie die Verwaltung des verschlüsselten Datenverkehrs mit quantensicherer Verschlüsselung in der gesamten Finanzdienstleistungsinfrastruktur
Bot-Abwehr
Stoppen Sie automatisierte Angriffe auf Banking-Anwendungen, Login-Portale und kundenorientierte Dienste
KI-Guardrails
Setzen Sie Laufzeitschutz für KI-Modelle und -Agenten gegen die OWASP Top 10 der LLM-Sicherheitsrisiken durch.
Resilienztests
Validieren Sie die Resilienz von Anwendungen und KI-Modellen sowie in Failover-Szenarien.
Regulatorische Vorgaben verpflichten Finanzinstitute, kritische Infrastrukturen und Prozesse kontinuierlich zu testen, um ihre Resilienz und Wiederherstellungsfähigkeit nachzuweisen. F5 ermöglicht kontinuierliche Scans, adversariale KI-Tests und die automatisierte Validierung von Failover-Szenarien in hybriden Multicloud-Umgebungen.
Web-App-Scanning
Scannen Sie Anwendungen und APIs im Finanzdienstleistungssektor kontinuierlich auf Schwachstellen.
KI-Red-Teaming
Simulieren und testen Sie adversariale Angriffe, einschließlich Prompt Injection und Modellmanipulation.
Automatisierung
Automatisieren Sie Failover und überprüfen Sie die Ausfallsicherheit in hybriden Multicloud-Umgebungen.
Synthetisches Monitoring
Überwachen Sie die Antwortzeiten nach Region in Echtzeit und erkennen Sie Ausfälle und Verfügbarkeitsprobleme, bevor Ihre Kunden davon betroffen sind.
Überwachung und Reaktion auf Sicherheitsvorfälle
In hybriden Multicloud-Umgebungen Bedrohungen schneller erkennen, darauf reagieren und den Betrieb wiederherstellen
Isolierte Überwachung und manuelle Prozesse verzögern die Erkennung von Vorfällen und bergen regulatorische Risiken. Einheitliche Transparenz, KI-gestützte Fehlerbehebung und umfassende Protokollierung verkürzen die durchschnittliche Wiederherstellungszeit und unterstützen die Erfüllung der Meldepflichten bei Vorfällen.
Einheitliche Verwaltung und Automatisierung
Verwalten Sie Richtlinien in Hybrid- und Multicloud-Umgebungen über eine zentrale Steuerungsebene.
F5 Insight for ADSP
Echtzeit-Telemetrie und Observability für Anwendungen und Infrastruktur im Finanzdienstleistungssektor.
KI-gestützte Behebung
Wandeln Sie Erkenntnisse aus Angriffssimulationen durch Red Teams automatisch in validierte Schutzmechanismen für die KI-Laufzeit um.
Ökosystem-Integrationen
F5 arbeitet mit vielen der weltweit führenden Technologieunternehmen zusammen, um die Verwaltbarkeit zu verbessern, die Sicherheit zu stärken und die operative Resilienz kritischer Infrastrukturen im Finanzdienstleistungssektor zu gewährleisten.

Ressourcen
IM FOKUS
Banken setzen im KI-Zeitalter auf Resilienz
Banken denken Resilienz neu, modernisieren ihre Plattformen und bereiten sich auf KI-gestützte Services vor, die rund um die Uhr verfügbar sind.
E-Books und Webinare
Auf Resilienz setzen: Aufbau einer widerstandsfähigen, intelligenten Bank im KI-Zeitalter ›
Leitfaden für IT-Führungskräfte: In 10 Schritten zu mehr Resilienz ›
Whitepaper: Cyberresilienz im hybriden Multicloud-Unternehmen ›
Agentische KI im Bankwesen: KI-Systeme im Finanzdienstleistungssektor sicher skalieren ›
Blogs und Artikel
Globale Resilienz: Schutz kritischer Infrastruktur bei Cloud-Ausfällen ›
Resilienzanforderungen verändern die Technologiestrategie ›
Die DORA-Verordnung der EU für Finanzdienstleistungen verstehen ›
Die Golden Configuration von F5 BIG-IP für Compliance beibehalten ›
Stärken Sie Ihre Widerstandsfähigkeit gegen die Bedrohungen von morgen – mit PQC-Bereitschaft ›
Post-Quanten-Sicherheit als Notwendigkeit für Finanzinstitute ›
Kundengeschichten
TOM Bank skaliert in einer hybriden Multicloud und wahrt dabei die Datensouveränität ›
Affin Bank wächst mit konstant hoher Verfügbarkeit ›
Bank Mega steigert die Ausfallsicherheit und Leistung seiner Super-App ›
Crawford & Company beschleunigt die Cloud-Migration mit F5 ›
Häufig gestellte Fragen
Die F5 Application Delivery and Security Platform (ADSP) trägt dazu bei, Konzentrationsrisiken bei Cloud-Service-Providern (CSPs) zu mindern, indem sie bei jedem Anbieter dieselben Bereitstellungs- und Sicherheitskontrollen einsetzt. Dadurch lässt sich eine Anwendung praktikabel in mehreren Clouds betreiben. Dies unterstützt Aktiv-Aktiv-Architekturen und Failover zwischen Cloud-Anbietern und hilft Unternehmen, zwei zentrale DORA-Anforderungen an die operationale Resilienz von IKT-Diensten zu erfüllen, die kritische oder wichtige Funktionen unterstützen: getestete Ausstiegspläne und Bewertungen von Konzentrationsrisiken. Da die Kontrollen mit der Anwendung mitwandern, muss die Bereitstellungs- und Sicherheitsebene beim Hinzufügen oder Verlassen eines Anbieters nicht neu aufgebaut werden.
Operative Souveränität bezeichnet die Fähigkeit einer Organisation, ihre digitalen Systeme und Dienste unabhängig zu verwalten, zu betreiben und zu steuern. Dieser Ansatz stellt sicher, dass ein Unternehmen Workloads migrieren, Cloud-Anbieter wechseln und die Geschäftskontinuität vollständig zu seinen eigenen Bedingungen gewährleisten kann, ohne an externe Anbieter gebunden zu sein. Datensouveränität bestimmt, an welchem physischen Standort Daten gespeichert werden, wer darauf zugreifen darf und welchen Rechtsordnungen und regionalen Compliance-Vorschriften sie unterliegen. Entscheidend ist, dass eine lokale Datenhaltung einer Organisation nicht automatisch die vollständige operative Kontrolle über ihre digitale Infrastruktur verleiht. F5 betrachtet digitale Portabilität als einen Schlüssel zur operativen Souveränität, die wiederum die operative Resilienz stärkt.
Vier Säulen definieren resiliente KI-Dienste wie agentenbasierte Banking-Workflows: Verfügbarkeit, Sicherheit, Tests und Observability. Um die Verfügbarkeit sicherzustellen, leitet das globale Server-Load-Balancing von F5 den Datenverkehr um, wenn ein Cluster oder eine Region ausfällt. Für die Sicherheit prüft F5 AI Guardrails Prompts und Antworten auf Injection-Angriffe und sensible Daten. Resilienztests setzen auf F5 AI Red Team für adversariale Tests und auf F5 AI Remediate, um Schutzmechanismen zur Laufzeit bereitzustellen. Observability wird schließlich durch F5 Insight for ADSP gewährleistet, das BIG-IP-Telemetriedaten zusammenführt, um Systemanomalien frühzeitig zu erkennen.
Die F5-Architektur begrenzt laterale Bewegungen und dämmt die Auswirkungen einer Sicherheitsverletzung ein, indem sie Netzwerksegmentierung auf der Infrastrukturebene mit Zero-Trust-Richtlinienkontrollen auf der Anwendungsebene kombiniert. Diese zweistufige Abwehr isoliert kompromittierte Ressourcen und schränkt unbefugte Datenflüsse ein. Auf den Schichten 3 und 4 setzen F5-Netzwerk-Firewalls zustandsbehaftete Sicherheitsrichtlinien auf Netzwerkebene über Inline-Netzwerksegmente hinweg durch. Gleichzeitig isolieren Routing-Domänen die Routing-Tabellen, um eine strikte Trennung zwischen Mandantenumgebungen sicherzustellen. Auf Schicht 7 wenden F5-WAAP-Lösungen kontextbezogene Sicherheitsrichtlinien für Anwendungen und APIs an, um die Kommunikation zwischen Anwendungen sowie mit Clients auf Basis kontinuierlicher Überprüfung ausdrücklich zuzulassen oder zu unterbinden.
Die Portabilität von Anwendungs- und Sicherheitsrichtlinien policy portabilityermöglicht operative Souveränität, da Unternehmen Workloads frei zwischen Umgebungen verschieben können, ohne Richtlinien neu schreiben oder sichere Architekturen neu aufbauen zu müssen. Diese Entkopplung verhindert die Bindung an einen Cloud-Anbieter und gewährleistet die konsistente Einhaltung von Compliance-Anforderungen über hybride Infrastrukturen hinweg. Statt Kontrollmechanismen an das native Ökosystem eines einzelnen Cloud-Anbieters zu binden, standardisiert F5 ADSP Richtlinien für Datenverkehr, WAF, API-Schutz und Zugriff auf der Anwendungsebene. So gelten dieselben Konfigurationen und Richtlinien sowohl lokal als auch in Public-Cloud- und Air-Gap-Umgebungen. Hinweis: Auch wenn Sicherheits- und Bereitstellungskonfigurationen vollständig portierbar sind, müssen der Anwendungszustand und die zugrunde liegenden Datenstrukturen weiterhin in einem übergreifenden Migrationsplan berücksichtigt werden.
F5 ADSP überwacht kontinuierlich den Zustand und die Erreichbarkeit von Anwendungen. Fällt eine Cloud-Region, eine Verfügbarkeitszone oder ein Anbieter aus, leitet DNS die Benutzer automatisch nicht mehr zum ausgefallenen Standort, sondern lenkt den Datenverkehr auf funktionsfähige Backup-Instanzen oder alternative Clouds um. Dieses automatisierte Failover auf DNS-Ebene wird mit einer globalen Datenverkehrssteuerung kombiniert, sodass die Wiederherstellung bei schwerwiegenden Infrastrukturstörungen für Endbenutzer ohne manuelle Eingriffe erfolgt. Gleichzeitig ermöglichen Hochverfügbarkeitskonfigurationen die kontinuierliche Replikation aktiver Sitzungsdaten und Konfigurationseinstellungen über die gesamte Plattform hinweg. So kann der Standby-Standort den Datenverkehr sofort übernehmen, ohne dass bestehende Verbindungen verloren gehen. Um dieses Resilienzniveau langfristig aufrechtzuerhalten, empfiehlt F5, antifragile Resilienzstrategien zu entwickeln, die über die reine Wiederherstellung hinausgehen und darauf abzielen, schnell zu lernen und gestärkt aus Störungen hervorzugehen. So werden unvermeidliche Störungen in Multi-Cloud-Umgebungen zu einem Motor für die Weiterentwicklung der Architektur statt zu einer zusätzlichen betrieblichen Belastung.
F5 ADSP mindert IKT-Drittparteienrisiken und unterstützt die Einhaltung von Artikel 8 der DORA-Verordnung, indem es als schützende Abstraktionsschicht zwischen den Kernsystemen eines Finanzinstituts und externen Netzwerken fungiert. Anstatt sich auf statische Anbieterlisten zu verlassen, erfüllt F5 die DORA-Anforderungen in drei klar umrissenen operativen Handlungsfeldern:
• Kontinuierliche Erkennung von Abhängigkeiten (Artikel 8): F5 nutzt fortschrittliches maschinelles Lernen und Echtzeit-Traffic-Analysen, um alle aktiven API-Endpunkte automatisch zu erkennen und zu erfassen. Dadurch werden Schatten- und Zombie-APIs dynamisch in ein automatisiertes Inventar aufgenommen. Dies unterstützt die Erfüllung der Vorgabe, sämtliche IKT-Assets und externen Verbindungen zu dokumentieren.
• Schwachstellenkontrolle und Schemavalidierung: Die Plattform macht Sicherheit von einer reaktiven zu einer proaktiven Maßnahme, indem sie mit integrierten automatisierten Tests (über Heyhack/Wib) Schwachstellen in APIs erkennt, bevor diese in die Produktionsumgebung gelangen. Sie leitet OpenAPI-Spezifikationen aus dem laufenden Datenverkehr ab, um ein positives Sicherheitsmodell durchzusetzen und Schemaverstöße sowie Versuche, Daten an Dritte abfließen zu lassen, sofort zu blockieren.
• Sofortige Inline-Isolierung: Um die Auswirkungen eines kompromittierten Drittanbieters einzudämmen, ohne die Netzwerktopologie zu verändern, kombiniert F5 die passive Erkennung mit der sofortigen Inline-Durchsetzung von Sicherheitsrichtlinien auf Layer 7. Verdächtige Aktivitäten externer Akteure werden am Netzwerkperimeter blockiert oder in ihrer Rate begrenzt, bevor sie Schwachstellen in der zentralen Backend-Infrastruktur ausnutzen können.
Durch flexible Bereitstellungsmodelle (SaaS, selbstverwaltetes NGINX und vollständig isolierte Local Editions) ermöglicht F5 grenzübergreifende Transparenz, Erkennung und Schutz in Hybrid- und Multi-Cloud-Umgebungen.