この1年、最高情報セキュリティ責任者(CISO)は、エージェント型ブラウジングの台頭を好奇心と懸念が入り交じる思いで見守ってきました。従来のブラウザとは異なり、エージェント型ブラウザは単にWebページを読み込むだけでなく、そのページ上で操作します。コンテンツを読み、リンクをクリックし、文書を要約し、データを抽出し、フォームに入力するほか、ユーザーに代わって購入することもあります。つまり、こうしたブラウザは「ユーザーに代わってWebを閲覧」し、メールの送信、カレンダーへの予定の作成、さらには買い物といったタスクを自律的に実行します。
“エージェント型ブラウザは、知覚(読み取りと理解)と実行(アクションの実行)を組み合わせます。人間には何の動作も引き起こさないコンテンツに見えても、AIエージェントにとっては実行可能な命令になり得ます。”
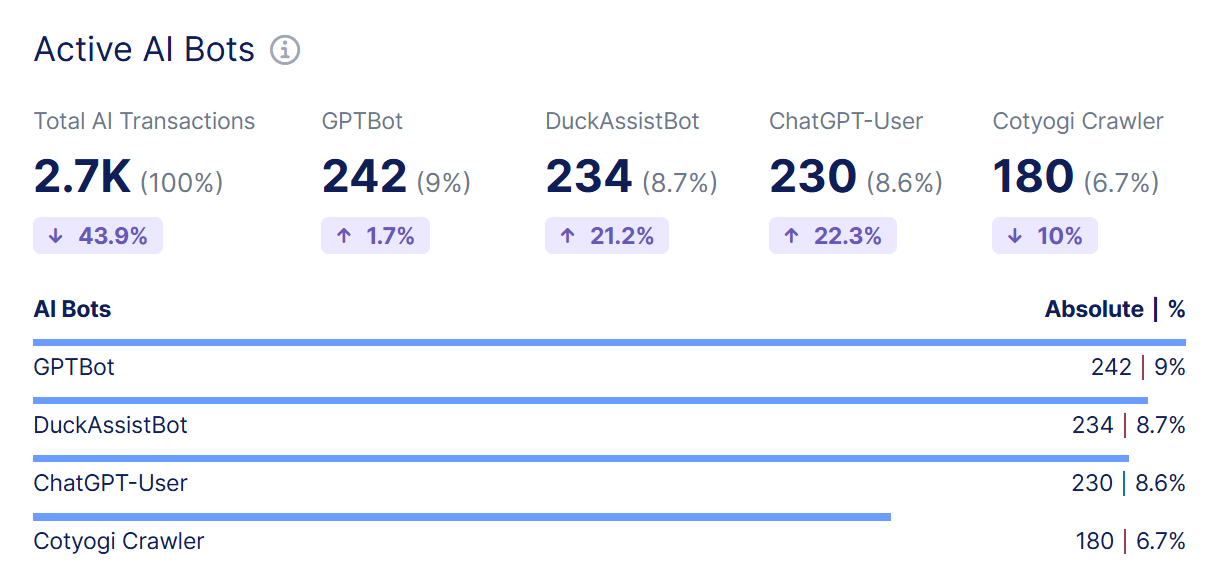
As F5 Distributed Cloud Bot Defenseが実際のアプリケーションにおけるトラフィックパターンを分類する中で、セキュリティ責任者から繰り返し寄せられる疑問があります。エージェント型ブラウジングは従来のブラウジングとどう異なり、不正利用やリスクをさらに増大させるのでしょうか。
エージェント型ブラウザに関する独立した公開研究によると、答えは「はい」と考えられます。エージェント型ブラウジングでは、ツールがファーストパーティおよびサードパーティのコンテンツを文字どおりの指示として解釈するため、新たな不正利用の経路が生まれ、リスクが高まります。つまり、ツールが乗っ取られ、ユーザーの既存の認証情報を使って悪意のある操作を実行させられる可能性があります。
エージェント型ブラウジングが脅威モデルをどう変えるか
従来のブラウザはコンテンツを表示し、操作の実行は人間の判断に委ねます。一方、エージェント型ブラウザは、その設計上、認識(読み取り/理解)と実行(操作)を組み合わせます。この組み合わせによって信頼境界が変化し、人間には何の動作も引き起こさないように見えるコンテンツが、AIエージェントにとっては実行可能な命令になり得ます。攻撃者がURL、HTML、コメント、さらにはスクリーンショットにも命令を隠せることが、研究者によって実証されています。エージェントがそれらを取り込むと、認証済みセッション内で命令が実行される可能性があります。
だからこそ、エージェント型トラフィックと人間によるトラフィックを区別することが重要です。エージェント型セッションには、人間とは異なるパターン(マシン速度での解析、自律的なフォーム操作、非線形なナビゲーション)が見られる傾向があるため、ボット対策システムはこれらを検知し、異なる方法で処理できます。これは、エコシステムのセキュリティが強化される中で不可欠な制御です。
エージェント型の挙動を標的とする攻撃の例
以下は、エージェント型ブラウザによって生じるセキュリティおよびプライバシー上のリスクの一例です。
CometJackingは、悪意のあるURLによって、有用なブラウザアシスタントを密かにデータ窃取の手段へと変えるプロンプトインジェクション手法です。1つのURLをデータ流出の指示として使用します。このリンクには、メールやカレンダーの予定などのデータを収集し、Base64エンコードなどで難読化したうえで、攻撃者が管理するエンドポイントへ流出させるようエージェントに指示する隠しコマンドが含まれています。エージェントにはすでに正規のアクセス権があるため、認証情報を窃取する必要はありません。
Webページに埋め込まれた隠し命令も、セキュリティリスクの1つです。ユーザーがブラウザに「このWebページを要約して」と指示すると、ブラウザは、埋め込み命令が含まれている可能性のある信頼できないページコンテンツとユーザーの指示を確実に区別できないまま、そのコンテンツをLLMに送信することがあります。その結果、不可視または非表示のテキストを介した間接プロンプトインジェクションにより、メールアドレスやワンタイムパスワードにアクセスされたり、複数のタブにまたがって不正な操作が実行されたりする可能性があります。
ステガノグラフィーを利用したスクリーンショット攻撃は、ブラウザのスクリーンショット光学文字認識(OCR)機能が、人間には見えない、機械で読み取り可能な隠しテキストを取り込むことで発生します。OCRで抽出されたこれらの「ゴースト命令」はコマンドとして解釈され、同一オリジンポリシーなどの従来のブラウザ保護機能を回避し、不正アクセスやデータ窃取を可能にします。サードパーティの画像にリンクしているWebサイトは、配信しているコンテンツに認識可能な違いがないまま、進行中の攻撃を受けている可能性があります。
エージェント型の動作を狙ったこれらの攻撃例は、個別の問題ではなく、エージェント型ブラウジングの構造に起因するシステム全体の問題を示しています。厳格な境界を設けずにコンテンツとコマンドのチャネルを組み合わせると、プロンプトインジェクションや命令の乗っ取りを招きます。多くのAIネイティブブラウザは、依然として実戦環境での検証が不十分であり、その侵害が統合されたアプリケーションやコネクタにまで及ぶ可能性があります。
重要なポイントは何でしょうか。従来のブラウジングではコンテンツをコマンドとして扱いませんが、エージェント型ブラウジングではコマンドとして扱います。最近の研究では、攻撃者がこの違いを悪用できることが示されています。
エージェント型ブラウジングのリスクを軽減するためのベストプラクティス
エージェント型ブラウザを標的とした攻撃手法が実証されており、他のエージェント型ツールにも同様のリスクが存在する可能性が高いことを踏まえ、CISOはエージェント型ブラウジングに関する明確なポリシーと統制フレームワークを導入する必要があります。
- アクセス制御とポリシー制御を導入する。これには、エージェント型ブラウザの利用を制限することや、条件付きで許可することが含まれます。エッジ、Webアプリケーションファイアウォール(WAF)、アプリケーション層で、AI駆動型ブラウザに対する明示的な許可リストと拒否リストを必ず導入してください。エージェント型クライアントは、自律的に動作し、指示を処理するため、リスクが高いものとして扱います。また、機密性の高い操作にはステップアップ認証を必須とします。認証済みセッションでエージェントが乗っ取られた場合の被害を抑えるため、データのエクスポート、プロファイルや認証情報の変更、支払い処理、管理操作を行う際には、MFAまたは再認証を実行してください。
- 検知と監視 Distributed Cloud Bot Defenseを活用し、行動およびシグナルベースの指標を用いて人間のセッションとエージェント型セッションを区別することで、エージェント型トラフィックを検知、分類します。エージェント型セッションには適応型ポリシーを適用します。また、人間では不可能なほど高速または一貫性の高い一連の動作を対象に、行動異常を継続的に監視します。リスクスコアリングと組み合わせて、チャレンジを実行するか、一時セッションを封じ込めます。
- アプリケーションレベルの堅牢化を適用する。状態を変更するすべてのリクエストを必ず検証し、サーバー側のチェックを適用してください(クライアント側のシグナルだけに依存しないでください)。これにより、エージェントを欺いて有害な操作を実行させる隠し命令攻撃の成功率を低減できます。機械的な速度で行われる自動化された不正利用を抑えるため、機密性の高いエンドポイントにレート制限を適用し、認証試行、金融取引、エクスポート/ダウンロード用エンドポイントへのアクセスを制限してください。
- ビューごとの機密データの露出を最小限に抑える。エージェントが1回のリクエストで大量の機密データを収集できないようにページを設計します。さらに、AIツールとエージェント型ブラウザのインベントリを作成し、インストールされているAIツールと、それらがアクセス可能なシステムを示すエンドポイント/アプリケーションマップを維持します。これをアタックサーフェス管理の一環として扱います。
- エージェント型脅威にレッドチームの戦術を活用するオフェンシブセキュリティプログラムに、間接プロンプトインジェクション、ステガノグラフィを用いたペイロード、悪意のあるURLパラメーター、タブ間のデータ抽出に関するテストケースを追加します。これにより、エージェント型ブラウジングに特有の制御上の不備が明らかになります。F5 AI Red Team を活用して攻撃対象領域を特定し、AIモデルやアプリケーションの脆弱性を標的とするエージェントを展開できます。
エージェント型ブラウジングには新たな防御態勢が必要
エージェント型ブラウジングでは、人間とは異なるタイミング、自律的なナビゲーション、要約や抽出の反復処理といった特徴的なパターンが生じます。そのため、Distributed Cloud Bot Defenseはこうしたセッションを識別し、リスクに応じて、認証の強化、レート制限、機能の制限、完全なブロックなどの適切な対応を行えます。エージェント型エコシステムが進化し、ブラウザベンダーがコンテンツ分離への理解を深める中、この可視性は不可欠です。
悪意あるURL、非表示ページ内の指示、ステガノグラフィーを用いたスクリーンショット内のプロンプトなど、前述のエージェンティックブラウザを狙ったエクスプロイトは、エージェンティックブラウジングが、従来のWebセキュリティでは対処を想定していなかったリスクをもたらすことを示しています。エージェンティックモデルでは、一見無害なコンテンツが実行可能な指示となり、認証済みセッションによってAIエージェントが重大な内部脅威に変わる可能性があります。
エージェント型ブラウザにコンテンツとコマンドを明確に分離する強固な境界が実装されるまでは、CISOはこれらのクライアントをデフォルトで高リスクと見なし、明確なポリシーを適用するとともに、F5の高度なボット対策を活用してエージェント型トラフィックを検知・管理する必要があります。この新たな時代には、可視化とポリシー適用の両方が不可欠です。
今すぐリスクへの露出状況を評価しましょう。F5のセキュリティチームによるエージェント型AIのリスク評価をご予約ください。
著者について
関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]