クラウドの導入が進む一方で、多くの組織は引き続きハイブリッドマルチクラウド戦略を採用しています。2026年版アプリケーション戦略の現状レポートによると、現在、組織の93%がハイブリッド環境を運用しており、86%がオンプレミス、パブリッククラウド、コロケーションの各インフラストラクチャにまたがってアプリを展開しています。
しかし、環境の組み合わせは組織によって異なります。銀行、医療、政府機関など規制の厳しい業界や、厳格なデータ主権法が適用される地域では、アプリや機密データの多くがオンプレミス、さらには完全にエアギャップされた環境に残っています。
すべてのアプリとデータがクラウドに移行しているわけではない
なぜでしょうか。コンプライアンス要件、セキュリティ、コスト管理、レジリエンスなど、懸念事項が増え続けているため、組織はハイブリッドおよびオンプレミスのアプリケーションアーキテクチャを維持しています。デジタル・オペレーショナル・レジリエンス法(DORA)、ネットワークおよび情報システム指令(EU)2022/2555(NIS2)、一般データ保護規則(GDPR)、医療保険の相互運用性と説明責任に関する法律(HIPAA)などの規制枠組みや、新たに導入されつつある国家主権に関する要件では、データの保存場所と管理方法について厳格なガバナンスが求められます。こうした規制により、重要なアプリケーションや機密データを、法的強制力が及ぶ地域内に保存する必要が生じることも少なくありません。
さらに、組織はクラウドの経済性を見直しています。利用コストの上昇、データ転送料金、運用の複雑さといった課題を背景に、予測可能性、管理性、コスト効率を高めるため、一部のワークロードをオンプレミスまたはプライベートクラウド環境へ戻す動きが進んでいます。
AIを活用したワークロードが、この傾向をさらに加速させています。データセットの規模が拡大するにつれて、環境間でのデータ移動に伴うコストとリスクも増大します。「データグラビティ」によって、コンピューティングリソースはオンプレミスにすでに保存されているデータの近くに配置されるようになり、主権、ガバナンス、パフォーマンス、セキュリティを重視するアーキテクチャがさらに定着しています。
オンプレミスだからといって「安全」とは限らない
アプリとデータをオンプレミス環境やエアギャップ環境に保持しても、それだけですべてのセキュリティリスクがなくなるわけではありません。実際、内部APIではガバナンスと可視性が不十分になりがちで、悪用される可能性のある脆弱性が生じます。
内部APIは、社内システム、アプリケーション、データをつなぐ、現代のアプリ(プライベートとパブリックの両方)に不可欠な生命線です。しかし、外部公開APIとは異なり、十分な監視や保護対策がなければ、内部APIは見過ごされる可能性があります。
こうしたセキュリティ上の見落としにより、内部APIは攻撃者に狙われやすくなります。悪意のある内部関係者や外部の攻撃者などが、脆弱なアクセス制御や不十分な認証といった脆弱性を悪用すると、次のような事態につながる可能性があります。
- ネットワーク内でのラテラルムーブメントにより、機密性の高いシステムやデータへのアクセスが可能になる。
- 権限昇格により、攻撃者が重要なリソースを制御できるようになります。
- 重要なワークフローに支障をきたす運用上の混乱。
- 個人を特定できる情報(PII)や知的財産など、機密情報の大規模な窃取。
アプリケーションとシステム間のデータ連携を支える内部APIは、現代のデジタル運用の基盤であり、外部APIと同様に厳格な保護が必要です。こうしたAPIを軽視すると、組織のアキレス腱となりかねません。攻撃者が重要なシステム内で検知されることなく移動し、誰にも気付かれないまま機密データにアクセスして外部へ持ち出すおそれがあります。
内部APIに潜むリスクへの対処
F5は、内部APIに伴う重大なリスクを認識しており、それに対応するために特化したソリューションを開発しました。それが、F5 API Security Local Editionです。
この新しいデプロイ可能なソフトウェアソリューションは、外部接続やクラウドベースのサービスに依存することなく、組織がローカル環境内のAPIを検出し、APIアクティビティを分析できるよう支援します。
エアギャップ環境、規制対象環境、またはクラウドの利用に制約がある環境で稼働するAPIに不可欠な可視性、ガバナンス、監視機能を提供します。導入済みのF5 BIG-IPアプライアンスまたはソフトウェアを使用している組織は、既存のトラフィック経路を通じて、潜在的なセキュリティリスクを含むAPIに関する実用的なインサイトを得ることができます。
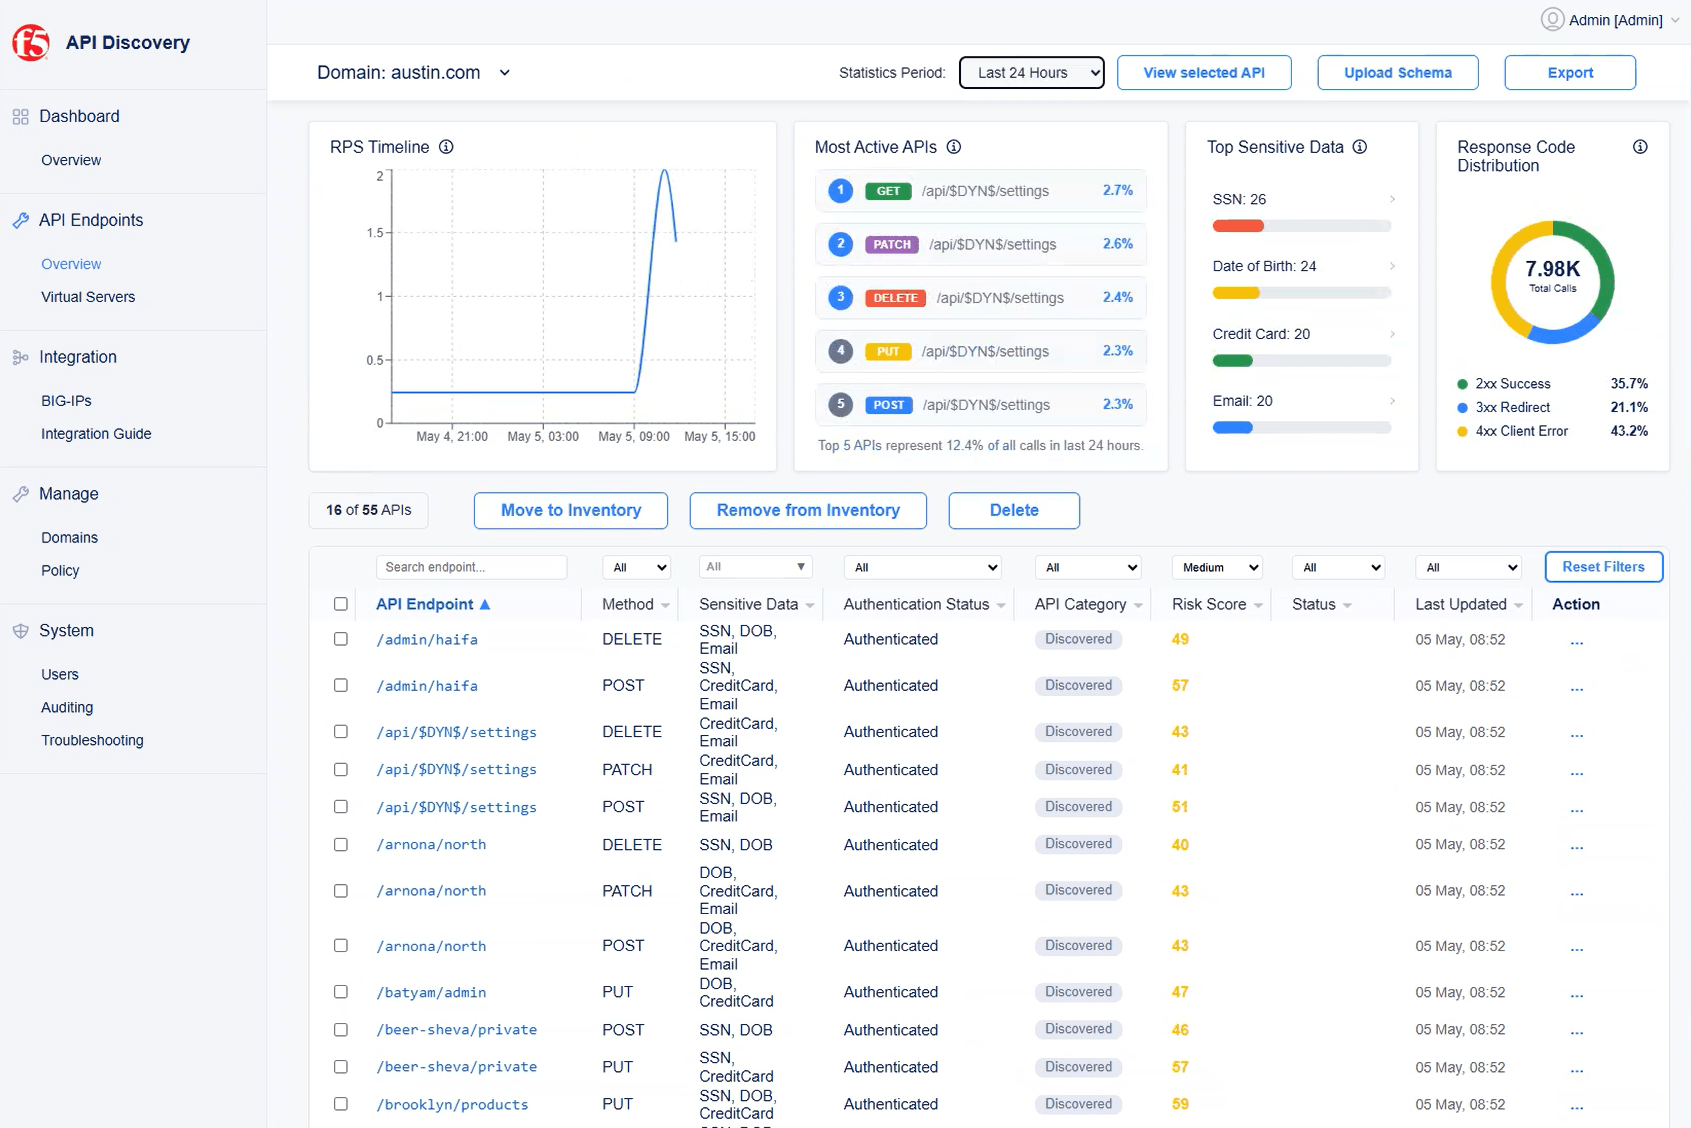
API Security Local Editionは、組織が所有するインフラストラクチャ上のコンテナ内で完全に動作するよう設計されており、BIG-IPからサンプリングしたトラフィック由来のAPIデータに基づいて、軽量かつパッシブなAPIディスカバリを実現します。エアギャップ環境専用に設計され、ローカルでの保存、分析、運用管理に対応しているため、外部接続なしで動作します。データセンター、プライベートクラウド、エアギャップ環境など、場所を問わず導入でき、組織に不可欠なAPIセキュリティ機能を提供します。このソリューションにより、重要なシステムやワークフローを支え、機密データへのアクセスやその転送を可能にするAPIを保護するうえで不可欠な可視性と監視機能が得られます。これにより、重要なアプリケーションエコシステム内での不正アクセス、検知されないラテラルムーブメント、データ窃取の機会を低減します。
内部APIのセキュリティ確保と制御
今日の複雑なアプリケーションエコシステムでは、非公開の内部APIのセキュリティ確保は、もはや任意ではなく不可欠です。オンプレミスのデータセンター、プライベートクラウド、エアギャップ環境であっても、APIセキュリティリスクは存在します。外部/公開APIと同様に、対策が不十分な内部/非公開APIは、見えにくい脆弱性となり、最も重要なシステムや機密データをリスクにさらす可能性があります。
これらのAPIは安全だという思い込みを、アキレス腱にしてはなりません。API Security Local Editionにより、こうした重要な環境全体のAPIアクティビティに対して、組織に不可欠な可視性、ガバナンス、制御をどのように確保できるかをご確認ください。
API Security Local Editionの詳細については、ソリューション概要をご覧ください。併せて、プレスリリースもぜひご覧ください。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]