
グローバルなデジタル経済では、アプリケーションベースのサービスを顧客、消費者、パートナー、従業員につなぐために、アプリケーションプログラミングインターフェイス(API)が必要です。レガシーアプリケーション、モダナイズされたアプリケーション、新しいアプリケーションは、開発の加速と市場投入までの期間の短縮に向けて、APIベースのアーキテクチャへと進化しています。顧客により近い場所にアプリケーションの機能を配置して利用時の障壁を減らすという考え方が、分散型アーキテクチャとAPIファーストの動きの原点です。
残念ながら、APIが企業のIT環境にもたらすリスクにより、アプリケーション開発におけるAPIの効率化のメリットがかすみつつあります。ハッカーは、保護が不十分なAPIや保護されていないAPIへの侵害が容易であることを知っています。APIにはセキュリティを確保するための取り組みが必要であることに異論はないでしょう。しかし、APIのセキュリティを確保する最善の方法について、業界での合意は得られていません。以下では、APIに対して一般的に施されている以上の保護が必要となる主な理由をいくつか紹介します。
APIの脆弱性の多くは未対処
APIの可視性とセキュリティの不足に起因する重大なセキュリティ侵害が増加しており、この状況は当面続くと見込まれます。1組織のデジタル化競争により、保護が不十分なまま本番環境に導入されるAPIがさらに増えることになります。多くの組織は、設計とコーディングの改善によってAPIの脆弱性を解消しようとするものの、結局はアプリケーション全般と同じセキュリティ上の問題に直面することになります。その一因は、一般的なアプリケーション開発者にとってセキュリティが中核的な専門分野ではないこと、また、セキュリティチームが自社環境内のサードパーティとの相互接続をすべて把握しているとは限らないことにあります。
驚くほど広範囲に及ぶAPIのスプロール化
APIの無秩序な増加の根本には、ガバナンスとベストプラクティスを含む包括的な戦略の欠如があります。アジャイルなアプリケーション開発によって、APIのバージョン管理が行われないまま、同じAPIに複数のバージョンが存在するようになりました。マイクロサービスへの移行により、1つのアプリケーションが数十ものAPIで構成されるようになっています。
管理されていないAPIは、ローグAPI、シャドーAPI、ゾンビAPIを生み出します。2030年までにAPIの数は20億近くに達し、この問題はさらに深刻化します。2
複雑なエコシステムでAPIのセキュリティを確保するには、APIゲートウェイだけでは不十分
今日では、分散クラウド環境での運用が一般的になっています。しかし、専用のAPIゲートウェイを単一のエントリーポイントとしてセキュリティを制御する方法には、単一障害点やパフォーマンスの低下などの制約があります。現在、APIゲートウェイはAPIインフラストラクチャの重要な構成要素であるため、APIの急増に伴ってAPIゲートウェイの導入が増え、APIゲートウェイの乱立につながることが明らかになりました。
Webアプリケーションファイアウォール(WAF)によるAPI保護は限定的
最新のWAFは、GraphQLやgRPCなどのAPIプロトコルに強力な保護とセキュリティを提供し、重大なソフトウェア脆弱性への暫定的な対策としても機能します。しかし、ハイブリッドおよびマルチクラウドアーキテクチャ全体にわたる高度な脅威の検知に必要なAPIのオブザーバビリティを備えていない場合が多くあります。多くのWAFには、動的なAPI検出、自動検知と脅威の軽減、テスト、OpenAPIドキュメント仕様の自動化と適用の機能が欠けています。
ハッカーがAPIを好む理由がわかったところで、APIを保護するにはどうすればよいでしょうか。
規制と標準を活用し、API保護プロジェクトへの支持を得る
規制当局はAPIがもたらすリスクに着目し、サードパーティを含む企業のIT環境全体でリスクを軽減するよう促しています。米国財務省と消費者金融保護局(CFPB)は、APIを保護する必要がある規制対象の事業者に対し、強い指針を示しました。標準規格の観点では、PCI DSS v4の要件6.3.2がAPIセキュリティを義務付けています。また、2007年から推奨されているNIST 800-95「セキュアなWebサービスのガイド」や、800-24「マイクロサービスベースのアプリケーションシステムのセキュリティ戦略」では、セキュアなAPI管理が規定されています。
アーキテクチャに注目
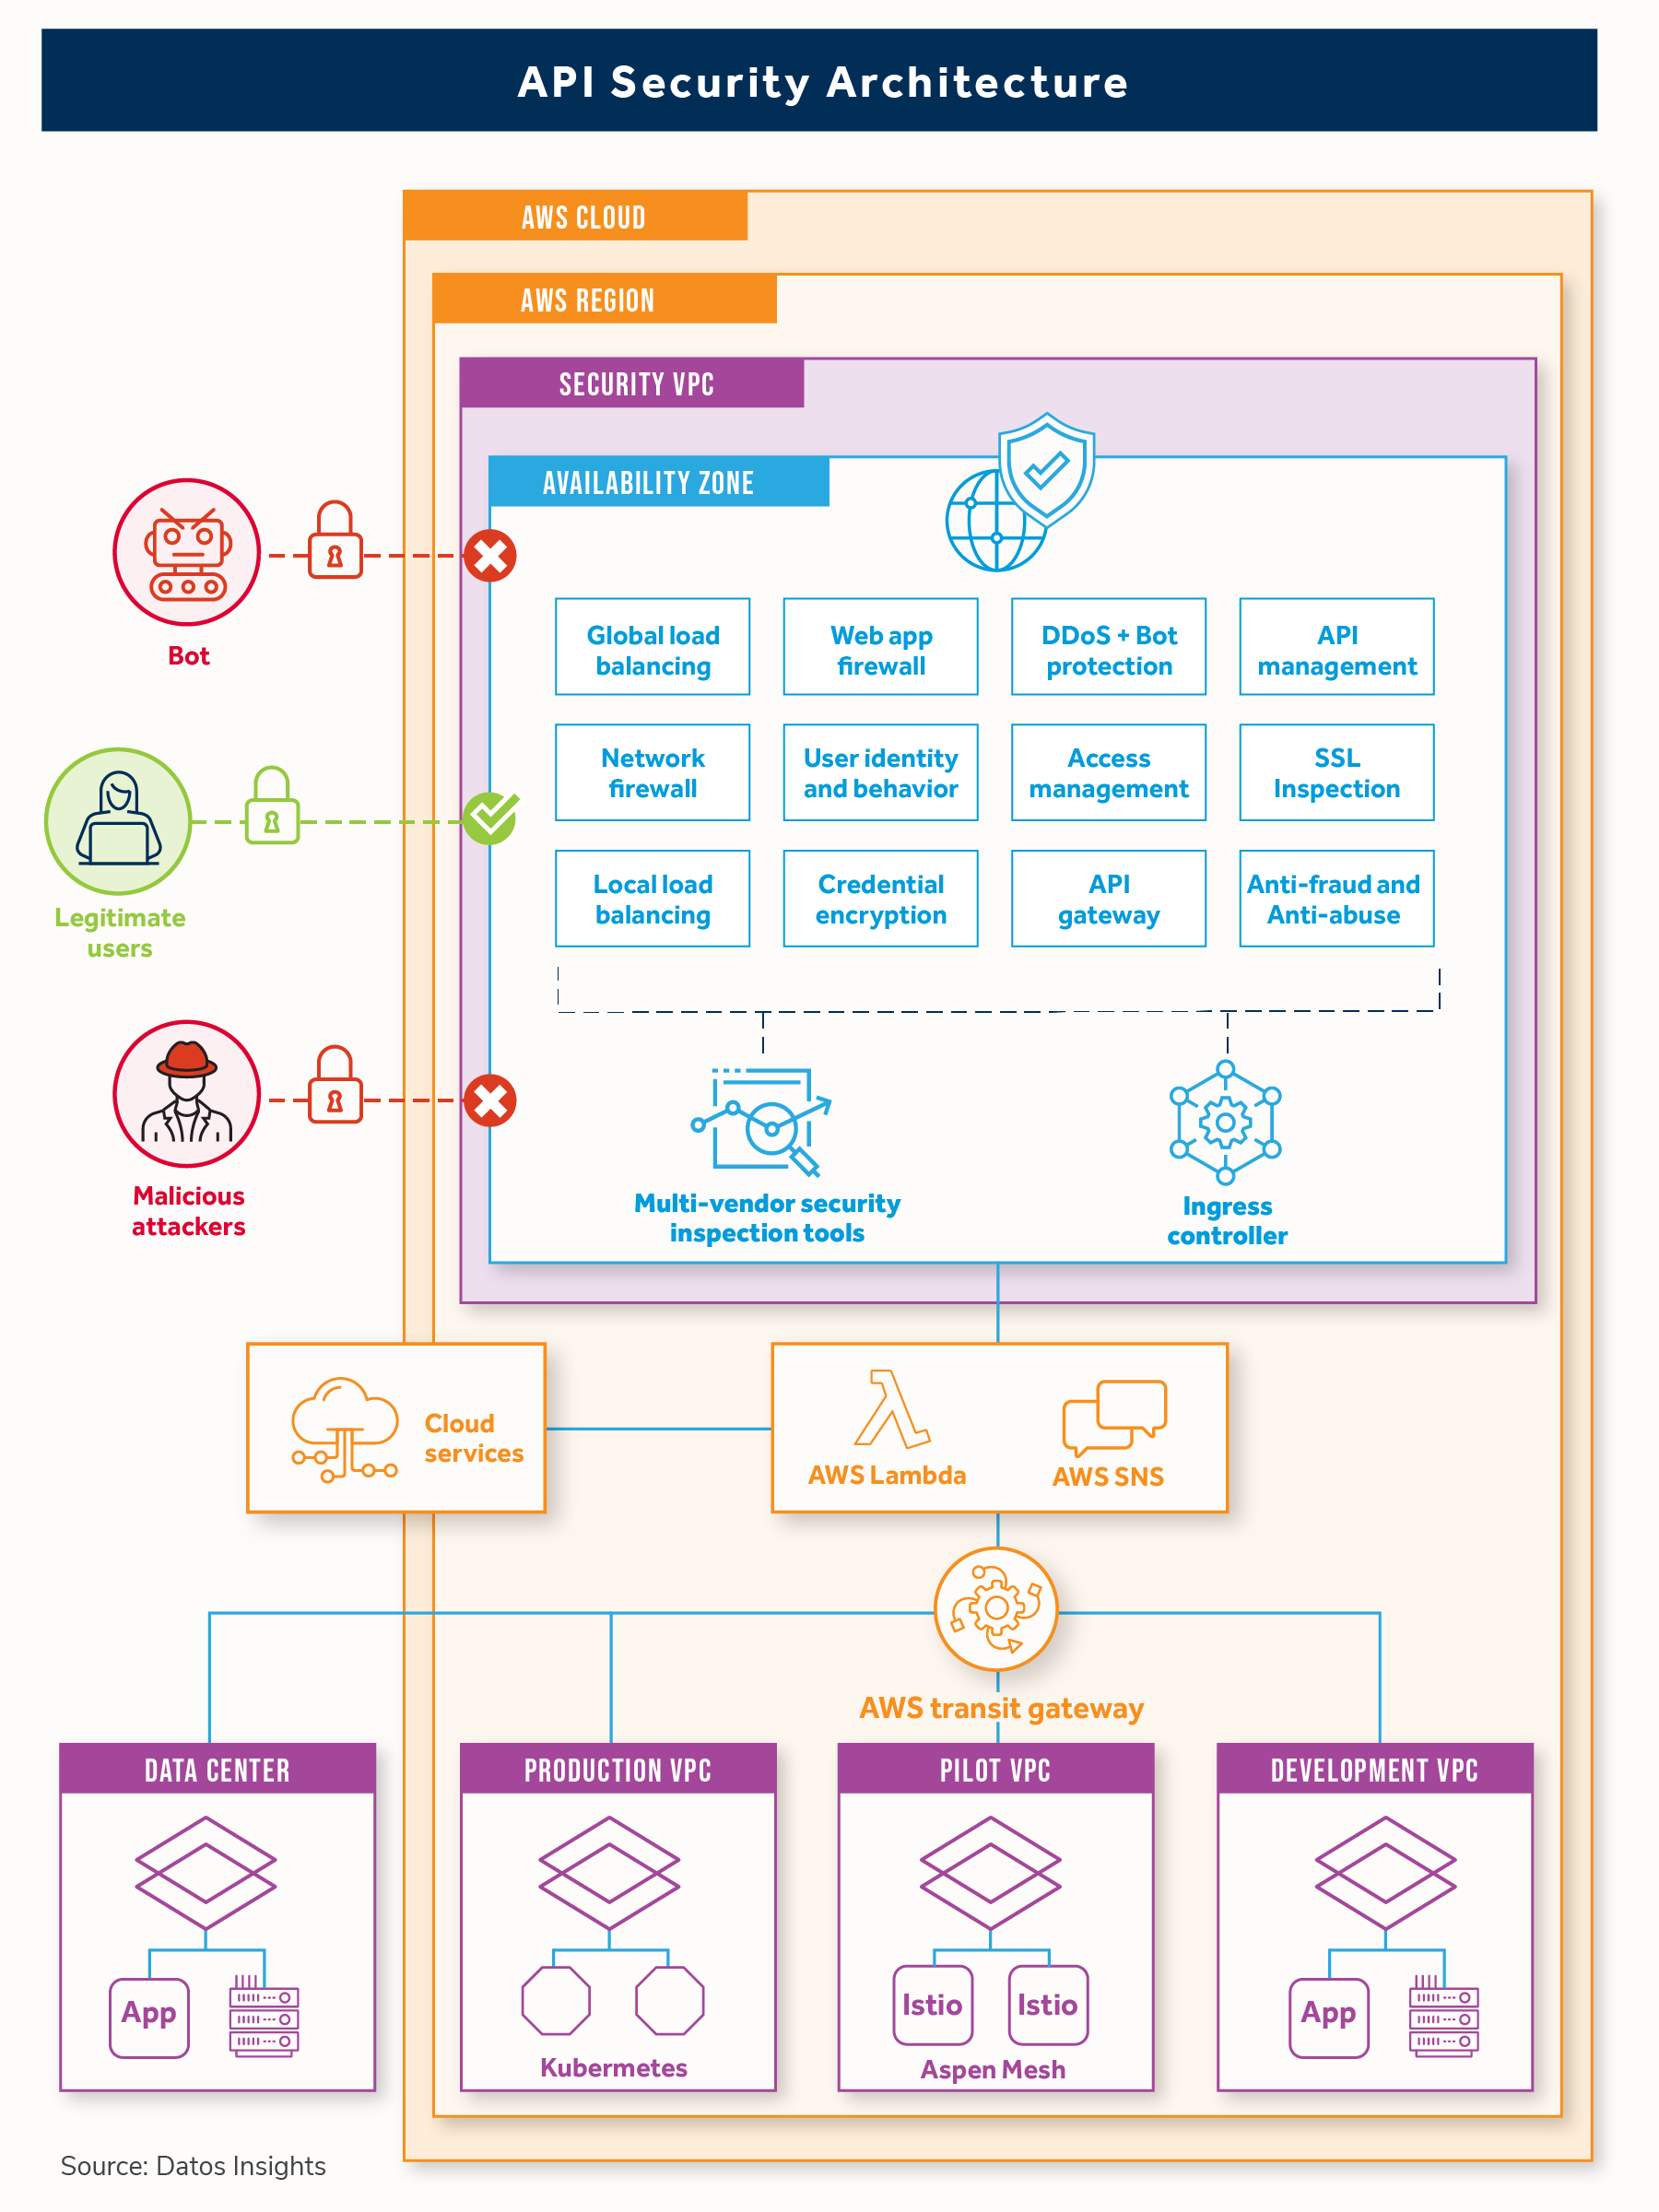
An APIセキュリティアーキテクチャでは、マルチクラウド、各地域のエッジ、サービス階層を含む、企業の分散IT環境との統合を考慮する必要があります。ソリューションは、あらゆるハードウェア、仮想化環境、docker、Kubernetesなどに導入できることが望まれます。また、エコシステム全体にわたってAPIにセキュリティポリシーを追従させられる必要があります。以下に、APIを保護するためのリファレンスアーキテクチャの例を示します。
まとめ
ハッカーは以前から、APIにも、認証・認可の制御の弱さなど、Webアプリケーションと同じセキュリティ上の問題があることを認識してきました。APIの脆弱性やビジネスロジックの悪用、ゼロデイ攻撃コードの作成に習熟し、ほとんど阻まれることなく企業のIT環境に侵入するようになっています。
個人データは、アプリケーションやサービスのプロバイダーではなく、個人に帰属するものです。デジタル経済は、オープンなデータ共有を促進します。APIは、非公開、公開、パートナー、サードパーティのデータやサービスの利用を可能にします。データプライバシー規制に準拠するには、APIにプライバシー保護技術を適用する必要があります。
IT環境にAPIセキュリティソリューションを適切に導入するには、インフラストラクチャとの統合とコネクターが必要で、一部はカスタマイズが求められます。導入に伴う複雑な要素を把握するには、アーキテクチャの計画が必要です。既存の企業ITアーキテクチャ内ですぐに稼働するソリューションを選ぶことで、導入時間を短縮できます。
API攻撃への防御について詳しくは、F5の委託を受けて私が最近執筆したレポート「APIセキュリティソリューション評価ガイド」をご覧ください。このレポートでは、API保護ソリューションを選ぶ際に特に重要な検討事項を解説しています。
著者:Tari Schreider, C|CISO, CRISC(Datos Insights戦略アドバイザー)
脚注:
1 Ian Dinno、『T-Mobileの情報漏えいから(現時点で)得られた教訓』、F5、2023 年 2 月 8 日
2 Rajesh Narayanan、Mike Wiley、『拡大し続けるAPIのスプロール』、F5、2021 年 11 月 4 日
3 Rajesh Narayanan, 分散ゲートウェイ アクター:進化するAPI管理, F5, 2023 年 6 月 23 日
関連するブログ記事
F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。