ビデオゲーム市場は急成長しています。単なる成長ではなく、爆発的な勢いです。
外出を制限されたことで、幅広く多様な顧客層がビデオゲーム市場の成長を後押ししました。市場調査会社NPD Groupによると、「米国では前年同期比37%増の33億ドルに達しました」。(出典:Quartz)
これが、「基本プレイ無料」と呼ばれる、人気と収益性がますます高まっているビジネスモデルを支えています。ゲームは無料でプレイでき、マイクロトランザクションを通じてゲーム内のデジタルアセットを購入することもできます。ご存じのとおり、Candy Crushはこのモデルをいち早く実現したゲームの1つです。Gamestopによると、「Candy Crushシリーズのモバイルゲームは、iOSとAndroidを合わせて、2018年にマイクロトランザクションから総額15億米ドルを超える収益を上げました。これは、1日あたり平均で実に420万米ドルが費やされた計算になります。」
この増加には、私自身も一役買っていることを認めざるを得ません。最近、わが家では「娯楽」予算を家族全員がゲーム内アセットに費やしています。必ずしもゲームそのものではなく、ゲーム内アセットにです。このスクリーンショットをご覧ください。ここには、ゲーム自体には何の影響も与えない、約22ドル相当のゲーム内デジタルアセットが表示されています。ほかでは使用できません。多くのゲーマーは、コスチュームやエモートなどのデジタル装飾アイテムを数十、数百と所有しています。その費用はあっという間に膨らみます。
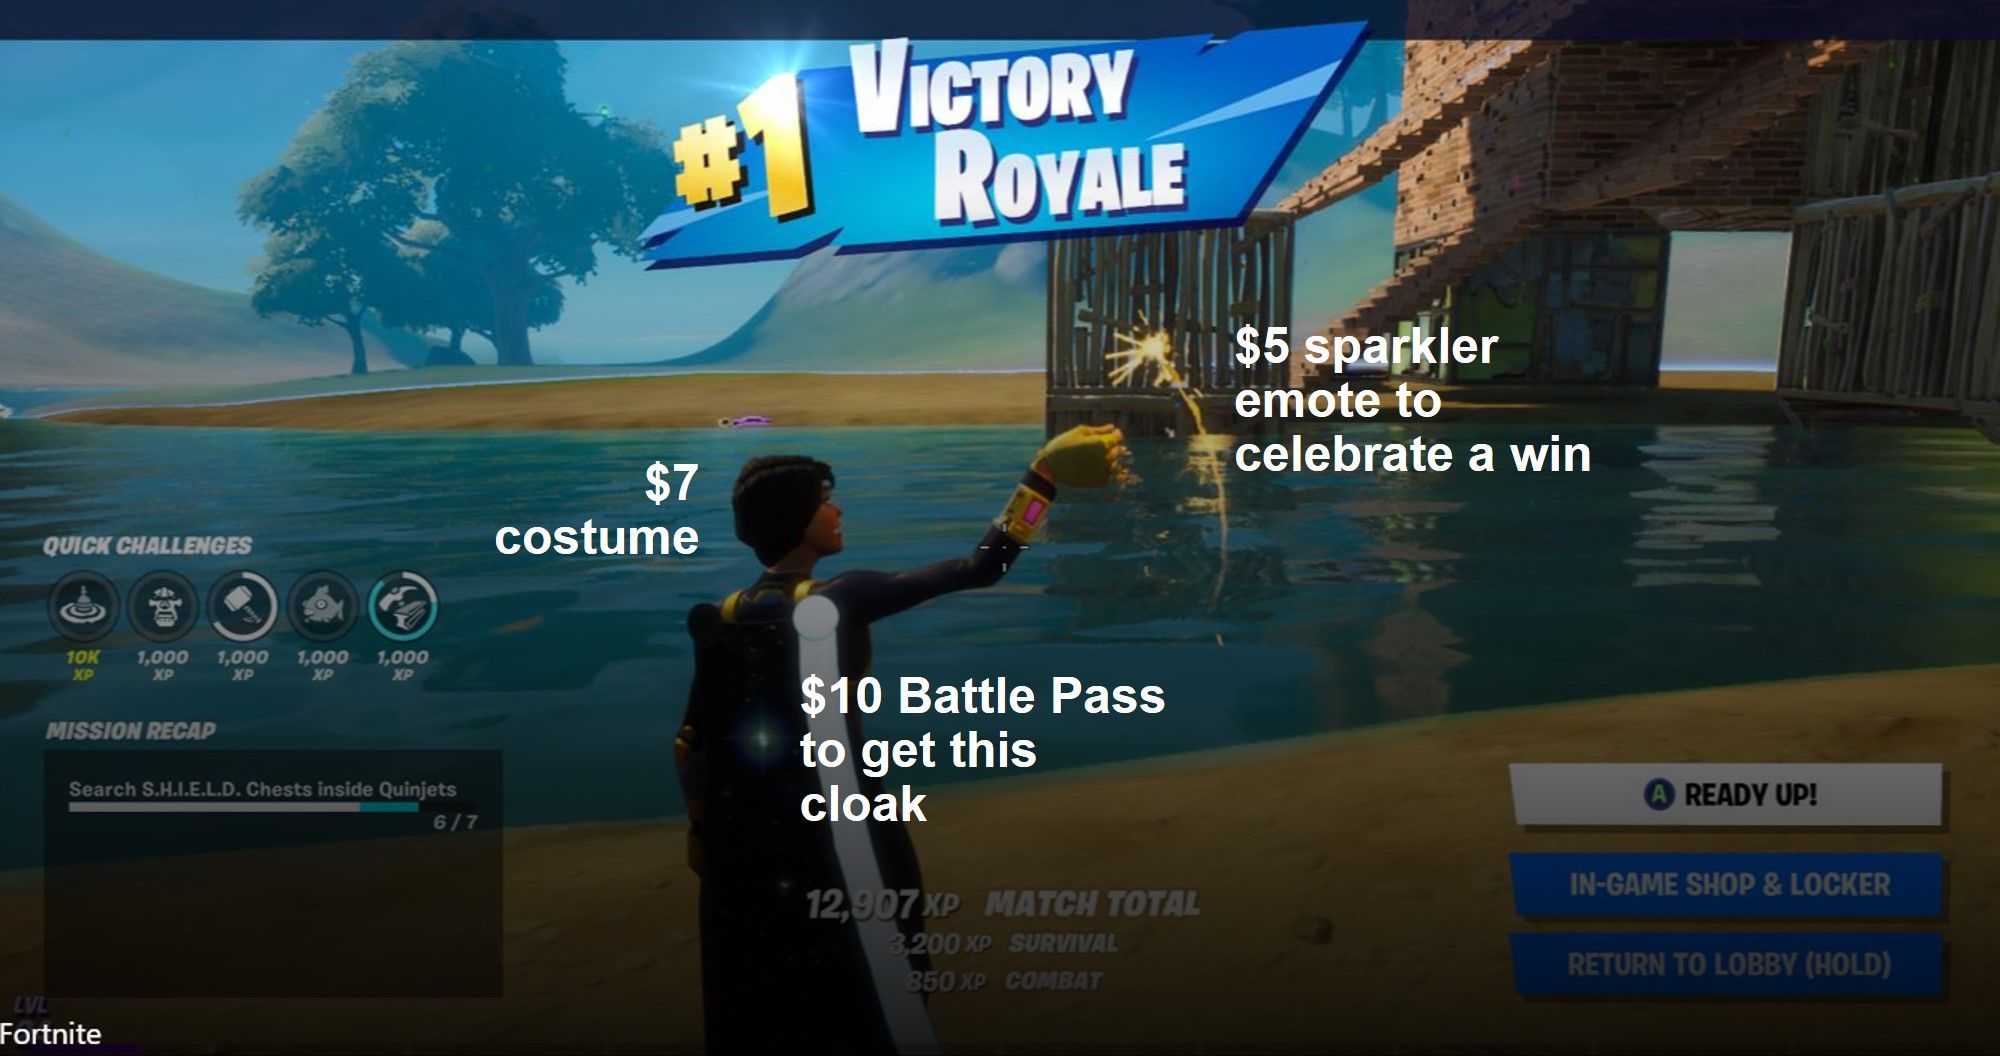
このモデルの収益性はますます高まっています。Nielsen傘下のSuperData Researchが報告したデータによると、Epic Gamesの人気バトルロイヤルゲームFortniteは、2019年に「18億ドルの収益を上げました」。(出典:Investopedia)そのビジネスモデルは、全面的にマイクロトランザクションに基づいています。
もちろん、マイクロトランザクションの決済には、クレジットカードやPayPalなどの決済サービスが利用されています。攻撃者がゲームアカウントへのアクセスを通じて本当に狙っているのは、こうした情報です。
そう考えると、Atlas VPNが分析した最近のデータは、納得できると同時に恐ろしいものです。結局のところ、「金の流れを追え」という言葉は、政治家の場合と同様に、攻撃者の動機を理解するうえでも当てはまります。同社の調査によると、「2018年7月から2020年6月までに、ハッカーがゲーマーを攻撃した回数は、実に98億3,000万回に上ります。つまり、プレイヤーは1日あたり約1,400万回、1時間あたり58万4,000回の攻撃を受けています。」(出典:Information Security Buzz)
ゲーマーも、潜在的な影響を認識していないわけではありません。2020年夏に実施されたゲーマーの懸念に関する調査では、アカウントがハッキングされた場合、クレジットカード情報(49.1%)を最も心配していることが明らかになりました。(出典:Atlas VPN Blog)また、「アカウントへのアクセス」と「ゲーム内資産の喪失」も、それに迫る懸念事項でした。競技ゲームが普及し、ゲームプレイの配信が収入源となる中、こうした懸念は想像するほど表面的なものではありません。
こうしたアカウントは攻撃者にとって価値が高いため、大規模な攻撃の標的となるのも不思議ではありません。他の業界のアカウントと同様に、複数のプラットフォーム(Webサイト、ゲーム機、携帯電話)からアクセスできることから、攻撃の知識を持つ者にとって、複数の攻撃経路を利用できる格好の標的となります。
また、アカウントに金融口座情報が含まれていなくても、攻撃者はそのデジタルアカウントを違法なゲームアカウント市場で売却できます。
はい。実際に存在する市場です。どのゲーム会社でもポリシーや利用規約に違反する行為ですが、現実に、しかも頻繁に起きています。
クレデンシャルスタッフィングは、デジタル領域で事業を展開するあらゆる業界にとって現実的な脅威であり、ビデオゲーム業界も例外ではありません。経済が単なるデジタル経済から、デジタルファースト経済へとますます移行するなか、この脅威への対処が必要です。
そのため、不正行為や悪用の検知・阻止に使用するテクノロジーを継続的に改善することが重要です。あらゆる業界にとって、クレデンシャルスタッフィング攻撃に対して可能な限り強固な防御策を講じることが有益です。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。