デジタルトランスフォーメーションの議論にCISOも参加していますか?ぜひ参加してもらうべきです。
いくつかのトレンドにより、インフラストラクチャは表から見えにくくなっています。アプリケーション基盤の管理に自動化やInfrastructure as Codeのアプローチが広く採用されるようになった結果、アプリケーションの配信とセキュリティ確保に必要な多種多様なネットワーク技術やアプリケーション技術の重要性が見えにくくなっています。
開発者は、インフラストラクチャの細部、特にネットワーク関連の仕組みに煩わされたくないと考えています。クラウドコンピューティングは以前から、インフラストラクチャを直接扱う必要をなくすことを目指し、APIやドラッグ&ドロップ式の構成ツールを提供することで、ネットワークやインフラストラクチャを敬遠する人でも複雑な作業に手を煩わせずに済むようにしてきました。開発者が開発者のために作ったKubernetesは、ネットワークとインフラストラクチャを構成とオーケストレーションという魔法の層の下に巧みに隠し、表舞台から遠ざけています。
しかし、だからといって、インフラストラクチャの存在や、それが主要な攻撃対象であるという事実を無視してよいわけではありません。
具体的には、IBM X-Forceが2020年に追跡した脆弱性の上位10件のうち3件は、インフラストラクチャ関連の脆弱性でした。
その意味をじっくり考えてみてください。
上位10件の残りは、予想どおり、アプリケーションプラットフォームとフレームワークの脆弱性でした。しかし、最も多く悪用された脆弱性を含む3件は、インフラストラクチャを標的としていました。
インフラストラクチャが必要とされる限り、つまり予見可能な将来にわたって、それを保護する必要があります。ほとんどのアーキテクチャでは、ファイアウォール、DNS、ロードバランサーなどのインフラストラクチャが最初の接点となります。これらは重要なインフラストラクチャであり、攻撃を受けると、組織のデジタルプレゼンス全体が停止する可能性があります。実際、Cisco Annual Internet Reportでは、「インフラストラクチャの停止も引き続き脅威となっており、通信事業者の半数以上がこの問題を経験しています」と指摘しています。
インフラストラクチャとビジネスの関係は、依然として熱意に欠けています。公平を期すなら、ビジネスリーダーは、ビジネスやアプリケーションの保護とほぼ同じ程度に、インフラストラクチャの保護を重視しています。つまり、あらゆるものの保護に対する姿勢が、総じて消極的なのです。
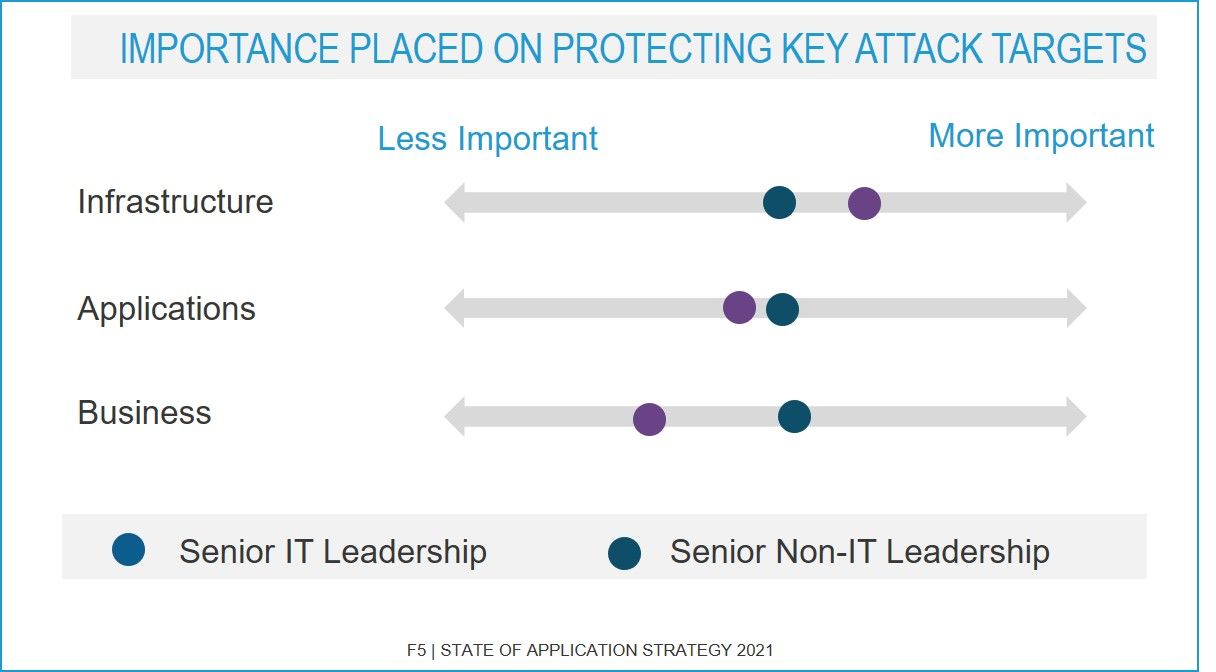
これらのカテゴリーを選んだのには、明確な理由があります。これらが一体となって、デジタルビジネスの「スタック」を形成するからです。デジタルビジネスはアプリケーションに依存し、アプリケーションはインフラストラクチャに依存しています。デジタルが前提となった今日の世界では、この3つは切り離せません。しかし、組織内での役割によってその重要性に対する認識が異なるため、保護すべきか否かも含め、それぞれ別個のものとして捉えられていることは明らかです。
主要な攻撃対象の保護に対する重要度の認識に明らかな隔たりがあることから、ほとんどの組織はデジタルトランスフォーメーションの途上にあり、なお成熟を続けていることがわかります。デジタルビジネスを効率的に運営し、保護するには、ビジネス部門とIT部門が対等なパートナーとして連携する必要があります。つまり、IT部門はビジネスの保護をインフラストラクチャの保護と同等に重視し、ビジネス部門も同様にインフラストラクチャの保護を重視する必要があります。
COVID-19と「デジタル化」への急速な動きによって、デジタルトランスフォーメーションの歩みが加速したことは確かですが、実践と認識が成熟するまでには時間がかかります。現在、PWCの報告によると、COVID-19の影響により、半数を超える企業が「今では、あらゆるビジネス上の意思決定においてサイバーセキュリティを考慮する可能性が高まった」と回答しており、前年の調査における25%から増加しています。
幸先の良いスタートです。
この慣行をまだ採用していない組織が前進する方法の1つは、デジタルトランスフォーメーションの意思決定に誰が参加しているかを見直すことです。CIOには専用の席が必要だとよく言われますが、CISOも参加させることの重要性については、あまり語られていません。
CISOの役割は時代とともに変化し、時には急激に変わってきました。その中核にあるのは、セキュリティへの注力です。企業がデジタルを標準として取り入れるようになるにつれ、その役割はより戦略的なものへと広がり、スピードを重視した事業運営と同じくらい、安全な事業運営が求められるようになりました。つまりCISOは、デジタルビジネスの加速を可能にしながら、顧客データと企業データを保護するために必要なポリシーとガードレールを整備することを目指し、当初からデジタルトランスフォーメーションに関与する必要があります。
CISOがまだデジタルトランスフォーメーションに関する議論に参加していないのであれば、参加する必要があります。インフラストラクチャは今なおデジタルビジネスの重要な構成要素であり、攻撃者にとって格好の攻撃経路でもあります。そして、インフラストラクチャの保護は引き続きCISOの責務です。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。