個人情報の盗難が、誰にとっても大きな悩みの種であることは、驚くにはあたりません。
現代はデジタル経済の時代であるため、個人情報の盗難は、消費者としての生活のあらゆる面に深刻な影響を及ぼす可能性があります。不正利用された債務が返済されないことで信用スコアが低下すると、自動車ローンや個人向けローンの利用、住宅の賃借が難しくなり、場合によっては就職にも支障を来すことがあります。
もちろん、企業も個人情報の盗難による代償を払うことになります。なかでも金融機関は、金銭を扱う事業であるため、こうした攻撃の標的になりやすい傾向があります。そして、金銭は攻撃者にとって強い動機となります。
サイバー攻撃の76%は、金銭を主な動機としています。こうした攻撃や侵害の大半にあたる73%は組織外の人物によるもので、そのうち50%は組織犯罪グループ、12%は国家または国家関連の攻撃者によって実行されました。
-- 2018 Data Breach Investigations Report
不正に開設・利用され、返済されない口座は、金融機関のバランスシートを圧迫します。Javelin Strategyによると、新規口座詐欺による損失は、2017年の30億ドルから2018年には34億ドルに増加しました。FTCによると、2019年に最も多かった個人情報窃盗は、新規口座を利用したクレジットカード詐欺でした。これは、他人の個人情報を盗み、それを使って与信枠を開設する手口です。
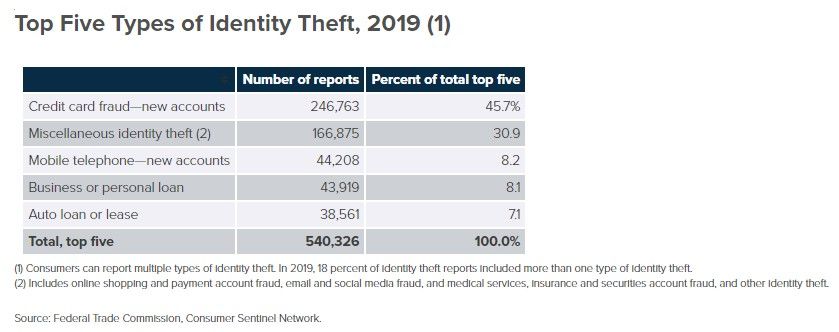
1年間に発生したクレジットカード詐欺の試みは約25万件。年間を通じて毎日、2分に1件の割合です。
これは、人員を増やすだけで阻止できる問題ではありません。
まず、口座開設の申請を1件ずつ手作業で審査できるほど、不正を見抜くスキルを持つ人材が十分にいません。仮に人材を確保できたとしても、人が申請内容を分析し、2分以内に不正かどうかを正確に判断することはできません。最後に対面で何らかの融資を申し込んだときのことを思い出してみてください。2分よりはるかに長い時間がかかったはずです。
最後に、消費者は手動審査を待ってはくれません。応答が遅すぎると感じれば、どのようなアプリやデジタルプロセスでも途中で利用をやめてしまいます。「遅すぎる」の基準は人によって異なりますが、一般的には2分が限度です。
デジタル口座開設(DAO)は、今日ではほぼすべてのビジネスに取り入れられていますが、金融機関で広く採用されている背景には、FinTechの台頭もあります。現在ではほぼ完全にデジタル化されたプロセスであるため、不正防止に必要な規模とスピードで分析を行うには、テクノロジーの活用が最適です。
データだけではない
DAOはデジタルワークフローです。つまり、複数のインターフェース(モバイル、Web、チャットボット)に加え、最新のアプリケーション、そしてほぼ確実に従来型のバックエンドシステムも組み込まれています。アプリケーション間、さらにはクラウド環境間にまたがる可能性のある複雑なやり取りを通じて、1つのアプリケーションを追跡することは容易ではありません。また、デジタル口座開設ワークフローの新しい最新コンポーネントには、適切なデータを生成するための計測機能が組み込まれている場合がありますが、従来型のバックエンドシステムには組み込まれていない可能性が高いでしょう。
トラフィックを処理し、適切なデータを出力できる平均10個のアプリケーションサービスを活用しても、トランザクションのコンテキストに沿ってそのデータを分析するという課題が残ります。そのためには、複数のシステムや場所で生成されたデータにアクセスできる必要があります。現在、データソースは数多く存在します。しかし、データはそれぞれ独自のダッシュボードとアラートシステムを備えたサイロ化されたシステムに送られることもあり、ワークフロー全体で関連付けられていません。現状では、不正な口座開設の試みを正確に特定するために必要なすべての変数を、コンテキストに基づいて把握できていません。さらに、攻撃者が容易に回避できる旧式の手法に依存しているケースも少なくありません。
従来のCAPTCHA技術や、JavaScriptを使用したクライアントデバイスの初歩的な検査だけでは、DAOや関連するデジタルエクスペリエンスの悪用を防止することはおろか、検知することさえできません。従来のIPベースの防御も十分ではありません。攻撃者はIPアドレスやユーザーエージェントを偽装し、マウスの動きを模倣できます。最新のコンピューティング能力を利用すれば、ほとんどのCAPTCHAシステムを欺くことができます。今日の攻撃者は経験豊富で手口も巧妙なため、このような単純な技術では、新規アカウントの不正開設を阻止できません。攻撃者は新たな技術にすばやく適応し、それを回避する方法を短期間で見つけ出します。
必要なテクノロジーには、攻撃者と同等の学習能力と適応能力が求められます。
「2020年の高度なリスク・不正管理では、機械学習、応用インテリジェンス、コンテキストに基づく分析の利点と異常検知を組み合わせ、管理可能な多層型アプローチを構築します」
-- Bottomline、『デジタル口座開設とオンボーディングの現状』
この説明はやや長いものの、今日の不正防止に必要なテクノロジーを的確に表しています。膨大な量のデータを短時間で取り込み、分析できるAI搭載のアナリティクスが必要です。また、不正が発生するスピードに対応して防止するには、ワークフロー全体のデータを相関分析できるアナリティクスも必要です。
今日の不正検知には、データだけでは不十分です。デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、その結果を迅速に分析する能力が求められます。
F5が目指しているのは、まさにその実現です。つまり、企業がデジタルワークフローを迅速に拡張し、保護し、最適化するために必要なインサイトを提供できる、多目的アプリケーション分析プラットフォームを構築することです。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。