現在利用されている数億ものアプリケーションが複数のデータセンターやパブリッククラウドに分散するなか、F5のセキュリティ担当GM兼VPであるJohn Morganが最近のブログで述べたように、今なおアプリケーション主導の世界です。
アプリケーションはあらゆる場所に存在し、どこからでもアクセスできます。これにより、生産性、ユーザーエクスペリエンス、ビジネスのスピード、デジタルトランスフォーメーションの向上が促進されます。しかし、増え続けるアプリケーションがあらゆる場所に存在し、どこからでもアクセスできることで、組織には極めて大きな複雑性が生じます。アプリケーションの普及と利便性は、組織のリスクを大幅に高め、脅威の対象領域を際限なく拡大します。
アプリケーションが、パブリッククラウド上のクラウドネイティブアプリやSoftware-as-a-Service(SaaS)として提供されている場合でも、オンプレミスや外部のデータセンターにある場合でも、ユーザーが業務を遂行し、生産性を高めるには、アプリケーションへのアクセスが必要です。このニーズに対応するため、組織には、アプリケーションへのアクセスコストを抑えながら、より優れた、シンプルで安全かつ高速なユーザーエクスペリエンスを提供することが求められます。
しかし、OracleやSAPなどのベンダーが提供し、現在も広く利用されている多くの従来型アプリケーションや、カスタムアプリケーションなど、古いアプリケーションの大半は、最新の認証・認可方式や、Security Assertion Markup Language(SAML)、Open Authentication(OAuth)、OpenID Connect(OIDC)などの標準およびプロトコルに対応していないか、対応できません。こうしたアプリケーションの多くは、機密データを扱うミッションクリティカルなものであり、オンプレミス、外部のデータセンター、またはプライベートクラウドに配置されている場合があります。その大半はクラウド移行に適していないか、移行できません。また、多くは多要素認証(MFA)などの強化されたセキュリティに対応していないため、アプリケーションとその背後にあるデータがリスクにさらされています。さらに、IDフェデレーションやシングルサインオン(SSO)に対応できないものも少なくありません。
多くのアプリケーションがクラウドで新たに構築され、またはクラウドへ移行される一方で、今後も長年にわたり、オンプレミス、外部データセンター、複数のパブリッククラウドにまたがるアプリケーションへのセキュアなアクセスに対応するため、ハイブリッドアプリケーション戦略が必要になります。また、一元化されたアイデンティティおよび認証戦略に基づき、アプリケーションへのセキュアなアクセスを確保する、費用対効果の高いハイブリッドアーキテクチャを導入する必要があります。さらに、ユーザーがアプリケーションを簡単に見つけ、一貫したエクスペリエンスを得られるようにするとともに、アクセスを簡素化して一元管理できるよう、アプリケーションエクスペリエンスを向上させる必要があります。
組織とユーザーは、すでにこれらのメリットを享受できます。Microsoftの包括的なクラウドベースのアイデンティティプラットフォームであるMicrosoft Azure Active Directory(Azure AD)と、F5の信頼性の高いアプリケーションアクセスソリューションであるBIG-IP Access Policy Manager(APM)を導入することで、ユーザーのアイデンティティ、認証、認可を連携し、最新の認証をサポートするクラウドベースおよびSaaSアプリケーションと、サポートしていないオンプレミスまたはプライベートクラウド上の従来型およびカスタムアプリケーションとの間にあるアイデンティティのギャップを解消できます。
F5 BIG-IP APMとAzure Active Directoryの連携により、アプリケーションへのアクセスとユーザーエクスペリエンスがシンプルになります。ユーザーは1回のログインで、アクセスが許可および承認されているすべてのアプリケーションに1か所からアクセスできます。また、この統合ソリューションでは、場所を問わずすべてのアプリケーションをMFAで保護できるため、アプリケーションのセキュリティも向上します。
しかし、アプリケーションへのアクセスに関するユーザーエクスペリエンスの向上は、取り組みの一部にすぎません。セットアップと導入を簡素化し、管理負荷を軽減するとともに、管理者エクスペリエンス全般を向上させることも必要です。
「ユーザーは、オンプレミスアプリとクラウドアプリのどちらにアクセスする場合でも、同じエクスペリエンスを得られます。SSOで一度サインインするだけで、クラウドアプリとレガシーアプリの両方にアクセスできます。すべてがシームレスです」
– Nitin Aggarwal、グローバル・アイデンティティ・セキュリティ・エンジニア、Johnson Controls
The F5 BIG-IP APMとAzure Active Directoryの統合は、こうしたニーズにも対応します。
BIG-IP APMには、アプリケーションアクセスの導入と管理を簡素化するAccess Guided Configuration(AGC)機能が搭載されています。AGCは、BIG-IP APMの設定と導入を手順に沿って管理者に案内するため、管理や導入にかかる余分な時間とコストを削減できます。
「F5とMicrosoftの統合により、最新の認証に対応していないオンプレミスのレガシーアプリやクラウド上のアプリケーションを含め、アプリケーションへのアクセスに関するポリシーを一元管理できるため、管理者の負担も軽減されます。管理者は、各アプリにアクセスしてユーザーアクセスを取り消す必要がなくなり、1か所から簡単にアクセス権を削除できるようになりました。これにより、人的ミスが発生する可能性を大幅に低減できます」
– John Morgan、F5 セキュリティ担当GM兼VP
しかし、BIG-IP APMの最新バージョンは、さらに進化しています。 BIG-IP APMのAGCにより、管理者はSAP ERPやOracle PeopleSoftなど、従来型のミッションクリティカルなアプリケーションをAzure Active Directoryに迅速かつ簡単にオンボーディングし、運用管理できるようになりました。
この簡素化されたガイド付きアクセスにより、最新の認証に対応するアプリケーションと、ヘッダーベース認証やKerberos認証などの従来型認証方式に対応するアプリケーションとのアクセスギャップを埋めるために、これまで必要だった多くの手順が不要になります。SAP ERPおよびOracle PeopleSoftへのアクセスに関するポリシー管理のエンドツーエンドの操作が、BIG-IP APM AGCコンソールに直接統合されました。管理者はBIG-IP APM AGCで該当するアイコンをクリックするだけで、Azure ADおよびBIG-IP APMを使用するSAP ERPまたはOracle PeopleSoftのセットアップ手順を段階的に確認できます。セットアップが完了したら[Deploy]ボタンをクリックするだけで、ユーザーがアプリケーションを利用できるようになります。これらのアプリケーションとクラウドおよびSaaSアプリケーションの間でユーザーIDがフェデレーションされ、SSOが可能になるほか、MFAによってセキュリティが強化されます。これにより、これらのアプリケーションのモダナイゼーションに伴う管理負担が大幅に軽減されます。
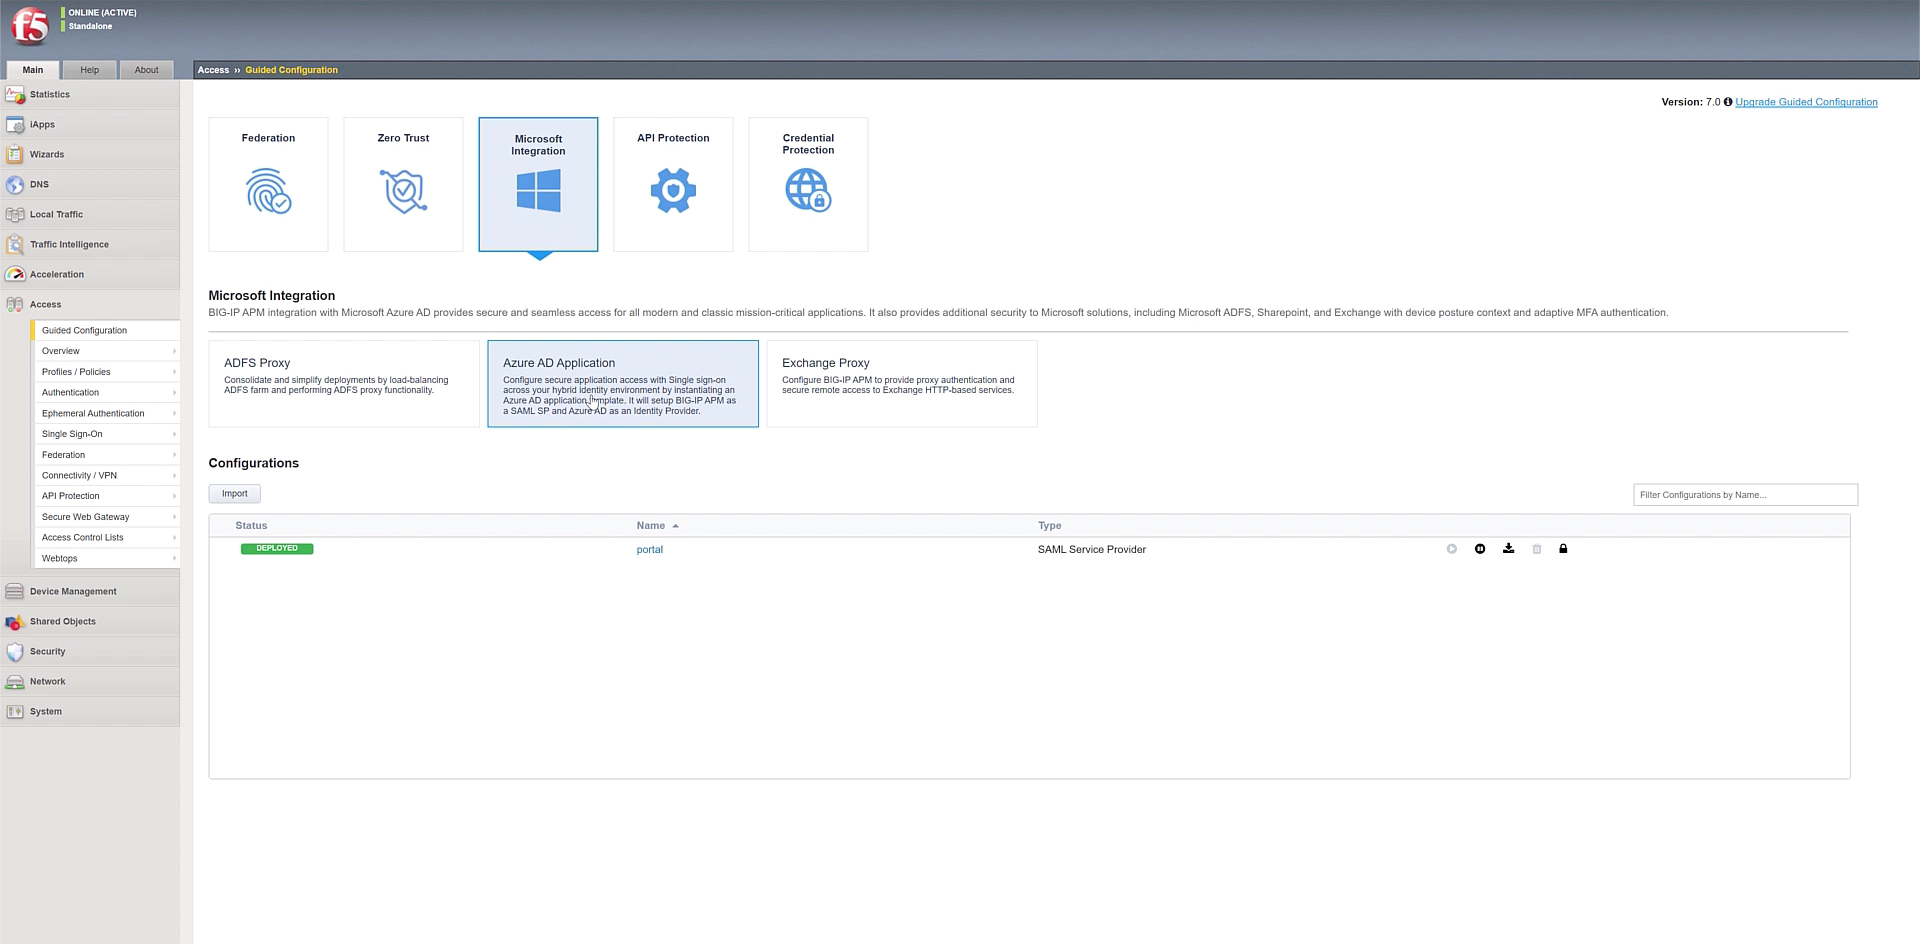
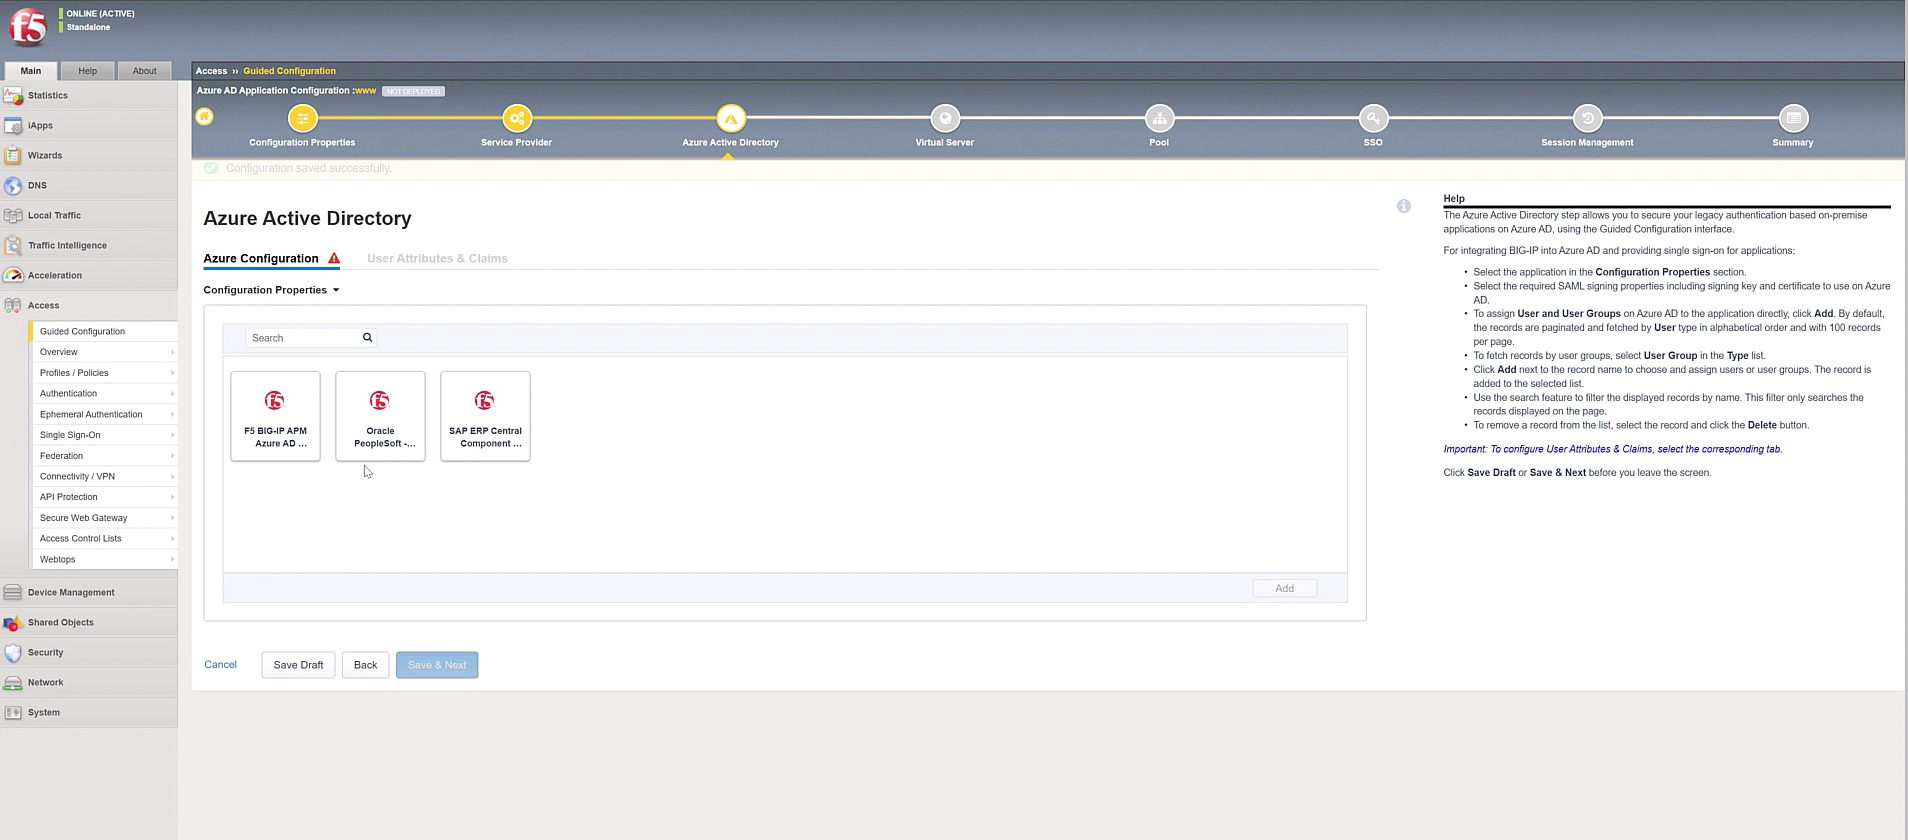
BIG-IP APMとAzure ADの統合により、クラウドベースのアプリやSaaSアプリに加え、SAP ERPやOracle PeopleSoftなどのミッションクリティカルなアプリケーションで、IDフェデレーション、一元化されたユーザーアクセス(SSO経由)、アプリケーションセキュリティの強化(MFA経由)がサポートされます。ただし、SAP ERPとOracle PeopleSoftへの対応は始まりにすぎません。F5とMicrosoftは、今後の製品リリースで、従来型のSAP、Oracle、およびその他のベンダーのアプリケーションへの対応をさらに拡充していく予定です。
「今日の状況では、組織はリモートアクセスを許可するアプリを選別できなくなっています。事業継続性を確保するには、従業員が自宅からミッションクリティカルなオンプレミスアプリケーションに接続できなければなりません。MicrosoftとF5は、共通のお客さまが目標を達成できるよう、シンプルでセキュアなエクスペリエンスの提供に取り組んでいます。そのため、新たに簡素化されたUIの展開により、事前統合済みのエクスペリエンスをさらに一歩進めます。今回のリリースにより、お客さまは従来のオンプレミスアプリケーションをF5 BIG-IP APMとAzure ADへ迅速にオンボーディングできます。」
– Sue Bohn、パートナーディレクター、Identity Division、Microsoft
With the integration between BIG-IP APMとAzure Active Directoryの統合により、ユーザー、管理者、組織のすべてがメリットを得られます。セキュアなハイブリッドアクセスを実現することで、管理の負担とコストを削減し、ユーザーと管理者のエクスペリエンスを向上させるとともに、従来型アプリとカスタムアプリのセキュリティを強化できます。
こちらをクリックして、F5 BIG-IP APMとAzure Active Directoryの統合に関する詳細をご確認ください。
著者について

関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。