建前はやめましょう。Model Context Protocol(MCP)は、単なるAPIではありません。既存の自動化を少し見栄えのよいメッセージバスに置き換えたり、表面だけ刷新したりするものでもありません。MCPとは、エージェントが人の知らないところで、重要なあらゆる情報について高速にやり取りできるようにした結果、生まれるものです。たとえば、リアルタイムのコンテキストやシステムの状態、誰が何をしているのか、そしてその理由までが対象になります。
これは単なる生産性向上ではありません。これまでにない種類のリスクを招き入れる、無防備な玄関口です。AIリスクに関する見出しの多くは、従来のAPIセキュリティブログで「エンドポイント」を「エージェント」に置き換えただけの焼き直しにすぎません。MCPは前提を一変させます。
すでに周知のリスク、今や深刻化しているリスク、そしてまったく未知の領域を明確に整理しましょう。
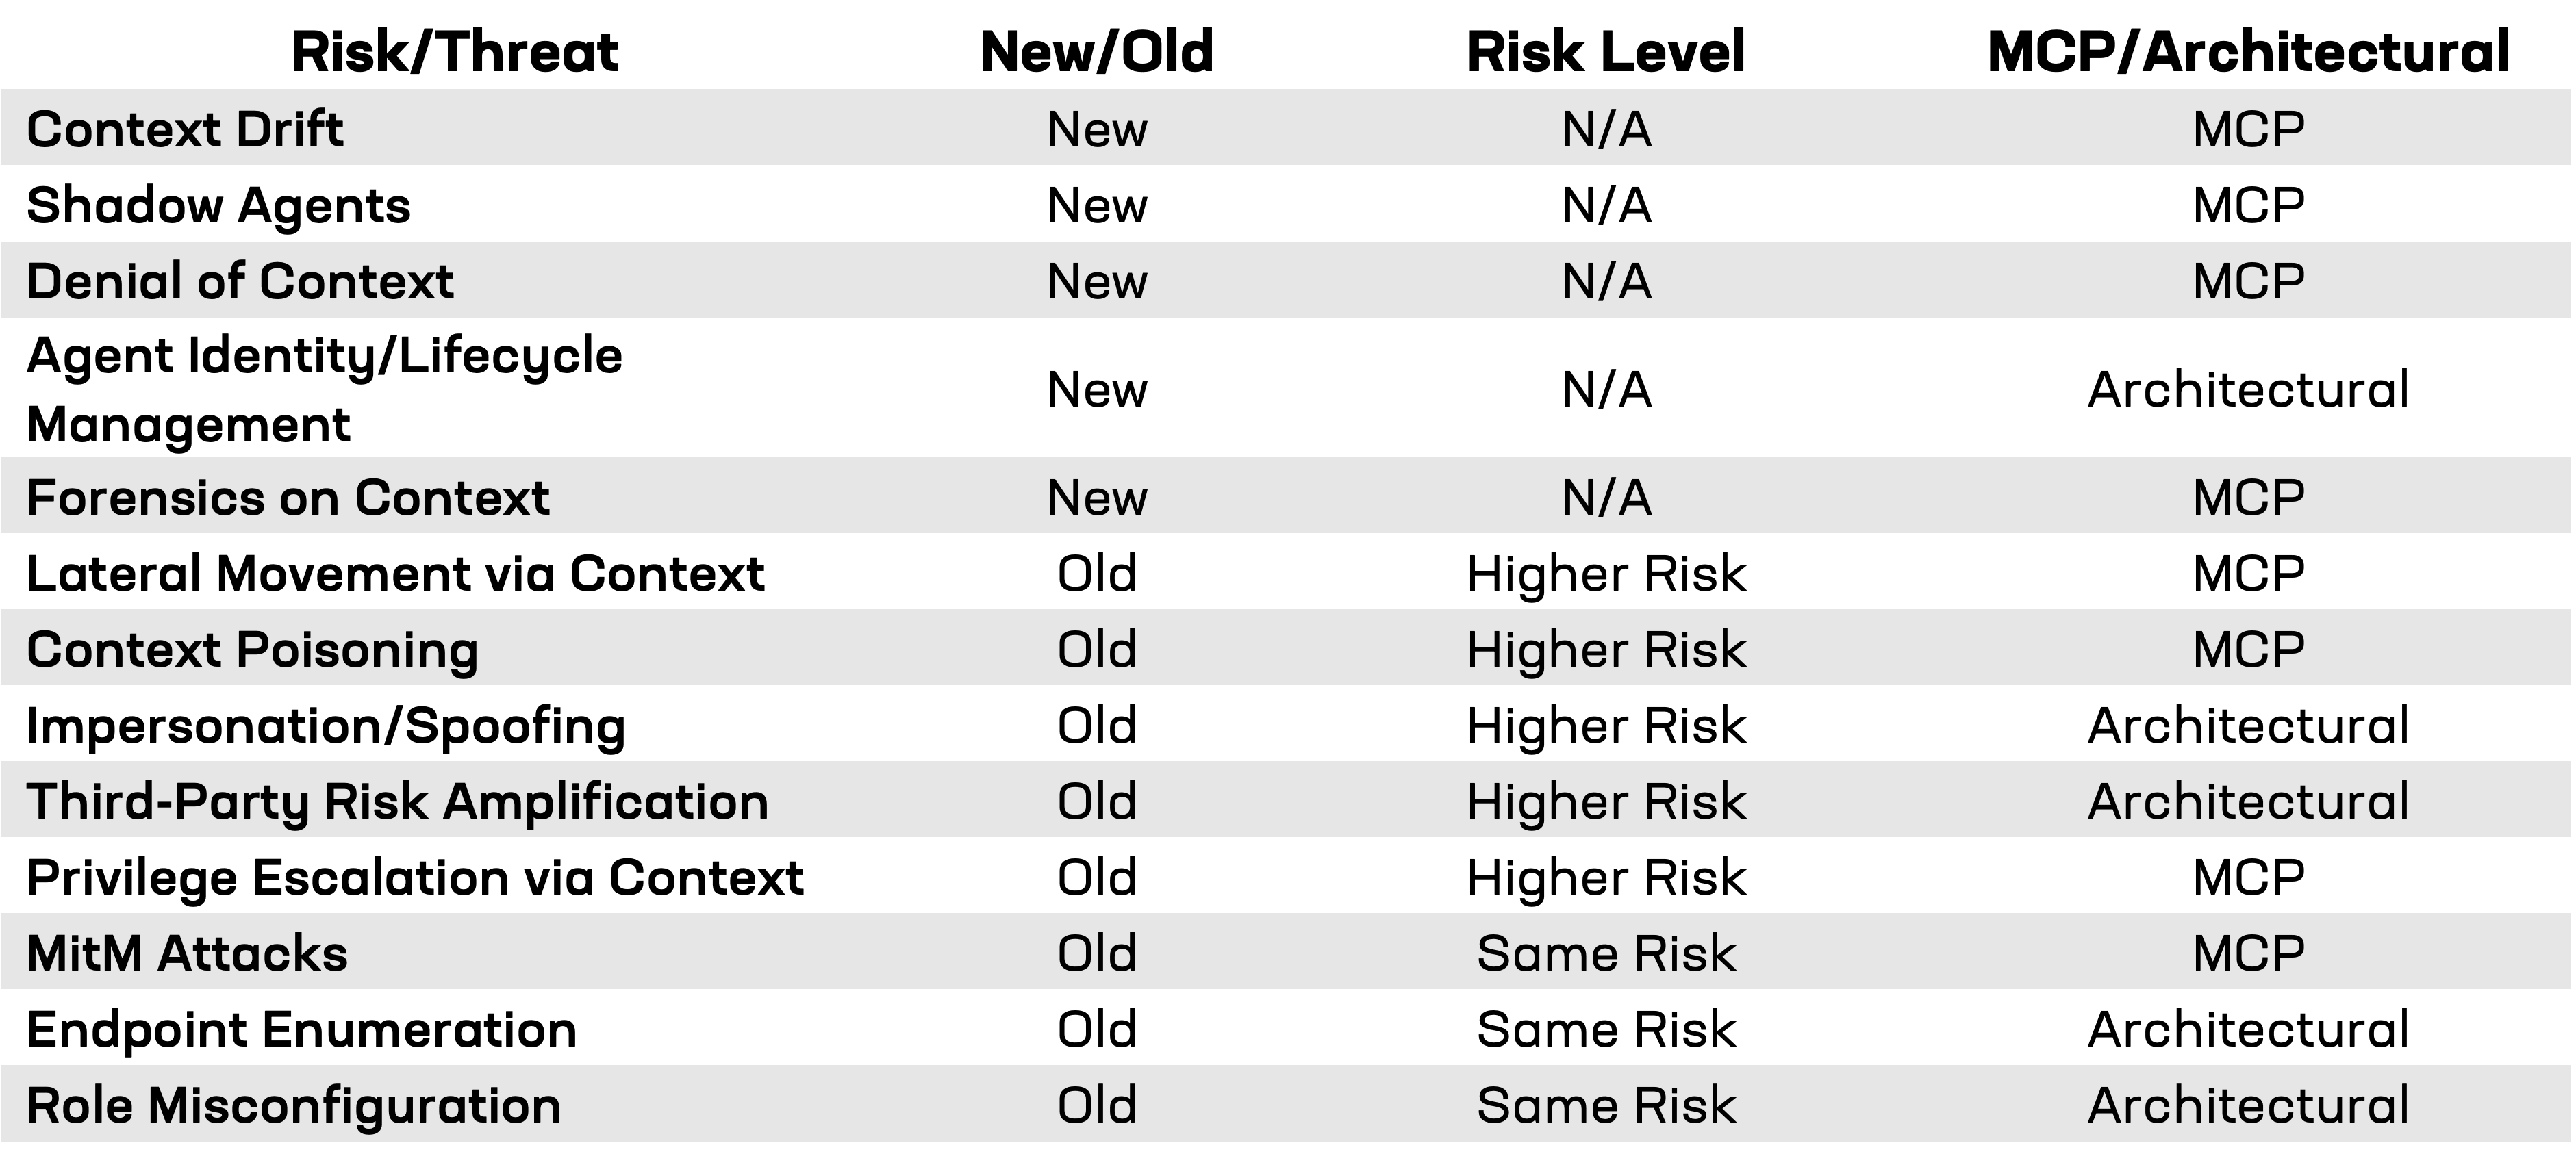
では、ここからが本題です。単に「パッチを当てる」だけでは済まず、無視することもできないため、実際に対応計画が必要になる可能性があります。
1. コンテキストドリフト:エージェントが制御を外れたとき
MCPでは、コンテキストは単なる静的なデータの塊ではなく、生きた記憶です。エージェントはこの共有状態に基づいて、意思決定、エスカレーション、処理の中止を判断します。しかし、コンテキストの更新が失われたり、遅延したり、破損したりすると、「コンテキストドリフト」が発生します。これは、リレーの走者全員が異なる地図を持ち、コースを半分も外れるまで誰もそのことに気づかないようなものです。MCPにおけるコンテキストドリフトとは、エージェントが互いに矛盾する情報に基づいて動作している状態を指します。その結果生じるのは、単なる混乱ではなく、まさにカオスです。誤ったデータに基づいて重大な判断が下され、問題が発生するまで誰も気づきません。直前に起きたことについて2つのエージェントの認識が食い違っているとしたら、それは単なる意見の相違ではなく、インシデントにつながる可能性があります。
従来のシステムでは、コンテキストは通常、一元管理されるか静的なものであり、Cookieまたはセッションテーブルに保存されるため、この問題が大規模に発生することはありません。一方、MCPでは、厳密な同期、整合性チェック、自動競合解決をあらかじめ組み込まない限り、ドリフトが起こり得るだけでなく、起こる可能性が高くなります。インシデント対応チームが招集される事態になれば、そのデバッグは困難を極めるでしょう。
2. シャドーエージェント:内なる敵
シャドーITは広く知られていますが、今度はシャドーエージェントの登場です。MCPでは、エージェントが共有コンテキストに動的に参加・離脱し、その内容を更新できます。これは強力で柔軟な仕組みである一方、悪意のあるエージェントや設定に不備のあるエージェントが会話に紛れ込む絶好の機会にもなります。
誰が参加しているのか、どのような権限を持っているのか、いつ参加したのかを追跡していなければ、鍵を渡してしまうも同然です。シャドーエージェントは、データを抜き取ったり、不正な指示を注入したり、気付かれないように運用を妨害したりする可能性があります。インベントリは常に最新の状態ではなく、問題が発生するまでそのことに気付けません。
3. Denial of Context(DoC):新たな武器、変わらぬ動機
サービス拒否攻撃の次に警戒すべきは、コンテキスト拒否攻撃です。MCPの世界では、サーバーをダウンさせる必要はありません。コンテキストチャネルを大量のデータであふれさせるか、破損させるだけで済みます。エージェントが信頼できるコンテキストを共有または参照できなくなると、停止したり、処理に失敗したり、制御不能に陥ったりします。その結果、ワークフローの自動化が滞り、ビジネスプロセスも停止します。これは机上の空論ではありません。エージェントが実際にどのように業務を遂行しているかを理解する攻撃者にとって、論理的な次の一手です。
4. エージェントのアイデンティティとライフサイクル管理:デジタル世界で猫をまとめる
従来、管理対象といえば、ユーザーやサービスアカウント、場合によっては一部のデバイスでした。しかし、MCPと自律型エージェントの登場により、今では、それぞれ固有の認証、ライフサイクル、権限セットを持つ、時に野良猫のようなデジタル猫の群れを追跡する必要があります。エージェントのオンボーディング、ローテーション、廃止は、ユーザーやサービスのアイデンティティと同様に厳格に行わなければなりません。これを怠ると、なりすましや権限の肥大化、役目を終えた後も長く残り続けるゾンビエージェントに対して無防備になります。ええ、分かっています。多くの組織には、1998年以来整理されていない孤立アカウントが今も残っています。しかし、少なくともそれらが自ら行動することはありません。ゾンビエージェントは行動できます。
5. コンテキストのフォレンジック:手がかりはすぐに途絶える
問題が発生した場合(そして、いずれ発生します)、何が起きたのかを突き止めるのは至難の業です。MCPコンテキストは一時的なもので、不要になると消えるように設計されています。運用効率には優れていますが、インシデント後の分析にとっては悪夢です。すべての更新、参加者、やり取りを記録していなければ、どのエージェントが毒リンゴを差し出したのか、どのコンテキスト変更が最初のドミノを倒したのかを知ることはできません。
セマンティックロギングと、より詳細なテレメトリがオブザーバビリティスタックに組み込まれつつある理由の1つが、ここにあります。追跡すべきなのは、タイムスタンプ付きの接続情報だけではありません。何が問題だったのかを把握するには、コンテキスト全体のログ記録が必要です。
要点:これらを考慮して設計していなければ、すでに後れを取っています
MCPは、強力な機能、スピード、柔軟性をもたらします。しかし、油断は禁物です。従来の対策ではほとんどカバーできない種類のリスクも伴います。その一部は、既存の脅威が極端に増幅されたものにすぎません。しかし、コンテキストドリフト、シャドーエージェント、コンテキスト拒否は新たな脅威です。認識しているかどうかにかかわらず、すでに迫っています。
つまり、問うべきは「MCPにリスクがあるか」ではありません。「エージェントの暴走による壊滅的な被害を防ぐために、何をする覚悟があるか」です。今すぐこうしたリスクを考慮した設計に着手してください。さもなければ、予想もしなかった事態の後始末に追われることになります。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。