NGINXブログの読者であれば、すでにお気づきかもしれませんが、NGINX Open Sourceは非常に人気があります。しかし、その理由は無料であることだけではありません(もちろん、それも魅力です)。NGINX Open Sourceは、安定性と軽量性に優れ、「開発者のための万能ツール™」として知られているため、高い人気を誇っています。
Webサーバー、リバースプロキシ、APIゲートウェイ、Ingressコントローラー、キャッシュのいずれが必要な場合でも、フロッピーディスクからインストールできるほど軽量なNGINXが支えます。しかし、NGINX Open Sourceユーザーからは、エンタープライズサポートが不足しているとの声が寄せられていました。そこで、このサポートをはじめとするさまざまな機能を、新しいOpen Source Subscriptionとしてご提供できることをうれしく思います。
Open Source Subscriptionとは
Open Source Subscriptionは、以下を含む新しいバンドルです。
- Enterprise Support:信頼できるアドバイザーの支援を受け、規制要件に対応できます
- Enterprise Features:幅広いトラフィック管理とアイデンティティのユースケースに対応
- フリート管理:NGINXの管理を簡素化し、リスクと混乱を軽減
NGINX Open Source向けエンタープライズサポート
NGINX Open Sourceは信頼性に定評があり、コミュニティからも優れたサポートが提供されていますが、場合によっては、さらに手厚い支援が必要です。Open Source Subscriptionでは、F5がNGINX Open Sourceに以下を含むエンタープライズサポートを提供します。
- 営業時間内または24時間365日のSLAオプション
- セキュリティパッチとバグ修正
- セキュリティ通知
- デバッグとエラー修正
- ドキュメントの不一致に関する確認
次に、エンタープライズサポートを利用するメリットをいくつか詳しく見ていきましょう。
タイムリーなパッチと修正
あらゆるオープンソースソフトウェア(OSS)に共通する脆弱性の1つは、共通脆弱性識別子(CVE)やバグへの対応に時間がかかる場合があることです。実際、NGINX Open Sourceのフォークでは、パッチの適用までに数週間、場合によっては数か月を要する例が確認されています。たとえば、2022年10月19日に、F5はCVE-2022-41741およびCVE-2022-41742に対する修正を発表しましたが、対応するUbuntuおよびDebianのパッチが提供されたのは2022年11月15日でした。
Open Source Subscriptionをご利用のお客さまは、パッチや修正への即時アクセス、CVEに関する事前通知をはじめ、以下の特典をご利用いただけます。
- 最新のメインラインリリースおよび安定版リリース向けのセキュリティパッチ
- 最新のメインラインリリースにおける重大なバグの修正
- 最新または今後のメインラインリリースにおける重大ではないバグの修正
規制遵守
ソフトウェアサプライチェーンの問題を懸念する企業や政府が増えており、その多くがソフトウェア部品表(SBOM)を作成する慣行に従っています。SBOMの概念が成熟するにつれ、規制当局は「合理的に正当化できる定期的なサイクル」でのパッチ適用に加え、通常のパッチサイクル外で発見された重大な脆弱性への迅速なパッチ適用を求め始めています。
Open Source Subscriptionを利用すると、デューデリジェンスとトレーサビリティを実証し、関連規制への準拠を示すことで、特にセキュリティ面において、NGINX Open Sourceインスタンスが組織のOSSソフトウェア要件を満たしていることを確認できます。
機密性
適切なサポートを受けるには、設定ファイルを共有する必要があります。しかし、コミュニティメンバーやフォーラムで設定を共有すると、組織がセキュリティ上の脆弱性にさらされ、侵害につながるおそれもあります。Stack Overflowで共有したわずかなNGINXコードからでも、悪意のある攻撃者がアプリやアーキテクチャを悪用する方法を把握する手がかりを得る可能性があります。
Open Source Subscriptionでは、F5のセキュリティ専門家チームに直接アクセスできるため、設定情報の機密性が維持されます。詳細については、NGINX Open Source Support Policyをご覧ください。
注記:Open Source Subscriptionには、NGINXから直接入手したNGINX Open Sourceの安定版およびメインライン版のLinuxパッケージに対するサポートが含まれます。他のベンダーがカスタマイズして配布するパッケージをサポートできる可能性についても検討しています。重要だとお考えのディストリビューションをコメント欄でお知らせください。
NGINX Plusへの自動アクセスで利用できるエンタープライズ機能
Open Source Subscriptionでは、追加費用なしでNGINX Plusをご利用いただけます。ビジネスニーズに応じて、NGINX Open SourceとNGINX Plusのどちらをいつ使用するかを選択できます。
NGINX Open Sourceは、多くのアプリケーション配信ユースケースに最適で、特にWeb配信、コンテンツのキャッシュ、基本的なトラフィック管理に優れています。また、NGINX Open Sourceを他のユースケース向けに拡張することは可能ですが、安定性やレイテンシーの問題につながる場合があります。たとえば、エンドポイントの変更を検出するためにLuaスクリプトを使用するのが一般的です(Luaハンドラーがリクエストのルーティング先となるアップストリームサービスを選択するため、NGINX設定を再読み込みする必要がなくなります)。ただし、Luaは変更を継続的に確認する必要があるため、リソースを消費し、その結果、受信リクエストの処理時間が長くなります。これはタイムアウトを引き起こすだけでなく、複雑性の増大やリソースコストの上昇にもつながります。
NGINX Plusは高度なユースケースに対応し、負荷分散、APIゲートウェイ、Ingressコントローラーなどの機能を標準で提供します。多くのお客さまが、稼働時間、可用性、セキュリティ、アイデンティティに関する厳しい要件があるビジネスクリティカルなアプリやAPIにNGINX Plusを採用しています。
大規模環境でも稼働時間と可用性を維持
ミッションクリティカルなアプリとAPIでは、稼働時間と可用性が極めて重要です。規模を拡大する際に問題が発生すると、社内外のお客さまに直接影響が及ぶためです。
NGINX Plusを使用すると、次のことが可能です。
- レイテンシーと停止時間を削減:セッション維持、高可用性、アクティブヘルスチェック
- 再読み込みせずに構成を更新できる動的再構成
- 次の機能を活用して、問題を容易にトラブルシューティングできます:リアルタイム監視、ネイティブOpenTelemetry、および任意の監視ツールにエクスポート可能な100種類を超える追加メトリクス
- レート制限など、APIゲートウェイのユースケースを実装レート制限
セキュリティとアイデンティティ管理の強化
非機能要件をトラフィック管理戦略に組み込むことで、それらの要件に対応する処理をアプリからオフロードできます。これにより、エラーが減少し、開発者は中核となる要件への対応に専念できます。
NGINX Plusを使用すると、次の方法でセキュリティを強化できます。
- ロードバランサー、APIゲートウェイ、またはIngressコントローラーで認証と認可を一元化するために、JWT認証、OpenID Connect(OIDC)、およびSAMLを使用
- SSL/TLSオフロードとSSL終端により、エンドツーエンド暗号化と証明書管理を適用
- すべてのSSL/TLSおよびHTTP/2トラフィックの処理で、FIPS 140-2を有効化
- 消費者のクレジットカード番号やその他の個人データを保護するために、PCI DDSのベストプラクティスを実装
- 追加:NGINX App Protect(レイヤー7 WAFおよびサービス拒否(DoS)攻撃からの保護)
Instance Managerによるフリート管理
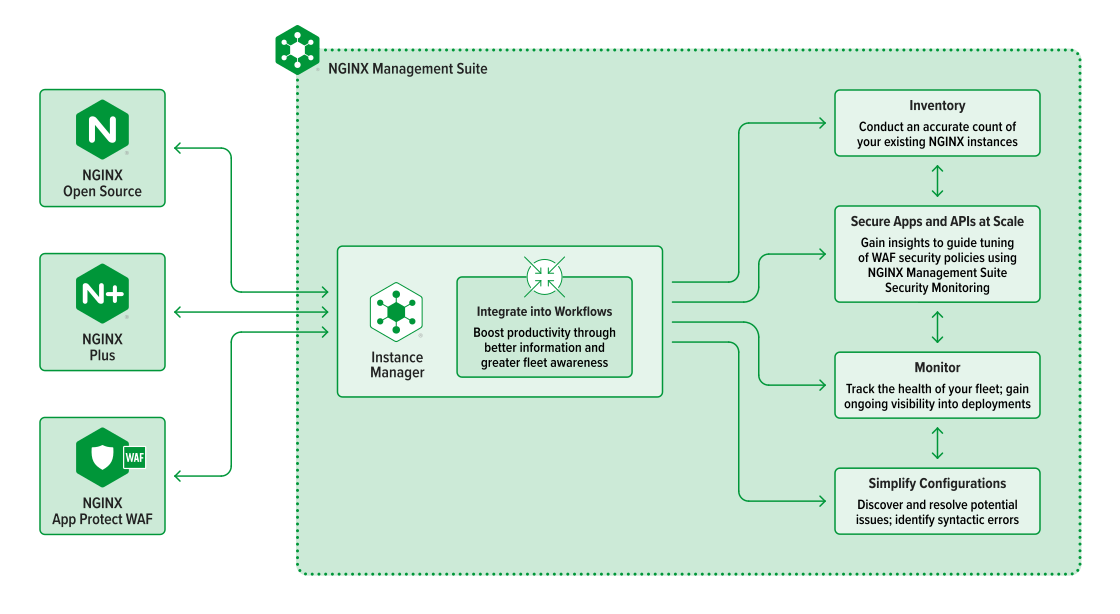
大規模なNGINXフリートの管理は容易ではありません。組織内でNGINX Open Sourceのインスタンスが数百、場合によっては数千に及ぶこともあり、CVE、構成上の問題、期限切れの証明書に関連する複雑さやリスクが大幅に増す可能性があります。そのため、Open Source SubscriptionにはNGINX Management Suite Instance Managerが含まれています。これにより、NGINX Open Source、NGINX Plus、NGINX App Protect WAFのすべてのインスタンスを一元的にインベントリ化し、NGINXフリートを容易に構成、保護、監視できます。
NGINX環境を把握
Instance Managerを使用すると、Kubernetesを含むあらゆる環境のインスタンス数を正確に把握できます。Instance Managerでは、次のことが可能です。
- インスタンスをインベントリ化し、潜在的なCVEの影響を受けるソフトウェアバージョンを特定
- 構成上の問題を把握し、ベストプラクティスに基づく推奨事項を活用する「組み込みエディター」で解決します
- 保護に関するインサイトを可視化し、潜在的な脅威を分析して、WAFポリシーを調整する機会を特定できます。Security Monitoring
証明書の管理
期限切れの証明書は、侵害を引き起こす原因として広く知られています。Instance Managerを使用すると、NGINXインスタンスとそのクライアント間の通信を保護できます。Instance Managerでは、すべてのインスタンスのSSL/TLS証明書を追跡、管理、デプロイできます(有効期限が近い証明書の検出と更新を含む)。また、暗号鍵をローテーションとして定期的に、または鍵が侵害された場合に実施できます。
可視化を簡素化
NGINXインスタンスから取得できるデータは、膨大な量になることがあります。そのデータとサードパーティ製ツールを最大限に活用できるよう、Instance Managerは、有用なNGINXメトリクスを収集し、API経由で一般的な監視、可視化、アラートツールに転送するのに役立つイベントデータとメトリクスデータを提供します。さらに、NGINX App Protectを追加した場合などには、アプリとAPIの保護に関する独自の厳選されたインサイトを得ることができます。
Open Source Subscriptionを始める
新しいOpen Source Subscriptionの利用開始をご検討の場合は、今すぐお問い合わせください。お客さまのユースケースについてご相談いただけます。
NGINX Plusで実現できるユースケースについて、詳しくご覧ください:
- NGINX Open SourceとNGINX Plusの機能を比較
- アクティブヘルスチェックとパッシブヘルスチェック:どちらが適しているか
- PrometheusとGrafanaでNGINX Plusを可視化する方法
- NGINXをAPIゲートウェイとして導入する
- JWTとNGINX PlusによるAPIクライアントの認証
- NGINX PlusによるFIPS準拠の実現
NGINX Management Suite Instance Managerの詳細をご覧ください:
著者について

関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります