AIにより、あらゆるものが加速しています。新たなモデルエンドポイント、データパイプライン、エージェント間のトラフィックパターン、攻撃対象領域が次々と生まれています。しかし、ほとんどの企業は、AI向けに設計されていないインフラストラクチャで対応しています。F5 2026 State of Application Strategy Report(https://www.f5.com/resources/reports/state-of-application-strategy-report)によると、現在、企業の86%がオンプレミスのデータセンター、パブリッククラウド、コロケーション環境にまたがってアプリケーションを運用しています。
その柔軟性には代償が伴います。環境が増えるたびに、構成、セキュリティ確保、監視が必要なデリバリおよびセキュリティスタックも増え、構成の乱立やポリシーの不整合が生じます。通常、各環境ではそれぞれ独自のアプリケーションデリバリおよびセキュリティソリューションが稼働し、個別の構成とポリシーが適用されています。
アプリケーションデリバリが、WebサーバーへのHTTPトラフィックのルーティングを意味していた時代でさえ、ソリューションとポリシーの分断は管理上の悩みの種でした。AIの登場により、その重要性はさらに高まっています。データをより高速に移動し、ワークロードに応じてセキュリティを拡張する必要がある一方で、環境ごとに異なるツールセットを運用する余裕のある運用チームはありません。
“Equinix Network Edge上のF5 BIG-IP Virtual Edition (VE)は、データセンターからクラウドまで、従来型アプリケーションとAIアプリケーションのすべてに、一貫したデリバリー、セキュリティ、オブザーバビリティのポリシーを適用します。”
トレーニング、ファインチューニング、検索拡張生成(RAG)で扱うデータ量は、従来のアプリケーショントラフィックよりも桁違いに大きくなります。推論エンドポイントでは、推論コストを削減しながらパフォーマンスを向上させるために、低遅延で予測可能なルーティングが必要です。自律型エージェントはMCPなどのプロトコルを使用して相互に通信し始めており、従来の境界型Webアプリケーションファイアウォール(WAF)では検査できないトラフィックが生成されています。
アプリケーションデリバリーコントローラー(ADC)は、まさにこの課題を解決するためのものです。一方、ハイブリッドマルチクラウドインフラストラクチャを採用した結果、多くの企業では環境全体に複数のADCが存在し、従来のADCハードウェアもサポート終了が近づいています。
アプリケーションデリバリを変革する3つの課題
現在、ほとんどのアプリケーションデリバリ戦略は、今後数年間でさらに深刻化する3つの大きな課題に直面しています。その課題とは、次のとおりです。
- 運用の複雑さ データセンター、クラウド、エッジサイトごとに、異なるADC構成、異なる自動化パイプライン、異なる監視設定が使用される傾向があります。組織内の複数の環境で、構成ドリフトや一貫性のないポリシー適用が発生することは珍しくありません。
- AI固有のデリバリー要件。 AIのデータ量は桁違いに多いため、モデルのトレーニング、ファインチューニング、RAGには膨大なスループットが必要です。一方、推論エンドポイントでは、パフォーマンス向上のために、低レイテンシで予測可能なルーティングが求められます。
- AIと内部トラフィックをめぐるセキュリティ上のギャップ。ほとんどの組織は、外部公開アプリケーションに対する保護を導入しています。しかし、一般的な境界型Webアプリケーションファイアウォールでは保護できない内部API、モデル提供エンドポイント、AIデータパイプラインに対して、一貫した保護を導入している組織ははるかに少ないのが現状です。
Equinix Network EdgeでのF5 BIG-IP Virtual Editionのご紹介
F5 BIG-IP Virtual Edition (VE)をEquinix Network Edge 上で使用すると、データセンターからクラウドまで、従来型アプリケーションとAIアプリケーションのすべてに、一貫したデリバリー、セキュリティ、オブザーバビリティのポリシーセットを適用できます。クラウドやパートナーに近接し、プライベート相互接続を利用できるEquinixのメトロファブリック内でBIG-IPを使用する組織は、ハイブリッドマルチクラウドアーキテクチャ全体に、一貫したレイヤー4~レイヤー7のアプリケーションサービスを拡張できます。
Network Edgeを利用すると、接続先となるクラウド、ユーザー、パートナーの近くにデジタル拠点を世界各地で構築し、Equinix Fabricを介してプライベート接続できます。その結果、新市場でのアプリケーション展開、パートナーや買収先との接続を迅速化し、ユーザーがどこにいても一貫したパフォーマンスを提供できます。
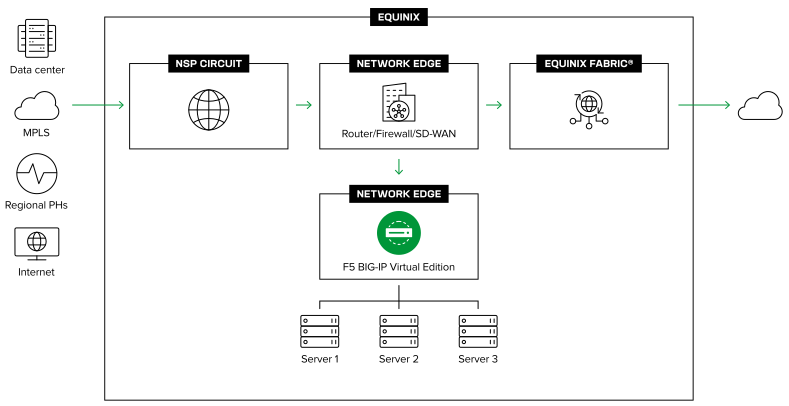
BIG-IP VE自体は新しいものではありませんが、Equinix Network Edge上で実行することで、導入可能な場所が変わります。Network EdgeがBIG-IP VEインスタンスをホストし、Equinix Fabricがお客さまのクラウド、パートナー、オフィスへのプライベート相互接続を提供します。
Network Edge上で、BIG-IP VEは、これらの環境間を流れるトラフィックに対して、ローカルトラフィック管理、負荷分散、SSL/TLSオフロード、ヘルスモニタリングといった中核的なアプリケーションデリバリ機能を提供します。追加のBIG-IPセキュリティモジュールは別途ライセンスを取得できます。また、F5 Distributed Cloud Services 、F5 NGINX Plus,およびF5 AI Guardrailsにより、同じEquinixアーキテクチャ全体にWAF、API保護、ボット対策、DDoS緩和、ゼロトラストアクセスを拡張できます。
Network Edgeでは、BIG-IP VEインスタンスを世界各地にオンデマンドで配置できます。そのため、長期にわたって物理インフラを保有することなく、ビジネスニーズに応じて新たなデジタル拠点を追加、変更、廃止できます。また、すべてをEquinix Fabric上で稼働させることで、そのインスタンスとクラウド、パートナー、オフィスをプライベートに相互接続できます。パブリックインターネットを完全に経由しないため、低レイテンシを実現し、高い処理能力が求められるアプリケーションやAIワークロードのパフォーマンスを向上させます。Equinix Network Edge上で稼働するF5 BIG-IP VEは、これらを組み合わせて次の機能を提供します。
- 拡張と適応を支える俊敏性。市場拡大、パートナーのオンボーディング、M&A統合、アーキテクチャの変更には、それぞれ新たなデジタル拠点が必要です。多額の初期投資をせずに、各拠点を追加、変更、廃止できます。導入期間の短縮は、この構造上の利点によって得られる効果であり、プラットフォームを選択する理由そのものではありません。
- エグレスコストを削減し、パフォーマンスの予測可能性を向上。 Equinix Fabricを介したプライベート相互接続により、コストの高いパブリック経路を回避し、アプリケーションとAIのパフォーマンス向上に必要な低レイテンシを実現します。
- より容易で一貫性の高いセキュリティ。 トラフィックの用途が公開アプリ、内部API、AIパイプラインのいずれであっても、WAF、API保護、ボット対策、DDoS緩和、ゼロトラストアクセスをすべての環境に一貫して適用できます。
- あらゆる環境で運用を標準化 データセンター、クラウド、エッジのいずれでも、同じポリシー、自動化、オブザーバビリティツールを同じ方法で利用できます。BIG-IP Automation Toolchain(AS3、Declarative Onboarding)は、既存のCI/CDおよびInfrastructure as Code(IaC)ワークフローに組み込むことができ、F5 Insight for ADSP はOpenTelemetryを通じてエンドツーエンドのオブザーバビリティを提供します。
- 強制的な全面刷新は不要 既存のBIG-IPポリシー、iRules、運用ノウハウを活用できます。物理BIG-IPと仮想BIG-IPを同じプラットフォーム上で併用できます。
Equinix上でのF5 Application Delivery and Security Platformの構築
BIG-IP VEを追加することで、Equinix上で稼働するF5 Application Delivery and Security Platform (ADSP)のもう1つの要素が整います。これにより、エッジからクラウドまで、アプリケーションデリバリとセキュリティを一貫した単一のサービス群に統合し、あらゆるアプリとAPIに対して、稼働場所を問わず同等の可用性、セキュリティ、オーケストレーションを提供できます。
ご存じのとおり、F5 NGINX Plus、F5 Distributed Cloud、F5 AI GuardrailsはすでにEquinix上で稼働しています。また、NGINXおよびDistributed Cloud CEは、Equinix Network Edgeに導入可能なVNFとして提供されています。BIG-IP VEを仮想ネットワーク機能として追加することで、このアーキテクチャにアプリケーションデリバリーの制御レイヤーが加わり、導入戦略やニーズに応じて選択できるF5 ADSPコンポーネントがさらに増えます。
すでにBIG-IPをご利用の場合、これは朗報です。新しいソリューションを習得することなく、既存のポリシーと運用モデルをEquinix Network Edge対応の都市圏へ拡張できるようになりました。
Equinixが提供するプライベートかつ分散型の相互接続アーキテクチャの一部として、F5 BIG-IP VEなどの実績あるF5 ADSPソリューションを運用することで、ハイブリッドマルチクラウドインフラストラクチャ全体にアプリケーションとAIを配信する際に、セキュリティが複雑化したり、複数のADCが必要になったり、トラフィックが集中型ハブを迂回することでエグレスコストが増大したりする事態を回避できます。
詳細については、F5 and EquinixのWebページをご覧ください。併せて、ソリューションガイドもご確認ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。