
絶えず変化する脅威環境において、APIは価値の高いリソースや機能に直接アクセスできるため、サイバー犯罪者はAPIを新たな格好の武器として利用し、アカウント乗っ取り(ATO)詐欺を行うようになっています。APIの脅威が深刻な問題となる中、OWASPは、組織が対処すべき領域への注意を喚起するため、新たに「2023年版APIセキュリティリスクTop 10」を公開しました。
犯罪者はATOの手口を転換し、悪意のあるボットを使ってAPIを標的にするようになっています。攻撃は、クレデンシャルスタッフィングやビジネスロジックの悪用から、DDoS攻撃にまで及び、アプリケーションのダウンタイム、個人情報の窃取、不正行為につながることも少なくありません。こうした攻撃は、容易に入手できるツールによって、これまで以上に簡単に実行できる一方、従来のボット対策技術では検知が困難です。
推計によると、F5のOffice of the CTO、本番環境で稼働するAPIの数は今後数年間で指数関数的に増加します。2030年までには、本番環境で稼働するAPIが5億~15億超に達する可能性があります。残念ながら、これは攻撃対象を絶えず拡大しようとするサイバー犯罪者にとって好都合な状況です。
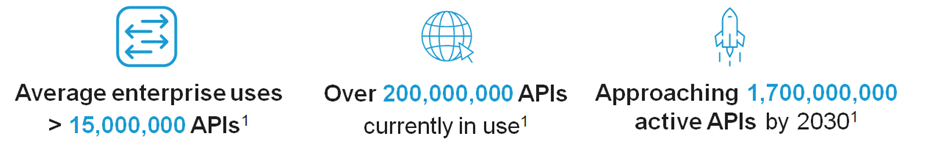
APIの無秩序な拡大により多数の死角が生じ、脆弱性につながる可能性
- オープンな設計と予測可能な構造により、容易に探索できる侵入口が数多く生まれます。
開発者は、RESTなどの論理的なアーキテクチャに準拠した予測可能な構造を持つ柔軟なAPIを構築する傾向があります。そのため、犯罪者は、意図せず公開された可能性のある追加データを容易に探索できます。 - 組織横断的な可視性が低いと、APIのアクティビティを把握することが難しくなります。特に、そのAPIの存在自体を認識していない場合はなおさらです。
APIは、SecOpsチームがその存在を把握する前に公開されることが多く、その結果、シャドーAPIやゾンビAPIのエコシステムが生まれ、APIトラフィックをエンドツーエンドで可視化できなくなります。 - 複雑化により、管理も保護もされていないAPIが生まれ、攻撃対象領域が拡大します。
分散環境とサービスの増加により、すべてのAPIを一貫して検出、管理、監視することが難しくなります。その結果、脅威が増加し、セキュリティおよびプライバシーに関するインシデントに対する脆弱性が高まります。
既存のセキュリティ制御では、ATO攻撃からAPIを保護できない可能性があります
最新の悪意あるボット攻撃は進化を続けており、従来のボット対策ツールでは有効性を維持できなくなっています。APIに対しては、探索スキャンの自動化から、リソースやビジネスロジックの脆弱性の悪用、クレデンシャルスタッフィングやインジェクション攻撃の実行に至るまで、ボット攻撃が新たなさまざまな手法で用いられているため、この問題はさらに深刻化する可能性があります。
APIクレデンシャルスタッフィング攻撃は、従来のボット対策では攻撃にさらされる可能性があることを示す典型的な例です。一部のAPIでは、Webサイトへのログインと同様に、ユーザー名とパスワードを送信すると認証トークンが発行されます。通常、このトークンは、その後APIに送信されるすべてのリクエストに使用されます。これはAPI、特に古いAPIでよく見られるパターンであり、クレデンシャルスタッフィングやパスワードスプレー攻撃に対して脆弱です。
この種の標的型攻撃は従来の制御の大半を回避するため、攻撃者と実際のお客さまを見分けることは困難です。基本的なWebアプリケーションファイアウォール(WAF)やセキュリティ情報イベント管理(SIEM)システムなどの従来型セキュリティ制御では、APIに対するボット攻撃を特定して防止するには不十分です。その一因は、マシン間、つまりAPI間のトラフィックが大量に発生することにあります。攻撃は表面上、通常のアプリの動作に見える場合がありますが、その裏ではAPIが悪用され、手遅れになるまで攻撃者を検知できない可能性があります。
ATO攻撃を防ぐ効果的なAPIセキュリティ戦略には、多面的な警戒が不可欠
APIセキュリティは組織全体で担う共通の責任です。そのため、従来のWebアプリと最新のAPIファブリックのいずれについても、侵害やデータ漏えいにつながるボット主導の攻撃だけでなく、稼働時間や信頼性に影響を及ぼす攻撃にも注意を払う必要性が高まっています。
APIセキュリティと、APIを介した不正アクセスからの保護において、高度なAI/MLエンジンは、クレデンシャルスタッフィング、ブルートフォース、その他の強引なログイン試行手法によるログイン失敗の動きや、APIパラメーターを特定しようとする試みを識別し、運用チームによる確認対象としてフラグを付けることで、保護を支援します。
“昨年の「State of Application Strategy Report」では、回答者の68%が、認証と認可をAPIセキュリティで最も価値の高い要素として挙げました。これに僅差で続いたのが、本番環境(ランタイム)のAPIを監視するための行動分析と異常検知です。”
組織がAPIセキュリティを強化する方法はいくつかあります。たとえば、接続とアクセスの検証、継続的な動作の監視とアラート、侵害の可能性がある領域の特定に役立つ通常とは異なるクライアント動作の識別などです。
- APIエンドポイントを継続的に監視・保護し、変化するアプリ統合を特定して脆弱なコンポーネントを検出し、サードパーティ統合を介した攻撃を緩和します。
- ポジティブセキュリティモデルを実装します。このモデルはCI/CDパイプラインと統合し、OpenAPIおよびSwaggerのインターフェース仕様をサポートするため、スキーマの検証、プロトコル準拠の適用、通常のトラフィックパターンのベースラインの自動設定、異常な動作の検出を容易に行えます。
- 導入する:ゼロトラストとリスクベースのセキュリティ最小権限アクセスの原則を採用し、ペイロードを検査して、不正なデータ露出を防止するとともに、オブジェクトと機能に対するアクセス制御およびリスクベース認証を実装します。これには、APIに対するボットの通常の動作についてインテリジェンスを収集し、ベースラインを構築することも含まれます。動作分析とパターン分析、ワークフロー検証、フィンガープリンティングを活用することで、人間、良性ボット、悪性ボットのアクティビティを識別できます。
- 変化するアプリケーションライフサイクルへの対応として、異種環境全体でセキュリティの構成ミスを防止し、侵害やサービス拒否につながる可能性のある不正利用を軽減するとともに、クラウドやアーキテクチャを問わず一貫して脅威に対処します。APIの構成ミス、脆弱性、ビジネスロジックの欠陥を継続的にスキャン、テスト、監視してください。
組織が迅速に対応できるよう、APIセキュリティ態勢を一元的に可視化することを検討してください。これにより、API環境内の潜在的な問題を特定し、詳細な分析と調査を行い、接続性、可用性、アプリおよびAPIのセキュリティに影響を及ぼす可能性のある異常や脅威を無力化するために、必要に応じて対処できます。
アカウント乗っ取り攻撃を防ぐ方法について、こちらの「オンデマンドウェビナー」で詳しくご覧ください。
リソース一覧
- APIセキュリティのベストプラクティスeBook
- Google Cloud 2022 APIセキュリティ調査レポート:最新の知見と主要トレンド
- 包括的なAPIセキュリティを備えたF5 Distributed Cloud WAAPホワイトペーパー
- APIアーキテクチャを極める:O’Reilly eBook
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。