変化するアプリケーション環境がもたらす新たな攻撃対象領域とセキュリティリスク
デジタルトランスフォーメーションとクラウドテクノロジーの導入が急速に進んでいます。デジタルトランスフォーメーションに伴い、アプリケーションはビジネスの生命線となりました。企業が社会全体に影響を及ぼすマクロトレンドに適応し、アプリケーションのモダナイゼーションを進める中で、アプリケーションアーキテクチャはAPIファーストかつマイクロサービスベースへと変化し、自動化とオーケストレーションへの依存度も高まっています。
攻撃者は、急速に変化するアプリケーション環境を悪用し、新たに生じた攻撃対象領域を狙う新しい攻撃手法を用いています。企業が従来直面してきたセキュリティ脅威とは異なり、こうした新たな種類の攻撃は高度に組織化され、金銭的な動機に基づいています。攻撃者は、特定の戦術や意図に基づいて特定の資産を標的にします。下図は、脅威アクターの「意図」に基づいて、一般的な高度な脅威の一部を分類したものです。近年のランサムウェア活動は広く知られていますが、ほかにも、脅威アクターTeamTNTによるクラウド環境のワークロード侵害活動など、複数の脅威活動が広く見られます。
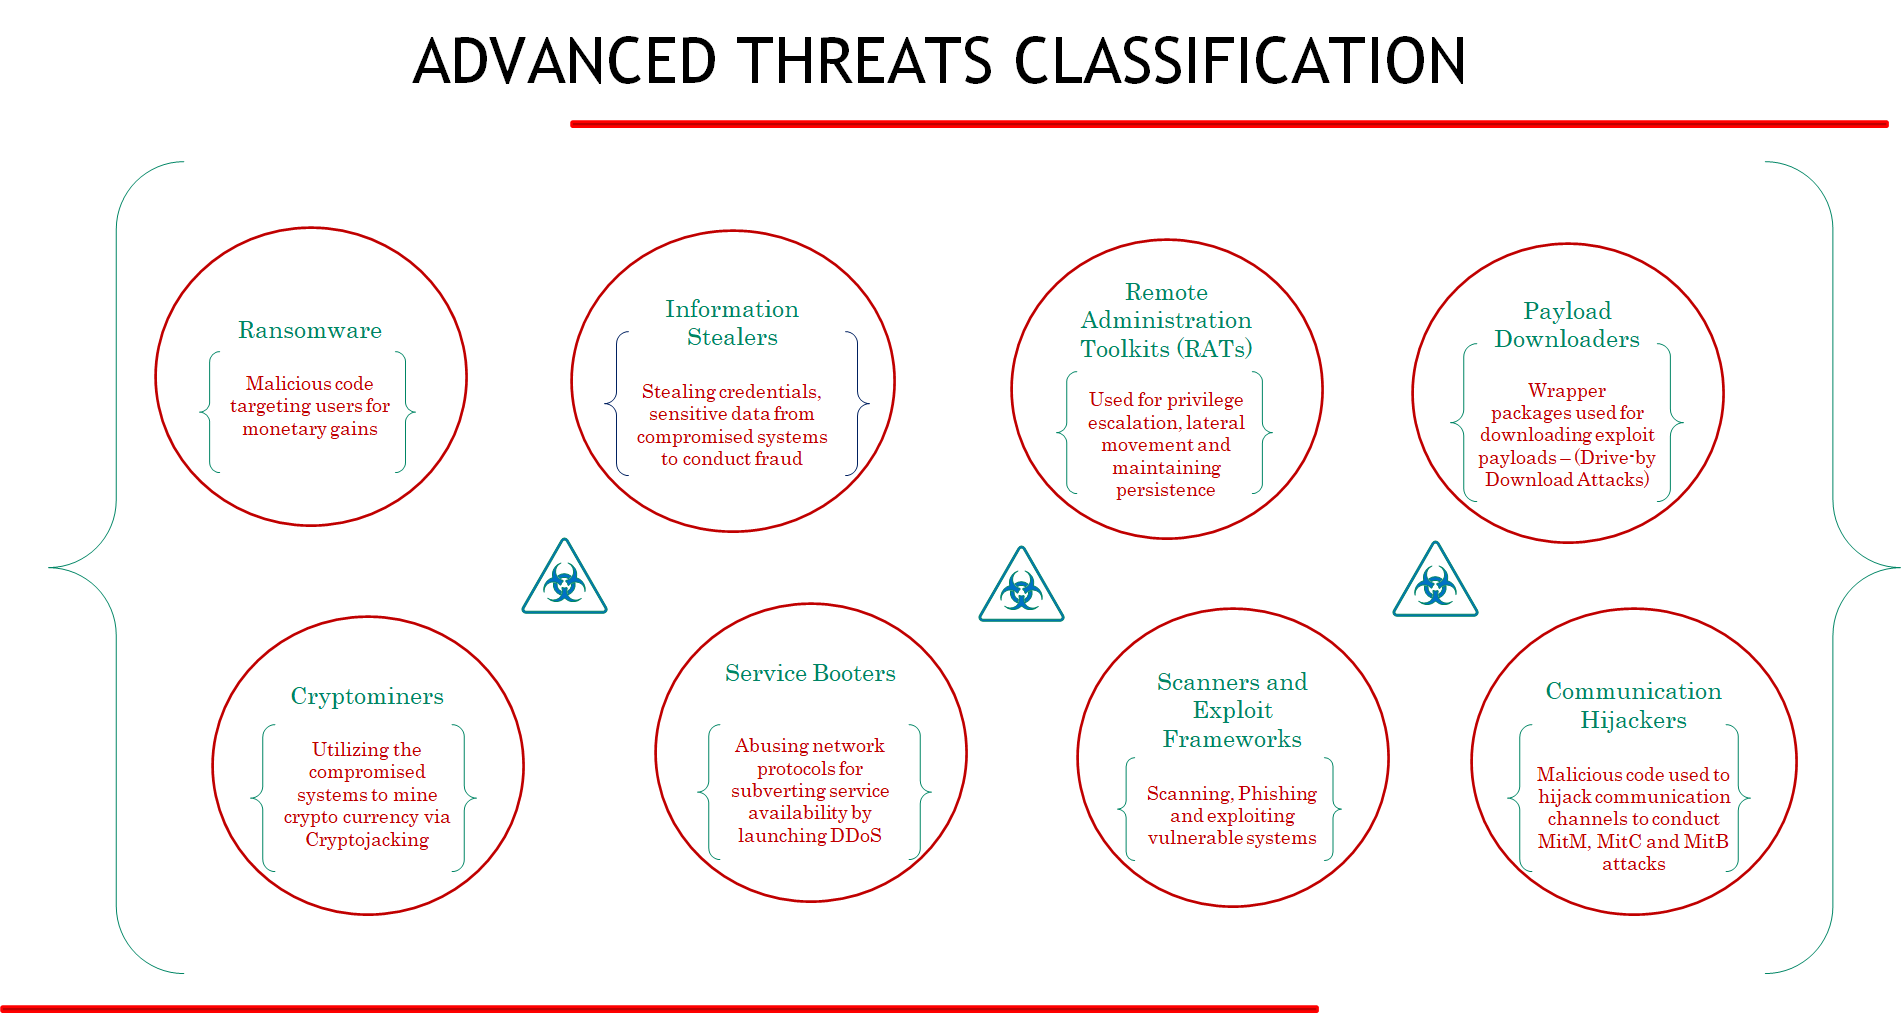
AIベースのセキュリティが約束する迅速なセキュリティ提供
この種の攻撃は通常、ファイアウォールやWebアプリケーションファイアウォールなど、広く確立されたセキュリティ制御をすり抜けます。こうした活動を検知するには、進行中の高度な脅威活動を特定できるよう、膨大な量のコンテキスト情報をほぼリアルタイムで相関分析する必要があります。つまり、高度な脅威活動の検知は今やビッグデータの問題になりつつあります。
F5は、Web、アプリケーション、ファイアウォール、詐欺対策に関する確立されたセキュリティ対策を補完するため、大規模なテレメトリを通じて複数のデータポイントをコンテキストに基づいて分析し、ほぼリアルタイムで解析する必要がある、このような高度な脅威の検出手法を研究しています。機械学習と人工知能のアルゴリズムを使用して、アプリケーションとその周辺、およびクラウド環境における異常なアクティビティを検出し、リスクに先手を打って対処します。しかし、大量のデータと、高速なパフォーマンスを求めるお客さまの期待の高まりは相反します。そこで活用されるのが、NVIDIA BlueField-2 Data Processing Unit (DPU)ベースのリアルタイムテレメトリと、NVIDIA GPUを搭載したMorpheusサイバーセキュリティフレームワークです。
サイバーセキュリティにおけるAI/ML処理固有の要件
- 迅速なアジャイル開発と一時的なワークロードに対応するため、人による監視やラベル付けを必要とする手法よりも、クラスタリングや異常検知などの教師なし手法が重視されています。
- 2つ目の重要な側面は、説明可能性です。これは、ソリューションに対するお客さまの信頼構築を支援するという観点から捉える必要があります。偽陽性や偽陰性によって顧客を失ったり、より広い意味では、監査やコンプライアンスチェックのきっかけになったりする可能性があるためです。経験上、説明できない有効性95%のソリューションよりも、説明可能な有効性90%のソリューションの方が、お客さまにとって魅力的であることが少なくありません。
- 3つ目にして最も重要な側面は、「敵対者効果」です。これは、十分な資金力と知性を備え、活発に行動する敵対者が存在するという事実を指します。たとえば、自動運転車の画像認識では、認識対象となる道路標識の種類は固定されています。一方、セキュリティでは、人間が関与します。AIの支援を受けた人間である可能性もあり、MLソリューションを分析し、欺いたり回避したりしようと絶えず積極的に試みています。
NVIDIA Morpheusが新たなサイバーセキュリティの課題に対応
Morpheusサイバーセキュリティフレームワークの提供開始により、NVIDIAはAIデータサイエンスの力をサイバーセキュリティ業界にもたらします。高度に最適化されたMorpheusのAIパイプラインと事前トレーニング済みAI機能により、開発者はデータセンターファブリック全体のすべてのIPトラフィックを即座に検査できます。
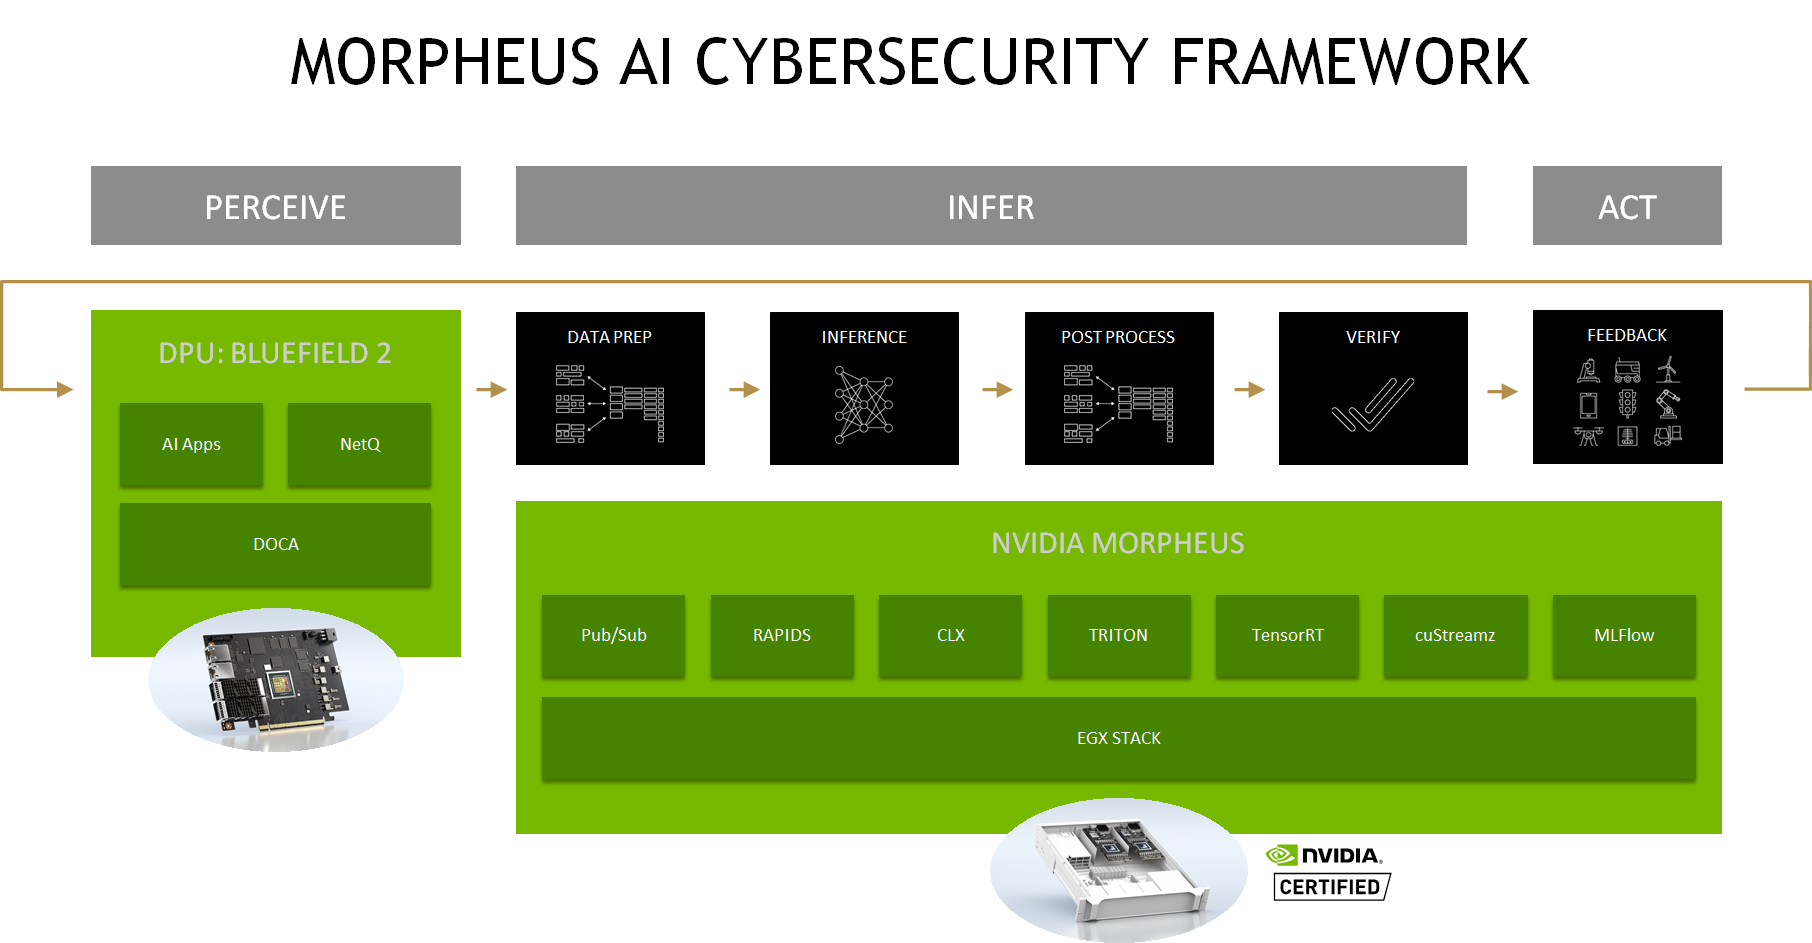
NVIDIA BlueField-2 DPUがリアルタイムテレメトリを高速化
Morpheusは、あらゆるDPU対応サーバーからリアルタイムのネットワークデータを集約して分析するための最適なソリューションです。一方、BlueField DPUは、ミッションクリティカルなインフラストラクチャ機能をオフロード、高速化、分離します。Morpheusは、NVIDIA BlueField DPU上で稼働するエージェントから膨大な量のネットワークテレメトリデータを受信し、そのデータ全体に対してリアルタイムで推論を実行できます。さらに、未加工の推論結果からアクションを生成し、DPUに送り返すことができます。MorpheusとDPU間の双方向データストリームにより、継続的かつリアルタイムのフィードバックが可能になり、ポリシーへの反映、ルールの書き換え、センシングの調整などを行えます。
高速化された推論でサイバー脅威を迅速かつ効率的に検出
Morpheusは、ワークフロープロセスにGPUを追加することで、大量のテレメトリをリアルタイムで推論します。GPUは、取り込み、前処理、推論、後処理に至るまでデータを処理するとともに、並列化によって膨大な量のデータをパイプラインで処理します。データと処理を管理可能なバッチに分割して同時に実行することで、Morpheusは、異種環境、分散型/分散環境、モバイルの各ソースから流入するデータに対応します。
Morpheusは、パブリッシャー/サブスクライバーモデルであるKafkaを使用して、推論パイプラインへのデータ送信と、同パイプラインからの結果取得を行います。Morpheusフレームワークは、データ処理用のRAPIDS、GPUで高速化されたオープンソースのサイバーセキュリティプリミティブを提供するCyber Log Accelerators、推論サーバーとしてのTritonおよびTensorRT、Kafkaの読み書きを高速化するcuStreamz、新規および更新済みのAIモデルを読み込むためのオープンソースライブラリであるMLFlowなど、複数の構成要素を使用して構築されています。これらのテクノロジーが連携し、サイバーセキュリティワークフローのあらゆる部分に対応します。
Morpheusフレームワークを組み込むことで、F5は、クラウドとエッジに分散するアプリケーションを対象に、リアルタイムのテレメトリとAIを活用した分析を通じて、あらゆるサーバー上でWebとAPIのサイバーセキュリティを強化するための強力なプラットフォームを提供します。
NVIDIA GTCにぜひご参加ください。NVIDIA Morpheusフレームワークによって高速化されたF5のShapeサイバーセキュリティポートフォリオとBlueField DPUの詳細をご紹介します。無料でのご登録はこちらから。
著者について
関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。