テクノロジー業界は、AI主導の未来に向けて急速に進んでいます。AIの導入が加速し、AIはスタック全体にわたるプラットフォームベースの機能になりつつあります。ハイブリッドITは今後も定着し、マルチテナントアーキテクチャが標準となっています。こうした状況の中、SaaSは顧客体験、コンプライアンス、イノベーションを支える重要な役割を担っています。
見逃せない兆候
SaaSプロバイダーにとって、信頼性、稼働時間、俊敏性はビジネスの価値を左右するものであり、その重要性はかつてないほど高まっています。F5 2025 State of AI Application Strategy Reportによると、96%の組織がAIモデルを導入している一方で、「十分な準備ができている」と回答した組織はわずか2%です。
同時に、Payment Card Industry Data Security Standard(PCI DSS)や欧州連合AI法などの規制により、コンプライアンスは指針の提示から法的執行へと移行しつつあります。その結果、マルチテナントプラットフォームには、データの分離、APIのガバナンス、説明責任の証明について、より高い水準が求められています。
一方、テクノロジーは絶え間ない自動化された脅威に直面しています。F5 2025 Advanced Persistent Bots Reportによると、認証トラフィックの33.5%を悪意のある自動化が占めています。今後は、統合された運用(XOps)、一元化されたオブザーバビリティ、コンプライアンスの枠を超えたセキュリティ、そして耐量子暗号(PQC)に向けた現実的な計画が必要です。一貫性とプログラマビリティが、拡張性を高める鍵となります。
“適切に設計されたアプリケーションデリバリーファブリックが、SaaSの成長とシステム障害を分ける鍵となる可能性があります。”
レジリエントなSaaSを実現するスケーリングパターン
アプリケーションデリバリーファブリックは、最新のSaaSを支える基盤です。ユーザーとアプリケーションロジックを双方向につなぐ、プログラム可能なエコシステムと考えることができます。SaaSサービスのパフォーマンス、セキュリティ、可用性を維持するための技術的な構成要素の集合体です。
適切なアプリケーションデリバリーファブリックを導入すれば、インテリジェントな負荷分散、自動スケーリング、ヘルスチェック、自動フェイルオーバーにより、負荷の急増時や予期せぬインシデントの発生時にもSLAを安定して維持できます。APIは単に文書化されるだけでなく、継続的に検出され、スキーマ検証を受け、ビジネスロジックの悪用を防ぐためにランタイムで保護されます。データセンター、クラウド、エッジの各環境にわたるネットワークは、一貫したセグメンテーションポリシーとサービスアイデンティティによって統合されます。AIが普及する中、高速かつセキュアなデータによってGPUの稼働率を高く保つ一方、ランタイム制御によってモデルと推論エンドポイントを保護します。
SaaSの未来には、DevOps、NetOps、SecOps、MLOpsを統合し、共有テレメトリとPolicy as Codeを活用してXOpsとして運用することが求められます。この統合モデルにより、ハイブリッド、マルチクラウド、エッジの各環境で一貫した制御を適用できます。XOpsは、変化への迅速な適応に加え、AIを活用したリスク検出、ガードレール、修復を可能にします。運用を効率化し、レジリエンス、セキュリティ、顧客重視の姿勢を向上させます。分散インフラストラクチャは今や、XOpsを通じてバージョン管理、文書化、可観測性の確保、セキュリティ保護、自動化が行われるプロダクトです。
オブザーバビリティは、ノイズのないコンテキストに即したシグナルによってAIOps、異常検知、根本原因分析、安全な自動修復を支え、信頼を確立するためのオペレーティングシステムとなります。オブザーバビリティによって大規模なレジリエンスが実現し、プロアクティブな検知、迅速な分離、自動化されたガードレールが確保されます。
設計段階から組み込まれたセキュリティ
PCI DSSや一般データ保護規則(GDPR)などのコンプライアンスフレームワークは必要ですが、あくまで出発点であり、最終目標ではありません。マルチテナントSaaSにおいて、認証、認可、アカウンティングは単なるチェック項目ではなく、運用の基本理念です。最新のアイデンティティ認証で入口を保護し、きめ細かな認可によって適切なタイミングで適切なテナントに権限を限定します。さらに、改ざん不可能な監査証跡によるアカウンティングで、いつ、誰が、何を行ったかを証明できます。
認証トラフィックのかなりの割合をボットが占める中、SaaSプラットフォームには、Webアプリ、API、ビジネスロジックを対象とする最新のエンドツーエンド保護も必要です。攻撃者がAIを活用した戦略を展開し続ける中、防御策には適応性と可視性に加え、完全な自動化が求められます。
ボットや不正利用への防御によってデリバリーファブリックの中核を強化し、ファーストパーティおよびサードパーティのコンポーネント全体に迅速にパッチを適用するとともに、防御を適応型かつ自動化された状態に保ちます。受信するすべてのリクエストは、検証できるまで信頼できないものとして扱ってください。あらゆるエッジ、API、サービス境界でゼロトラストをデフォルトのセキュリティ態勢にする必要があります。確信を持って拡張できるのは、この態勢だけだからです。
判断基準は明確です。コアからクラウド、エッジまで、一貫したポリシー、信頼できる唯一の情報源、そして一貫した成果を実現できるかどうかです。
理想の姿:統合プラットフォーム
分散した制御を統合し、価値実現までの時間を短縮するうえで、プラットフォームの統合は現実的な推進力となります。F5 Application Delivery and Security Platform (ADSP)は、従来型とモダンの両方のアーキテクチャにネイティブに適合し、APIを介してテナントサービスを自動化するとともに、ハイブリッド、マルチクラウド、エッジの各環境で一貫した制御を提供します。
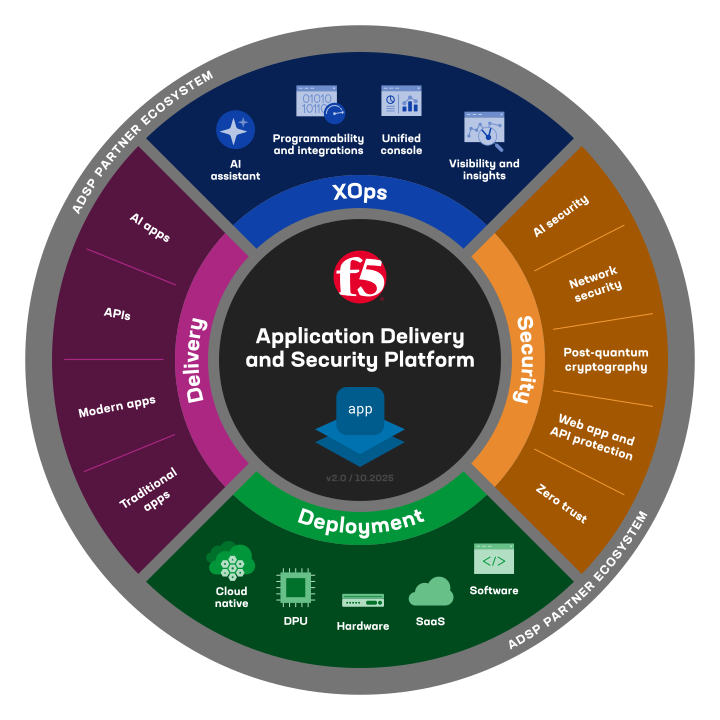
F5 ADSPは、統合テレメトリを備えたPolicy as Codeの下で、アプリケーションデリバリ、マルチクラウドネットワーキング、WebアプリとAPIの保護、DDoSとボットへの防御、AIランタイムセキュリティを統合します。XOpsを実現することで、F5 ADSPはオブザーバビリティ、コンプライアンスの枠を超えたセキュリティ、暗号アジリティを一体化し、AI対応SaaSの設計図を形成します。その結果、可視性の欠如や壊れやすい統合が減り、お客さまに喜ばれる機能の開発により多くの時間を充てられます。
要点
SaaSのスケーリングは複雑で変化が速く、手作業による分断された運用ではリスクが大きすぎます。F5 ADSPのような統合プラットフォームは、運用負荷を軽減し、市場投入までの時間を短縮するとともに、顧客からの信頼を守ります。これにより、ポスト量子対応が引き続き最優先事項と見なされる中、暗号アジリティをロードマップに組み込みつつ、次の革新的なサービスの構築に注力できます。
詳細については、Lee Atchison氏によるO’Reillyレポート「AI対応SaaSアプリケーションに向けたコアインフラストラクチャのモダナイゼーション」をご覧ください。
著者について
関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。

IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。

AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを考慮したシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。

MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。

AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。