AIは、アプリケーションの構築方法や接続方法だけでなく、攻撃のあり方も変えつつあります。組織は、AI搭載アプリケーションを導入し、エージェントを試用するほか、Model Context Protocol(MCP)などの新たなプロトコルを介してサービスを接続し、分散環境全体でより多くのAPIを公開しています。こうしたイノベーションは、生産性の向上と成長に向けた新たな機会をもたらす一方、可視化、ガバナンス、保護がますます困難になっているアプリケーション資産全体に、新たな死角も生み出します。
攻撃者も同じ速さで動いています。自動化やAIを活用した手法を用いて、脆弱性の発見、分析、攻撃への転用、悪用をこれまで以上に迅速に進めています。セキュリティチームにとっての課題は、より多くのアプリケーションを保護することだけではありません。何が存在するかを把握し、何が最も重要かを特定したうえで、複雑さを増す環境全体にわたり、確信を持って対処することが求められます。
最新リリースの「F5 Distributed Cloud Services」では、APIとAI接続サービスの可視性向上、AI支援ワークフローによるセキュリティ運用の迅速化、新たな脅威に対する保護の強化、アプリケーションのデリバリーと運用の簡素化に役立つ機能が強化されています。
保護の前に、まず可視化
組織がAIを活用したアプリケーションやサービスを導入する際、まず直面する課題の1つは、何が存在するかを把握することです。
新たなAPIが次々と登場し、AIに接続されたサービスによってエンドポイントや相互作用が増加しています。アプリケーションアーキテクチャも、より分散化しています。セキュリティチームがこうした環境を効果的に管理または保護するには、まず可視性を確保する必要があります。
チームが保護対象を把握できるように、このリリースではAIを活用したAPI属性タグ付けを導入します。検出されたエンドポイントをビジネス機能別に自動分類し、AI固有のトラフィックに関連するMCP接続エンドポイントを特定します。これにより、セキュリティチームはエンドポイントの一覧だけでなく、重要なビジネス機能を支えるAPI、AI接続トラフィックが存在する場所、ガバナンスや保護への対応が必要となる可能性のある箇所を把握するためのコンテキストも得られます。
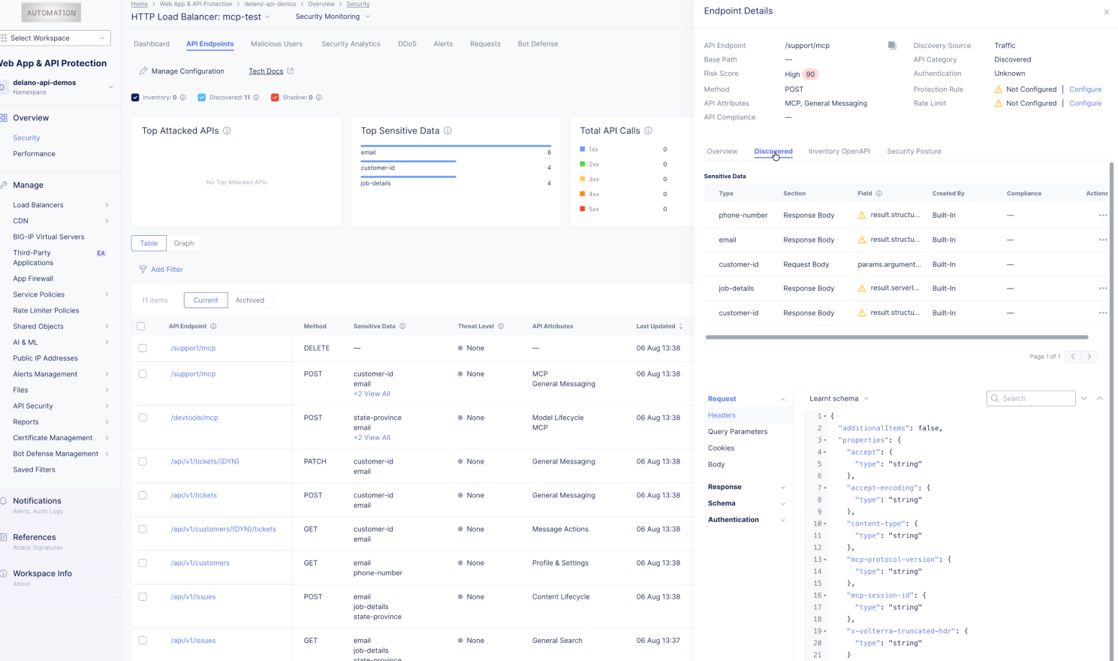
追加の機能強化により、セキュリティ設定ミスの検出が向上し、ダッシュボード全体でAPIセキュリティの可視性が拡大します。これにより、組織は設定ミスやシャドーAPIを特定し、アプリケーション環境全体のリスクをより的確に把握できます。
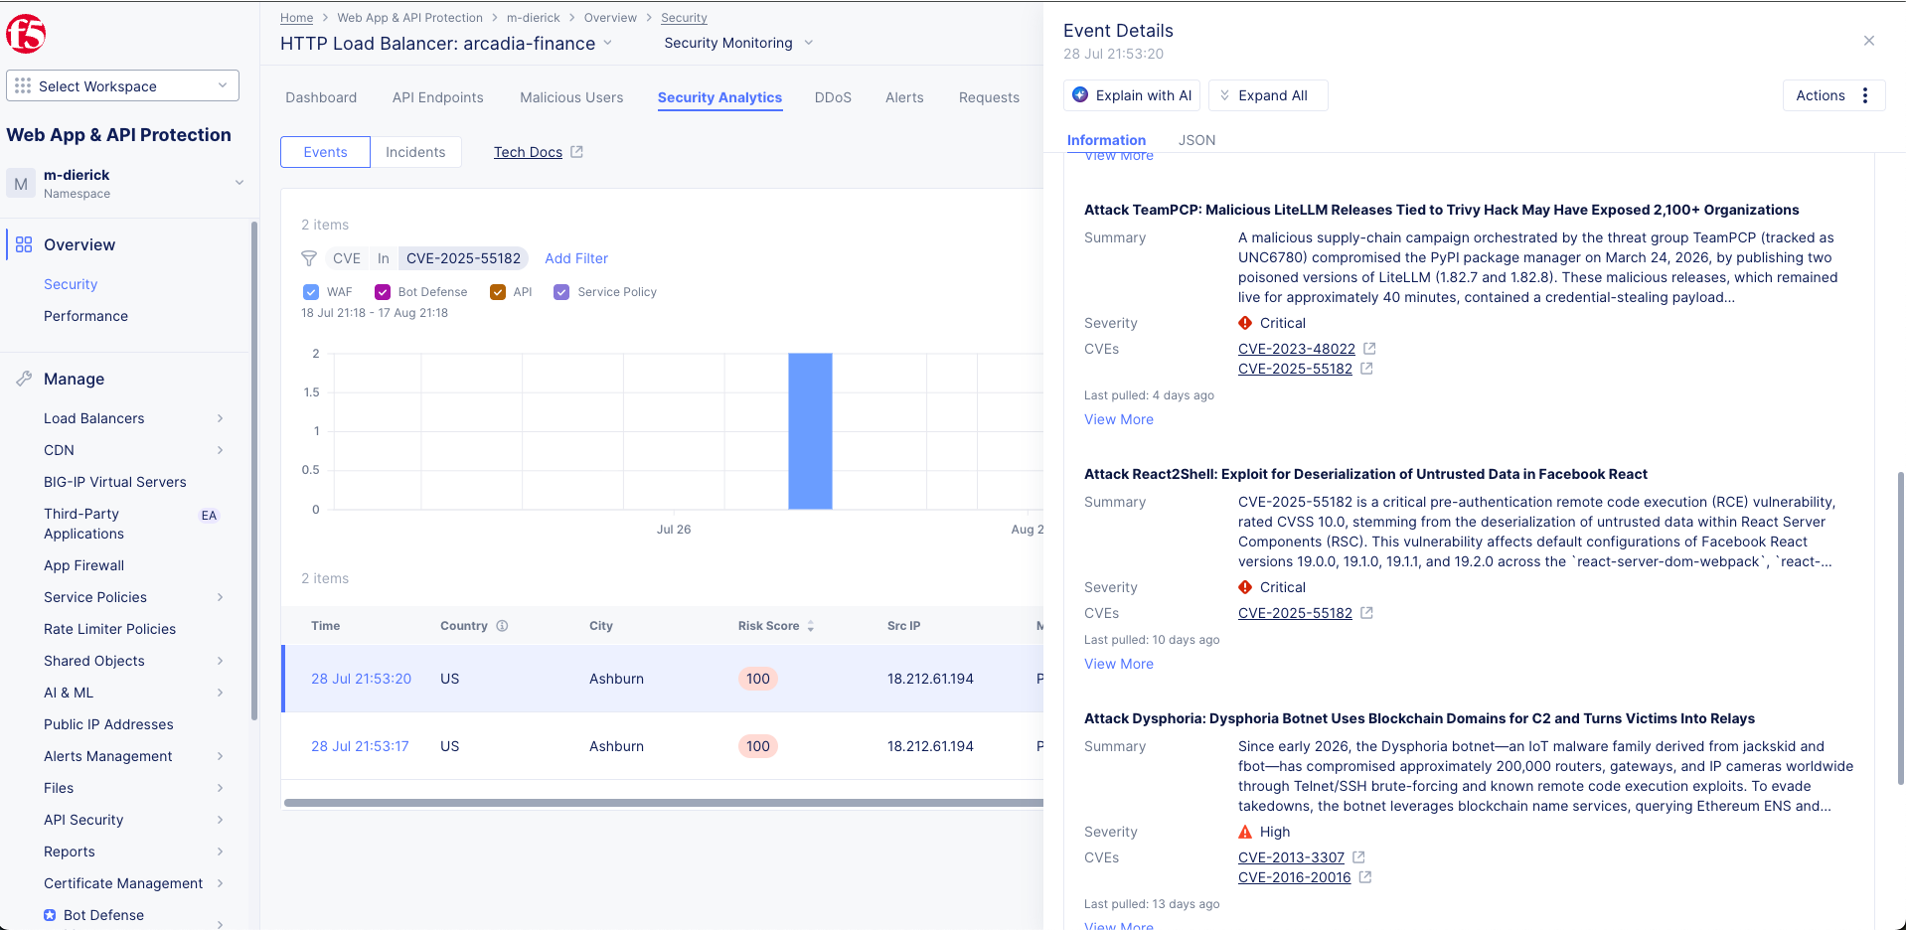
Distributed Cloud Servicesのエージェント型脅威インテリジェンスは、セキュリティチームが優先的に対処すべきリスクを特定できるよう支援します。リアルタイムの脅威監視、オープンソースインテリジェンス、CVEインテリジェンス、セキュリティ分析、インテリジェントな相関分析を組み合わせることで、優先度の高いリスクをより迅速に明らかにします。これにより、チームはシグナルの選別に費やす時間を減らし、防御の強化に注力できます。
これらの機能を組み合わせることで、セキュリティチームは優先度の高いリスクをより迅速に特定し、確信を持って保護対策を適用できるようになります。
これらのイノベーションは、Distributed Cloud Servicesですでに提供されている多くのAI活用機能を基盤としています。組織による脆弱性緩和の優先順位付けや仮想パッチ適用の判断強化を支援するインテリジェントなリスクスコアリングから、広範な脅威環境における悪意のあるユーザーや不審なアクティビティの特定を支援する高度な行動分析まで、F5は、セキュリティチームのリスク軽減と運用効率向上を支援するため、AIの活用を引き続き推進しています。AIを活用したAPI分類とエージェント型脅威インテリジェンスは、拡充を続けるこの機能群に新たに加わったものであり、組織が最新のアプリケーション、API、AI接続サービスを検出、把握、保護する方法をさらに拡張します。
今後の展望
AIセキュリティはまだ初期段階にありますが、進むべき方向は明確です。セキュリティチームには、より詳細な可視性、迅速な意思決定、高度なインテリジェンス、そして大規模環境をより簡単に運用する方法が必要になります。Distributed Cloud Servicesの最新リリースでは、APIおよびAI接続サービスの可視化、AI支援型セキュリティワークフロー、エージェント型脅威インテリジェンスの新機能により、こうした優先課題への対応を前進させます。アプリケーション環境が進化し続ける中、組織には同じ速さで適応できるセキュリティ機能が求められます。
詳細については、F5 Distributed Cloud ServicesのWebページをご覧ください。次世代のアプリケーション、API、AIを活用したエクスペリエンスのセキュリティ確保をF5がどのように支援しているかをご確認いただけます。
著者について
関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]