適切な答えは少なくとも3つあり、あまり適切でない答えもいくつかあります。
戦略、特にテクノロジー戦略の策定は、多くの場合、経営幹部に委ねられます。セキュリティ関連の戦略であれば、通常はCISOが担い、その役職がない場合はCIOが担当します。
しかし、APIセキュリティ戦略を推進する責任を他の職務に委ねている組織もあります。現在では、開発者やSRE、さらにはネットワーク担当者が、APIを保護するための戦略を担っている場合もあります。
おそらく、そうした判断がどのような結果をもたらす可能性があるのかについて、本格的な調査が行われていないためでしょう。実際、開発者がAPIセキュリティ戦略を主導することには十分な理由があります。同様に、開発、テスト、本番運用のいずれかで何らかの形でAPIに関わるすべての人に、その責任を担わせることにも十分な理由があります。
APIセキュリティを掘り下げた最近の調査では、回答者(全員がAPIセキュリティの意思決定者)に、組織内でどの役割がAPIセキュリティ戦略の推進を担っているかを尋ねました。その結果、開発者、ネットワーク担当者、組織横断的なアプローチなど、さまざまな回答が得られました。
さらに、組織がAPIを保護するために利用しているセキュリティサービスの種類について、具体的な詳細も尋ねました。これには、DDoS対策、アクセス制御、mTLS、SSLなどのサービスが含まれます。これらは、セキュリティ戦略に基づくポリシーの適用に必要な制御の一部であるため、その導入状況を戦略実行の具体的な指標として用いました。そのうえで、APIセキュリティ戦略を主導する役割ごとに、どのサービスが導入されているかを調べました。
率直に言って、この結果には驚かされました。
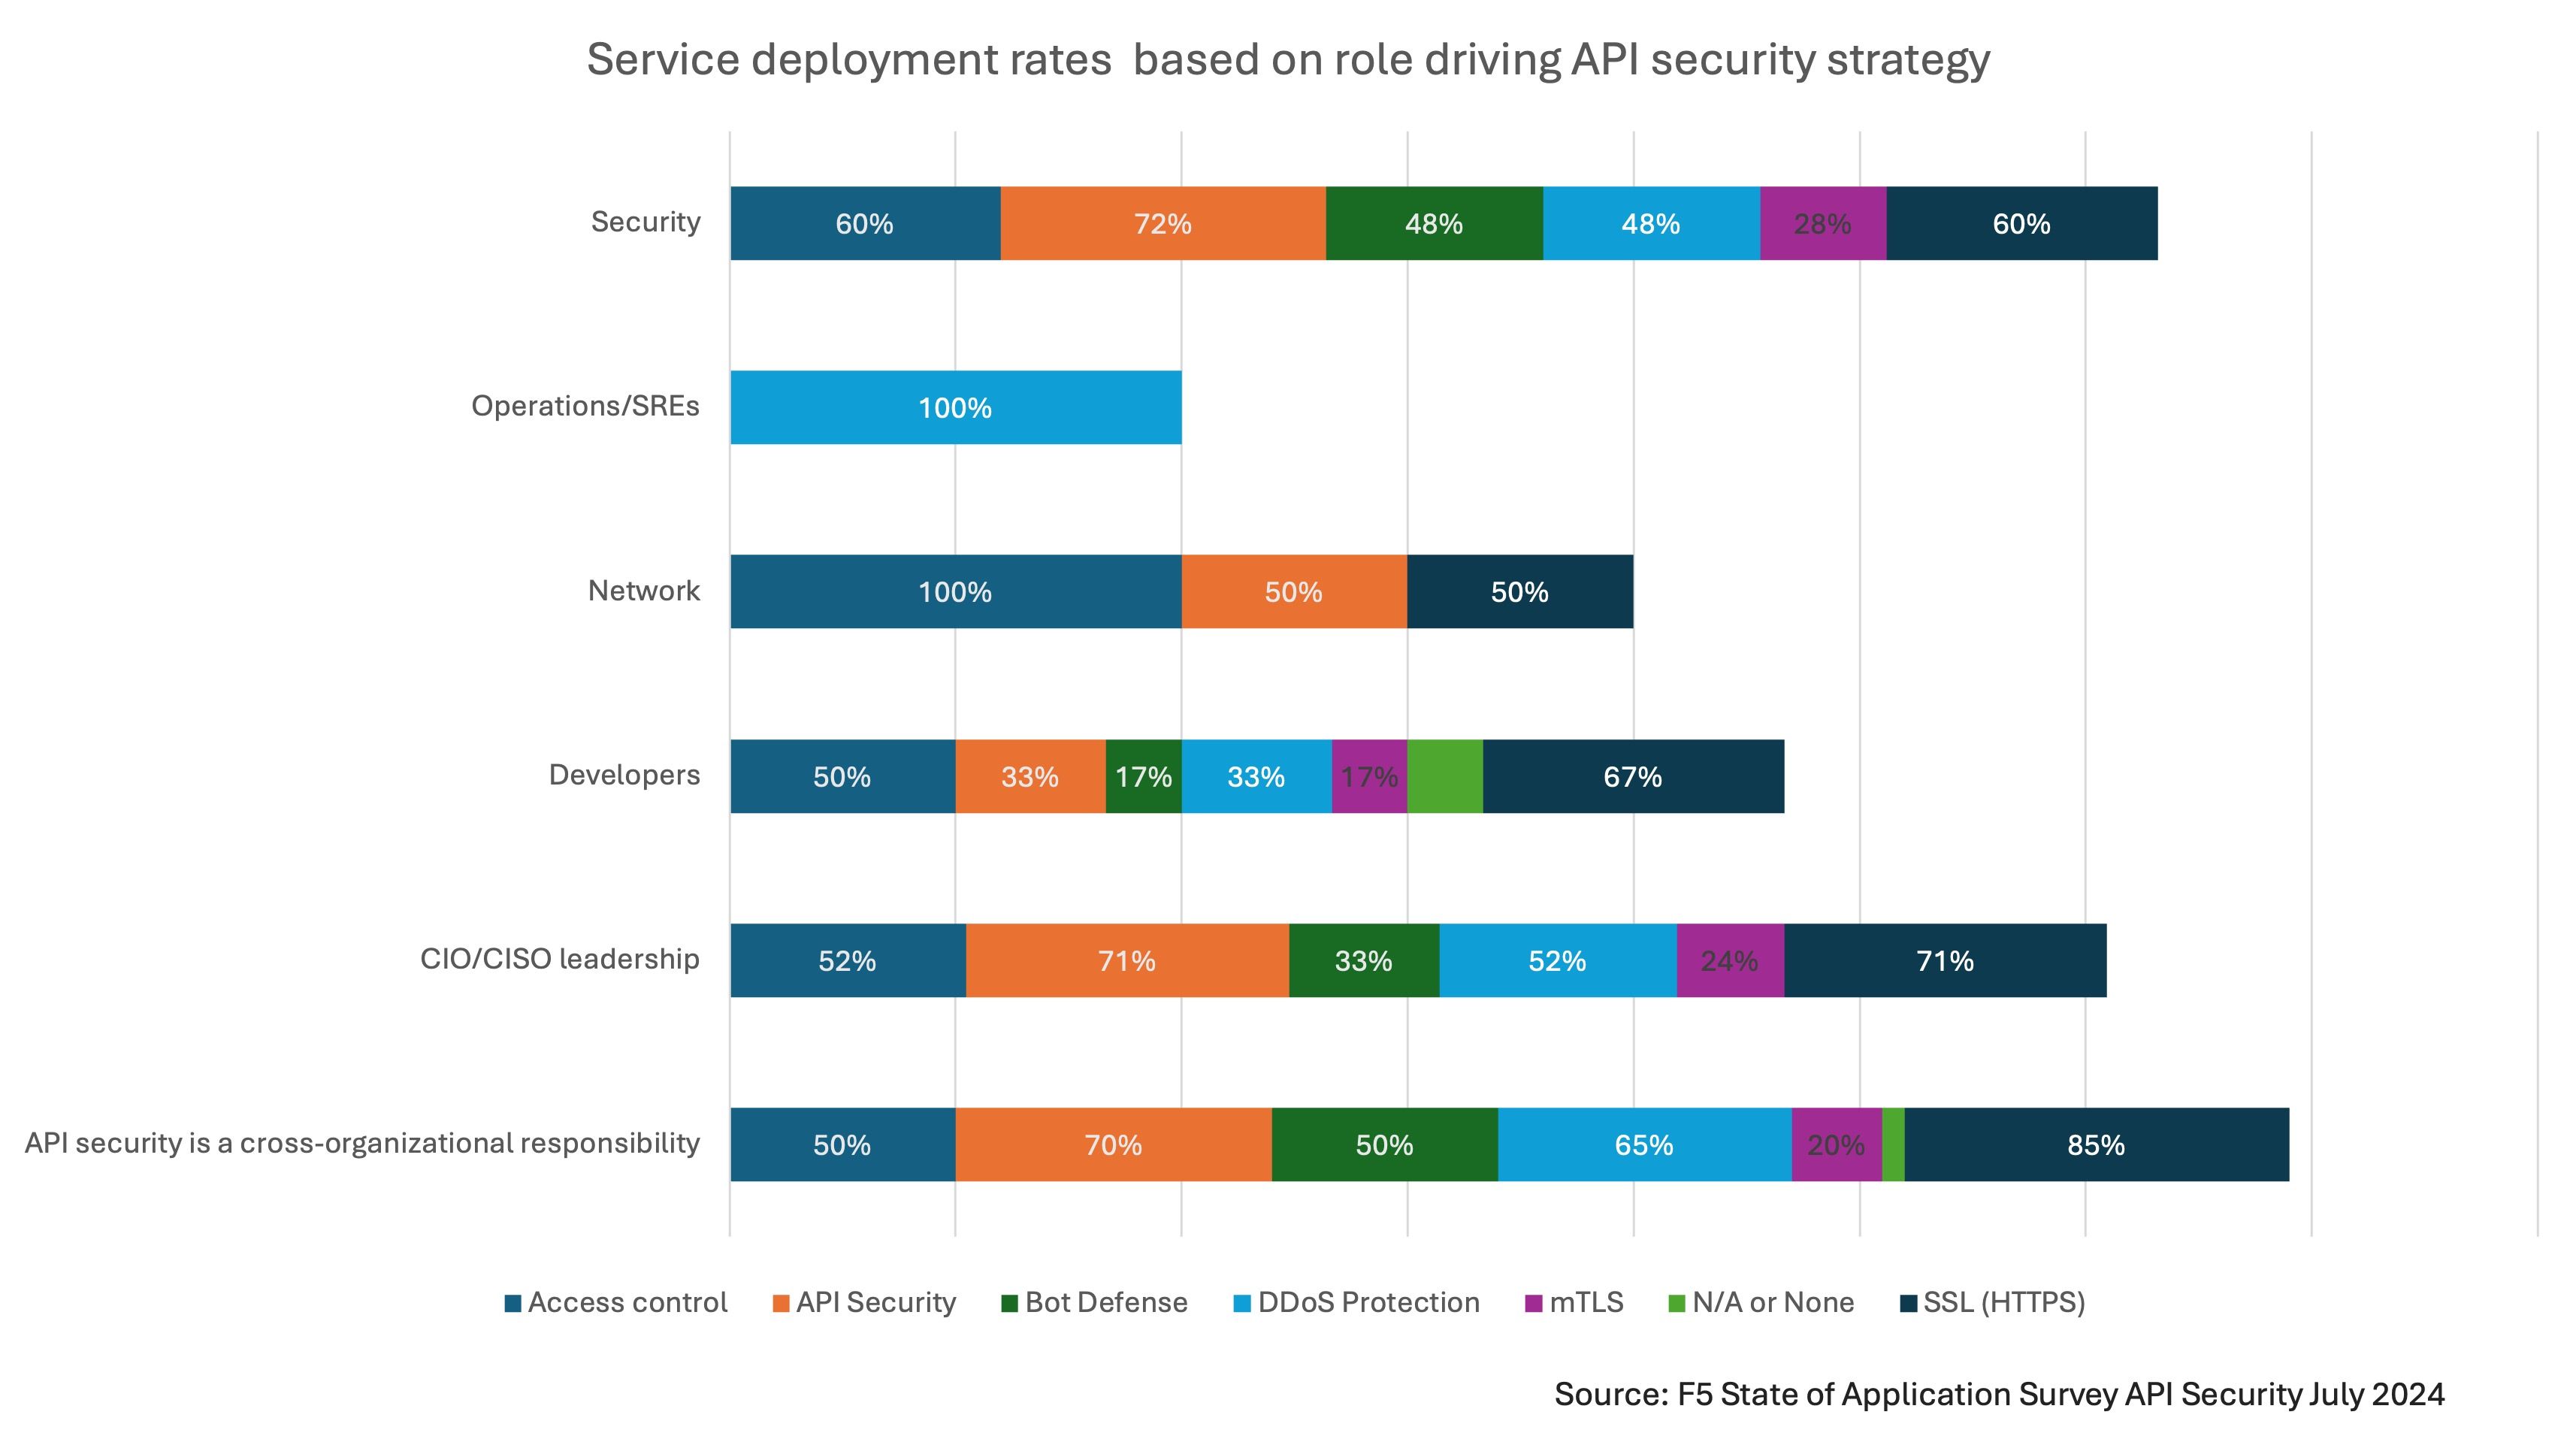
最も包括的なサービス群が導入されていたのは、APIセキュリティ戦略を組織横断の責任としている場合でした。次いで、セキュリティ部門全般が担う場合、CIO/CISOが主導する場合が続きました。
さらに懸念されるのは、SREがセキュリティ戦略を主導する場合、APIライフサイクルのテストフェーズに至るまでAPIセキュリティが組み込まれないことです。他の部門がAPIセキュリティ戦略を主導する場合は、APIセキュリティの組み込みは主に設計フェーズまたは開発フェーズから始まります。ネットワークチームがAPIセキュリティ戦略を主導する場合でさえ、APIセキュリティを組み込むべきフェーズは開発であると回答しています。
一方、明るい材料として、ほとんどの組織では、APIセキュリティ戦略の策定責任をこの3者のいずれかに割り当てています。開発者に任せている組織はわずか8%、ネットワーク担当者に任せている組織はさらに少ない3%で、SREにこの役割を割り当てている組織はわずか1%です。
これは、APIセキュリティの担当領域とほぼ一致しています。なぜなら、戦略を主導する人物が、その決定に大きな影響を与えるためです。APIセキュリティ戦略をCIO/CISOが主導する場合や、組織横断的な戦略と位置付ける場合、APIセキュリティは通常、API管理、アプリケーションセキュリティ、ネットワーク、アプリケーションセキュリティとは別のセキュリティ領域という4つの領域に分散します。APIを防御・保護するサービスは複数の領域にまたがる可能性があるため、これは理にかなっています。
したがって、APIセキュリティ戦略をCIO/CISOのリーダーシップ部門やセキュリティ部門が担っている場合、または組織横断的な責任と位置付けている場合、その方針は適切です。この戦略的アプローチにより、多種多様な攻撃からAPIを防御・保護するセキュリティサービスを通じて、包括的なセキュリティ制御が実現しつつあります。
本日公開のプレスリリースと最新レポートをご覧いただくと、APIの知られざる実態をさらに深く掘り下げることができます。そこでは、さらに驚くべき統計に加え、企業内でAPIが実際にどのように利用されているか、またAPIを保護するうえで組織が重要と考えるセキュリティ機能について詳しくご確認いただけます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。