小売業者は、ブラックフライデーに伴うトラフィックの急増に備え、何か月もかけて準備を進めます。攻撃者も同様に、この商戦が近づくにつれて自動化された活動を徐々に増やしていくと思われるかもしれません。しかし、小売業界の3年間のテレメトリデータは、異なる実態を示しています。
F5が小売業者のトラフィックを分析したところ、保護に使用されているF5 Distributed Cloud Bot Defenseの2023年、2024年、2025年のブラックフライデーシーズンのデータから、自動化されたアクティビティはブラックフライデーに向けて一貫して増加したわけではなく、当日も自動化されたトラフィックの集中度が最も高かったわけではないことがわかりました。むしろ、自動化されたアクティビティはより複雑なパターンを示し、買い物客がカートに商品を入れるよりもずっと前から、特定のカスタマージャーニーやビジネスプロセスを標的にしていました。
セキュリティとデジタルコマースの責任者にとって、ここから得られる教訓は明快です。ブラックフライデーを守る取り組みは、その当日よりもずっと前から始まります。
最も混雑する日は、必ずしもブラックフライデーとは限りません
3シーズンすべてを通じて特に一貫して見られた傾向の1つは、ブラックフライデー当日には自動化率がむしろ低下したことです。ブラックフライデー当日のトランザクションに占める自動化の割合は、2023年が11.6%、2024年が14.8%、2025年が14.6%で、いずれも各年の11月の平均を下回りました。
ただし、攻撃者が小売業者を狙わなくなったわけではありません。
2023年と2024年は、ブラックフライデーに自動化されたトランザクションの量が増加しました。ただし、人間による購買活動はそれをはるかに上回るペースで増加したため、悪意のあるトラフィックが全体に占める割合は低下しました。2025年は、ブラックフライデー当日の自動化されたトランザクションの量は減少しましたが、大きな傾向は変わりませんでした。つまり、小売業者にとって、自動化されたトラフィックの割合が最も高くなるのはブラックフライデーではありませんでした。
おそらく最も意外なのは、自動化された活動がピークに達する日が年によって大きく異なっていたことです。自動化されたトラフィックが最も多かったのは、2023年はブラックフライデーの23日前、2024年は翌日、2025年は38日前でした。
季節的なセキュリティ運用を計画する経営層にとって、これは重要な示唆となります。感謝祭の週だけ防御対策を拡充していると、攻撃者が実際に最も活発に活動する時期を見逃す可能性があります。
攻撃者が狙うのはセールの開催日ではなく、ビジネスプロセス
タイミングはシーズンごとに異なっていたものの、自動化の対象が小売業の特定のワークフローに集中していた点は、驚くほど一貫していました。
最も標的となったフローには、小売業の各分野の経済的特性が反映されていました。ファッション小売業では、商品検索で自動化が最も多く見られ、その多くは商品カタログ、価格データ、在庫情報のスクレイピングに関連していました。総合EC小売業では、カートへの追加ワークフローで自動化の割合が最も高くなりました。これは、在庫の買い占めやその他の購入操作を示す一般的な兆候です。クイックサービスレストラン(QSR)ブランドでは、ギフトカードやアカウント関連の機能を狙う活動が継続的に見られ、ロイヤルティプログラムの悪用やギフトカード詐欺と整合する傾向を示していました。
これらの調査結果は、攻撃者が主に暦上のイベントではなく、攻撃の機会に合わせて活動を最適化していることを示唆しています。
商品情報のスクレイピング、偽アカウントの作成によるプロモーションの悪用、盗まれた認証情報の試行、チャージ残高の使い尽くしなど、目的が何であれ、攻撃者はビジネス価値を生み出すデジタル機能を繰り返し狙います。
このことは、小売業者のサイト設計が重要である理由も示しています。企業が公開する詳細な商品情報、ロイヤルティプログラム、販促特典、アカウントに基づく機能によって、攻撃者の動機は異なり、その結果、自動化の傾向にも違いが生じます。
ここから得られる教訓は明確です。セキュリティチームは、すべてのトラフィックに同等のリスクがあると考えるのではなく、価値の高いカスタマージャーニーの保護を優先すべきです。
今のところ、主戦場は依然としてWeb
3年間を通じて、Webアプリケーションは引き続き自動化の主な標的となっていました。
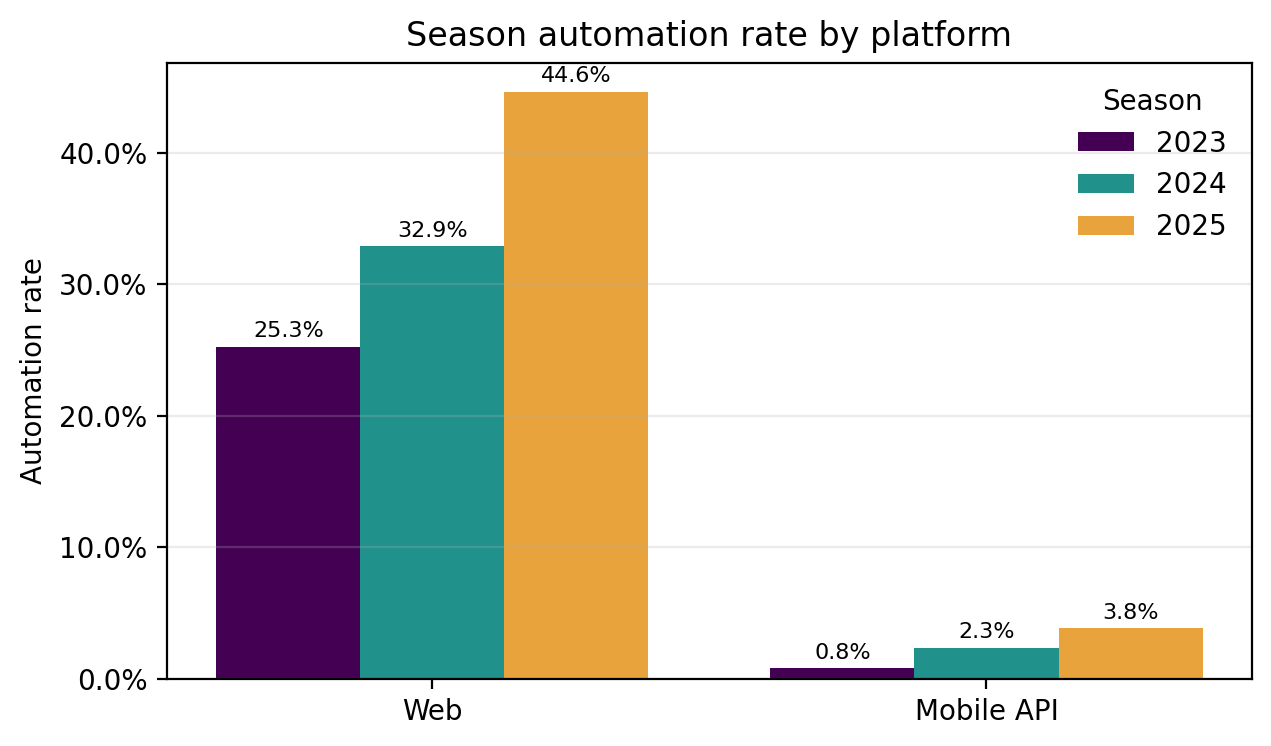
Webの自動化率は、2023年の25.3%から2025年には44.6%に上昇しました。一方、モバイルAPIの自動化率は、同期間に0.8%から3.8%に上昇しました。自動化率の伸びはモバイルAPIの方が大きかったものの、依然としてWebトラフィックの方がはるかに多く標的となっており、2025年には、Webトランザクションが自動化される割合はモバイルAPIトランザクションの約12倍でした。
この調査結果を、APIが本質的により安全であることの証拠と解釈すべきではありません。F5の過去の調査では、保護が不十分なAPIは、攻撃者に優先的に狙われる攻撃対象領域になりやすいことが示されています。むしろ、今回の結果は、両方のチャネルで比較的一貫した保護を維持していた小売業者の状況を反映しています。
デジタルコマースに投資する組織にとって重要なのは、WebセキュリティとAPIセキュリティのどちらかを選ぶことではありません。攻撃者が保護の手薄なチャネルを悪用できないよう、両方の環境に一貫してセキュリティ対策を適用することです。
高度な自動化の普及が進む
もう1つの重要な調査結果は、自動化された攻撃が一様に進化しているわけではないという点です。自動化の高度化の度合いは、小売業のセグメントやプラットフォームによって大きく異なりました。一部の領域では極めて高度な自動化への急激な移行が見られた一方、他の領域では依然として比較的基本的な手法が主流でした。最も顕著な例はeコマースのWebトラフィックで、極めて高度な自動化の割合が2023年の5.5%から2025年には97%に増加しました。
一方、他のセグメントでは逆の動きが見られ、業界全体で一様にボットの高度化が進んでいるわけではないことが示されています。
このことは、単純なスクリプトによる攻撃から、正規ユーザーを模倣するために特別に設計された自動化まで、幅広い高度化レベルの自動化された挙動を見分けられる適応型防御の必要性を浮き彫りにしています。
今年のホリデーシーズンに小売業者が想定すべきこと
3年間のデータから、今度の年末商戦について、実務に役立ついくつかの見通しが得られます。
- 自動化の動きは、ブラックフライデー当日だけに集中してピークを迎えるのではなく、それまでの数週間にわたって高い水準を維持する可能性があります。
- Webチャネルとモバイルチャネルに同程度の保護が適用される場合、Webアプリケーションは引き続き自動化された攻撃の主な標的となります。
- ファッション小売業者は商品検索機能、EC小売業者はカートへの追加とアカウント作成のワークフロー、QSRブランドはアカウントとギフトカードに関連する操作に対し、今後も攻撃の圧力が続くと見込む必要があります。
- 単純な自動化と高度に洗練された自動化は今後も共存するため、多層的な検知と緩和の戦略が必要です。
しかし、最も重要な教訓は、データが示さなかったことにあります。3シーズンを通じて、ブラックフライデーが近づくにつれて自動化の活動が一貫して増加することや、特定の1日に攻撃者の活動が集中すると予測できることを裏付ける証拠はありませんでした。
では、小売業者は具体的にどのような対策を取るべきでしょうか。まず、主要なカスタマージャーニーと業務プロセスを洗い出し、望ましくない自動化の影響を最も受けやすい箇所を特定するよう、セキュリティチームに促します。次に、WebやAPIのチャネルも含め、これらのワークフロー全体でボットの検知と軽減策がどこまでカバーされているかを確認します。そして、ブラックフライデーの前後だけ対策を強化するのではなく、ショッピングシーズンを通じて監視と保護の体制を確保します。
特定の日を中心に計画を立てるよりも、攻撃者が繰り返し狙う業務プロセスを保護する方が、長期的に有効な戦略です。具体的には、商品検索、アカウントへのアクセス、プロモーションの不正利用、ギフトカードシステム、購入手続き関連のワークフローが対象となります。こうした攻撃対象領域は、ブラックフライデーのはるか前から存在し、終了後も長期間にわたって攻撃者にとって魅力的な標的であり続けます。
詳細については、F5 Labsレポートの全文をご覧ください。
また、F5 Distributed Cloud Bot Defenseが、正規のお客さまのシームレスな利用体験を維持しながら、悪意のある自動化の特定と軽減にどのように役立つかをご覧ください。
著者について
関連するブログ記事
誰もが誤解するブラックフライデーの自動化トレンド
F5の小売業界に関する3年分のデータから、ボット攻撃はブラックフライデー前にピークを迎え、買い物の日程ではなく、価値の高いカスタマージャーニーを標的にしていることが明らかになりました。
AIを活用する攻撃者はすでに存在する:多層防御が優位に立つ理由
Artexのようなツールがわずか数分でネットワークに侵入する中、CISOはマシンスピードの攻撃に直面しています。WAF、ボット対策、悪意のあるユーザーの検出、APIセキュリティを組み合わせたF5の多層防御が、エージェント型AIによる脅威をどのように阻止するかをご覧ください。
マルチモデルAIのセキュリティ戦略:今すぐ実行すべき2つのステップ
エージェント型AIが急速に拡大する中、マルチモデルAIの可視性とサイバーセキュリティを向上させるために、企業が今すぐ実行できる主な対策をご紹介します。
セキュリティリーダーシップを再構築する3つの力:分散AI推論、脅威の進化、ハイブリッドマルチクラウド
セキュリティ環境を急速に変化させている最新のAIトレンドをご覧ください。
SecOpsはAIをどう捉えているのか?パート2:データ保護
F5は、AIに対する考えについてRedditに投稿されたセキュリティ専門家の意見を包括的に分析しました。