今日のデジタル経済では、すべての脅威が明白とは限りません。ユーザーを模倣する自動化スクリプト、ビジネスロジックに従うボット、通常のトラフィックパターンに違和感なく溶け込むAIエージェントなど、正当なものを装って侵入する脅威もあります。こうした攻撃者が悪用するのは、コードではなく思い込みです。その武器は、マルウェアでも不正な形式のパケットでもなく、悪意ある意図なのです。
セキュリティおよびリスク管理(SRM)のリーダーは今、新たな現実に直面しています。それは、意図が新たなペイロードになったということです。一見無害に見える自律型トラフィックでも、重大なビジネス上の損害を引き起こすよう設計され、Webアプリケーションファイアウォール(WAF)、分散型サービス拒否(DDoS)攻撃の緩和、APIゲートウェイといった従来の防御策を驚くほど容易に回避する可能性があります。
安全という幻想:従来の防御ではもはや不十分な理由
WAFとDDoS緩和は、長年にわたりアプリケーションセキュリティの要となってきました。しかし、これらのツールは、行動の微妙な違いを検知するようには設計されていません。「このリクエストには何が含まれているか」には答えられても、「誰が送信しているのか」や「なぜ送信しているのか」には答えられません。
WAFの限界
ほとんどのWAFは、2つのセキュリティモデルに基づいて動作します。ネガティブセキュリティモデル(拒否リスト)は、既知の攻撃シグネチャに一致するリクエストをブロックします。一方、ポジティブセキュリティモデル(許可リスト)は、事前定義された形式に準拠するリクエストのみを許可します。最新のWAFは、IPベースのレート制限、ジオフィルタリング、既知の悪性ボット向けのマネージドルールセットなどのボット対策機能を使用して、自動化された攻撃の阻止を試みます。
しかし、今日の高度な悪性ボットは、こうした防御を常に回避しています。これらのボットは、WAFがユーザーの意図ではなくペイロードの内容に重点を置いている点を突き、プロトコル層とアプリケーション層で正規に見えるトラフィックを生成します。たとえば、在庫を買い占めるボットは「カートに追加」機能を本来の用途どおりに使用し、クレデンシャルスタッフィングボットはログインフォームを送信し、スクレイパーボットはWebページをリクエストしているにすぎません。こうした動作は、XSSやコマンドインジェクションなど、コードレベルのエクスプロイトを検出するよう設計されたWAFシグネチャには抵触しないため、WAFにはこれらを阻止するためのアーキテクチャ上の基盤がありません。
この弱点の根本には、「コンテキストを認識できない」という問題があります。WAFが検出するのは悪意のあるパターンであり、リクエストの背景ではありません。「誰がこのリクエストを送信しているのか」や「アプリケーションがどのように使用されているのか」を判断できません。ボットは、ヘッドレスブラウザを使用し、過去に不正利用された住宅用プロキシからアクセスし、人間らしいマウス操作を行わない場合がありますが、WAFではいずれも検出できません。
ボットが必ずしもDDoS規模で動作するとは限らない
DDoS防御サービスは、インフラストラクチャを過負荷に陥らせることを目的とした大規模攻撃という、別種の脅威に対処します。これらのサービスは、HTTPフラッドなどの大規模なアプリケーション層攻撃を阻止できますが、その検知はトラフィック量、レート、送信元の分析に依存します。
高度なボットは、このようなトラフィック量に基づく防御を回避するよう設計されています。従来のDDoS攻撃とは異なり、ボットが送信するリクエストは構文上は完全で、個々には無害ですが、全体としてはアプリケーションの重要なリソースを枯渇させる可能性があります。検知しきい値を下回るようリクエスト頻度を慎重に抑え、数千もの固有IPアドレス(多くの場合、住宅用プロキシ経由)を使用することで、従来のIPアドレスベースのブロックでは検知されません。
今日の高度なボットは、かつてないほど巧妙かつ執拗です。検知されにくく、状況に適応し、経済的利益を動機とする、新たな種類の自動化された脅威です。検知しきい値をわずかに下回るように動作することで、従来型の防御の多くを回避します。
従来のツールでは、悪意のある自動化を見抜くための行動やコンテキストに基づくシグナルを捉えられません。既知の脅威には効果を発揮しますが、正規ユーザーと見分けがつかない攻撃者への対応は困難です。
実際に発生する意図ベースの脅威
自律型トラフィックは、もはや単なるバックグラウンドノイズではなく、戦略的な武器となっています。こうしたボットやAIエージェントは人間の行動を模倣するよう設計されているため、見つけにくく、阻止するのはさらに困難です。その標的は必ずしも技術的なものとは限らず、多くの場合、経済的なものです。
- クレデンシャルスタッフィングとアカウント乗っ取り:執拗なボットが、盗まれた認証情報を大規模にログインフォームへ入力します。個々のリクエストは正規に見えますが、その意図は悪意に満ちており、不正行為、データ窃取、顧客離れにつながります。
- 在庫の買い占めと転売:ボットが需要の高い商品を即座に予約または購入し、人為的な品薄状態を生み出して、正規の顧客に不満を与えます。その結果、収益の損失、ブランドイメージの低下、市場操作につながります。
- 競争操作を目的としたWebスクレイピング:競合他社はボットを使って価格や在庫の情報を収集し、リアルタイムでより低い価格を提示できるようにしています。生成AIの台頭によりスクレイピングが急増し、現在では大規模言語モデルの学習データ収集にも利用されているため、デジタル知的財産に対する継続的な脅威となっています。
これらは総当たり攻撃ではありません。周囲に溶け込む術を心得たボットが、ビジネスロジックを正確に狙う攻撃です。
意図が脅威の対象となる理由
Gartnerの2025年サイバーセキュリティトレンドは、この変化を裏付けています。SRMリーダーには、境界の先まで見据え、意図を考慮した行動主導型の戦略を採用することが求められています。
- 侵害の68%は人間の行動に起因していますが、現在ではボットがそうした行動を模倣しています。
- 2026年までに、生成AIと行動認識型セキュリティプログラムを組み合わせる組織では、従業員に起因するインシデントが40%減少します。
- アイデンティティ関連の侵害の85%は、侵害されたマシンアイデンティティに起因しており、多くの場合、ボットに悪用されています。
意図が新たな境界です。自律型トラフィックが新たな内部脅威です。
自律化時代に向けた多層防御
意図に基づく脅威に対抗するには、SRMリーダーは、トラフィックの検査にとどまらず、振る舞い、コンテキスト、目的まで精査する多層防御戦略を導入する必要があります。各層は、さまざまなリスクの特定と軽減において、それぞれ異なる役割を担います。
- DDoS攻撃の緩和: インフラストラクチャを過負荷状態に陥らせることを目的とした、ボリューム型攻撃やプロトコルベースの攻撃を吸収します。
- Webアプリケーションファイアウォール(WAF):既知のエクスプロイトをブロックし、アプリケーション層でリクエスト構造を適用します。
- APIセキュリティ:スキーマ検証、レート制限、行動ベースラインによってマシン間のやり取りを保護します。ボットがAPIを標的とするケースが増える中、これらは極めて重要です。
- Bot管理:振る舞いを分析して意図を検知し、正規ユーザーやビジネスロジックを模倣する自動化を阻止します。
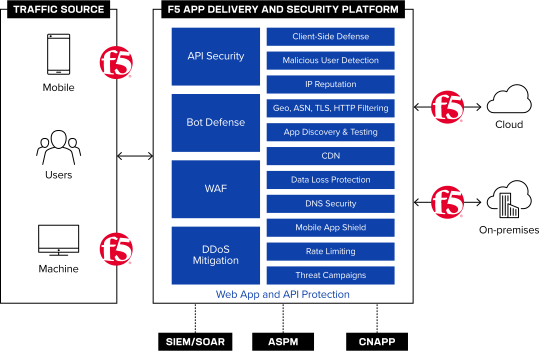
これは冗長化ではなく、機能の特化です。各レイヤーは、それぞれ異なる種類の脅威に対応できるよう最適化されています。最終レイヤーであるボット管理は、意図を見極め、自動化されたアクセスを明らかにし、ビジネスロジックを悪用から保護します。
事後対応型から意図主導型の戦略へ
デジタル脅威を取り巻く環境は根本的に変化しています。Webアプリケーションやモバイルアプリケーションを保護するには、WebアプリケーションファイアウォールとDDoS攻撃の緩和策だけでは、もはや十分ではありません。これらのテクノロジーは、既知の脆弱性やボリューム型攻撃への防御に引き続き不可欠ですが、ビジネスロジックを悪用し、人間の行動を巧妙に模倣する高度で持続的なボットの増加を食い止めることはできません。
最新のアプリケーションを保護するには、ユーザーの意図の判定に特化した第3のセキュリティの柱が必要です。多層的なアプローチにより、組織は事後対応型の境界防御から、意図に基づくプロアクティブな戦略へと移行し、ボットが蔓延する今日のインターネット環境に対抗できます。
F5のボット管理スペシャリストとの相談を予約して、詳細をご確認ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。