
ウクライナで深刻化する危機により、国家間の対立が直近の地域をはるかに越えて影響を及ぼすという、新たな側面が明らかになっています。グローバル企業としてF5は、現在も続く攻撃によって被害を受け、避難を余儀なくされるなど、悪影響を受けているすべての方々に深く心を寄せています。その中には、F5に関わる多くの方々も含まれます。ロシアとウクライナの紛争がもたらす、現実の人道的な側面を決して軽視することなく、F5はお客さまから、最近の情勢を踏まえ、今後増加する可能性のあるサイバー攻撃について指針を示してほしいとの要望も受けています。そこで以下では、こうしたお問い合わせに対し、率直かつ配慮をもって、実用的な情報を提供します。
国家間の紛争におけるサイバー攻撃の役割により、多くの組織が従来対処してきたものとは規模の異なる新たなサイバーセキュリティ上の懸念が生じています。これは、プロアクティブなサイバーセキュリティ戦略を通じて高度な攻撃に備えることの重要性を、改めて浮き彫りにしています。
インターネットの進化に伴い、グローバルな事業運営は大きく変化しました。デジタルトランスフォーメーションが飛躍的な規模で進み、テクノロジーの進歩とサイバー攻撃の高度化が同時に加速しています。その一方で、今日の組織は、金銭を目的とする従来型の攻撃者に加え、より広範な目的を持つ国家主体や特定の主義・主張に基づいて行動する攻撃者にも対処しなければなりません。サイバー攻撃が高度化するにつれ、それに対応する防御策も継続的に進化させる必要があります。今日の経済環境では、既知(および未知)の脆弱性を悪用するエクスプロイトを開発する国家主体に遭遇する可能性が、以前よりはるかに高まっています。
実際に、国家主体は他国のインターネットインフラ(および重要サービスのインフラ)を継続的に標的とするエクスプロイトを開発するようになっています。まず想起されるのは国家間の地政学的対立ですが、現在では同様の原則を従来の企業セキュリティ対策にも広く適用する必要があります。特に国家主体は、社会を不安定化させる手段として、政府と民間部門双方のインターネットリソースを攻撃することが少なくありません。そのため、標的型サイバー攻撃は、国家の健全性だけでなく、標的となった地域と、またはその地域内で関連事業を行おうとする組織にも重大な脅威をもたらします。こうした状況を受け、あらゆる種類の組織にとって、プロアクティブかつ継続的なサイバーセキュリティの必要性が一層高まっています。
標的型サイバー攻撃
概して、国家を背景とする攻撃者は、標的型サイバー攻撃を仕掛け、対象国のインフラを著しく弱体化させ、インターネットシステムの機能を妨害します。その結果、金融および軍事インフラにも影響が及ぶ可能性があります。図1は、実際に行われる標的型攻撃(この場合はフィッシング)の例を示しています。
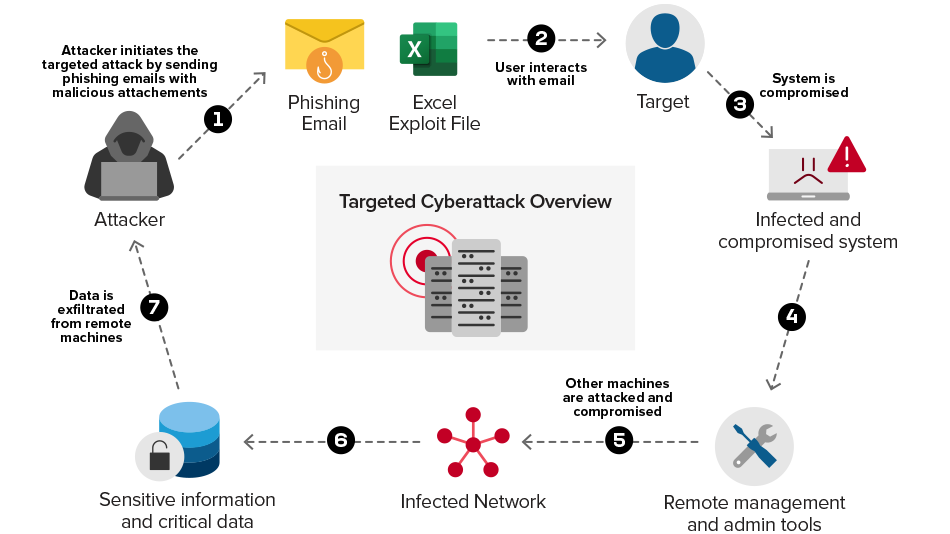
図1:標的型フィッシング攻撃の実例
標的型サイバー攻撃は、密かに活動するよう設計された悪意のあるコードを使用して実行されます。悪意のあるコードには、エクスプロイト(脆弱性の悪用)、ルートキット(不正な操作を行うためのカーネルモードおよびユーザーモードの改ざん)、Remote Administration Toolkits(侵害したシステムの管理)、ワイパー(システムのマスターブートレコードの破壊)、ランサムウェア(機密データを暗号化し、身代金を要求)など、さまざまなものがあります。これらは一般にサイバー攻撃と呼ばれますが、個々の戦術を「デジタル兵器」と見なすこともできます。
インフラを狙う国家支援型攻撃者:増加するデジタル兵器
国家間の紛争では、敵対勢力が多種多様な攻撃を仕掛け、従来の物理的な脅威に加えてデジタル上の脅威ももたらします。今日の国家は、複数のサイバー攻撃を巧みに実行しています。以下では、その代表例を取り上げます。
- 国家間の紛争では、インターネット上のさまざまな地域から分散型サービス拒否(DoS)攻撃を仕掛け、重要インフラや通信ポータルを停止させることが、周到に練られた作戦として用いられます。たとえば、攻撃者は公式通信を妨害するため、内部業務の処理に使用される軍事関連のWebサイトに影響を及ぼそうとする場合があります。また、銀行・金融業務に影響を与える目的で、金融機関のWebポータルも一般的に標的となります。
- ドライブバイダウンロード攻撃を通じて高度な悪意のあるコードを配布し、データ破壊攻撃を引き起こします。悪意のあるコードは、侵害されたWebポータル上でホストされるか、標的型フィッシングメールに添付されます。さらに、ソーシャルエンジニアリングを利用して、標的ユーザーにWebポータルまたはフィッシングメールを操作させ、標的システムに悪意のあるコードをインストールさせます。インストールされた悪意のあるコードは、データを削除してシステムを使用不能にし、システム全体を消去する機能を備えています。
- 紛争時に知的財産(IP)を窃取することも、国家を背景とする攻撃者の主な標的の1つです。その理由は通常、次のとおりです。国家のインフラがすでに侵害されている場合、後にさまざまな目的で利用できるIPを窃取する機会が生じる可能性があります。
これに関連して、国家間の紛争で「デジタル兵器」として使用される可能性が高い、注目すべきサイバー攻撃を簡単に整理します。
| サイバー攻撃の種類 | 悪意のあるコード名 (「デジタル兵器」) | 特徴 |
|---|---|---|
| 分散型サービス拒否(DDoS) | 不明なボットネット | サービス拒否:金融機関や軍などのWebポータルをはじめとする重要インフラの可用性に影響を及ぼす |
| マルウェア配布 | Whisper Gate | データ破壊とシステムの使用不能化:侵害されたシステムのマスターブートレコード(MBR)を破損させ、機密ファイルを暗号化する |
| マルウェア配布 | Hermetic Wiper | データ破壊とシステムの使用不能化:侵害されたシステム上の機密ファイルを破損させ、消去する |
表1:国家間の紛争時に行われるサイバー攻撃で使用される可能性が高い悪意のあるコード
国家を背景とする攻撃者は、上記のデジタル兵器を使用して多種多様な攻撃を仕掛け、政府や組織が所有するインフラに深刻な影響を及ぼす可能性があります。これは通常、対象国の自由な通信能力を損ない、インフラ内で稼働中のシステムの完全性、可用性、機密性を回避することで、金融および軍事システムを即座に混乱させるという、より大規模な戦略の一環です。
繰り返しになりますが、これは紛争当事国に最も直接関係する問題のように思われるかもしれません。しかし、こうした攻撃に使用されるツールやエクスプロイトが、より広範な脅威環境に流出すれば、さらに広い範囲にリスクが及びます。(その過去の例として、2017年の「NotPetya」バグが挙げられます。)
重要インフラのセキュリティ確保
プロアクティブなサイバーセキュリティ対策は、現在では不可欠なアプローチとして広く採用されています。重要インフラ(軍事関連のWebポータル、SCADAインフラを含む金融機関のWebサイトなど)を継続的に監視し、サイバー攻撃から保護する責任は一般に政府にありますが、官民のセキュリティの境界ははるかに複雑になっています。全体的な観点では、可用性に影響を与えることなくインフラリソースの完全性を維持するため、ネットワークインフラとデプロイ済みアプリケーションを保護し、DDoSやネットワーク経由で拡散される悪意のあるコードなどのネットワーク攻撃を回避することが極めて重要です。さらに、重要なアプリケーションをHTTP攻撃から保護することも必要です。何よりも重要なのは、インターネット経由の通信を中断させないことです。そのため、組織はサイバー攻撃に対抗するセキュリティメカニズムをインフラに組み込む必要があります。
プロアクティブなサイバーセキュリティ実現への第一歩
デジタルトランスフォーメーションの加速に伴い、政府や組織では業務効率の向上を目的としてモダンアプリケーションの導入が進んでいます。しかし、これらのアプリケーションは、標的型または広範囲に及ぶ高度なサイバー攻撃から保護する必要があります。国家間の対立が生じている状況では、重要なアプリケーションの可用性を維持することが一層重要になります。政府をはじめ、あらゆる組織は警戒を怠らず、以下の重要なポイントを考慮する必要があります。
- 今日のデジタル環境では、WebアプリケーションとAPIが広く普及しています。良好なセキュリティ態勢を維持するには、不正利用や攻撃からこれらを保護することが極めて重要です。Web App and API Protection (WAAP)などのサービスやソリューションは、Webベースの攻撃から保護するだけでなく、ネイティブのセキュリティ機能も備えています。
- 脆弱性の悪用や不正利用だけが攻撃手段ではありません。サービス拒否攻撃によって、重要な資産にアクセスできなくなる可能性があります。プロアクティブなサイバーセキュリティ戦略には、重要なアプリケーションの可用性を確保するために、アプリケーションベースのDoS攻撃を回避する機能も含める必要があります。
- プロアクティブな対応には、攻撃の可能性を示す兆候を特定する能力も必要です。多くの組織では、すべてのアプリケーション、インフラストラクチャ、環境を包括的に可視化できていないため、攻撃を早期に検知する能力が不足しています。デジタル資産の健全性はデジタルシグナルによって判断され、プロアクティブなサイバーセキュリティの基盤となります。潜在的な攻撃を早期に検知できるオブザーバビリティ戦略により、迅速に対応して攻撃を無力化できます。
強固で堅牢なサイバーセキュリティ態勢を構築するには、可用性も考慮する必要があります。つまり、重要なアプリケーションが攻撃を受けている場合でも、引き続き利用できるようにすることです。脅威(およびその緩和策)は絶えず進化し続けるという認識のもと、レジリエンスを備えたセキュリティと中断のない可用性を実現することが、プロアクティブなサイバーセキュリティの基準となります。
関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。