この1年、同じような会話を何十回も繰り返してきました。きっかけは、大企業のセキュリティ責任者が口にする「従業員がAIをどのように利用しているのか把握できていません」という言葉です。一見すると、ツールの不足を認めているように聞こえます。しかし実際には、これは構造的な問題を表しており、理解すべきなのはその構造です。
ここ数年、企業におけるAI活用は、個人が単発のタスクに利用する段階から、チームがモデルを企業データに接続する段階へと進み、現在では自律型エージェントが自ら行動する転換点を迎えています。その一歩ごとに、アクセス範囲と自律性は高まる一方、可視性と制御力は低下してきました。この2つの傾向は、当初から一貫して逆方向に進んでいます。
これは「導入と統制の逆転」と呼べるでしょう。組織がAIを取り入れるほど、可視化や統制が難しくなります。取り入れられるAIそのものが、監視する統制機能よりも迅速かつ自律的に動作するよう設計されているためです。この逆転には大きなコストが伴い、導入を最も急ぎ、監視が最も不十分だった組織ほど深刻な影響を受けます。
“現在のAIセキュリティの多くは、チャットボットを包むだけのものです。それはセキュリティとは言えません。企業は、規制対象のネットワーク内やAPIの背後で、さらに自ら認証して動作するエージェントを通じてAIを運用しています。F5 AI Security Platformは、AIがどこで稼働していても、あらゆるモデル、エージェント、APIを継続的に制御できるという、CISOにこれまで欠けていた機能を提供します。これは、30年にわたり企業アプリケーションを保護し、配信してきたF5の同じプラットフォーム上で提供されます。”
ほとんどのセキュリティチームは、AIに境界が必要であることをすでに理解しています。難しいのは、その必要性に同意することではありません。境界をどこに設け、何を許可し、環境の変化に応じてどう移動させるかを判断することです。継続的な可視性がなければ、こうした判断はすべて推測に頼ることになります。
これまでにも見られたパターン
この逆転現象は、細部こそ新しいものの、その構図は以前から見られます。企業での導入が、企業側の可視化をこれほど大きく上回った前例は、SaaSへの移行でした。従業員がIT部門の承認を上回る速さでクラウドアプリケーションを導入したため、当初は利用をブロックしようとしました。しかし、ブロックすると業務の進行が遅れる一方で、利用実態が見えにくくなるため、うまくいきませんでした。効果を発揮したのは、新たな制御ポイントです。トラフィックの経路上に配置され、実際の利用状況を可視化し、セキュリティと導入のどちらかを選ばせることなくポリシーを適用するレイヤーでした。
シャドーAIは、シャドーSaaSよりも進行が速く、影響範囲も広いものです。解決策の構図は同じです。この逆転現象は、ブロックリストを高度化しても解消できません。利用状況の可視化、意図の分類、ポリシーの適用を同時に行える経路上の位置に制御ポイントを置くことで解消できます。
推測に頼らない
本日、F5は、エンタープライズAIにおけるコントロールポイントとして、F5 AI Security Platformを発表しました。これは、F5のF5 Application Delivery and Security Platform戦略をエンタープライズAIへと拡張するプラットフォームです。単一の適応型ループを実行し、従業員によるAIの利用状況を継続的に把握するとともに、各導入環境に固有の脆弱性がないかモデルやアプリケーションをテストします。さらに、得られた知見とテスト結果を、各組織が直面する脅威に応じて調整されたランタイム保護へと反映します。
簡潔に言えば、基本となるループは次のとおりです。検出した情報をテストに活用し、テスト結果を適用に反映します。そして、適用結果を次の検出サイクルに活用します。
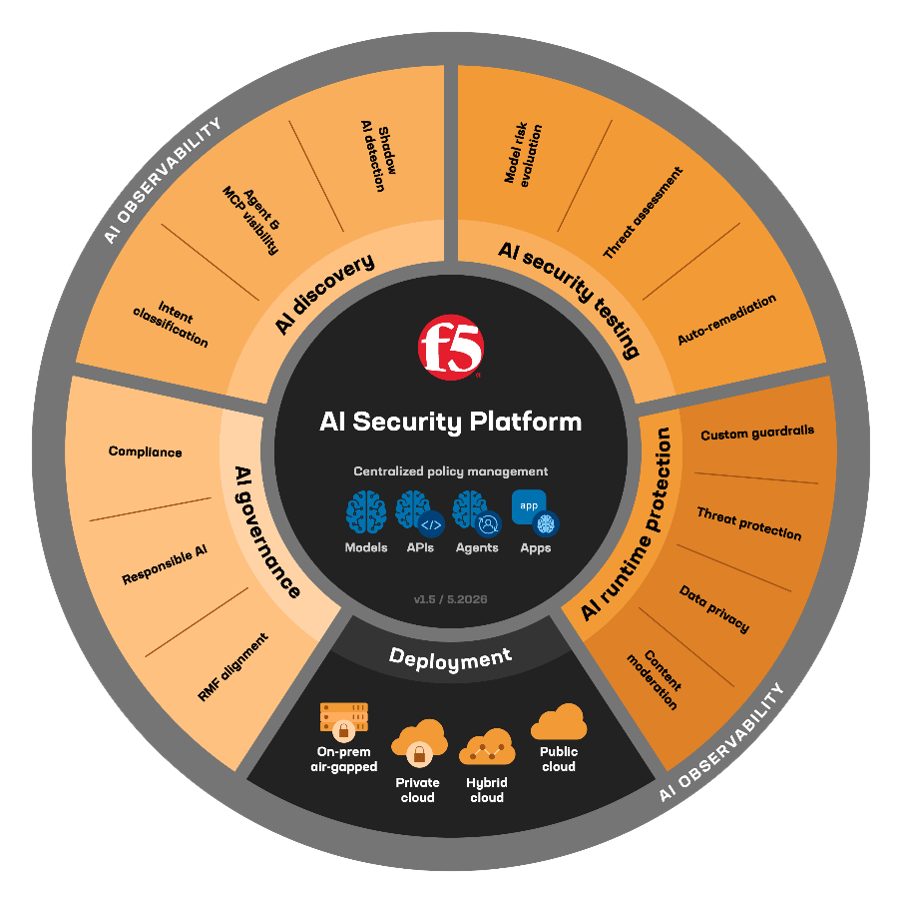
そのループは、逆転の方向を反転させる仕組みです。検出、テスト、保護がそれぞれ別のチームが所有する個別のツールである場合、実際に起きていることとガバナンスの対象とのギャップを埋めるものがないため、導入の拡大に制御が追いつきません。これらを1つのループに統合し、単一の制御ポイントから運用すれば、制御は導入に後れを取るのではなく、導入の拡大に合わせてスケールします。両者の関係は再び逆転し、今度は防御側に有利に働きます。
SurePath AIが実現すること
このループを促進するのが、F5によるSurePath AIの買収です。これにより、チームが把握している導入環境だけでなく、把握していないものも含め、組織全体のAI利用状況を継続的に検出し、分類できます。SurePathは企業ネットワークトラフィックの経路上に配置され、既存のSASE、DLP、SIEM、アイデンティティシステムと統合されるため、エンドポイントにエージェントを導入することなく、管理対象デバイスでの利用状況を把握できます。
誰が何を使用しているかを把握することは必要ですが、それだけでは十分ではありません。セキュリティ責任者は、その使用意図も把握する必要があります。同じモデルを同じユーザーが使用していても、顧客向けメールを作成するために機密記録を取得するエージェントと、社内メモを作成するアシスタントでは、リスクが異なります。SurePathは使用意図に基づいて利用状況を分類し、ツールの不正使用や権限昇格がないかエージェントのアクティビティを監査するとともに、MCPツールの呼び出しを検出します。これにより、エージェントを全面的にブロックするのではなく、承認済みの宛先へ誘導できます。
最後に挙げた機能は、今後注目すべきものです。MCPツール呼び出しは、エージェントが推論を終えて外部環境での動作を開始するポイントであり、エージェンティックAIにとって自然なエグレス制御ポイントとなります。このポイントを押さえる者は、エージェントに許可する発言だけでなく、許可する動作も管理できます。F5は30年にわたり、ネットワーク上でまさにこのような位置を担ってきました。エージェンティック時代によって新たな要件が生まれたというより、最も重要な制御ポイントが移動し、その移動先がF5のすでにいる場所だったのです。
完全なループ
CalypsoAIの買収により、ランタイムでのポリシー適用とセキュリティテストがプラットフォームに加わり、現在はF5 AI Red TeamとF5 AI Guardrailsとして提供されています。AI Red Teamは、デプロイ済みモデルに対して敵対的キャンペーンを実行し、モデル固有のエクスプロイトを特定します。さらに、その結果を数週間ではなく数分で新たなガードレールに反映します。AI Guardrailsは、各組織が重視する目的に合わせて構築されたカスタムガードレールを使用し、ランタイムでこれらのポリシーを適用します。SurePathは、企業内で実際に稼働しているモデル、エージェントのツール呼び出し、利用パターンをこのループに伝え、両方の機能に情報を提供します。これにより、テストとポリシー適用は、一般化された攻撃対象領域ではなく、実際の攻撃対象領域を対象にできます。
分散したインサイト、数週間単位の修復サイクル、静的なポリシーでは、数時間で手法を変える攻撃者に追随できません。防御側は長年にわたり、この非対称性によって不利な立場に置かれてきました。クローズドループは、この非対称性を縮小します。
変化に追随するAIセキュリティ
AIセキュリティ態勢は、製品ではなく、どの位置にあるかによって決まるようになりつつあります。検出、テスト、適用のいずれにも、ユーザーまたはエージェントとモデルの間の経路上に位置することが必要です。F5 AI Security Platformはその位置を占めることで、AIセキュリティのループ全体を実行し、この逆転した状況を覆すことができます。SurePath AIをF5に迎えられることを大変うれしく思います。今後、お客さまに可視性と包括的なAIセキュリティを提供できることを楽しみにしています。
詳細については、プレスリリースをご覧いただき、F5 AI Security PlatformのWebページにアクセスしてください。
さらに詳しく知りたい方は、明日開催の3時間にわたるバーチャルイベント「F5 AI Summit」にぜひご参加ください。AIセキュリティについて深く掘り下げます。
著者について

Kunal Anandは、最高製品責任者としてF5の製品部門を率いています。製品のビジョン、戦略、実行を統括し、重要な課題を解決して優れた顧客体験を生み出す画期的なソリューションの開発を推進しています。前職の最高技術・AI責任者としては、F5のテクノロジーおよびAIに関する戦略とビジョンを策定しました。 F5入社以前は、Impervaで最高技術責任者と最高情報セキュリティ責任者を兼任していました。2013年に共同創業したアプリケーションセキュリティのスタートアップPrevotyが2018年に買収されたことを機に、Impervaに加わりました。Prevoty以前は、BBC Worldwideでテクノロジーディレクターを務めました。イノベーションと技術分野で豊富な実績と専門知識を有し、Gravity、MySpace、NASA Jet Propulsion Labでは、セキュリティ、データ、テクノロジー、エンジニアリングの各チームを率いる役職を歴任しました。 AIと機械学習の分野で15年以上の経験を持ち、モデルのトレーニング、AIを活用したアルゴリズムによる製品強化、AIアーキテクチャの設計と実装に携わってきました。 Babson Collegeでコンピューターサイエンスの理学士号を取得しています。
Kunal Anandのその他のブログ記事関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]