驚くほど多くのアプリケーションが、何の保護もないままクラウド上に存在しています。Webアプリケーションファイアウォールも、ID管理やアクセス制御もありません。まったくの無防備で、攻撃にさらされています。
これは企業にとっては悪夢であり、攻撃者にとっては願ってもない状況です。
アプリケーションが攻撃対象としてますます注目されていることを考えると、それは賢明とはいえません。豊富なデータへの侵入経路を見つけるためであれ、アプリケーションをほかの悪意ある目的の足掛かりとして利用するためであれ、アプリケーションへの攻撃は増加しています。
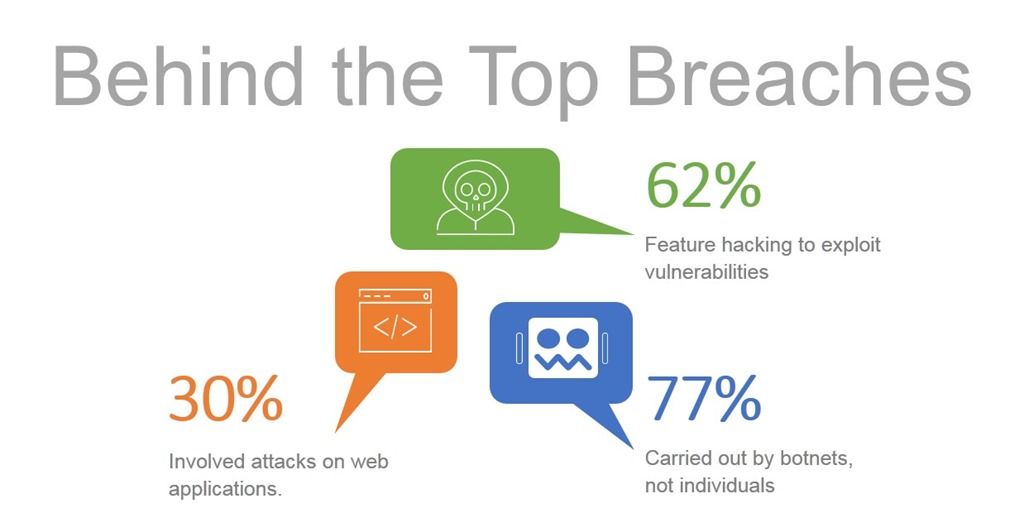
実際、主な侵害事例を調べると、30%がWebアプリケーションへの攻撃を伴っていました。また、62%では脆弱性を悪用するハッキングが行われ、実に77%は個人ではなくボットネットによるものでした。
つまり、被害統計の新たな1件とならないためには、ボットや脆弱性を悪用した攻撃からアプリを保護する必要があります。
ここでいうアプリとは、すべてのアプリセキュリティの観点では、すべてのアプリが重要ですを指します。クラウド上のアプリも例外ではありません。むしろクラウドでは、ネットワークファイアウォールが提供する基本的な保護さえないままアプリがデプロイされる可能性があるため、より重要かもしれません。
しかし、特にセキュリティソリューションの複雑さが、クラウド上のアプリケーション保護を妨げる場合があることは、無視できません(無視すべきでもありません)。F5の「State of Application Delivery 2018」調査では、回答者の3分の1強(34%)が、「セキュリティソリューションの複雑化」を翌年のセキュリティ上の主要課題として挙げています。
セキュリティは複雑になりがちです。しかし、必ずしもそうである必要はありません。特にクラウドではなおさらです。
クラウドにおけるWebアプリセキュリティ
ご存じない方のために説明すると、AWSは、アプリケーションをデプロイできるだけでなく、ベンダーが機能を追加できる優れたプラットフォームです。セキュリティ分野では、AWSネイティブのWebアプリケーションファイアウォールにサードパーティのマネージドルールを追加して、機能を拡張できます。つまり、Webアプリケーションファイアウォールの詳細をすべて学ばなくても、重大な侵害の原因となる脅威から保護できます。これから始める方にとって、AWS WAF Managed RulesはWebアプリケーションセキュリティを手軽に試し、現在のアプリケーション(およびビジネス)を悩ませる最も一般的な脅威から保護するための有効な出発点です。
AWS WAF Managed Rulesは、その名のとおり、AWS WAFの機能を拡張し、あらゆるアプリを保護するWebアプリセキュリティルールです。マネージドルールであるため、セキュリティの専門家が保守と更新を行います。常に最新の状態に保たれ、最新の脅威からアプリを防御できるため、安心して利用できます。あらゆるアプリに対応する、クラウド上のサービスとしてのセキュリティです。
最も一般的な3つの脅威であるボット、既知の脆弱性、ハッキングからアプリを保護するには、今すぐ導入を検討すべき3つの異なるルールがあります。ただし、一度に選択できるマネージドルールは1つ(そう、1つだけ)なので、慎重に検討してください。
OWASP Top Ten
OWASP Top Tenは、開発者、DevOps、セキュリティ担当者の間で広く知られています。SQLi、XSS、コマンドインジェクション、No-SQLiインジェクション、パストラバーサル、予測可能なリソースなど、その多くは聞き覚えがあるでしょう。これらは、悪用されると組織を悩ませ、ときには不名誉なニュースの見出しにもなりかねない、最も一般的な脆弱性の上位10項目です。実際に悪用されることも多く、特に、価値の高い消費者データや企業データを含むデータソースと通信するアプリで見つかった場合は、その傾向が顕著です。
理想的には、こうした脆弱性が見つかった時点で、開発者がコードを修正して対処すべきです。しかし現実には、修正までに数か月かかることもあり、まったく修正されない場合もあります。だからこそ、こうした一般的な脆弱性に対処できるWebアプリケーションファイアウォールには大きな価値があります。悪用に対して即座に保護を提供できるためです。恒久的な対策としても、暫定的な対策としても、OWASP Top Tenを含むルールセットを導入することは合理的です。
共通脆弱性識別子(CVE)
既知のCVEから保護することは、極めて重要です。
さかのぼること2015年、Kenna Securityは調査結果を報告しました。この調査は、50,000の組織を対象に、2億5,000万件の脆弱性と10億件(10億件です)を超える侵害イベントをサンプルとして実施されたもので、脆弱性の修復に関して非常に興味深い2つの点が明らかになりました。
- 企業が脆弱性を修正するまでには、平均で100~120日かかります。
- 40~60日後には、CVEが悪用される確率は90%を超えます。
- 悪用される可能性が高まってから脆弱性が解消されるまでには、約60日間の隔たりがあります。
つまり、ほとんどの組織では、修正する機会を得る前にCVEが悪用される可能性があります。ご存じない方もいるかもしれませんが、極めて注目度の高い侵害の多くがCVEに起因していることが判明しています。それも、桁外れに注目度の高い侵害です。CVEが確認されているプラットフォームやライブラリには、Apache、Apache Struts、Bash、Elasticsearch、IIS、JBoss、JSP、Java、Joomla、MySQL、Node.js、PHP、PHPMyAdmin、Perl、Ruby On Rails、WordPressなどがあります。現在、インターネット上にあるアプリの大半が該当します。
そのため、CVEが公開されたらすぐに、その悪用を防ぐためにアプリケーションへ仮想パッチを適用できるルールを導入することを強く推奨します。根本原因となる箇所(通常はプラットフォームまたはサードパーティ製ライブラリ)にも引き続きパッチを適用する必要がありますが、それまでの間はアプリケーションを侵害から保護できます。
この修正対応の空白期間とセキュリティ専門知識の不足があるからこそ、クラウド上のマネージドルールが有効です。専門家がルールを保守し、常に最新の状態に保つことで、アプリをエクスプロイトから保護できるようにします。必要なのは、ルールをデプロイすることだけです。
Bot Protection
現在、アプリへのアクセスの半数以上はボットによるものです。しかも、サイトをクロールしてインデックスに登録し、検索エンジンから見つけられるようにする善良なスパイダーボットではありません。脆弱性を探し、コミュニティにスパムを大量投稿し、サイトから情報をスクレイピングしたり、ボットネットを利用したDDoS攻撃に加担したりする、悪質なディセプティコンのようなボットです。
ボットへの対策は容易ではありません。CAPTCHAはボットを識別してブロックするための新たな手法を絶えず試みていますが、厄介なボットは季節性インフルエンザのように適応を続け、防御をすり抜けてしまいます。
それでも、悪意のあるボットには検知可能な挙動が見られるため、望ましくないボットとして識別できます。Bot Defenseルールは、悪意を示す挙動やアクティビティを監視し、アプリケーションとのやり取りをブロックできます。過去2四半期にわたり、ボット対策サービスを利用する組織の割合は増加しており、現状を踏まえると、この傾向は今後も続くと予想されます。
クラウド上のアプリにボット対策ルールを導入することで、防御を強化し、CVEを悪用した攻撃を未然に阻止できます。
Web App FirewallまたはManaged Rules
アプリによっては、3つの脅威すべてに対する保護が必要になる点に注意が必要です。また、ボット、CVE、OWASP Top Ten以外の脅威にも対処しなければならないアプリもあります。データクレンジングや情報漏えい防止に加え、アプリ固有の防御が必要になる場合もあります。たとえば、未知のソースからデータを受け入れる場合は、スキーマ検証が有効です。L7(アプリケーション層)DDoS対策もその一例です。TCPまたはHTTPベースの脆弱性から保護するうえでは、プロトコル適用も非常に重要です。複数のルールや追加の保護が必要な場合は、豊富な機能を備えたAdvanced WAFをご検討ください。また、アプリの機能や顧客が増えるにつれて、保護も強化していく必要があります。
いずれにしても、マネージドルールは、クラウドでアプリケーション保護を始めるのに最適な方法です。セキュリティの専門家でなくても、Webアプリケーションセキュリティの強固な基盤を構築できます。
AWSとF5のセッションに参加し、F5 WAFがデータの保護、コンプライアンス規制への対応、クラウドワークロードの継続的な保護にどのように役立つかをご確認ください。
ウェビナーに参加して、以下をご確認ください:
- 適切なWAFを選定する際に考慮すべき、アプリケーションとアーキテクチャの主なポイント
- F5 WAFソリューションが既知および未知の脅威からデータを保護する仕組み
- 自動学習機能を活用し、データを狙う極めて高度な攻撃も防ぐ方法
ウェビナーの開催日時:
2018年4月25日(水)|午前10:00(太平洋時間)
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。